 ashrafzaryouh/cve-2026-25049
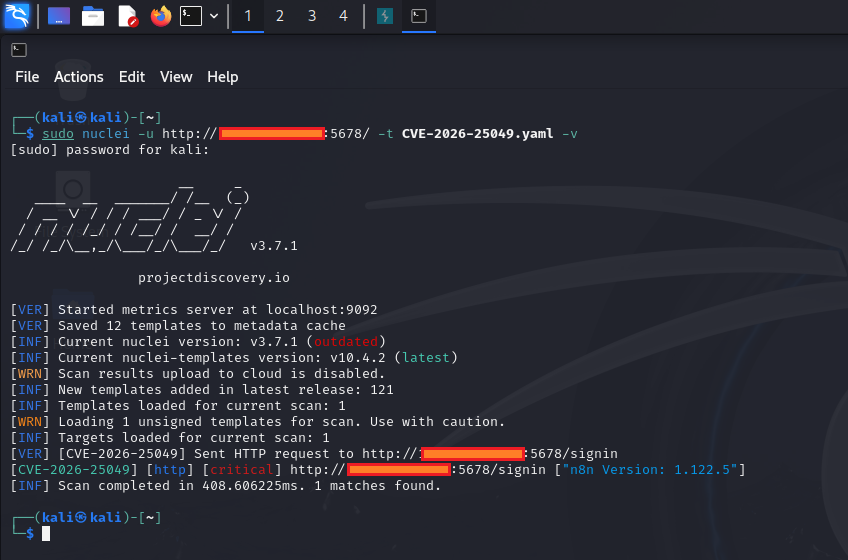
CVE-2026-25049에 대한 권고 및 검증 노트로, n8n의 /rest/settings 엔드포인트에서 발생하는 인증되지 않은 정보 노출 취약점이며, 영향, 영향을 받는 버전, 완화 방안을 다룹니다.



이 취약점은 특정 n8n 배포 환경에서 REST API 엔드포인트를 통해 인증 없이 내부 구성 데이터에 접근할 수 있게 합니다.
취약한 구성에서는 다음 엔드포인트에 인증 없이 접근할 수 있습니다:
GET /rest/settings
public)이 엔드포인트는 일반적으로 인증된 사용자로 제한되어야 하지만, 잘못된 구성이나 취약한 버전에서는 공개적으로 노출될 수 있습니다.
전체 시스템 침해로 직접 이어지지는 않지만, 이 취약점은 다음과 같은 결과를 초래할 수 있습니다:
💡 제한적인 정보 노출만으로도 전반적인 보안 태세가 크게 약화될 수 있습니다.
n8n v1.123.5⚠️ 항상 공식 보안 권고 및 변경 로그를 통해 확인하십시오.
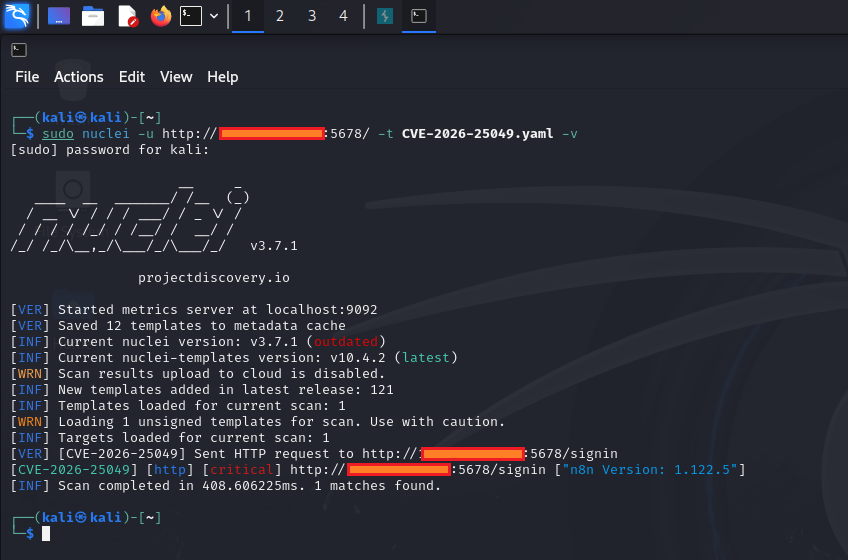
취약점을 검증하려면:
다음으로 요청을 전송합니다:
/rest/settings
응답 동작을 관찰합니다.
401 Unauthorized200 OKn8n 인스턴스를 보호하려면:
5678 포트에 대한 접근 제한 (VPN, 방화벽, IP 허용 목록)| 요소 | 평가 |
|---|---|
| 공격 복잡도 | 낮음 |
| 필요한 권한 | 없음 |
| 사용자 상호작용 | 없음 |
| 영향 범위 | 부분적 (정보 유출) |
| 악용 가능성 | 높음 (노출 시) |
⚠️ 이 프로젝트는 교육 목적 및 승인된 보안 테스트 전용으로 제공됩니다. 명시적인 허가 없이 시스템을 테스트하거나 스캔하지 마십시오.
이 내용이 유용하다면:






