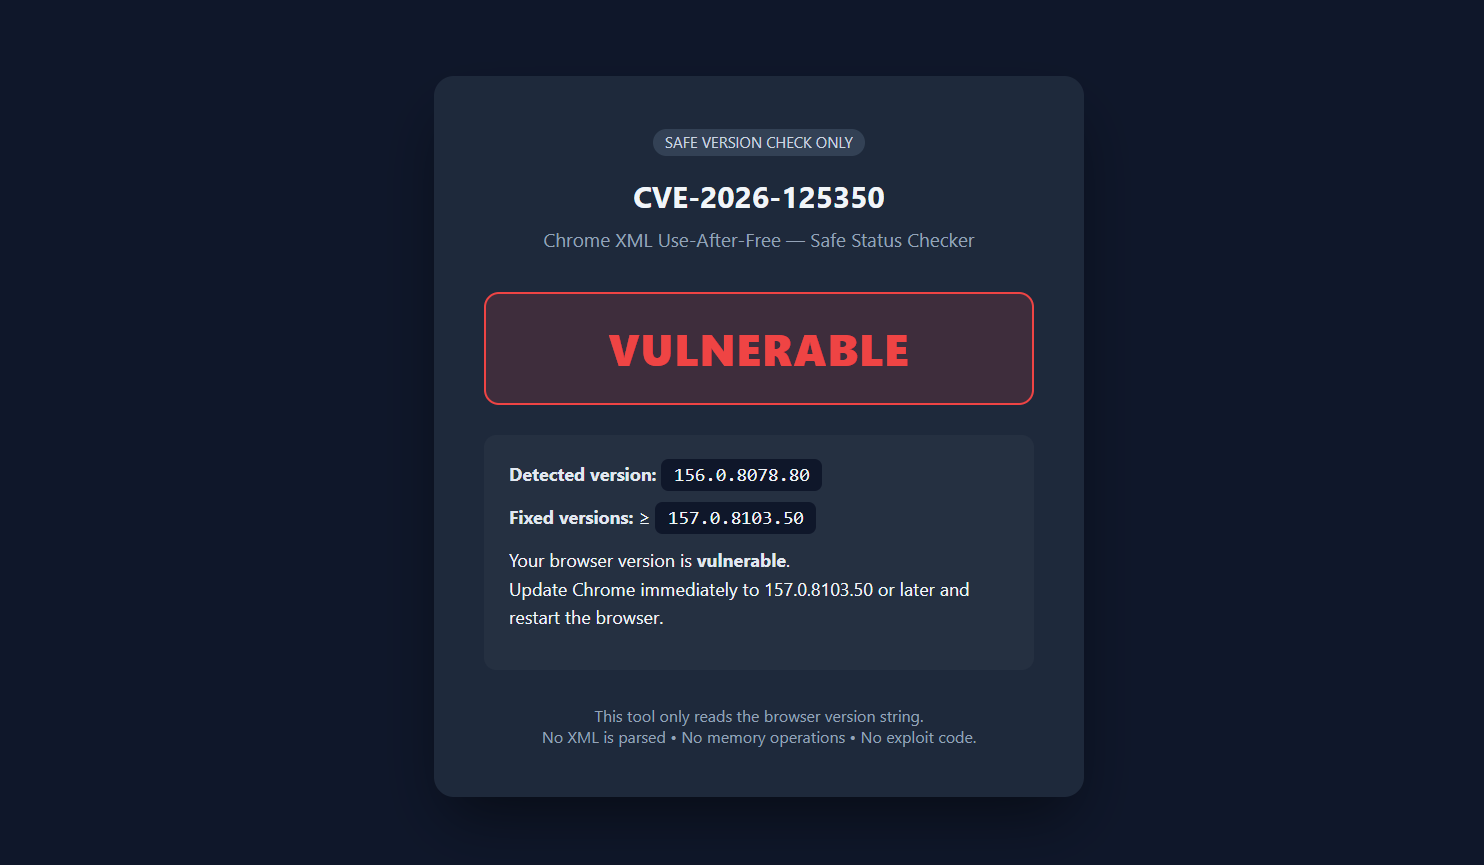
 ashrafzaryouh/cve-2026-125350
CVE-2026-125350에 관한 보안 연구 보고서로, Google Chrome의 XML 구성 요소에서 발생하는 고위험 use-after-free(CWE-416) 취약점을 다루며 영향, 탐지 및 완화 방안을 설명합니다.

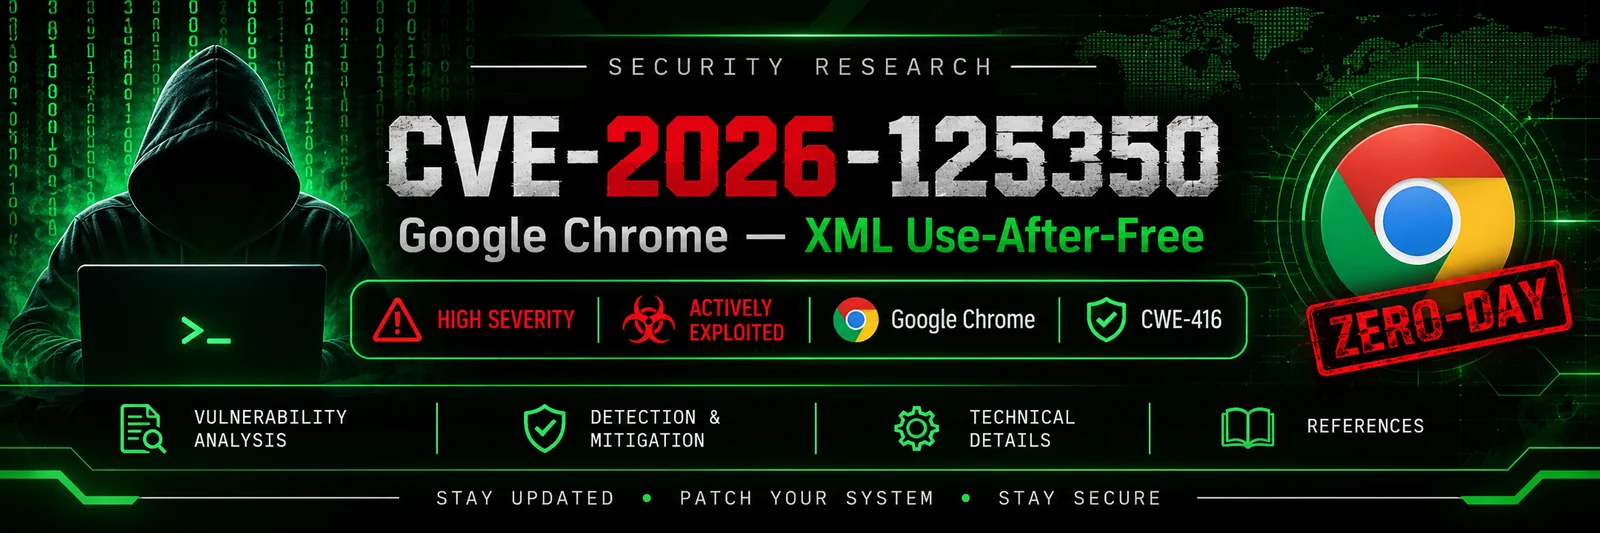

Google Chrome의 XML 구성 요소에서 발견된 사용 후 해제(Use-After-Free) 취약점을 문서화한 보안 연구 보고서입니다.
| 속성 | 정보 |
|---|---|
| CVE | CVE-2026-125350 |
| 공급업체 | |
| 제품 | Google Chrome |
| 구성 요소 | XML |
| 유형 | 사용 후 해제(Use-After-Free) |
| CWE | CWE-416 |
| 심각도 | 높음 |
| 상태 | 악용 보고됨 |
┌───────────────────────────────────┐
│          GOOGLE CHROME             │
├───────────────────────────────────┤
│                                   │
│   XML COMPONENT                   │
│        │                          │
│        ▼                          │
│   MEMORY ALLOCATION               │
│        │                          │
│        ▼                          │
│   MEMORY RELEASE                  │
│        │                          │
│        ▼                          │
│   STALE POINTER ACCESS            │
│        │                          │
│        ▼                          │
│   USE-AFTER-FREE                  │
│                                   │
└───────────────────────────────────┘
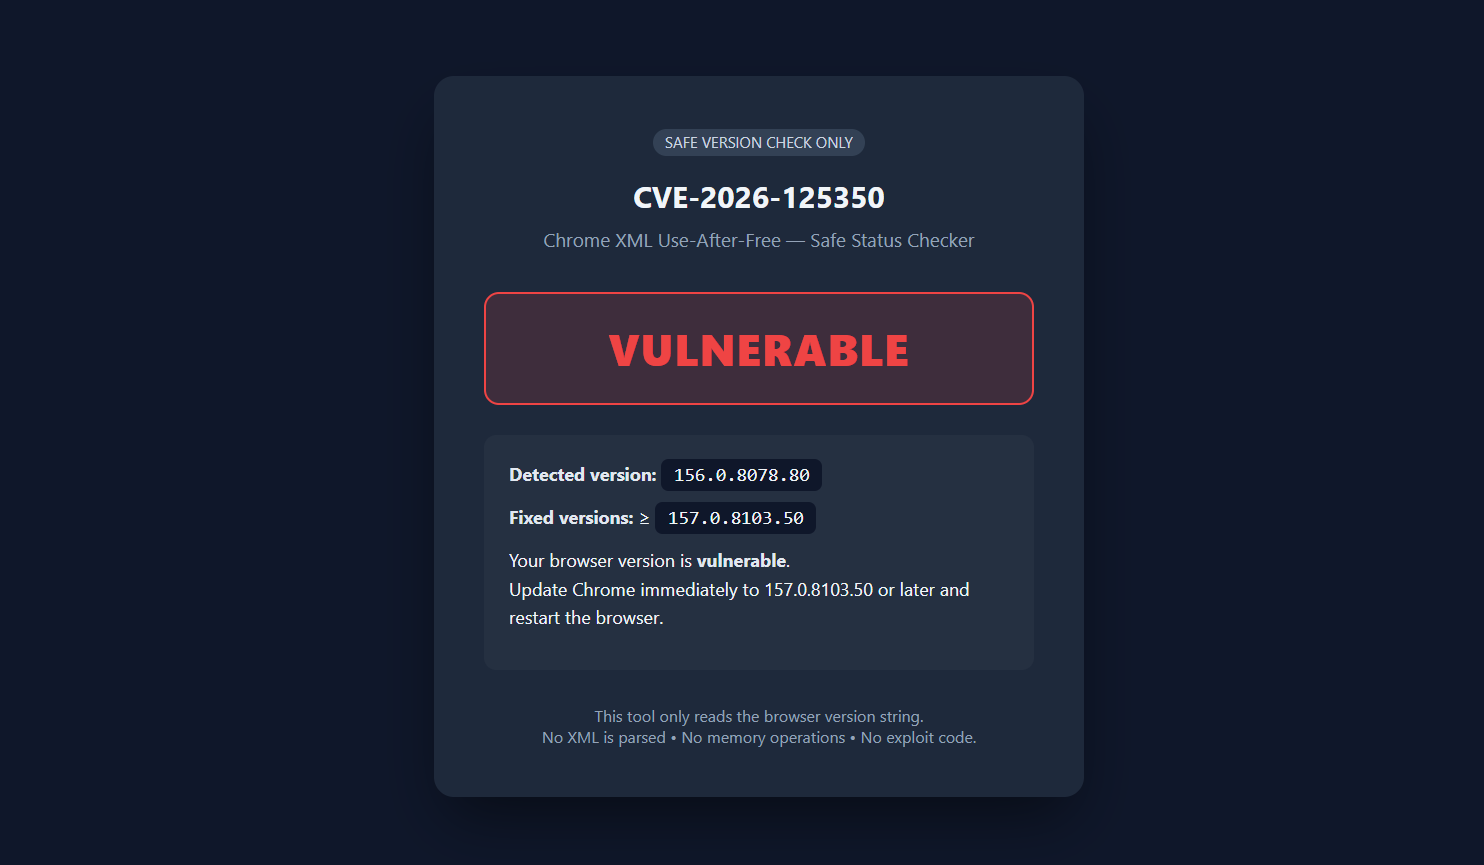
Linux / Kali Linux
google-chrome --version
chromium --version
Windows
start chrome://settings/help
사이버보안 • 취약점 연구 • 방어 보안
교육 및 승인된 보안 연구 목적으로만 사용됩니다.






