eMudhra CA 침해 CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
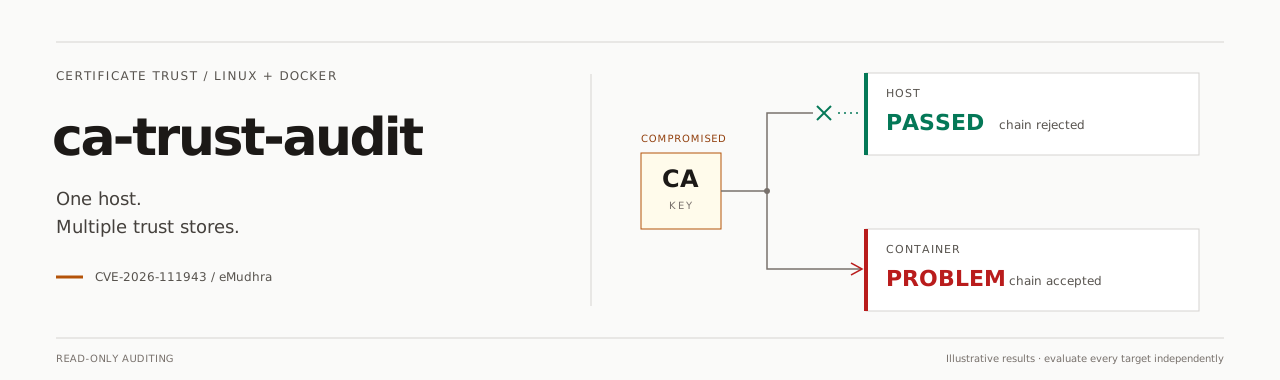


Linux 호스트 및 실행 중인 Docker 컨테이너를 위한 읽기 전용 인증서 신뢰 감사. WSL을 포함한 AMD64 / ARM64용 단일 독립 실행형 Go 바이너리이며, 재사용 가능한 Go 라이브러리로도 제공됩니다.
설치 · 사용법 · 결과 · 커버리지 · Go API · 기술 참조
[!IMPORTANT] eMudhra 중간 CA 손상 — CVE-2026-111943 (2026년 10월). 사고 권고문은 6개의 TLS 중간 CA와 2개의 코드 서명 CA에 대한 서명 키 손상을 보고하며, 교차 서명된 체인도 포함합니다. 영향을 받은 TLS 체인을 여전히 수락하는 시스템은 공격자가 발급한 HTTPS 인증서를 신뢰할 수 있습니다.
| 위험 | 신속히 조치해야 하는 이유 |
|---|---|
| HTTPS 사칭 / MITM | 트래픽을 가로채거나 리다이렉트할 수 있는 공격자는 서비스를 사칭하고, 자격 증명/세션 토큰을 탈취하거나, 트래픽을 읽고 변조할 수 있습니다. |
| 새로운 사기 인증서 | 손상된 CA 키는 새 인증서에 서명할 수 있습니다. 자체 웹사이트 인증서를 갱신해도 해당 신뢰는 제거되지 않습니다. |
| 오래된 컨테이너 또는 애플리케이션 번들 | 호스트를 업데이트해도 기존 이미지에 내장된 CA 번들은 교체되지 않습니다. PHP, curl, Python/certifi, Node.js는 서로 다른 신뢰 소스를 사용할 수 있습니다. |
권장 대응:
사고 키워드: CVE-2026-111943 · eMudhra · emSign · Sectigo 교차 서명 · 손상된 CA · 중간 CA · TLS/SSL 인증서 검증 · 신뢰 저장소 감사 · Linux · Docker 보안.
AMD64/ARM64 자동 선택으로 최신 릴리스 설치:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
그런 다음 호스트와 실행 중인 모든 컨테이너를 스캔합니다:
ca-trust-audit
| 설치 | 동작 |
|---|---|
| 대상 | /usr/local/bin; sudo는 필요한 경우에만 사용됩니다. |
| 설치 프로그램 요구 사항 | curl 및 일반 POSIX 유틸리티; 검증된 HTTPS, 체크섬 다운로드 없음. |
| 스캐너 요구 사항 | 바이너리를 실행하는 데 Go, Python, OpenSSL, curl 또는 Java 설치가 필요하지 않습니다. 설치된 클라이언트는 선택적 런타임 증거를 제공합니다. |
| 업데이트 실패 | 완료된 다운로드는 스테이징되며, 교체는 원자적으로 수행됩니다. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
사용자 로컬 설치를 위해서는 $HOME/.local/bin를 PATH에 추가하세요. 설치 프로그램 세부 정보를 참조하거나 install.sh를 확인하세요.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self 및 selfupdate은 self-update의 별칭이며, 동일한 옵션(--check, --force, --timeout, --color)을 가집니다. 권한 오류에서 제안되는 명령은 터미널에서 청록색으로 강조 표시됩니다. NO_COLOR, 리다이렉션 또는 --color never은 이를 일반 텍스트로 유지합니다. 이 명시적 명령은 실행 파일을 대체합니다. 일반 스캔은 읽기 전용으로 유지됩니다. 일치하는 아키텍처를 선택하고, 독립 실행형 Go/ELF 메타데이터를 검증하며, 검증된 HTTPS를 통해 원자적으로 설치합니다. 외부 도구나 체크섬 파일이 필요하지 않습니다. 옵션 및 신뢰 경계 업데이트.
| 작업 | 명령 |
|---|---|
| 호스트 + 실행 중인 컨테이너 | ca-trust-audit |
| 호스트만 | ca-trust-audit --host (--host-only와 동일) |
| 실행 중인 컨테이너만 | ca-trust-audit --containers-only |
| 실행 중인 컨테이너 하나 | ca-trust-audit --container webapp |
| 오프라인 번들 체인 분석 | ca-trust-audit --offline |
| 추가 공개 CA 파일/디렉터리 | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (반복 가능) |
| 터미널 + JSON 파일 | ca-trust-audit --json report.json |
| JSON 전용 stdout | ca-trust-audit --json - |
| 충분한 커버리지 요구 | ca-trust-audit --strict |
| 체인별 상세 결과 | ca-trust-audit --verbose |
| 기본값 / 제어 | 의미 |
|---|---|
--workers | 사용 가능한 논리 CPU 수 (nproc과 동일, Go 사용); 양의 정수로 재정의 가능. 동시 컨테이너 수와 모든 대상에 걸친 총 동시 TLS 검사 수를 제한합니다. |
--timeout 10s | 작업별 제한 시간, 범위 1ms–5m; 시그널은 스캔을 취소합니다. |
--progress auto | 터미널 stderr에 진행 상황 표시; always은 일반 CI 로그를 활성화하고, never은 비활성화합니다. |
--color auto | 의미 있는 터미널 색상; NO_COLOR, 리다이렉션 및 TERM=dumb은 자동 색상을 비활성화합니다. always / never는 감지를 재정의합니다. |
진행 상황: 카운터와 시간은 맨 앞에, 대상은 맨 뒤에 유지됩니다. 터미널 다시 그리기는 초당 4회로 제한되며 터미널 너비에 맞춰 조정됩니다.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
병렬 검사: 호스트를 먼저 스캔한 다음, 실행 중인 컨테이너를 병렬로 스캔합니다. 각 클라이언트 내에서 체인 요청도 병렬로 실행되며, 이들의 공유 전역 한도는 --workers이므로 단일 대상도 이점을 얻습니다. 대상 내의 클라이언트는 하나씩 차례로 테스트되며, 각각 자체 양성 대조를 가집니다.
보수적 ETA: 가장 느린 완료 컨테이너 소요 시간의 두 배에 10초 버퍼, 워커 동시성 및 대기 중인 작업을 더해 사용합니다. 측정 전에는 넉넉한 예산(일반적으로 온라인 대상당 1분, 오프라인 15초)으로 시작합니다. 장시간 실행되는 대상은 추정치를 늘리며, ~1s에서 멈추는 일은 없습니다. Docker 검색 전에는 target ETA가 활성 대상만을 포함합니다. 추정치는 증가할 수 있으며 마감 기한이 아닙니다. JSON에는 진행 상황과 색상 이스케이프가 포함되지 않습니다.
선택 규칙: 중지된 컨테이너는 제외됩니다. --host은 컨테이너 전용 선택과 충돌합니다. CA 경로는 각 선택된 대상 내부의 경로를 가리킵니다. Docker가 없으면 호스트 결과는 계속 사용 가능하며, Docker에 접근할 수 없으면 불완전한 범위로 보고됩니다. 모든 CLI 의미론 및 제한.
| 사람이 읽는 결과 | 색상 | 의미 |
|---|---|---|
| PASSED | 녹색 | 이 평가된 클라이언트 또는 CA 파일 모델이 사고 체인을 거부했습니다. |
| PROBLEM | 빨간색 | 클라이언트 또는 명시적으로 평가된 저장소가 손상된 체인을 수용했습니다. |
| NOT VERIFIED | 노란색 | 증거가 불완전합니다. 예를 들어 오프라인 모드, 실패한 양성 대조, DNS 실패 또는 시간 초과 등입니다. |
| REVIEW | 노란색 | 관련 CA 자료 또는 정책 질문에 대한 검토가 필요하며, 실효 신뢰가 확립되지 않았습니다. |
| UNSUPPORTED | 회색 | 이 런타임 또는 형식은 안정적으로 평가할 수 없습니다. |
[!NOTE] CA 파일 결과와 라이브 클라이언트 결과는 별개입니다. 오프라인
PASSED는 문서화된 PEM 모델을 다루며, 라이브 클라이언트는NOT VERIFIED으로 남습니다. DNS 실패는 절대 통과로 간주되지 않습니다. TLS 결과는 코드 서명 안전성이나 모든 애플리케이션의 보호를 입증하지 않습니다.
최종 요약은 영향을 받은 호스트/컨테이너, 클라이언트 및 CA 경로를 반복합니다. 반복되는 체인은 그룹화되며, 긴 목록은 세 개의 항목과 나머지 개수를 표시합니다. 예를 들어 확인된 CA 파일 문제는 다음과 같은 결과를 낼 수 있습니다:
SUMMARY
  Targets: 2 (hosts=1, containers=1)
  PROBLEM confirmed: clients=0, CA files=1
  PROBLEM container webapp (1234567890ab)
    CA files: /opt/app/ca.pem
  Action: update the listed runtimes/CA bundles using vendor guidance, then rerun.
  NOT VERIFIED incomplete coverage: targets=1, scan warnings=0
| 종료 | 의미 |
|---|---|
| 0 | 확인된 취약점이 없음. 경고 또는 부분적 커버리지가 남아 있을 수 있음. |
| 1 | 취약한 클라이언트/저장소가 확인됨. 엄격한 커버리지보다 우선함. |
| 2 | 치명적인 설정/옵션 오류, 취소 또는 보고서 I/O 오류. |
| 3 | --strict 전용: 확인된 취약점은 없으나 커버리지가 불충분함. |
JSON은 VULNERABLE_CLIENT, VULNERABLE_STORE, INCONCLUSIVE과 같은 정밀한 상태를 포함하는 안정적인 스키마 1.0을 사용합니다. 여기에는 대상 식별 정보, 클라이언트, 체인/루트, CA 경로, 지문, 증거, 교정 조치 및 커버리지가 포함됩니다. 보고서 파일은 0600 권한으로 생성되며 절대 덮어쓰지 않습니다. 스키마 · 상태 증거 및 정확한 종료 의미.
| 영역 | 지원 / 제한 사항 |
|---|---|
| 플랫폼 | Linux AMD64 / ARM64, WSL 포함. |
| 라이브 TLS | Go 스캐너 스택(호스트 전용), curl, PHP OpenSSL 스트림 + cURL, Python ssl/urllib + requests/certifi, Node.js HTTPS, Ruby HTTPS (설치되어 있고 인트로스펙션이 동작하는 경우). 각 클라이언트에는 HTTPS 양성 대조 검사가 수행됨. |
| 정적 저장소 | 일반적인 Debian/Ubuntu, Alpine 및 RHEL/Fedora PEM 레이아웃, 선택된 런타임 오버라이드 및 명시적 CA 경로. 명시적 체인 검증은 이름만이 아닌 인증서/SPKI 식별자를 사용함. |
| 사고 대응 픽스처 | eMudhra 및 Sectigo 서명 모두에 대한 6개의 TLS 키: 12개의 일반 엔드포인트/체인과 2개의 공개된 no-CT 변형이 번들로 제공되며 오프라인 사용을 위해 검증됨. |
| 최소 컨테이너 | 읽기 전용 Docker 아카이브는 셸이나 설치된 클라이언트 없이 알려진 번들을 분석함. 사용 가능한 번들이 없으면 커버리지가 불완전함. |
| 명시적 미지원 | Java JSSE 실행, JKS/PKCS#12/NSS 정책 평가, OpenSSL AUX 신뢰 속성 및 전체 코드 서명 정책 검증. 영향을 받는 두 개의 코드 서명 CA 키는 별도로 식별됨. |