
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
CVE-2026-48849 — Roundcube Webmail(1.6.x/1.7.x)의 저장형 XSS, HTML 및 CSS 인젝션으로, 정제되지 않은 임시보관함 제목 필드를 통해 발생합니다. 로그인 시 자동 실행됩니다. CVSS 4.4. Anand Jogawade가 발견했습니다.


초안/세션 복원 시 제목 필드가 정화되지 않아 저장형 XSS, HTML 인젝션, CSS 인젝션이 가능하며, 사용자 상호작용 없이 로그인 시 자동으로 실행됩니다.
발견 및 보고: Anand Jogawade (zazy)
| 필드 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-48849 |
| 유형 | 저장형 XSS / HTML 인젝션 / CSS 인젝션 |
| CWE | CWE-79 — 웹 페이지 생성 중 입력의 부적절한 중화 |
| CVSS v3.1 | 4.4 / Medium — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| 제품 | Roundcube Webmail |
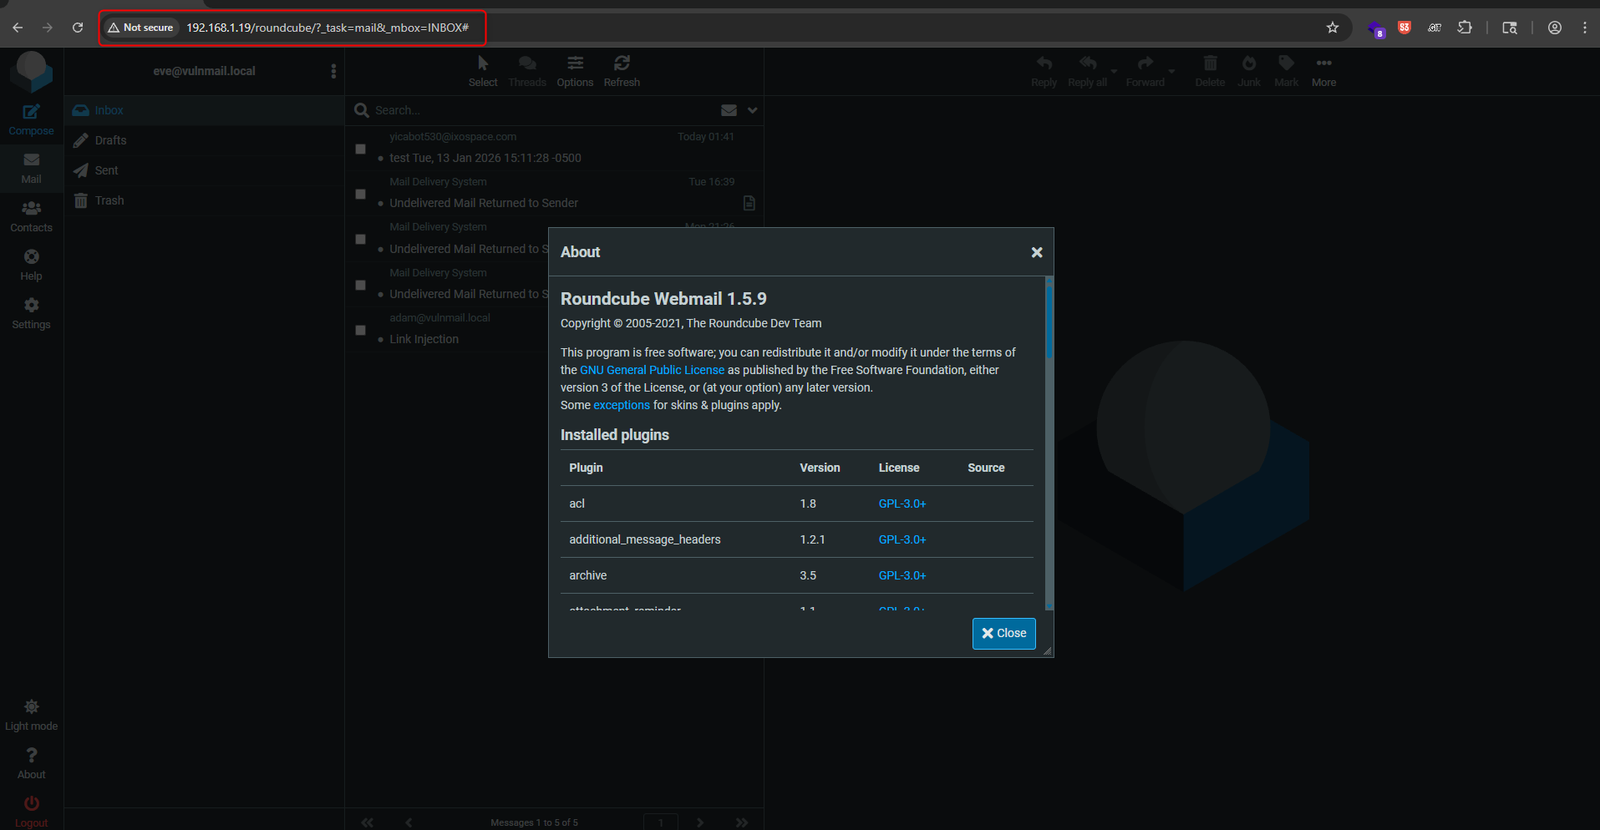
| 영향받는 버전 | 1.6.16 이전의 1.6.x, 1.7.1 이전의 1.7.x |
| 수정 버전 | 1.6.16, 1.7.1 |
| 발견자 | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
성공적인 익스플로잇을 통해 다음이 가능합니다:
document.cookie 유출을 통한 세션 토큰 탈취핵심 심각도 요인: 페이로드는 로그인 후 세션 복원 중에 자동으로 실행됩니다 — 클릭, 링크, 추가 사용자 상호작용이 필요하지 않습니다.
| 버전 범위 | 상태 |
|---|---|
| 1.6.0 — 1.6.15 | ❌ 취약함 |
| 1.6.16 | ✅ 수정됨 |
| 1.7.0 | ❌ 취약함 |
| 1.7.1 | ✅ 수정됨 |
| 1.5.x 및 이전 | ⚠️ 취약함 (1.5.9에서 테스트됨) |
roundcube_sessauth 쿠키를 수정하거나 삭제하여 세션을 무효화한 다음 전송하고 렌더링합니다 — 로그인 페이지가 표시됩니다'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
페이로드 분석:
| 구성 요소 | 목적 |
|---|---|
'"> | 속성 컨텍스트 탈출 (작은따옴표, 큰따옴표, 닫는 태그) |
<script>alert("XSS")</script> | JavaScript 실행 — 저장형 XSS |
<h1>HTML</h1><h2>Injection</h2> | HTML 주입 — 임의 HTML 렌더링 |
<b/style=position:fixed;top:0;left:0;font-size:200px> | CSS 주입 — 페이지를 덮는 고정 오버레이 |
<!-- | 나머지 페이지 콘텐츠의 렌더링을 억제하는 HTML 주석 |
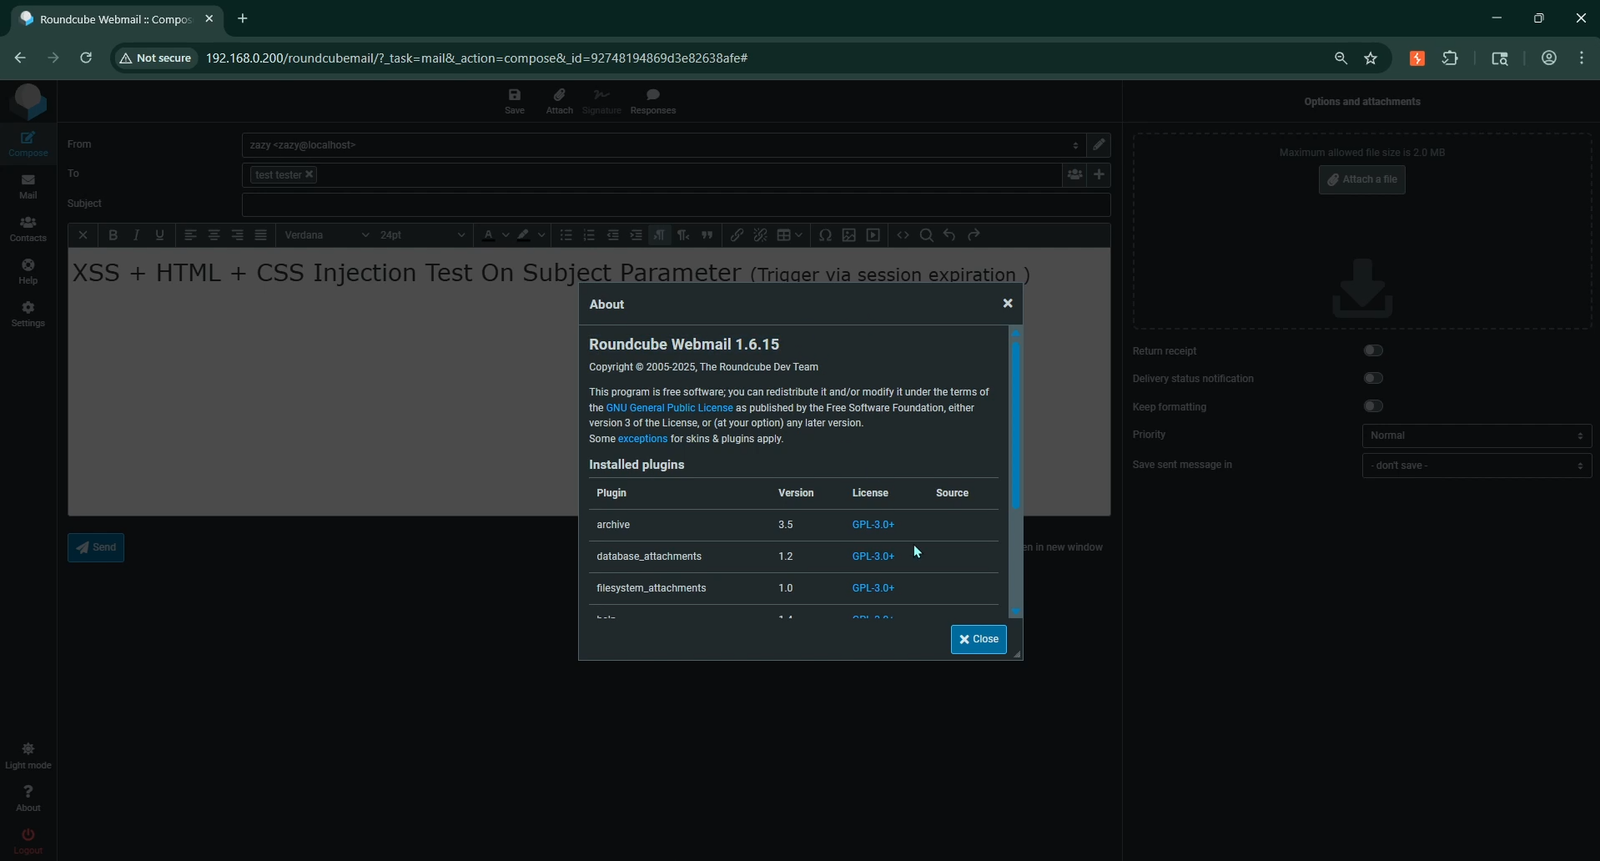
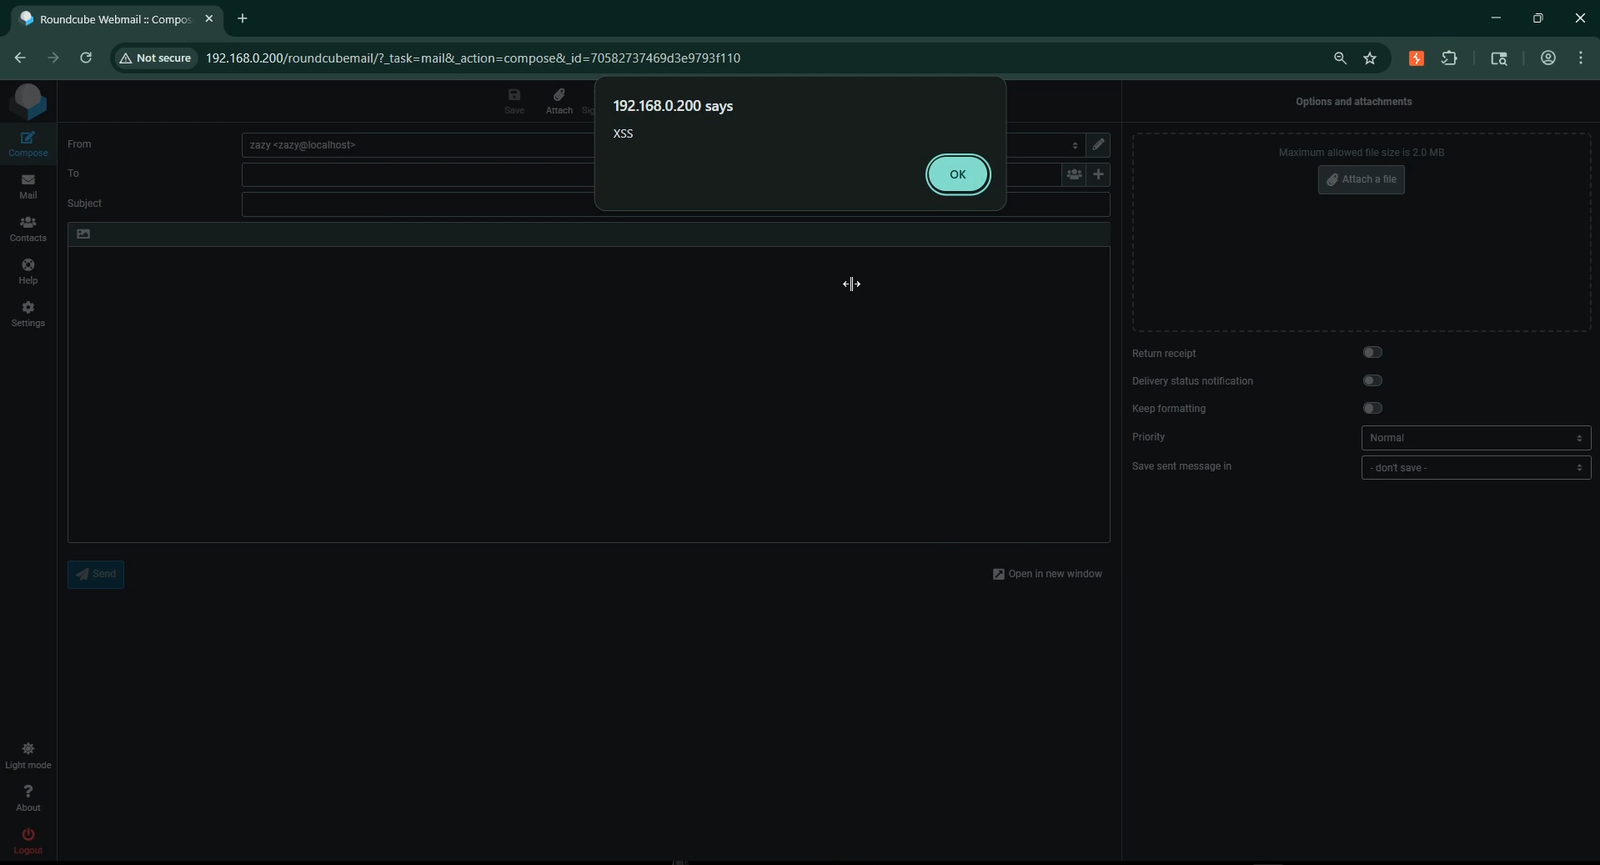
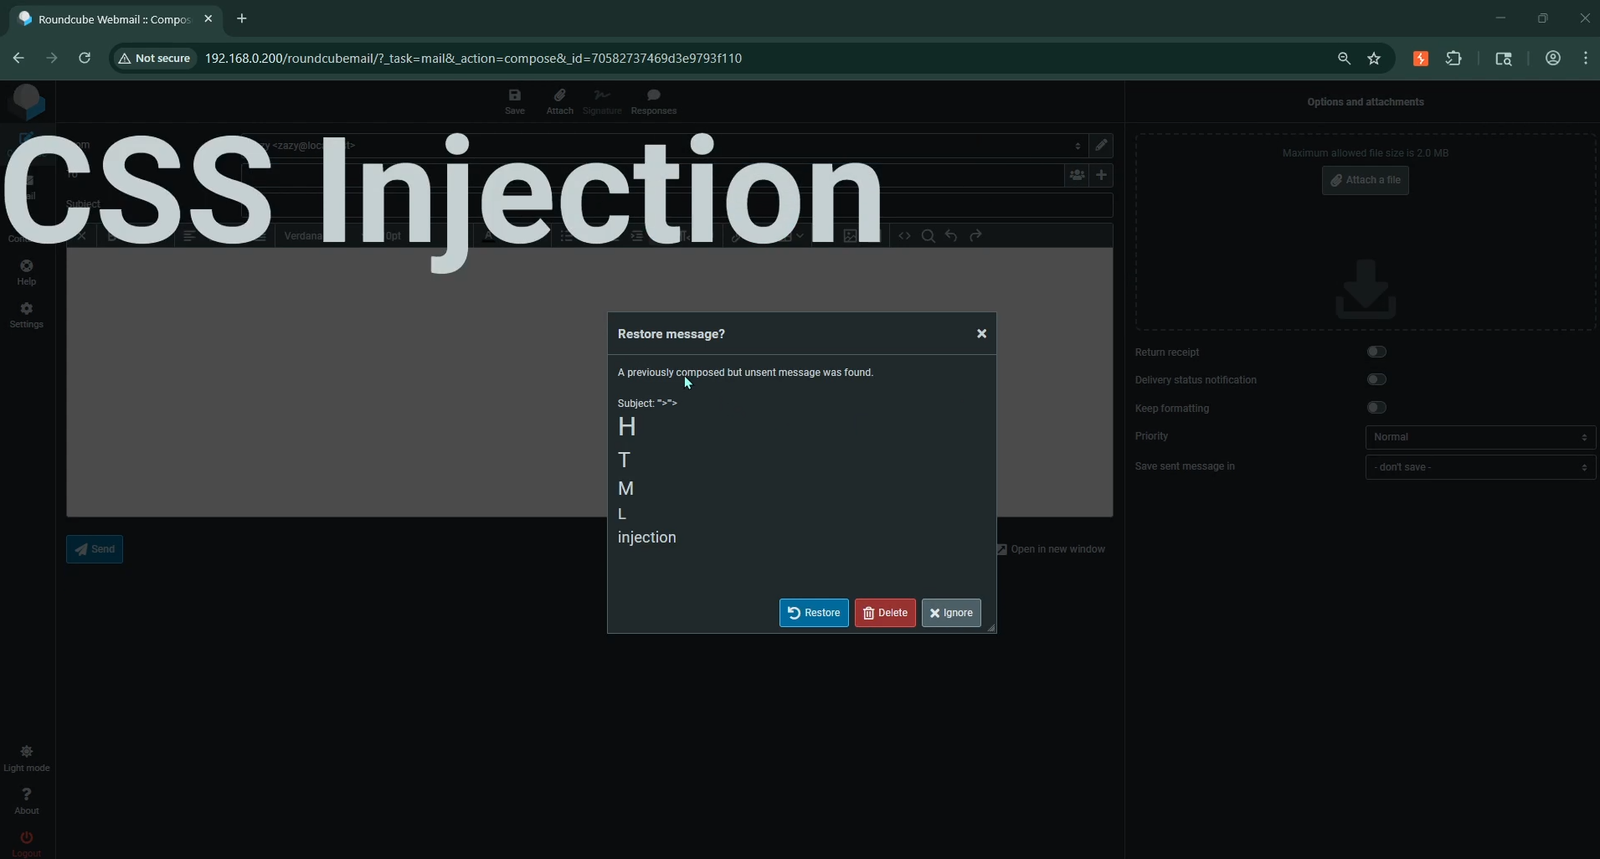
📹 전체 익스플로잇 과정: 페이로드 작성 → 세션 무효화 → 재로그인 → 자동 XSS + HTML + CSS 주입
참고: 위 링크를 클릭하여 영상을 시청/다운로드하세요. 영상은
Video-POC/디렉터리에서도 확인할 수 있습니다.
| 날짜 | 사건 |
|---|---|
| 2026년 5월 | Anand Jogawade가 취약점 발견 |
| 2026년 5월 | Roundcube 보안 팀에 보고 |
| 2026년 5월 24일 | Roundcube, 보안 패치 출시 (1.6.16 및 1.7.1) |
| 2026년 5월 25일 | MITRE, CVE-2026-48849 공개 |
| 2026년 5월 26일 | CVSS 점수 할당: 4.4 Medium |
| 2026년 5월 26일 | GitHub 보안 권고 GHSA-2m7q-4j9m-89vh 공개 |
패치된 버전으로 즉시 업그레이드하세요:
# Update to Roundcube 1.6.16 or 1.7.1
# Check your current version at: Settings → About
즉시 업그레이드할 수 없는 경우:
<script> 태그에 대해 경고를 발생시킵니다