
Malwoverview는 VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST 및 VulnCheck 전반에 걸친 위협 헌팅을 위한 최초 대응 도구입니다. LLM 강화, IOC 추출, YARA 스캔 및 Android 분석을 지원합니다.

# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)




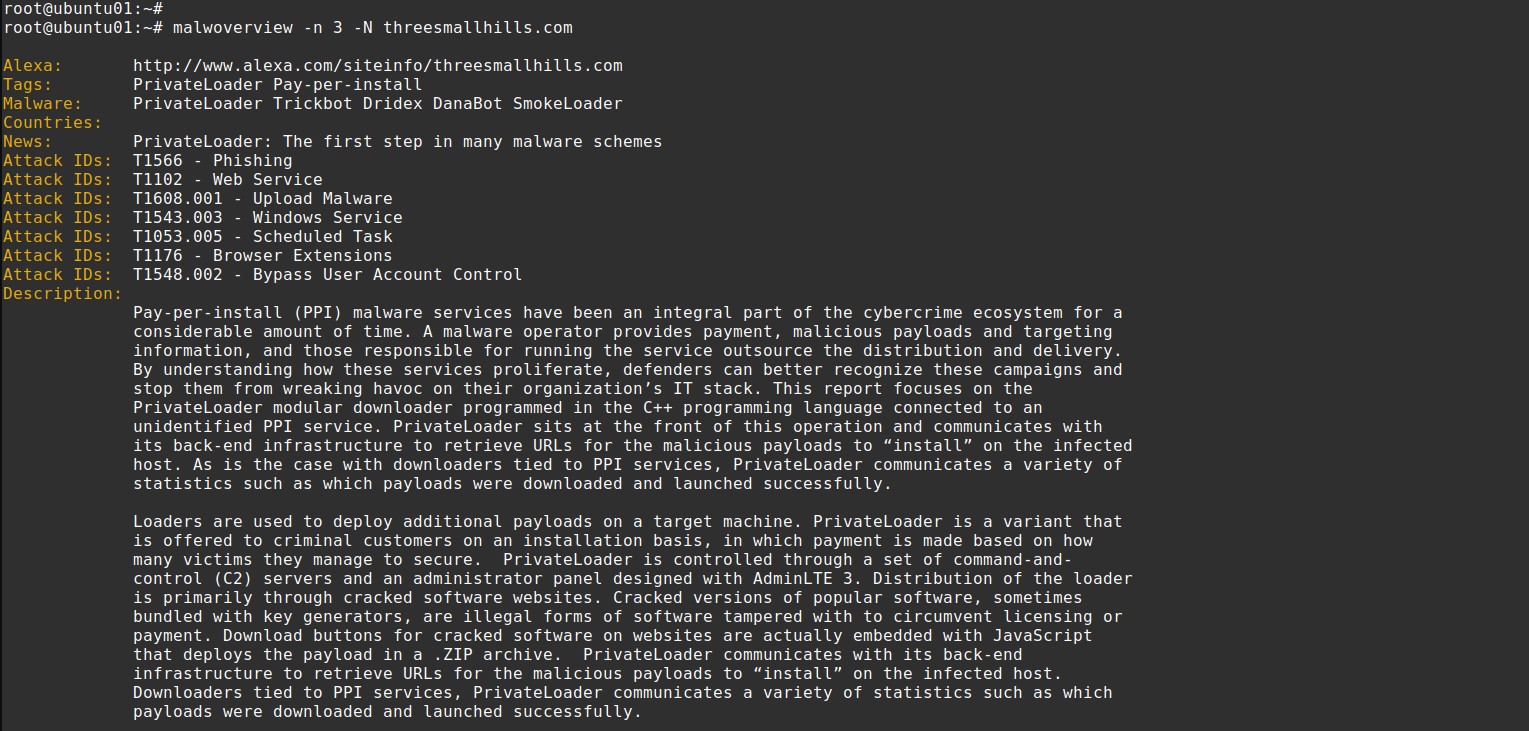
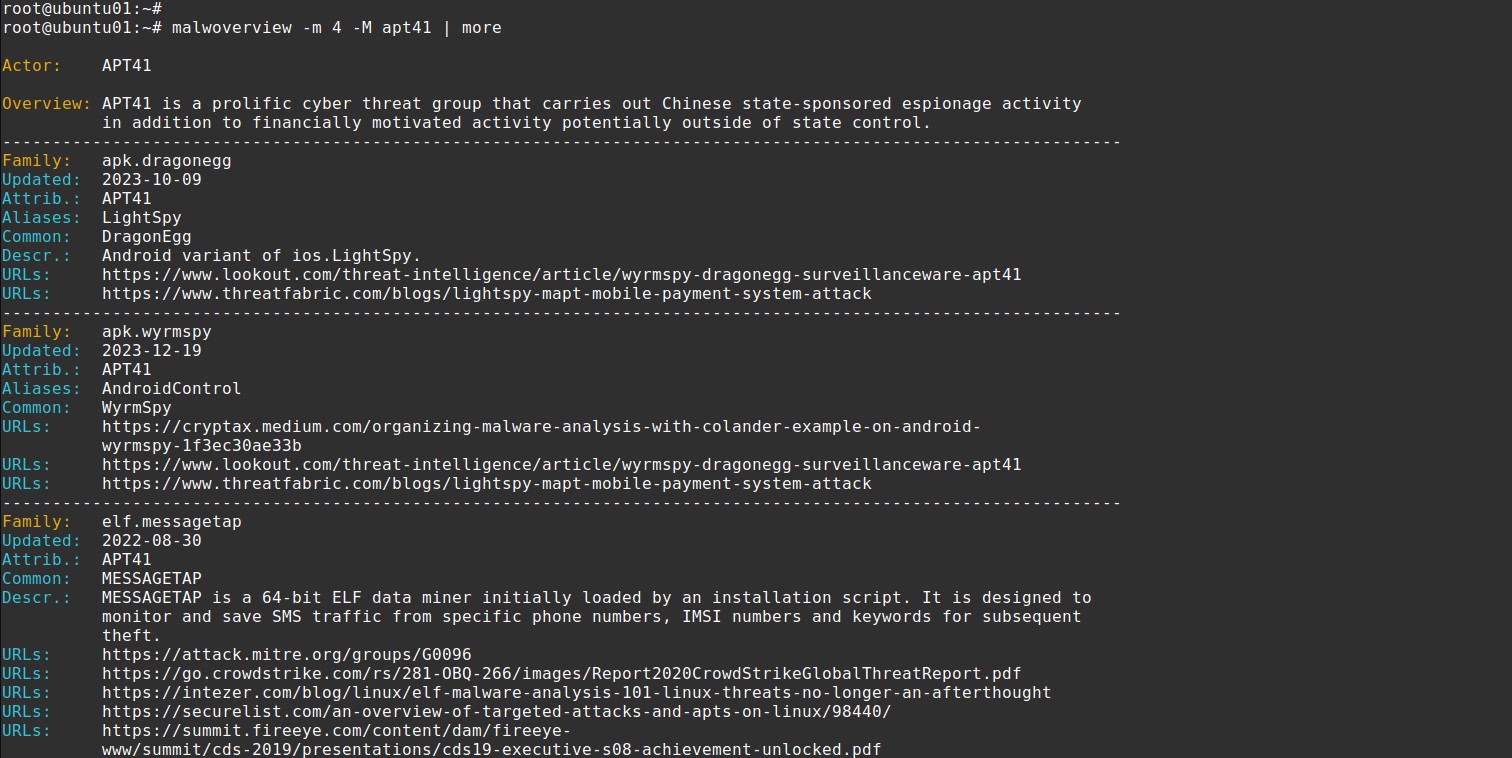
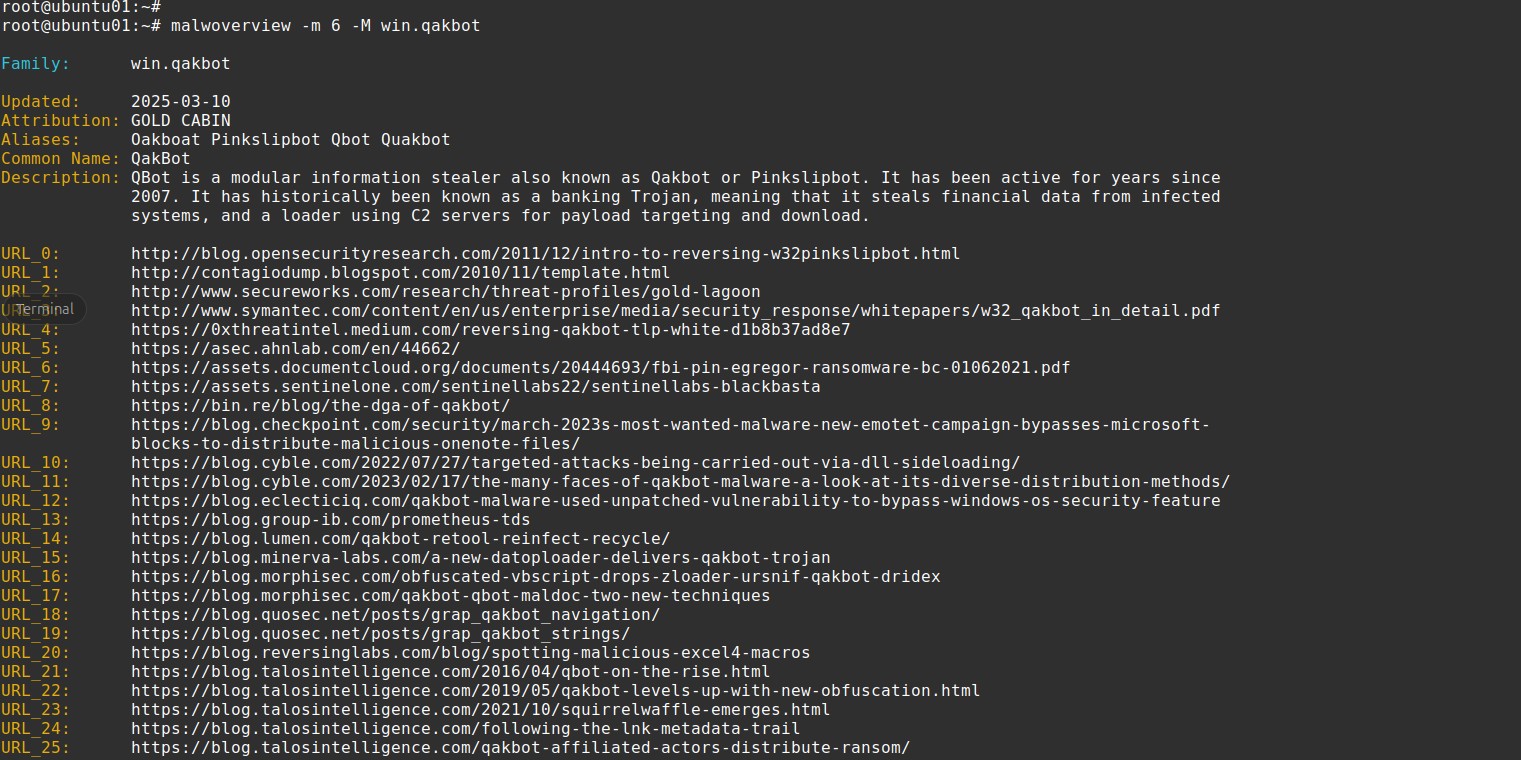
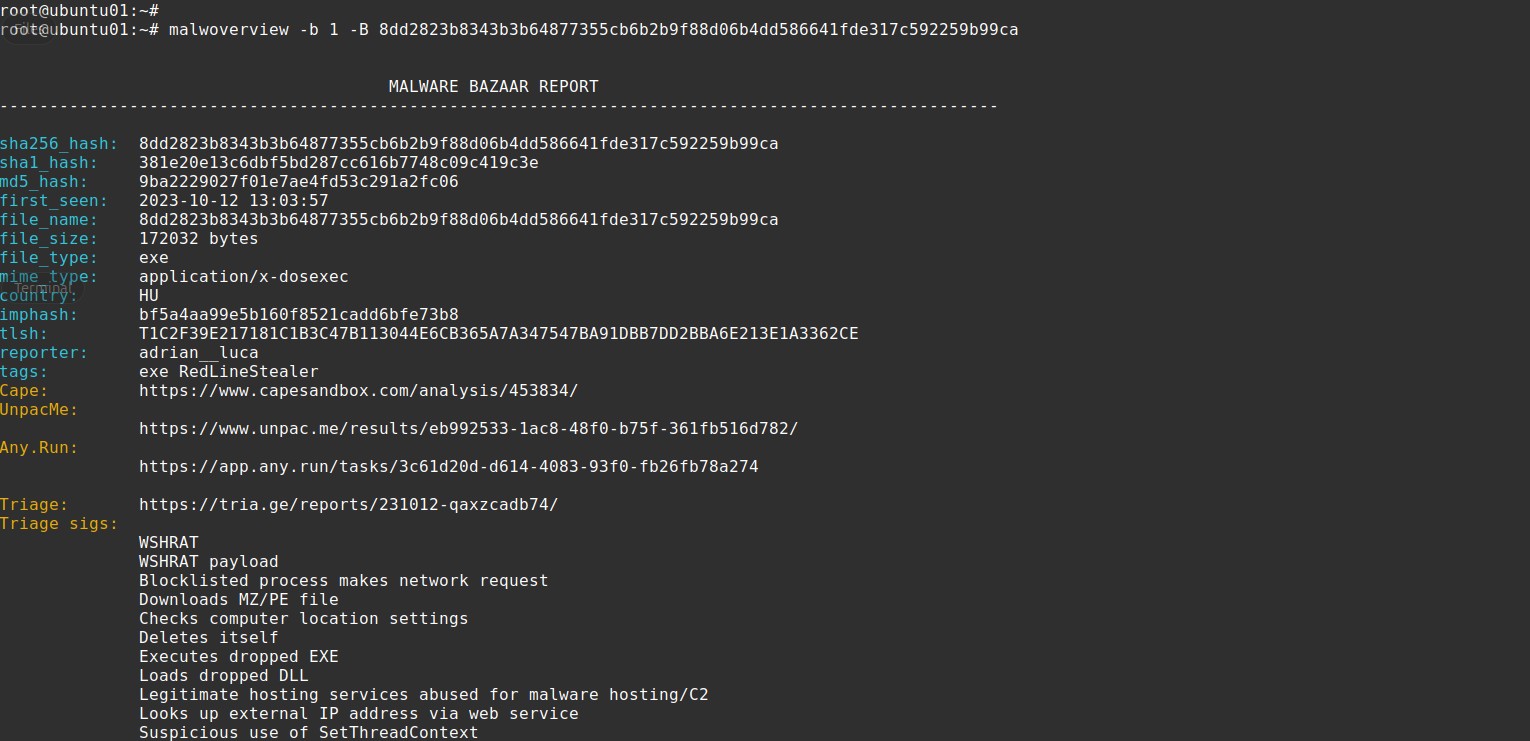

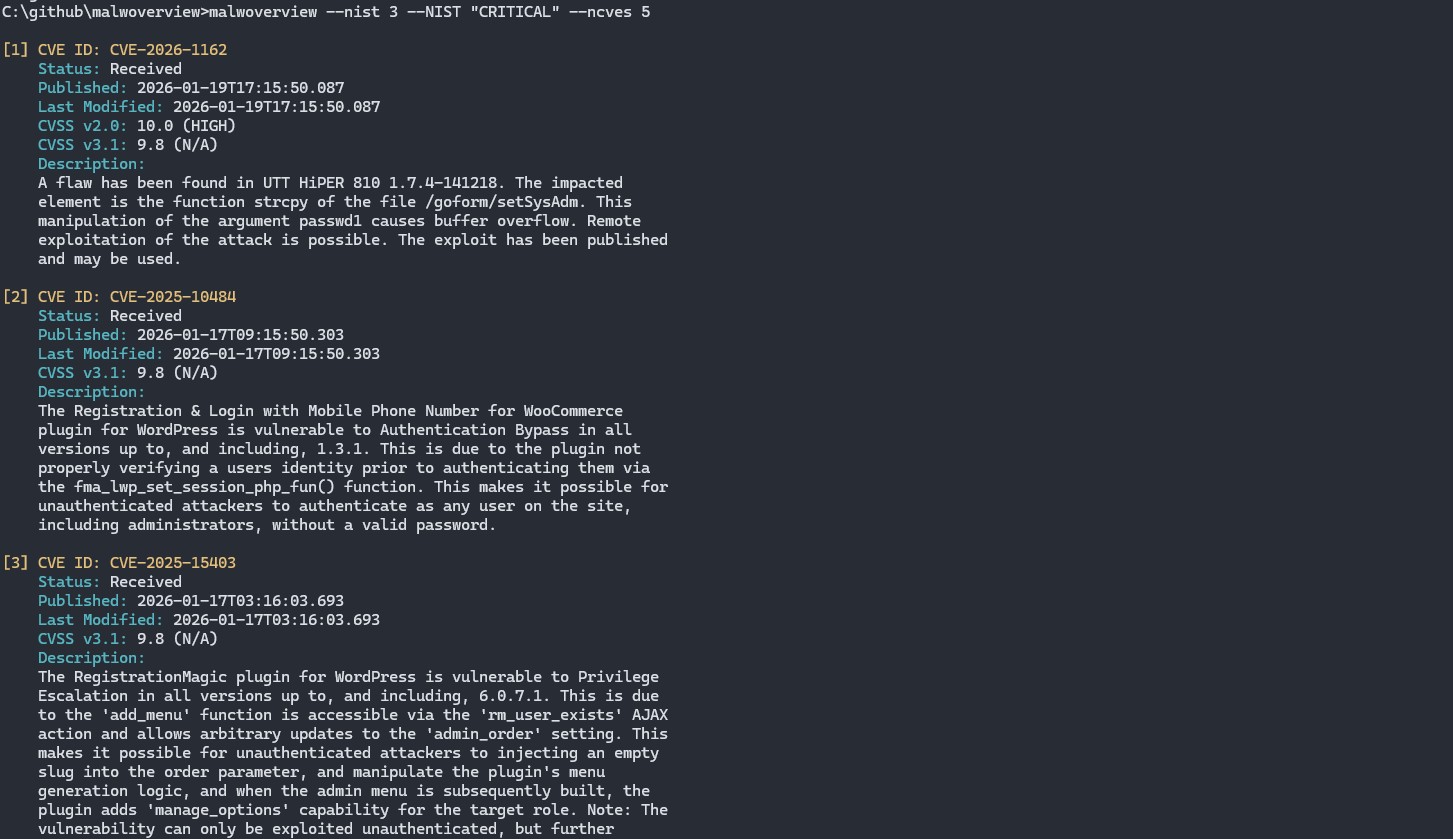

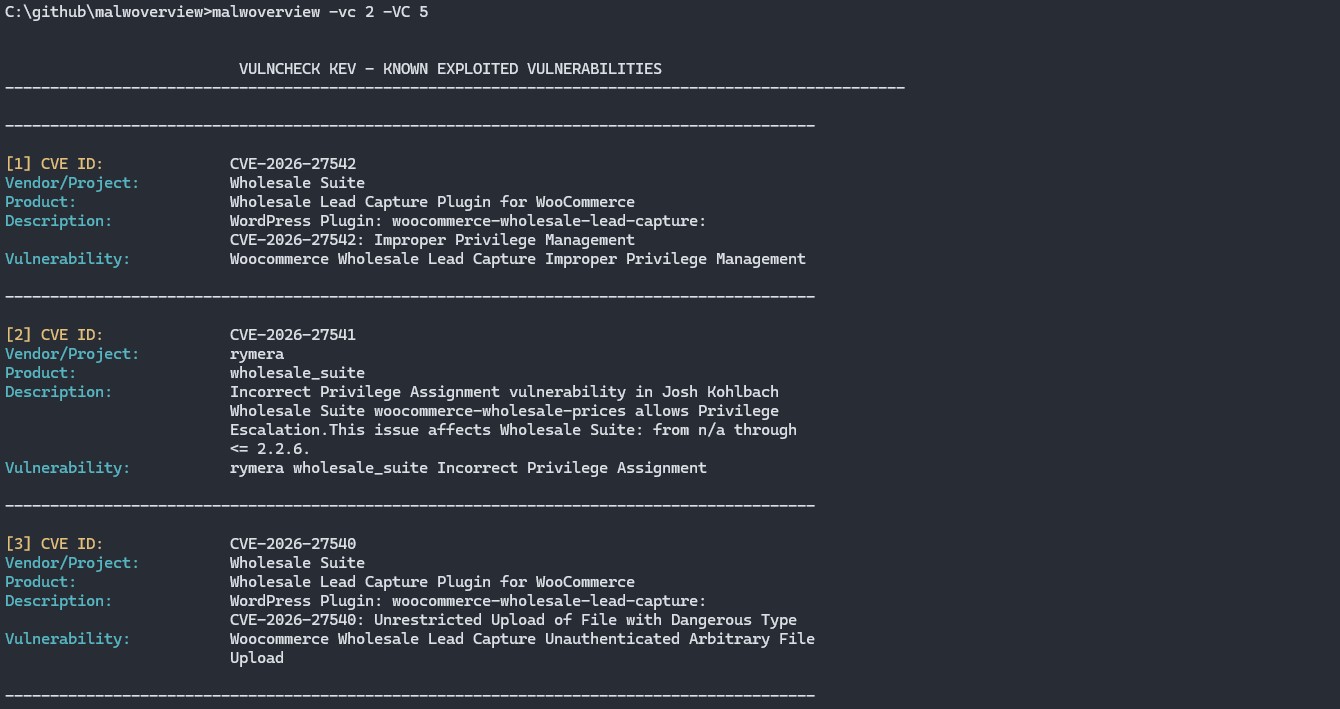

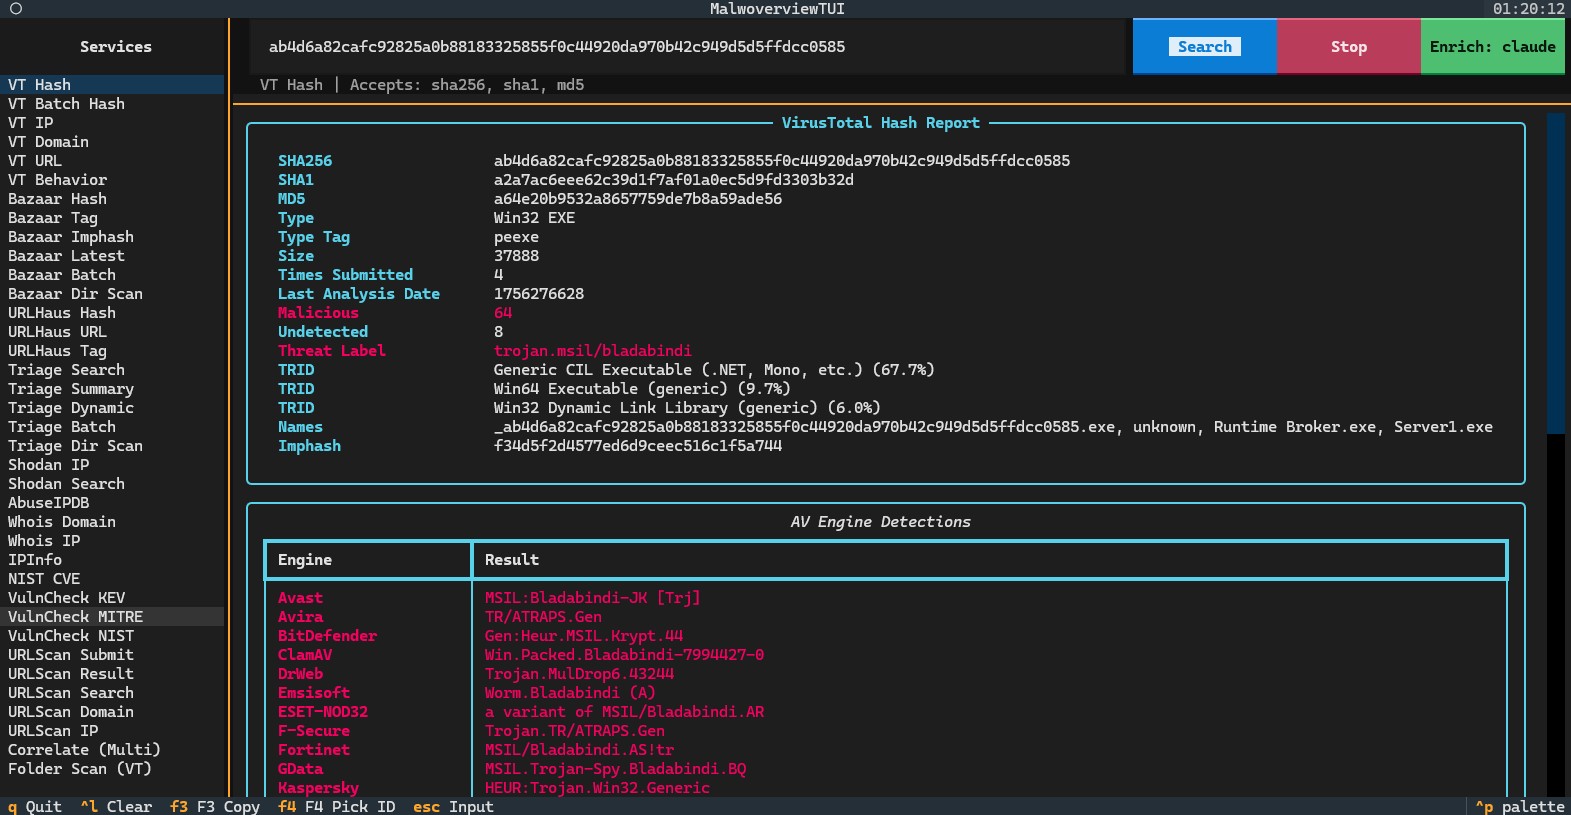
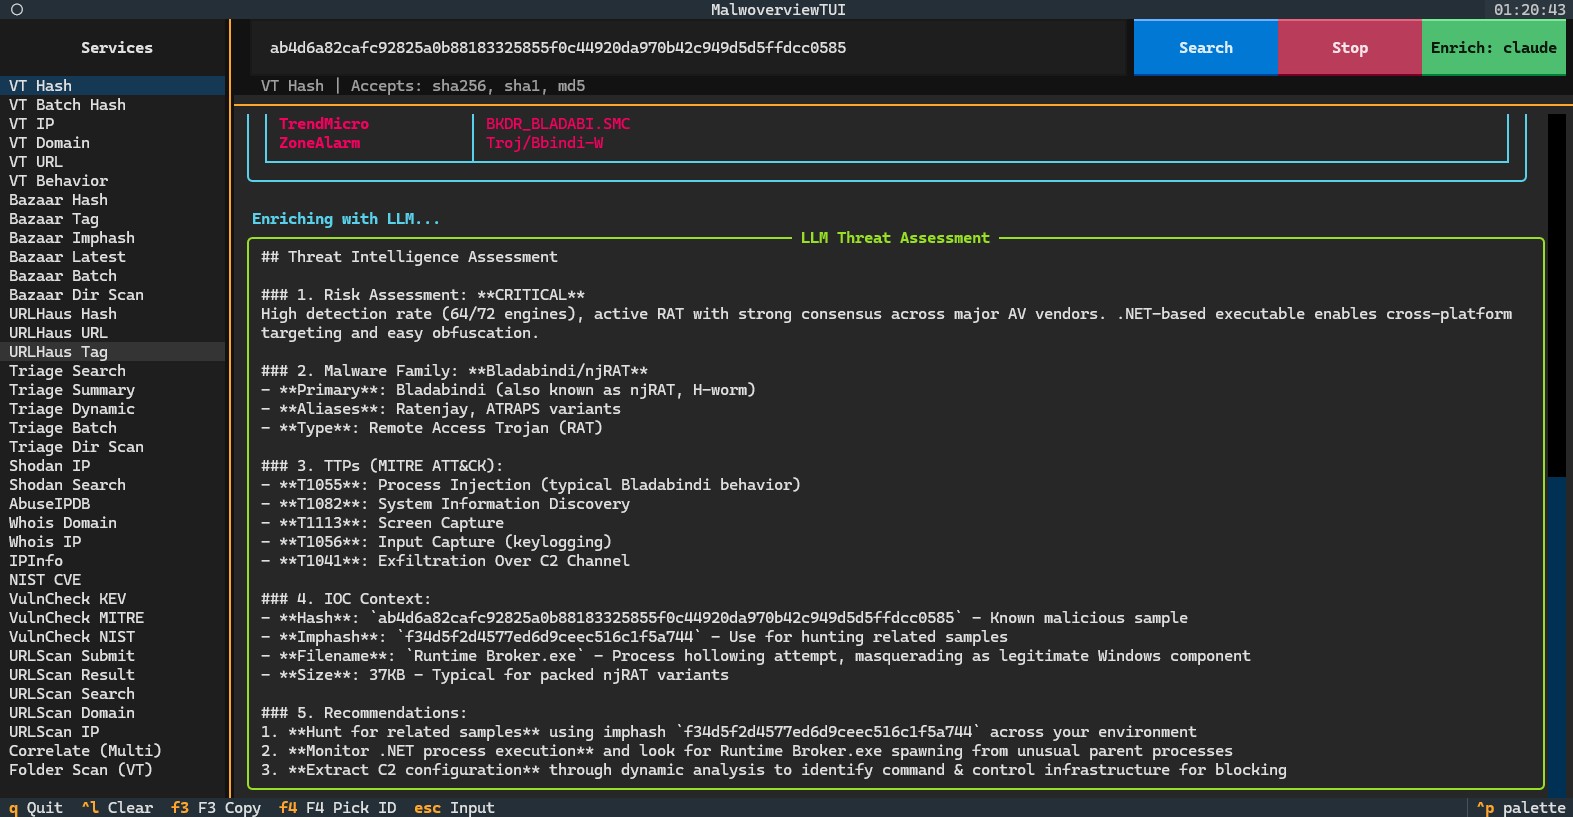

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## 현재 버전: 8.2.0 (코드명: Revolutions)
중요 사항: Malwoverview는 기본적으로 어떠한 엔드포인트에도 샘플을 제출하지 않으므로,
가능한 비밀유지계약(NDA)을 준수합니다. 샘플을 명시적으로 제출하는 특정 옵션들이
있지만, 이러한 옵션들은 도움말에 설명되어 있습니다.
## 소개
Malwoverview.py는 위협 헌팅을 위한 최초 대응 도구로, 악성코드 샘플, URL, IP 주소, 도메인, 악성코드 패밀리, IOC 및 해시에 대한 초기이자 신속한 트리아지를 수행합니다. 또한 Malwoverview는 동적 및 정적 행위 보고서를 가져오고, 여러 엔드포인트에서 샘플을 제출하고 다운로드할 수 있습니다. 간단히 말해, 주요 기존 샌드박스들의 클라이언트 역할을 합니다.
이 도구의 목표는 다음과 같습니다:
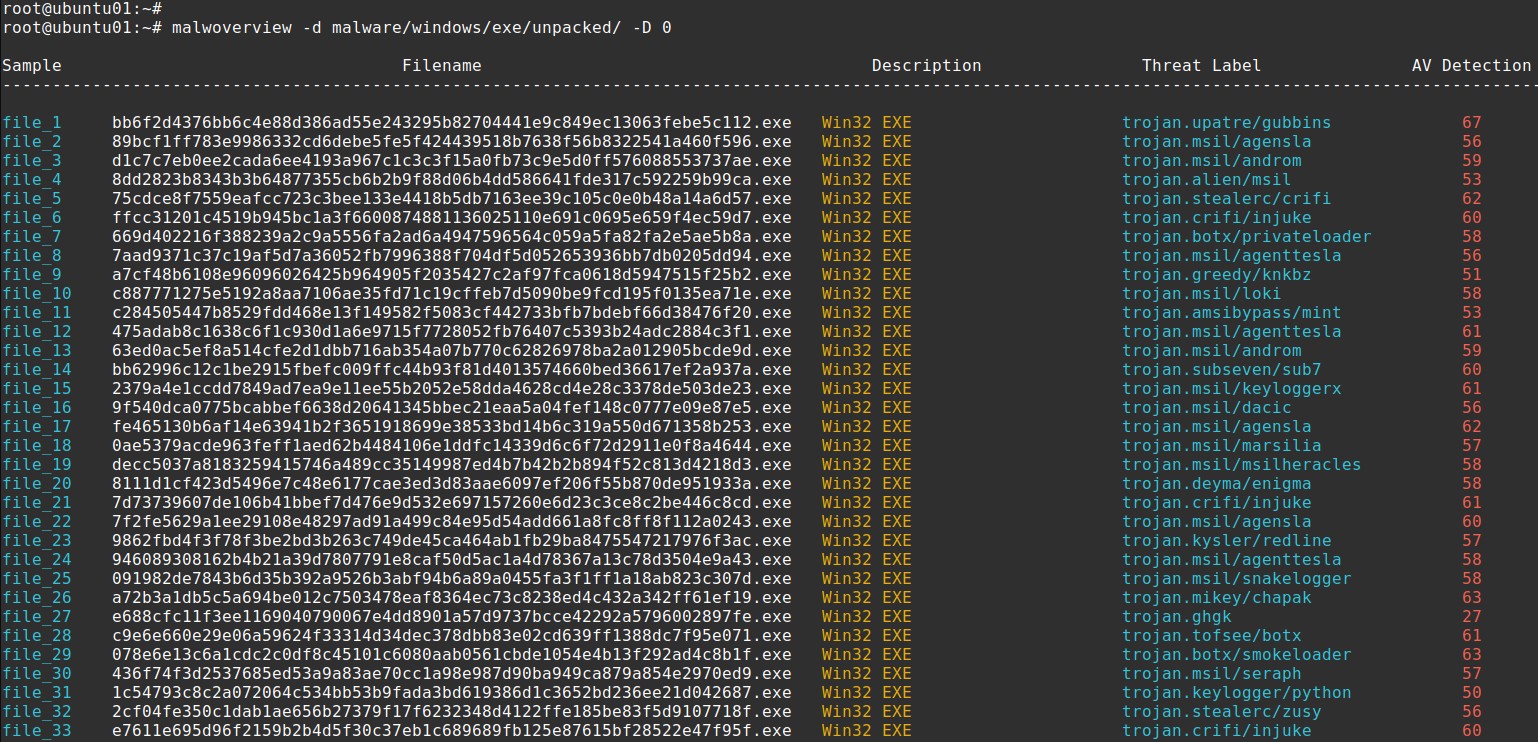
01. 임포트 테이블(imphash)에 따라 유사한 실행 파일 악성코드 샘플(PE/PE+)을 판별하고
서로 다른 색상으로 그룹화합니다(출력의 두 번째 열에 주목하십시오). 따라서 색상이 중요합니다!
02. Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia 및 ThreatCrowd 엔진에서 해시 정보를 표시합니다.
03. 악성코드 샘플에 오버레이가 포함되어 있는지 판별하고, 원한다면 이를 추출합니다.
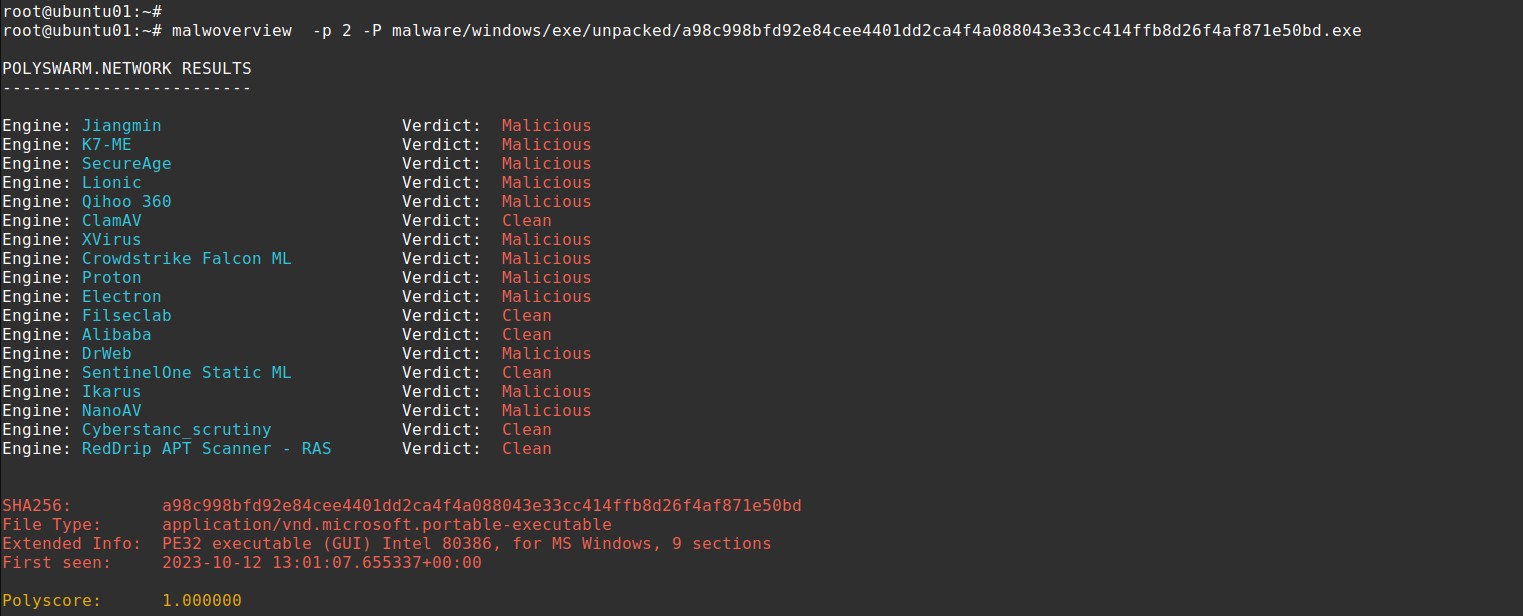
04. Virus Total, Hybrid Analysis 및 Polyswarm에서 의심스러운 파일을 검사합니다.
05. Virus Total, Malshare, Polyswarm, URLhaus 엔진 및 Alien Vault에서 URL을 검사합니다.
06. Hybrid Analysis, Malshare, URLHaus, Polyswarm 및 Malpedia 엔진에서 악성코드 샘플을 다운로드합니다.
07. VirusTotal, Hybrid Analysis 및 Polyswarm에 악성코드 샘플을 제출합니다.
08. URLHaus에서 최근 의심스러운 URL을 나열합니다.
09. URLHaus에서 최근 페이로드를 나열합니다.
10. Malshare에서 특정 페이로드를 검색합니다.
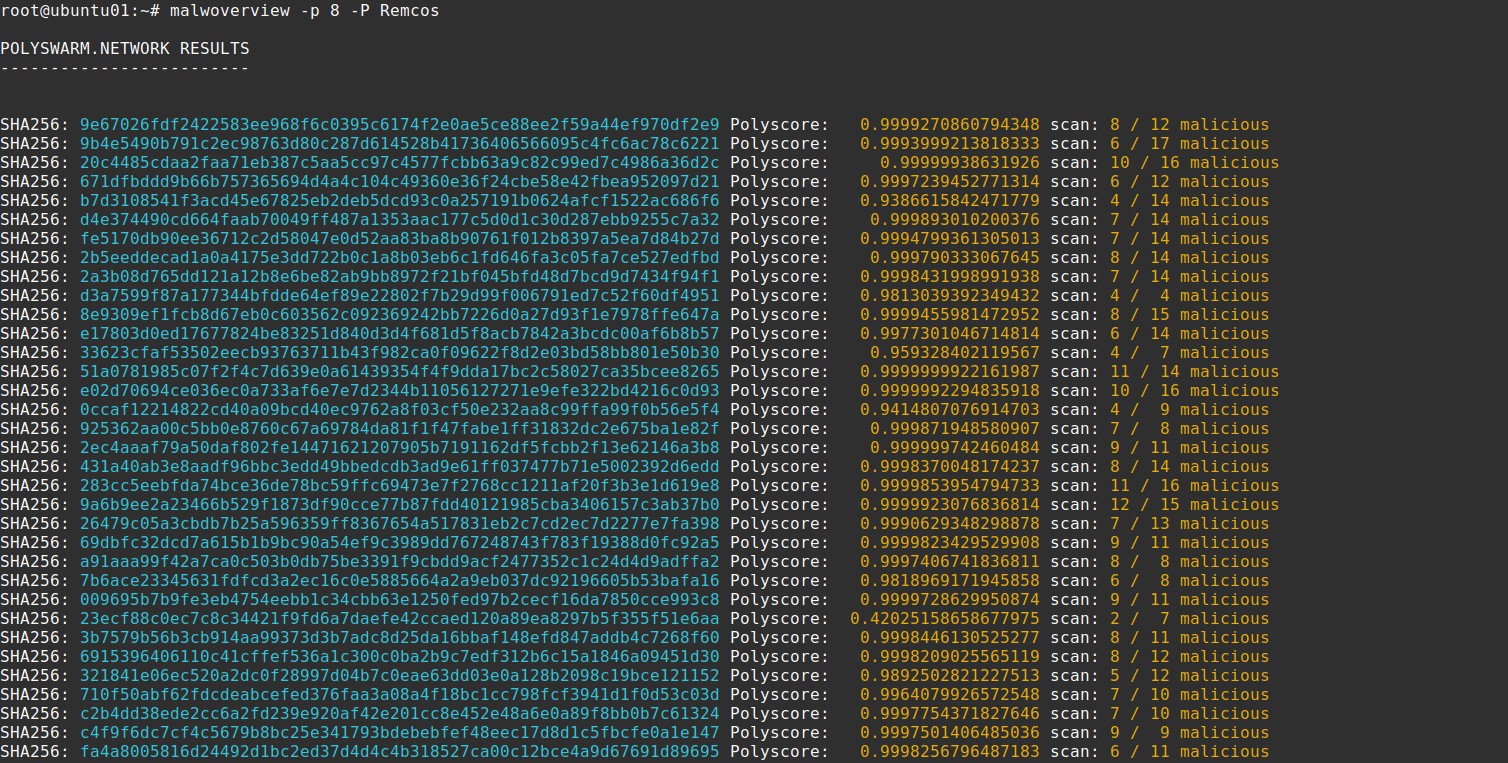
11. Polyswarm 엔진에서 유사한 페이로드(PE32/PE32+)를 검색합니다.
12. Virus Total 및 Hybrid Analysis에서 정보를 검색하여 디렉터리의 모든 파일을 분류합니다.
13. VirusTotal, Malpedia 및 ThreatCrowd와 같은 여러 엔진을 사용하여 의심스러운 도메인에
대한 보고서를 작성합니다.
14. Android 기기에서 직접 APK 패키지를 Hybrid Analysis 및 Virus Total에 대해 검사합니다.
15. Android 기기에서 직접 APK 패키지를 Hybrid Analysis 및 Virus Total에 제출합니다.
16. URLHaus에서 사용자가 제공한 태그와 관련된 URL을 표시합니다.
17. URLHaus에서 태그(시그니처)와 관련된 페이로드를 표시합니다.
18. Virus Total, Alien Vault, Malpedia 및 ThreatCrowd에서 IP 주소에 대한 정보를 표시합니다.
19. Polyswarm에서 IP 주소, 도메인 및 URL 정보를 표시합니다.
21. imphash, IPv4, 도메인, URL 및 악성코드 패밀리 등 여러 기준을 사용하여
Polyswarm Network에서 메타 검색을 수행합니다.
22. 여러 기준을 사용하여 AlienVault에서 위협 헌팅 정보를 수집합니다.
23. 여러 기준을 사용하여 Malpedia에서 위협 헌팅 정보를 수집합니다.
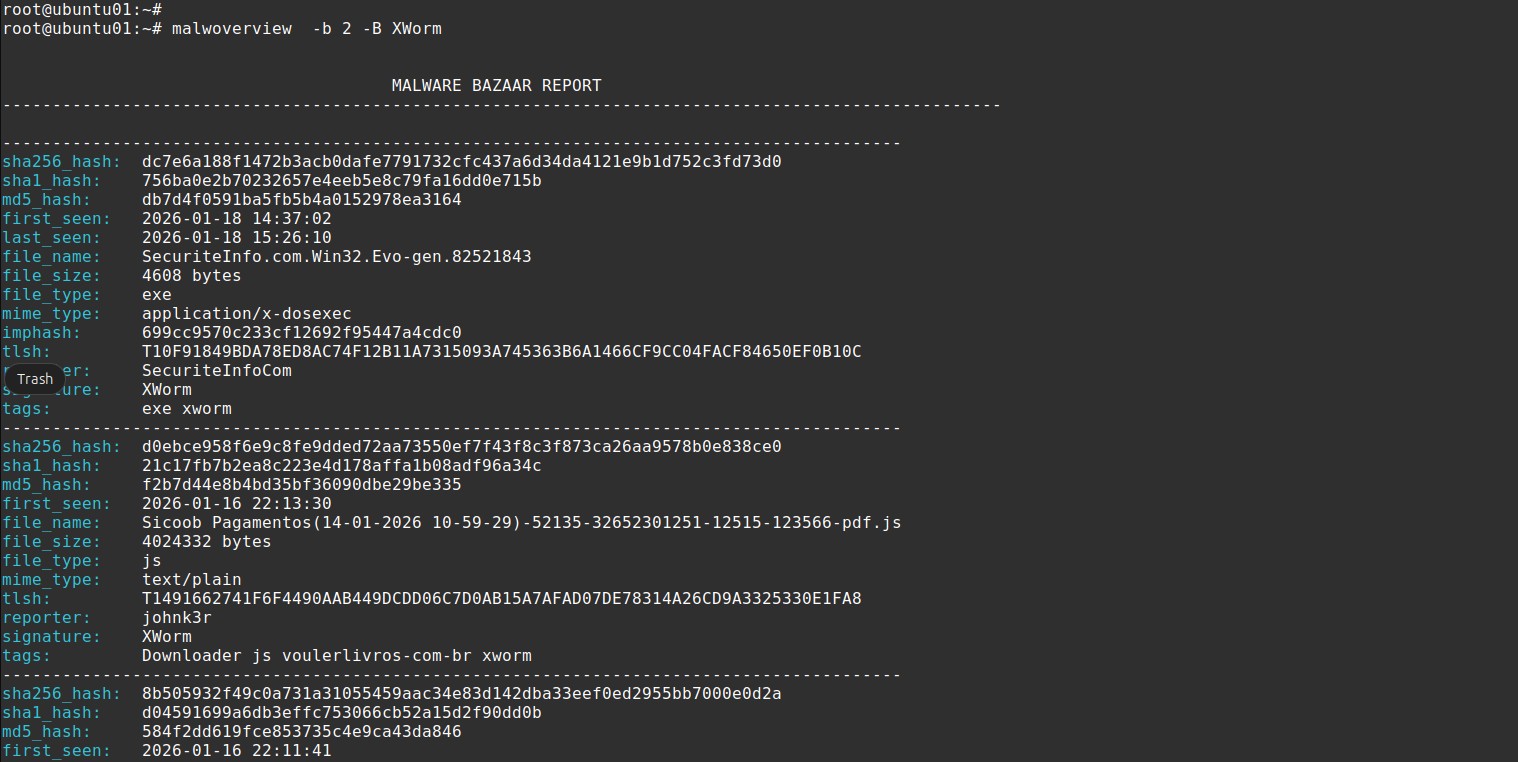
24. 여러 기준을 사용하여 Malware Bazaar에서 위협 헌팅 정보를 수집합니다.
25. 여러 기준을 사용하여 ThreatFox에서 IOC 정보를 수집합니다.
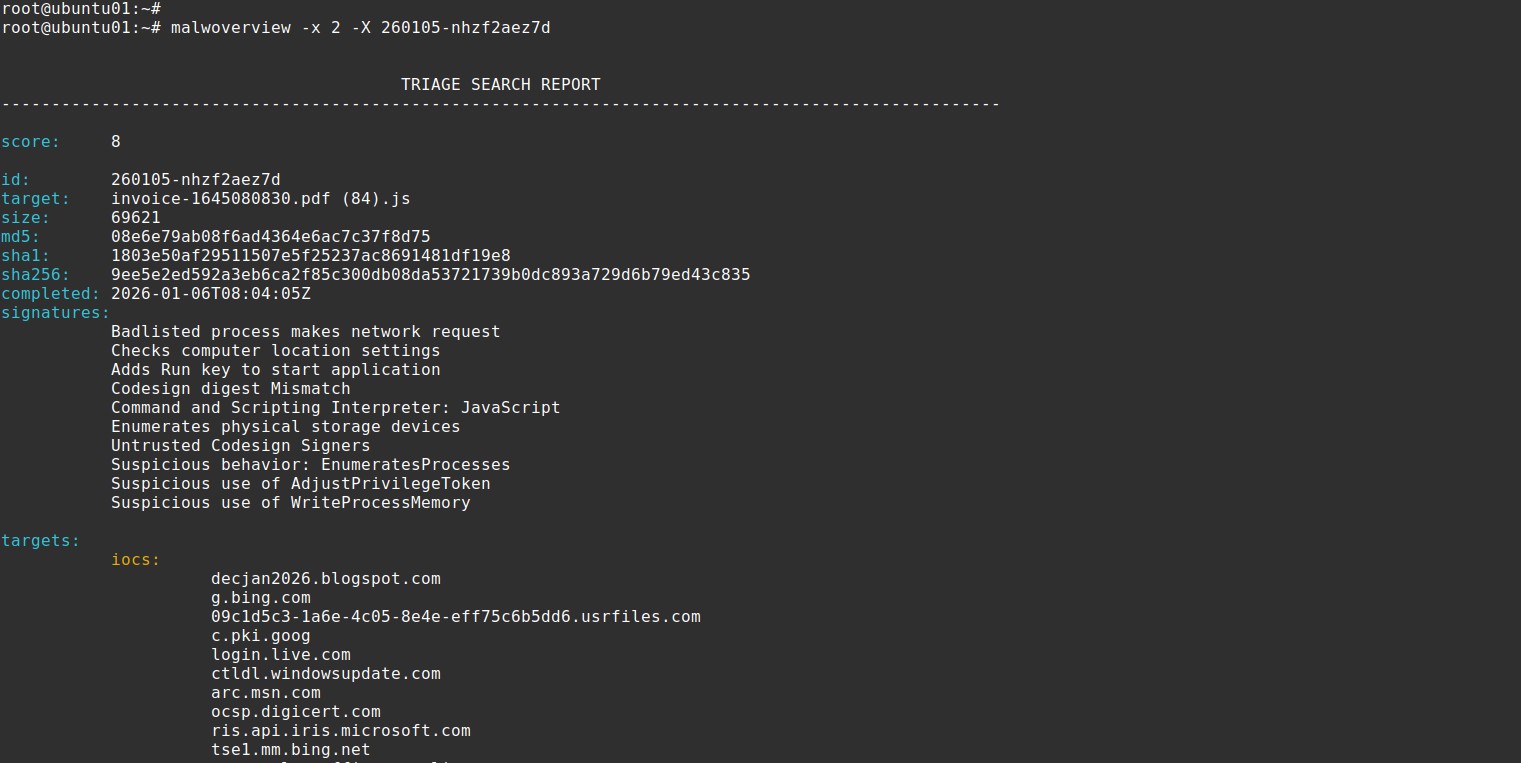
26. 여러 기준을 사용하여 Triage에서 위협 헌팅 정보를 수집합니다.
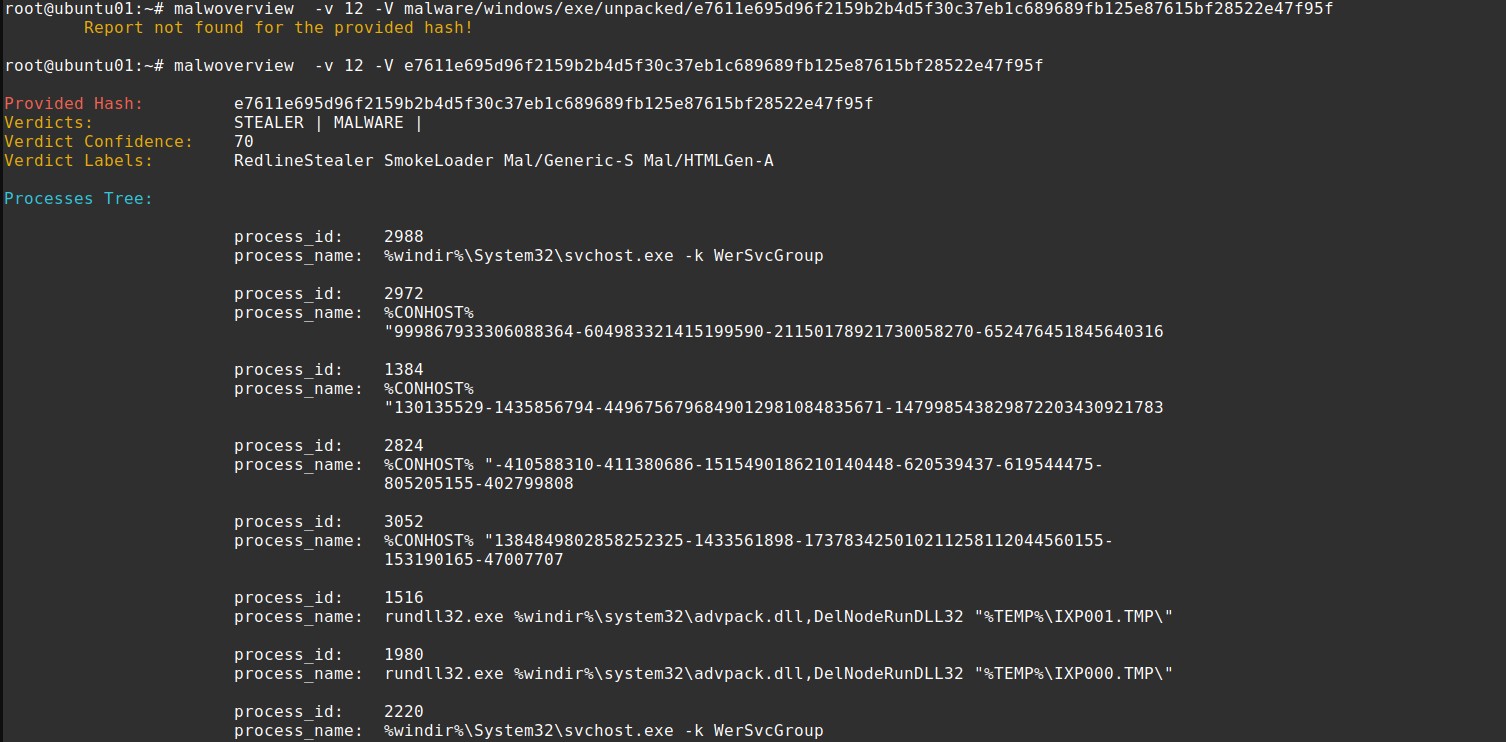
27. 주어진 파일의 해시를 Virus Total에 대해 평가합니다.
28. 대용량 파일(>= 32 MB)을 Virus Total에 제출합니다.
29. Malwoverview는 Virus Total API v.3을 사용하므로, 더 이상 v.2를 사용하는 옵션은 없습니다.
30. IPInfo 서비스에서 주어진 IP 주소에 대한 정보를 검색합니다.
31. 여러 서비스에서 주어진 IP 주소에 대한 결합된 정보를 검색합니다.
32. 다운로드한 파일을 중앙 위치에 저장하는 추가 옵션을 제공합니다.
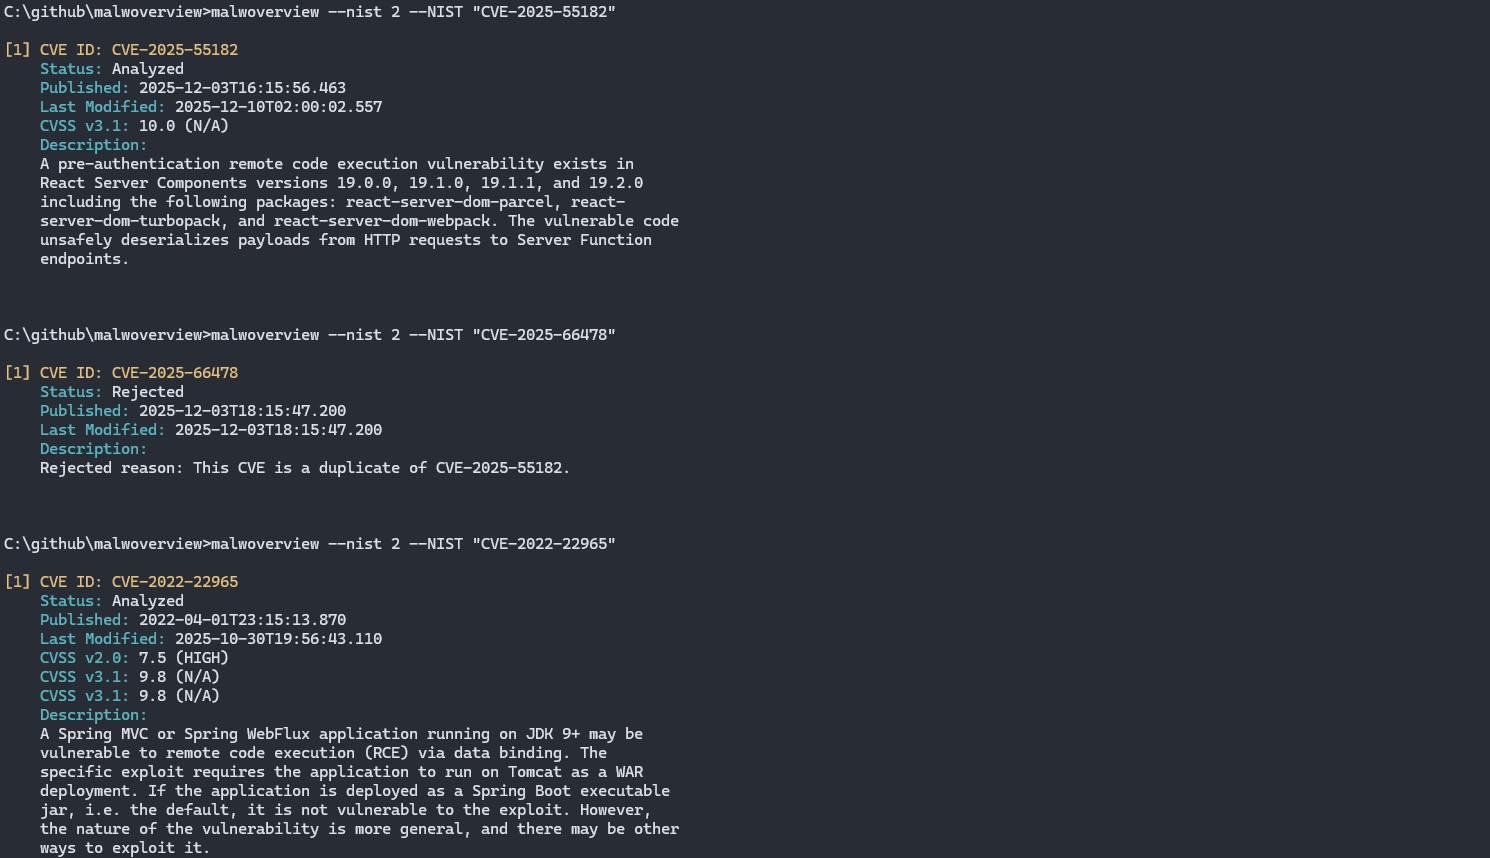
33. 여러 기준을 통해 NIST에서 취약점을 나열하고 검색합니다.
34. VulnCheck 데이터베이스 조회 - Community/Free 티어.
35. 여러 기준을 사용하여 Shodan에서 위협 헌팅 정보를 수집합니다.
36. AbuseIPDB에서 IP 평판을 확인합니다.
37. GreyNoise(커뮤니티 API)에서 IP 분류를 확인합니다.
38. 도메인 및 IP Whois/RDAP 조회를 수행합니다.
39. VirusTotal, Hybrid Analysis, Triage 및 AlienVault 전반에 걸친 교차 서비스 해시 상관관계 분석.
40. 해시가 포함된 파일에서 Malware Bazaar에 대한 일괄 해시 검사.
41. 해시가 포함된 파일에서 Hybrid Analysis에 대한 일괄 해시 검사.
42. 해시가 포함된 파일에서 Triage에 대한 일괄 해시 검사.
43. Malware Bazaar, Hybrid Analysis 및 Triage에 대한 디렉터리 검사.
44. 텍스트 파일에서 IOC(해시, IP, URL, 도메인, CVE)를 추출합니다.
45. YARA 규칙으로 파일 또는 디렉터리를 검사합니다.
46. 지속적인 위협 헌팅 세션을 위한 대화형 REPL 모드.
47. JSON 및 CSV 구조화된 출력 형식.
48. 구성 가능한 TTL을 사용한 결과 캐싱(SQLite 기반).
49. 모든 API 요청에 대한 HTTP/HTTPS/SOCKS5 프록시 지원.
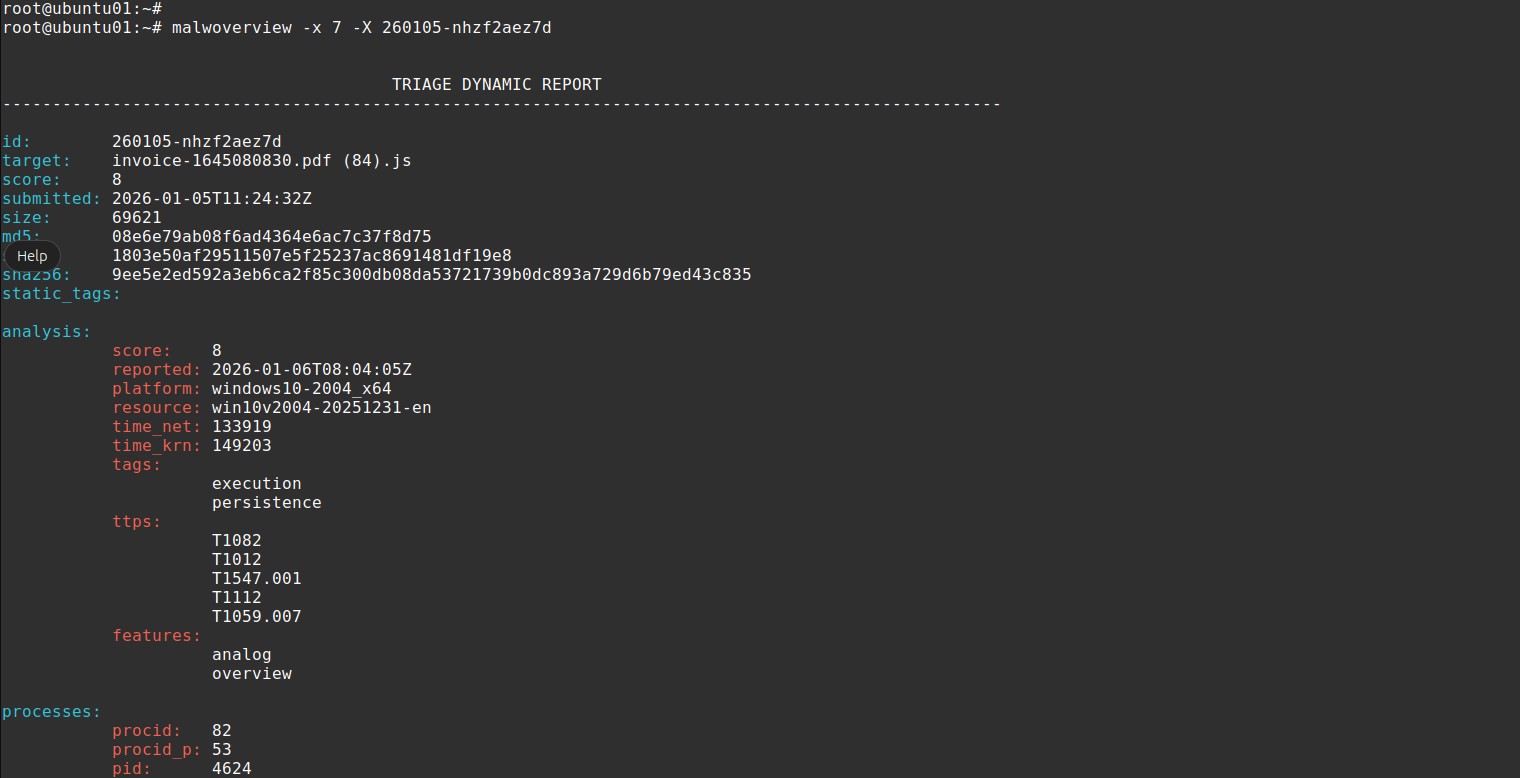
50. 행위 보고서에 대한 MITRE ATT&CK 기법 매핑.
51. 패널 기반 탐색을 제공하는 TUI(텍스트 사용자 인터페이스) 대시보드 모드.
52. URLScan.io에서 위협 헌팅 정보를 수집합니다 — URL 제출, 스캔 결과 검색 및 스캔 검색.
53. LLM 기반 위협 강화 — 모든 쿼리 결과에 추가되는 AI 생성 위험 평가, MITRE ATT&CK 매핑 및 분석가 권장 사항. Claude, Gemini, OpenAI 및 Ollama(로컬)를 지원합니다.
54. IP 주소가 포함된 파일에서 VirusTotal에 대한 일괄 IP 검사로, 요약 테이블(IP 주소, 국가, AS 소유자, 탐지)을 표시합니다.
55. YARA 규칙으로 VirusTotal에서 헌팅: Retrohunt 작업을 제출하고 추적하며, 일치하는 파일을 나열하고, Livehunt 규칙 세트 및 알림을 생성하고 나열합니다.
56. YARA 규칙의 전체 디렉터리로 검사하며, 각 파일은 자체 네임스페이스에서 컴파일됩니다.
57. YARA 규칙 이름으로 Malware Bazaar 샘플을 검색하고, abuse.ch에서 YARAify 규칙 세트를 다운로드하고 추출합니다.
58. 주어진 TLP 수준에 대한 전체 Malpedia YARA 규칙 세트를 다운로드합니다.
59. 지난 24시간 동안 확인된 MalShare 파일 유형을 나열하고, 해당 유형 중 임의의 해시를 나열합니다.
60. 해시가 포함된 파일에서 URLHaus에 대한 일괄 해시 검사.
61. API 키 없이 crt.sh를 통한 인증서 투명성 피벗: 발급된 인증서에서 확인된 하위 도메인을 열거하고 인증서 자체를 나열합니다.
62. 로컬 결과 캐시를 검사, 정리 및 비웁니다.
63. 대화형 모드와 TUI는 명령줄이 도달하는 모든 서비스에 도달하며, TUI는 결과를 json 및 csv로 내보냅니다.
64. API 키 없이 파일 또는 디렉터리의 로컬 PE 트리아지로, 파일 유형, 크기, 오버레이, 오버레이 크기 및 엔트로피를 나열하고 엔트로피 임계값을 초과하는 파일을 강조 표시합니다.
65. Android 스캔은 기본 APK만이 아니라 분할 APK를 포함하여 패키지의 모든 APK를 해시합니다.
66. API 키 없이 Authenticode 서명 검사로, 바이너리가 서명되었는지 여부와 서명이 여전히 유효한지 여부를 보고하고, 변조된 파일의 서명자 이름을 밝힙니다.
67. 다중 서명된 바이너리의 모든 내장 서명이 각각의 다이제스트 알고리즘, 인증서, 지문 및 일련 번호와 함께 보고되므로, 두 번째 서명자가 첫 번째 뒤에 숨겨지지 않습니다.
68. VirusTotal 파일 검사(-v 1) 및 해시 보고서(-v 8)는 서명 블록을 표시합니다: 인증서가 검증되었는지 여부, 서명자 및 카운터 서명자 체인, 서명 날짜 및 상태, 알고리즘, 유효 기간, 일련 번호 및 지문이 포함된 모든 인증서.
69. 구성 요소와 관련된 CVE를 나열하며, 구성 요소의 이름이나 로컬 바이너리 경로가 주어지고, 해당 VERSIONINFO가 최신 NVD 항목이 작성되는 기준이 되는 구성 요소 설명을 제공합니다.
## 기여자
Alexandre Borges (https://github.com/alexandreborges) | 프로젝트 소유자 및 주요 개발자
Artur Marzano (https://github.com/Macmod) | 공동 유지 관리 개발자
Corey Forman (https://github.com/digitalsleuth) | REMnux 통합 담당
Christian Clauss (https://github.com/cclauss)
## 이 프로젝트에 기여하는 방법
버전 6.0.0부터 "dev"라는 새로운 브랜치가 있습니다. 모든 기여와 제안은
이 "dev" 브랜치에서 이루어져야 합니다.
기여하고자 하는 전문가들은 제안하는 개선 사항과 그것이 프로젝트를 어떻게 더 좋게
만들 것인지 설명하는 이슈를 열어야 합니다. 일단 수락되면, PR을 제출할 권한이
주어지며, 이는 테스트됩니다.
모든 변경 사항이 테스트되면, 이 새로운 버전의 Malwoverview가 master 브랜치로
복제되고 새로운 Python 패키지가 생성됩니다.
## 설치
이 도구는 REMnux, Ubuntu, Kali Linux, macOS 및 Windows에서 테스트되었습니다. Malwoverview는
다음 명령을 실행하여 설치할 수 있습니다:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
또는...
* python -m pip install -U malwoverview
macOS에 Malwoverview를 설치하려면 다음 명령을 실행해야 합니다:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* 홈 디렉터리의 .bash_profile 파일을 편집하여 Python 바이너리 디렉터리를 PATH 변수에
추가합니다. 예:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* 실행: . ./.bash_profile
Windows에 Malwoverview를 설치하는 경우, Malwoverview를 설치한
후 다음 조건이 충족되는지 확인하십시오:
* python-magic이 설치되어 있지 않음. (pip show python-magic)
* python-magic-bin이 설치되어 있음. (pip show python-magic-bin)
#### 참고: 업데이트 전에 .malwapi.conf를 저장하는 것이 권장됩니다!
#### 선택적 기능
일부 기능은 선택적 종속성이 필요합니다. 필요에 따라 설치하십시오:
* YARA 검사: pip install malwoverview[yara]
* 서명 검사: pip install malwoverview[signature]
* PDF 보고서 내보내기: pip install malwoverview[pdf]
* TUI 대시보드: pip install malwoverview[tui]
* 모든 선택 사항: pip install malwoverview[all]
## 필수 API
모든 API를 입력하지 않고도 Malwoverview를 사용하기 시작할 수 있습니다. 그러나
Malwoverview의 모든 옵션을 사용하려면 다음 서비스의 각 API를 .malwapi.conf 구성 파일에
입력해야 합니다: VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise 및 URLScan.io. 이 파일은
홈 디렉터리(/home/[username] 또는 Linux의 /root, Windows의 C:\Users\[username])에
존재해야(또는 생성해야) 합니다. 또는 사용자가 사용자 정의 구성 파일을 생성하고
-c 옵션을 사용하여 지정할 수 있습니다.
강조하자면: .malwapi.conf 파일이 홈 디렉터리에 존재하지 않으면
생성해야 합니다!
* Alien Vault에 대한 특별 참고 사항: -n 1 옵션을 사용하기 전에 Alien Vault
웹사이트에서 펄스를 구독해야 합니다.
* Malshare 및 Shodan에 대한 특별 참고 사항: 두 서비스 모두 API 키를 URL 자체에
전송해야 하며, 어느 쪽도 헤더나 요청 본문 대안을 문서화하지 않습니다(Malshare hashlookup
엔드포인트는 POST이지만 키는 여전히 쿼리 문자열로 전달됩니다). Malwoverview는 이 두
키를 출력하는 모든 오류 메시지에서 [REDACTED]로 대체하므로, 버그 보고서에 붙여넣는
출력에 포함되지 않지만, 키는 여전히 해당 서비스의 액세스 로그와 사용자와 서비스 사이에서
TLS를 종료하는 모든 프록시에 기록됩니다. 두 키 모두 서비스 운영자에게 노출된 것으로
간주하고 다른 자격 증명과 마찬가지로 교체하십시오.
.malwapi.conf 구성 파일의 형식은 다음과 같습니다:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
API는 각 서비스 웹사이트에서 요청할 수 있습니다:
01. Virus Total (커뮤니티 및 유료 API): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: 공개 등록을 제공하지 않지만, Twitter(DM) 또는 피드백 이메일을 통해
직접 사용자 계정을 요청할 수 있습니다. Malpedia Twitter
핸들은 @malpedia입니다.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Community/Free 티어 사용 가능)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### LLM 강화 제공자 (선택 사항)
Malwoverview는 --enrich 플래그를 통해 LLM 기반 위협 강화를 지원합니다.
모든 쿼리 후에 위험 수준, 악성코드 패밀리 식별, MITRE ATT&CK 매핑 및 분석가
권장 사항이 포함된 AI 생성 위협 평가가 추가됩니다.
세 가지 제공자가 지원됩니다. .malwapi.conf의 [LLM] 섹션에서 하나를 구성하십시오:
**18. Anthropic Claude (유료, 최고 품질)**
위협 인텔리전스 분석에 최적의 결과를 제공합니다. 악성코드 패밀리를 정확하게
식별하고, 정밀한 MITRE ATT&CK 기법을 매핑하며, 실제 위협 지식을 기반으로
실행 가능한 권장 사항을 제공합니다.
설정:
a) https://console.anthropic.com/ 에서 API 계정을 생성합니다(claude.ai
구독과 별개)
b) Settings → Billing → Add credit으로 이동합니다(최소 $5, 사용량 기반 과금)
c) Settings → API Keys → Create Key로 이동합니다
d) 키를 복사합니다(sk-ant-api03-...로 시작)
e) .malwapi.conf를 구성합니다:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL은 선택 사항이며 기본값은 claude-opus-4-8입니다. 일반적인 선택:
- claude-opus-4-8 — 최고 품질 (기본값)
- claude-sonnet-4-6 — 품질과 비용의 강력한 균형
- claude-haiku-4-5 — 가장 빠르고 저렴
비용: 기본 Opus 모델을 사용하는 경우 강화 호출당 약 $0.02-0.04
(Sonnet 또는 Haiku 사용 시 더 저렴). $5 크레딧은 대략 125-250회의 Opus 강화
호출을 제공합니다.
**19. Google Gemini (결제 필요)**
양호한 품질의 결과를 제공합니다. Google Cloud 결제 계정이 필요합니다.
설정:
a) https://aistudio.google.com/apikeys 로 이동합니다
b) Google 계정으로 로그인합니다
c) Create API Key 클릭 → 키를 복사합니다
d) 결제 활성화: 키 옆의 프로젝트 링크 클릭 → Google Cloud
Console → Billing → Link a billing account
e) .malwapi.conf를 구성합니다:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
참고: 무료 티어는 낮은 속도 제한(분당 2-5회 요청)을 가집니다. 더 높은
제한을 위해서는 사용량 기반 과금을 활성화하십시오.
**20. OpenAI (유료)**
GPT 모델을 사용한 양호한 품질의 결과를 제공합니다. API 크레딧이 있는
OpenAI 계정이 필요합니다.
설정:
a) https://platform.openai.com/signup 에서 계정을 생성합니다
b) https://platform.openai.com/api-keys 로 이동 → Create new secret key
c) https://platform.openai.com/settings/organization/billing 에서 결제를 추가합니다
d) .malwapi.conf를 구성합니다:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
사용 가능한 모델:
- gpt-4o-mini — 가장 저렴(강화당 약 $0.002), 양호한 품질 (기본값)
- gpt-4o — 더 나은 품질(강화당 약 $0.01)
**21. Ollama (무료, 로컬, 프라이빗)**전적으로 사용자의 머신에서 실행됩니다. API 키가 필요 없고, 데이터가
시스템 외부로 나가지 않습니다. 위협 데이터를 클라우드 API로 전송하는 것이
허용되지 않는 환경에 적합합니다. 품질은 선택한 모델에 따라 달라집니다.
설정:
a) https://ollama.com/download 에서 Ollama를 다운로드하여 설치합니다
(Windows, Linux, macOS에서 사용 가능)
b) 터미널을 열고 모델을 가져옵니다:
ollama pull qwen2.5:14b
권장 모델:
- qwen2.5:14b — 합리적인 크기에서 최고 품질 (9 GB, 16 GB RAM 필요)
- llama3.1:8b — 좋은 품질, 더 작음 (5 GB, 8 GB RAM 필요)
- llama3.1:70b — 뛰어난 품질, 대형 (40 GB, 48 GB RAM 필요)
c) Ollama는 자동으로 시작되며 http://localhost:11434 에서 서비스됩니다
d) .malwapi.conf를 구성합니다:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
성능: 12+ GB VRAM의 GPU는 빠른 응답(5-10초)을 제공합니다.
CPU 전용은 더 느리지만(30-60초) 작동합니다. 더 큰 모델(14b, 70b)은
더 많은 VRAM을 요구하며, 메모리가 충분하지 않으면 CPU에서 타임아웃될 수
있습니다. GPU 메모리가 제한된 머신(6 GB 이하)에는 llama3.1:8b 모델을
권장합니다.
예상 응답 시간:
- Claude API: 3-8초
- Gemini API: 3-8초
- Ollama (충분한 VRAM의 GPU): 5-15초
- Ollama (CPU 전용, 8b 모델): 30-60초
- Ollama (CPU 전용, 14b+ 모델): 60-300초
사용 예시:
# CLI: 모든 쿼리에 --enrich 추가
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# 대화형 REPL: enrichment를 켜거나 끄거나 provider 전환
malwoverview --interactive
malwoverview> set enrich on # config의 provider 사용
malwoverview> set enrich claude # Claude로 전환
malwoverview> set enrich ollama # Ollama로 전환
malwoverview> set enrich openai # OpenAI로 전환
malwoverview> set enrich off # enrichment 비활성화
malwoverview> vt hash <hash> # 악성코드 분석 + enrichment
malwoverview> nist cve CVE-2024-3400 # CVE 조회 + enrichment
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + enrichment
# TUI: Enrich 버튼을 클릭하여 provider 순환
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# 녹색 버튼 = provider가 활성화되고 구성됨
# 노란색 버튼 = provider가 선택되었지만 API 키가 없음
# 기본 버튼 = enrichment 비활성화됨
malwoverview --tui
----------------------------------------------------
MALPEDIA에 대한 API 요청에 관한 참고 사항:
----------------------------------------------------
서비스와 승인은 커뮤니티 검증을 기반으로 합니다. 따라서 비즈니스 이메일 주소로
API 요청을 제출하는 것이 권장되며, 공용/무료 이메일(Gmail, Outlook 등)로는
제출하지 않는 것이 좋습니다. 또한 자신에 대한 추가 정보(LinkedIn 계정,
X/Twitter, Mastodon, BlueSky 등)를 제공하면 신원, 전문 프로필 및 적법성
검증이 용이해져 요청 승인이 빨라지므로 좋습니다.
----------------------------------------------------
Triage에 관한 참고 사항:
----------------------------------------------------
모든 Triage 작업은 각 아티팩트의 Triage ID를 기반으로 하므로,
"-x 1 -X \<attribute\>:\<value\>"를 사용하여 아티팩트의 올바른 ID를 검색한
다음, 이 ID 정보를 나머지 Triage 옵션(-x [2-7])과 함께 사용하여 Triage
엔드포인트에서 더 많은 위협 헌팅 정보를 얻어야 합니다.
----------------------------------------------------
URLHaus, Malware Bazaar 및 Threat Fox에 관한 참고 사항:
----------------------------------------------------
2025년 하반기부터 URLHaus, Malware Bazaar 및 Threat Fox 서비스를 사용하려면
Auth-Key(API)가 필요합니다.
----------------------------------------------------
터미널 배경색에 관한 참고 사항:
----------------------------------------------------
Malwoverview는 어두운 터미널 배경에 맞게 출력을 생성하도록 작성되었습니다.
그러나 밝은 배경에 맞게 출력 색상을 변경하고 조정하는 -o 0 옵션이 있습니다.
-----------------------------------------------------
설치를 확인하려면 다음을 실행하십시오:
malwoverview --help
추가 정보는 다음에서 확인할 수 있습니다:
(PYPI.org repository) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
수동 설치를 수행하려는 경우(일반적으로 필요하지 않음),
다음 하위 섹션에 표시된 대로 몇 가지 단계를 실행해야 합니다.
## 수동 설치 (REMnux 및 Ubuntu)
1. Python 버전 3.11 이상 (Python 3.x만 가능!!! Python 2.7에서는
작동하지 않습니다)
$ apt-get install python3.11 (예시)
2. Python-magic.
python-magic 패키지를 설치하려면 다음 명령을 실행할 수 있습니다:
$ pip3.11 install python-magic
또는 github 저장소에서 컴파일할 수 있습니다:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
python-magic 패키지의 기존 두 버전과 관련된 심각한 문제가 있으므로,
Github에서 설치하는 것(위의 두 번째 절차)과 magic.py 파일을
malwoverview 도구와 동일한 디렉터리에 복사하는 것을 권장합니다.
3. 필요한 모든 Python 패키지를 설치합니다:
$ pip3.11 install -r requirements.txt
또는
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Android 모바일을 확인하려면 "adb" 도구를 설치해야 합니다:
$ sudo apt get install adb
PS: Android 옵션을 시도하기 전에 다음을 확인하십시오:
* adb 도구가 PATH 환경 변수에 나열되어 있는지.
* "adb devices -l"을 사용하여 시스템이 장치에 대한 접근을 승인했는지.
## 도움말
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview는 Alexandre Borges가 작성한 위협 헌팅용 초동 대응 도구입니다.
악성코드 옵션:
악성코드 분석 및 인텔리전스 쿼리 옵션
-h, --help
---
[Read more](https://github.com/alexandreborges/malwoverview)







