 alejandro609x/jefazo-cve-2025-55182-checker
CVE-2025-55182에 대한 수동적 보안 스캐너로, Next.js 및 React Server Components와 연관된 공개 지표를 식별합니다. 안전한 검증을 수행하고 헤더와 경로를 분석하며, 악용 없이 증거 기반의 노출 평가를 제공합니다.

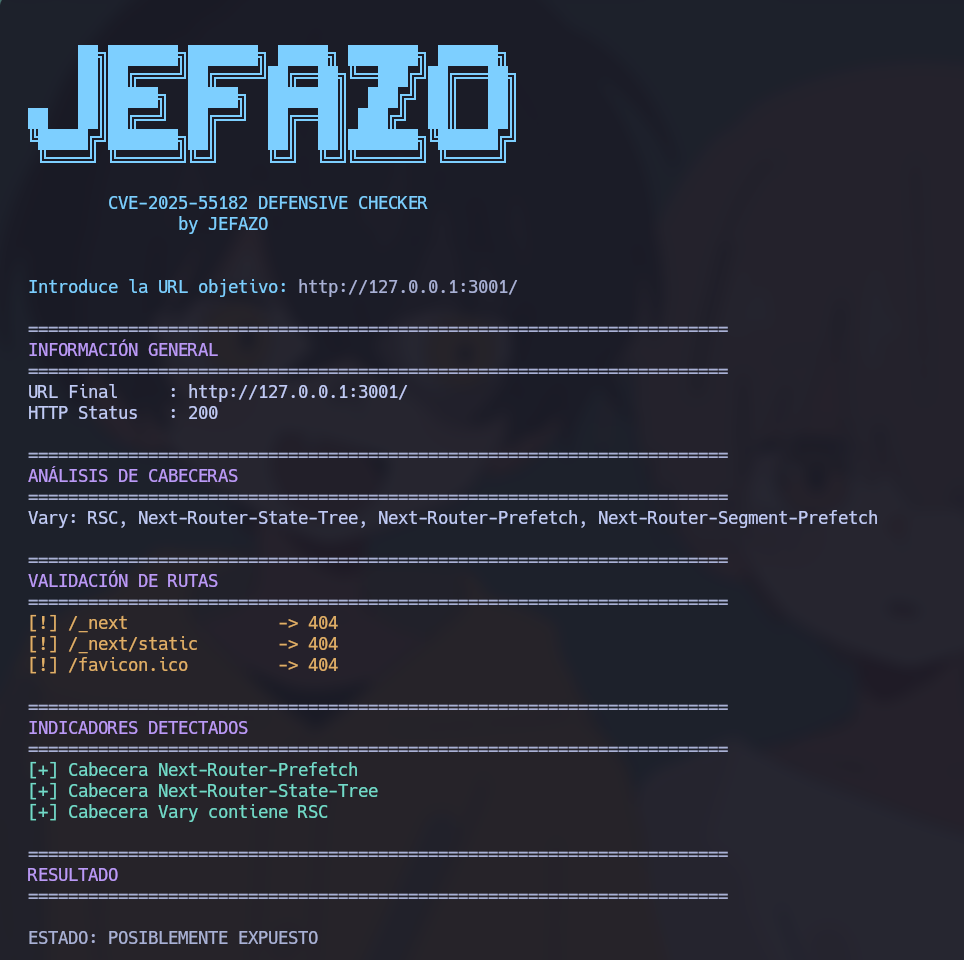
JEFAZO-CVE-2025-55182-Checker는 Next.js 및 React Server Components(RSC)로 개발된 애플리케이션에서 CVE-2025-55182와 관련된 지표를 식별하도록 설계된 수동 분석 도구입니다.
이 도구는 취약점을 악용하거나 대상 시스템에서 코드를 실행하지 않고 안전하고 비침습적인 검사를 수행합니다.
이 도구는 관리자, 개발자 및 보안 분석가가 CVE-2025-55182와 관련된 잠재적인 노출 지표를 식별하는 데 도움을 줍니다.
더 심층적인 감사나 수동 구성 및 버전 검토를 수행하기 전에 빠른 초기 평가를 얻을 수 있습니다.
스캐너는 다음 검사를 수행합니다:
대상 사이트의 HTTP 헤더를 가져옵니다.
다음과 같은 지표를 찾습니다:
HTML 콘텐츠에서 Next.js 공개 아티팩트를 분석합니다.
프레임워크에서 사용하는 일반적인 경로를 확인합니다.
발견된 지표를 기반으로 점수를 계산합니다.
신뢰도 평가(낮음, 중간, 높음)를 생성합니다.
저장소 복제:
git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker
의존성 설치:
pip install -r requirements.txt
또는 수동으로:
pip install requests colorama urllib3
프로그램 실행:
python3 can_cve_2025_55182.py
요청 시 URL 입력:
Introduce la URL objetivo: https://ejemplo.com
대상을 Next.js 또는 React Server Components 관련 지표와 연관시킬 충분한 증거를 찾지 못했습니다.
잠재적으로 관련된 기술의 존재를 암시하는 일부 지표가 감지되었습니다.
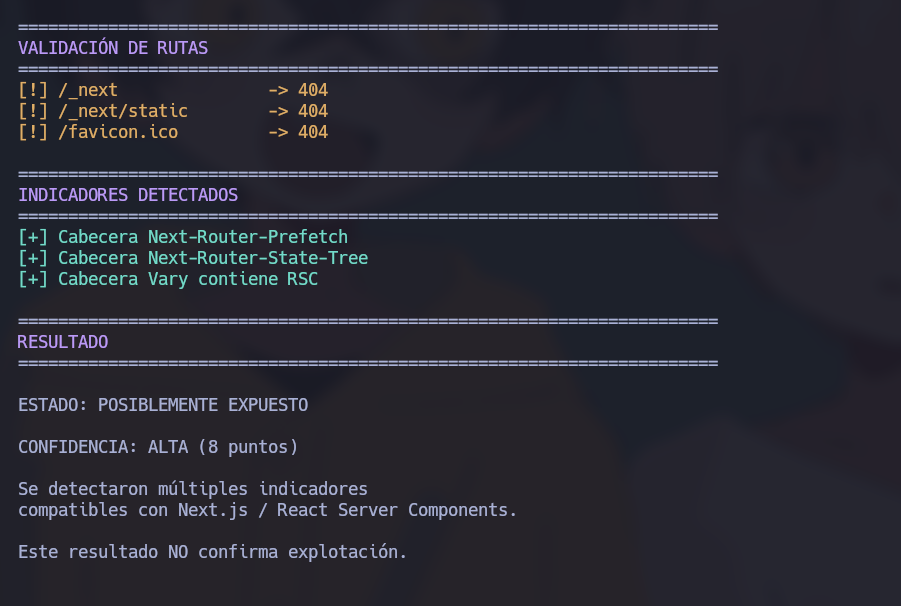
Next.js 및 React Server Components와 호환되는 여러 지표가 감지되었습니다.
중요: 이 결과는 악용 가능한 취약점의 존재를 확인하지 않습니다. 버전, 구성을 확인하고 해당 패치를 적용하는 것이 좋습니다.
======================================================
RESULTADO
======================================================

ESTADO: POSIBLEMENTE EXPUESTO

CONFIDENCIA: ALTA (10 puntos)

Se detectaron múltiples indicadores compatibles
con Next.js y React Server Components.
