 alaatk/cve-2024-34474
Windows Desktop용 2024-04-11까지의 Clario는 %PROGRAMDATA%\Clario에 대해 취약한 권한을 가지고 있으며 해당 위치에서 DLL을 SYSTEM으로 로드하려고 시도합니다.

2024-04-11까지의 Windows Desktop용 Clario는 %PROGRAMDATA%\Clario에 대한 권한이 취약하며, 해당 경로에서 SYSTEM 권한으로 DLL을 로드하려고 시도합니다.
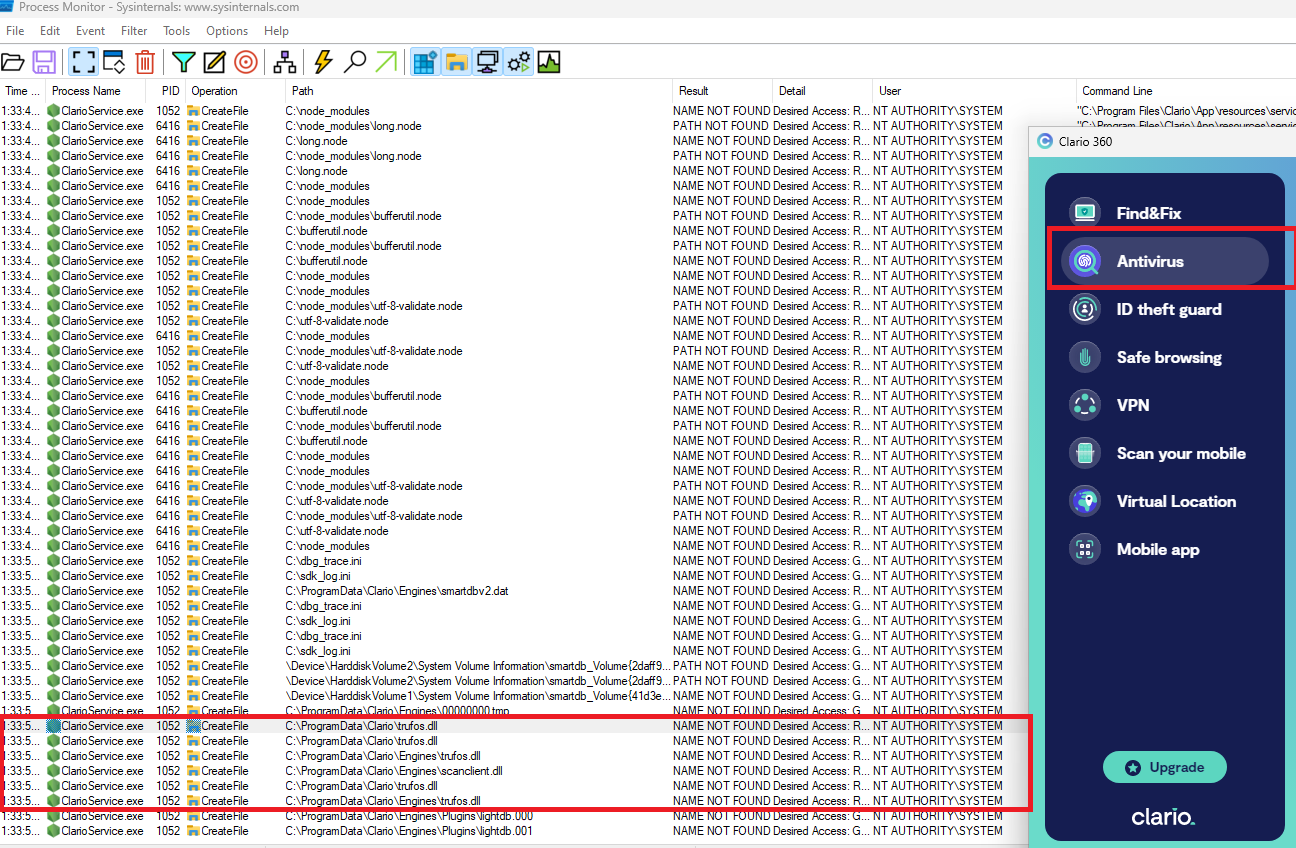
Clario for Windows 데스크톱 애플리케이션은 사용자가 바이러스 백신 검사를 수행할 때 C:\ProgramData\Clario\ 및 C:\ProgramData\Clario\Engines\에서 존재하지 않는 DLL 라이브러리를 로드하려고 시도합니다. 해당 DLL 파일은 존재하지 않으며, 이 프로세스는 비관리자가 수행하더라도 SYSTEM 권한으로 호출됩니다. 기본적으로 Windows 시스템에서는 인증된 모든 사용자가 c:\ProgramData\Clario 경로 아래에 파일/폴더를 생성할 수 있습니다. 낮은 권한을 가진 사용자는 C:\ProgramData\Clario\ 및 C:\ProgramData\Clario\Engines\ 아래에 DLL 파일을 생성하여 원하는 임의 코드를 실행할 수 있으며, 그 결과 SYSTEM 권한으로의 권한 상승이 발생합니다.
2024-04-11까지의 Clario 버전
안전하지 않은 폴더: C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\
서비스: ClarioService.exe
Alaa Kachouh.
