
 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
모든 수단을 동원해 CDN의 속내를 들춰내고, 실제 IP를 찾아낸다.
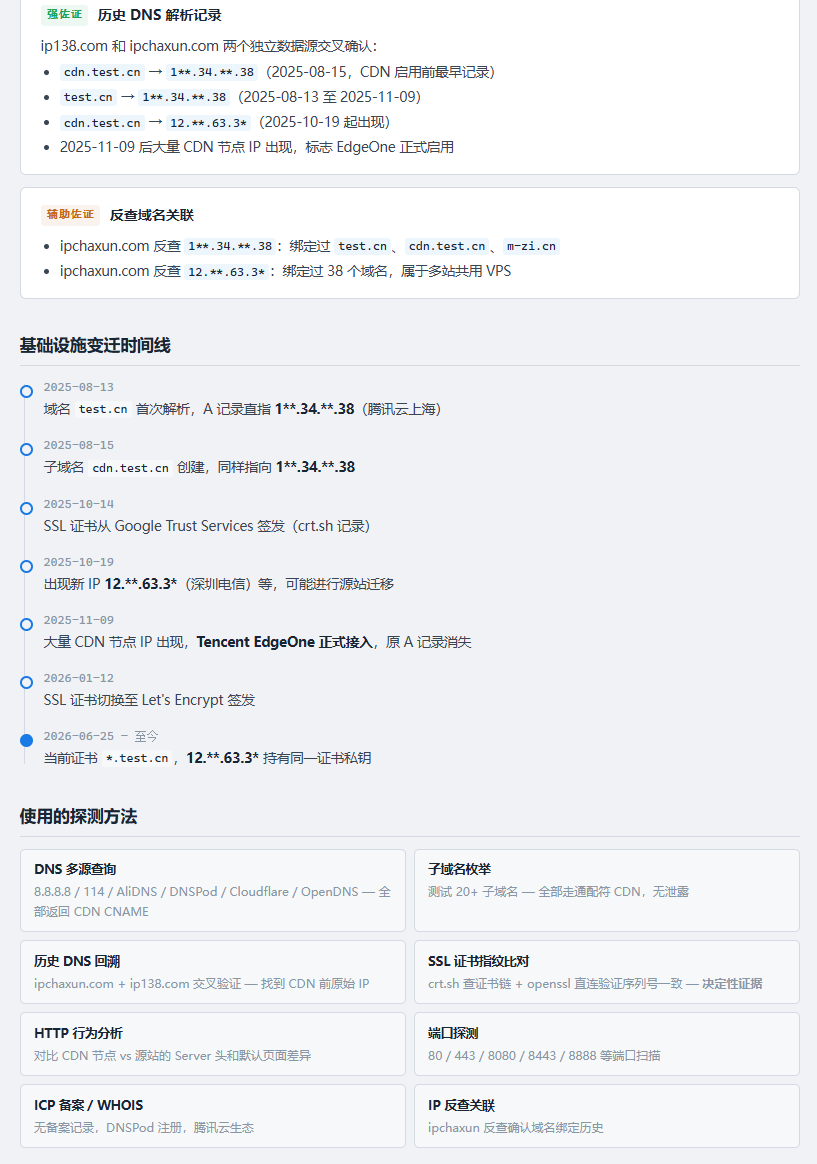
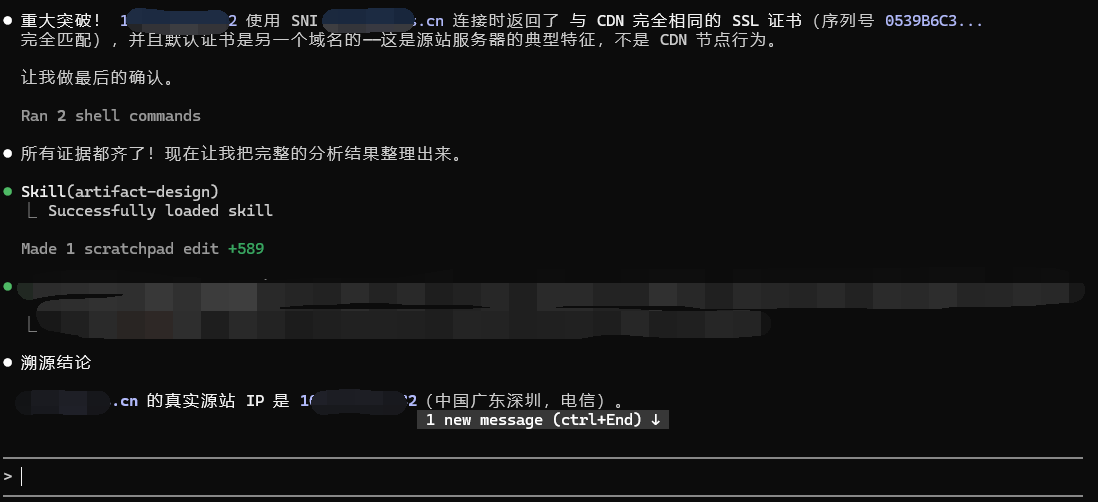
Claude Code를 위해 만들어진 자동화된 CDN 원본 서버 추적 스킬(Skill). 대상 도메인을 입력하면 우선순위에 따라 40+ 가지 OSINT 방법을 자동으로 실행하고, 증거 체인을 구축하여 최종 판정을 출력한다.
╔══════════════════════════════════════════════════╗
║  실제 IP:  103.***.**.32                        ║
║  신뢰도:  확정 (95%+)                            ║
║  소재지:  중국 광둥성 선전 · 텔레콤               ║
║  증거 체인:  [S] SSL 인증서 정확 일치            ║
║          [A] 과거 DNS 기록 확인                  ║
║          [A] HTTP 동작 차이 검증                 ║
╚══════════════════════════════════════════════════╝
대상이 어느 CDN 뒤에 숨어 있든——Cloudflare, 텐센트 EdgeOne, 알리바바 클라우드, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, 화웨이 클라우드, 왕수, 바이두 클라우드, 심지어 목록에 없는 알려지지 않은 CDN이라도——FUCK-CDN은 비용이 낮은 순서부터 높은 순서로 차례대로 시도한다:
| 우선순위 | 방법 | Token 비용 |
|---|---|---|
| P0 | SPF/MX/TXT 레코드 유출, IPv6 직접 연결, 과거 DNS 역추적 | 극히 낮음 |
| P1 | SSL 인증서 시리얼 번호 정확 대조, 서브도메인 열거, HTTP Server 헤더 동작 차이 분석 | 중간 |
| P2 | Shodan / FOFA / Censys / ZoomEye / Quake / Hunter 공간 검색, Favicon Hash, 전체 포트 스캔 | 비교적 높음 |
| P3 | 메일 헤더 추적, JS 소스 감사, 동일 조직 도메인 연관, GA/AdSense ID 역조회, CDN 특정 우회 | 높음 |
| P4 | 심층 발굴: Web Archive 고고학, 소스 설정 감사, 수동 정보, 클라우드 벤더 메타데이터, WAF 관통, 시간 차원 공격, 사회공학 보조, 네트워크 토폴로지 추론 | 극히 높음 |
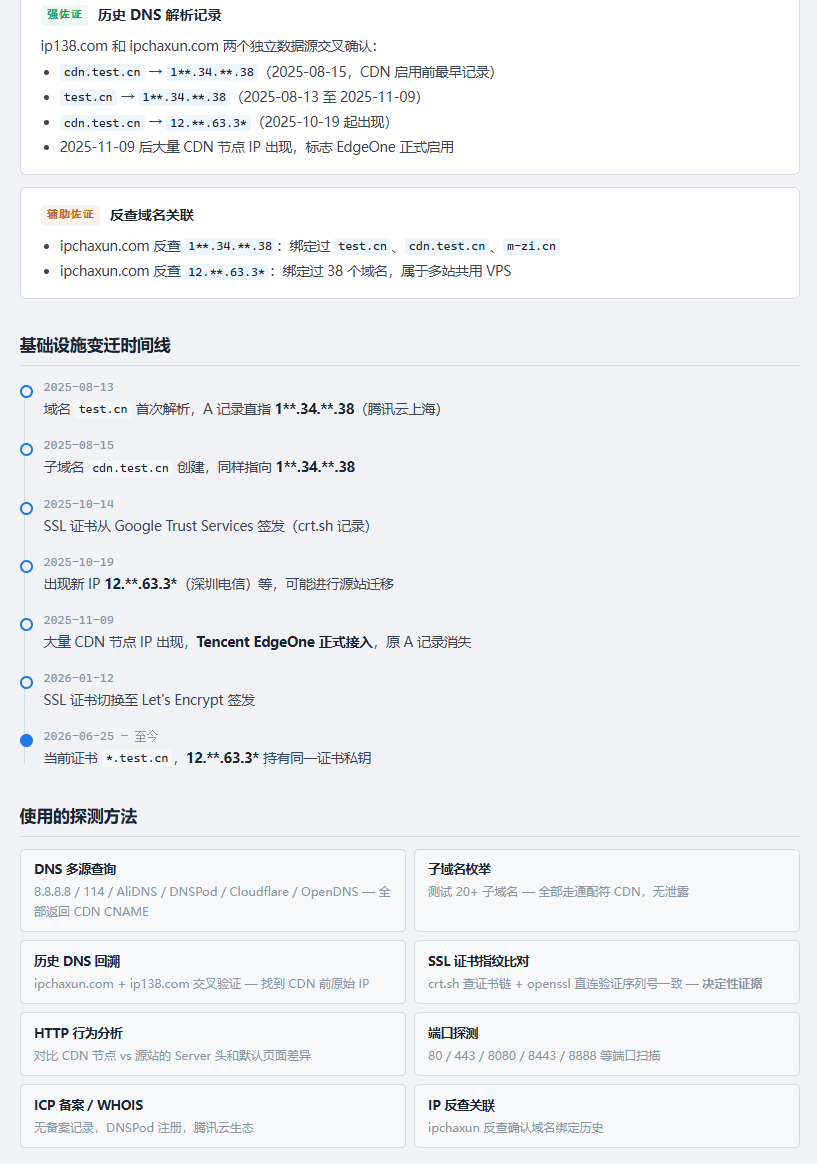
P0에서 적중하면 바로 종료, 단 하나의 Token도 낭비하지 않는다. 적중하지 않으면 다음 단계로 승격한다. P0-P3 + CDN 특정/범용 우회가 전부 실패하면? P4가 모든 비정규 수단을 동원해 끝까지 물고 늘어진다. 후보 IP를 찾은 후 자동으로 검증 단계에 진입——SSL 인증서 대조 + HTTP 동작 비교 + IP 역조회——삼중 교차 검증으로 신뢰도 등급을 제시한다.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
클론 후 프로젝트 디렉터리에서 바로 Claude Code를 시작하면 스킬이 자동으로 로드된다.
이미 자신의 프로젝트가 있다면 스킬 파일만 복사해 넣으면 된다:
# 프로젝트 루트 디렉터리에서 실행
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
또는 수동으로:
.claude/skills/fuck-cdn.md 다운로드.claude/skills/ 디렉터리에 배치 (없으면 새로 생성)# 사용자 레벨 skills 디렉터리에 배치, 모든 프로젝트에서 공유
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Claude Code 시작 후 /를 입력하여 사용 가능한 스킬 목록을 확인하면 fuck-cdn이 보여야 한다.
Claude Code에서 직접 호출:
/fuck-cdn example.com
또는 자연어로:
example.com의 실제 IP를 찾아줘
API Key를 설정하는 방법은 두 가지:
.claude/skills/fuck-cdn.md를 열고 상단의 API Key 설정 영역에 자신의 Key를 입력한다:
SHODAN_API_KEY     = "你的Key"
FOFA_EMAIL         = "你的邮箱"
FOFA_API_KEY       = "你的Key"
CENSYS_API_ID      = "你的ID"
CENSYS_API_SECRET  = "你的Secret"
SECURITYTRAILS_KEY = "你的Key"
ZOOMEYE_API_KEY    = "你的Key"
QUAKE_API_KEY      = "你的Key"
HUNTER_API_KEY     = "你的Key"
VIRUSTOTAL_KEY     = "你的Key"
입력 후 매번 호출 시 자동으로 사용되며, 반복 입력이 필요 없다.
보안 팁: 프로젝트가 공개 저장소라면 Key가 포함된 skill 파일을 커밋하지 말 것.
.claude/skills/fuck-cdn.md를.gitignore에 추가하거나, 로컬/전역 설치(~/.claude/skills/)에서만 Key를 입력할 것을 권장한다.
대화 중 Claude에게 직접 Key를 알려주면 현재 세션 메모리에서만 사용되며 어떤 파일에도 기록되지 않는다:
내 Shodan key는 xxxx, FOFA 이메일은 xxx key는 xxx
example.com의 실제 IP를 찾아줘
Key가 하나도 없어도 사용 가능하다. P0와 P1 단계의 모든 방법(과거 DNS, 인증서 대조, 서브도메인 열거, HTTP 동작 분석)은 Key가 필요 없으며 적중률이 이미 높다. Key의 가치는 P2 단계에 있다——공간 검색 엔진은 고방어 대상에 대한 적중률을 크게 향상시킨다.
단순 식별뿐만 아니라, 각 CDN마다 전용 우회 방법이 있다:
목록에 없으면 어떻게 하나? P0-P2의 모든 방법(과거 DNS, SSL 인증서 대조, 서브도메인 열거, 공간 검색 엔진 등)은 그 자체로 CDN 무관하며 어떤 벤더에도 유효하다. CDN 특정 우회는 금상첨화일 뿐——범용 방법이 실패했을 때의 최후 수단이다. 완전히 처음 보는 마이너 CDN을 만나더라도 skill은 자동으로 범용 폴백 프로세스를 따른다: 먼저 CDN 유형을 식별하고, 포트/프로토콜/EDNS 등 범용 사고로 우회한다.
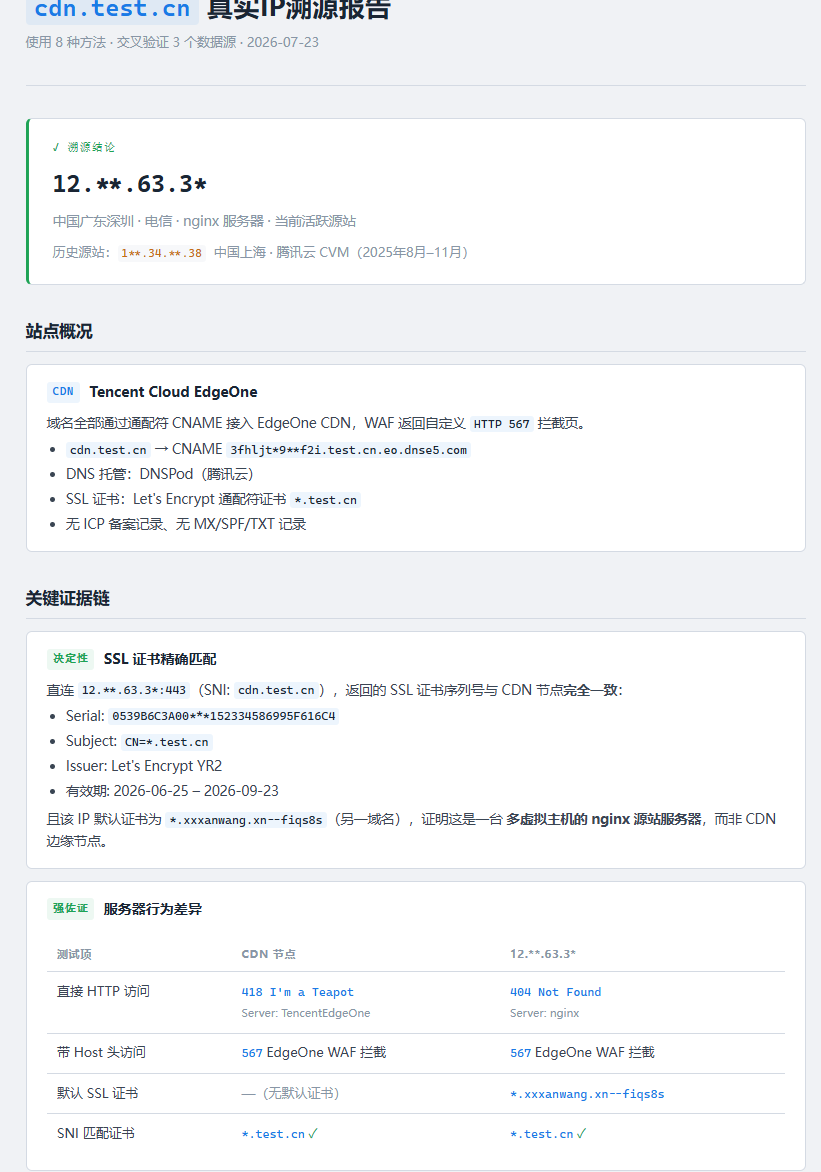
후보 IP를 찾았다고 끝이 아니다. FUCK-CDN에는 완전한 검증 파이프라인이 있다:
후보 IP
  │
  ├─ V-1: SSL 인증서 시리얼 번호가 CDN과 일치하는가?
  │       └─ 기본 인증서가 다른 도메인의 것인가? (원본 서버 다중 가상 호스트 특징)
  │
  ├─ V-2: 직접 연결 시 Server 헤더가 nginx/apache인가 CDN 식별자인가?
  │
  ├─ V-3: IP 역조회 시 대상 도메인의 바인딩 기록이 있는가?
  │
  └─ V-4: SSH/FTP 포트가 열려 있는가? (CDN 노드는 이들을 열지 않음)
         │
         ▼
    증거 등급: S(결정적) / A(강한 방증) / B(방증) / C(약한 단서) / X(제외됨)
         │
         ▼
    신뢰도: 확정(95%+) / 높은 신뢰(80-95%) / 가능(60-80%) / 추측(<60%)
         │
         ▼
    ╔═══════════════════════════════════╗
    ║  실제 IP: x.x.x.x               ║
    ║  신뢰도: 확정 (95%+)              ║
    ╚═══════════════════════════════════╝
실행 환경을 자동 감지하고 적응한다:
본 도구는 승인된 보안 테스트, 네트워크 보안 교육, CTF 대회 등 합법적 시나리오에서만 사용해야 한다. 사용자는 대상 시스템 소유자의 명확한 승인을 받았음을 보장해야 한다. 본 도구 사용으로 인해 발생하는 모든 법적 책임은 사용자 본인이 부담한다.
작성자: 0xShe 公众号: 安全社 官网: sbbbb.cn
| 플랫폼 | Key 형식 | 무료 할당량 | 용도 |
|---|
| Shodan | SHODAN_API_KEY | 가입 즉시 | 인증서/favicon/제목으로 동일 특징을 가진 IP 검색 |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | 가입 즉시 | icon_hash, 인증서, body 키워드 검색 |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | 가입 즉시 | 인증서 지문 SHA256 정확 검색 |
| SecurityTrails | SECURITYTRAILS_KEY | 무료 50회/월 | 과거 DNS 기록, 서브도메인 열거 |
| ZoomEye | ZOOMEYE_API_KEY | 가입 즉시 | 인증서, 제목 검색 |
| 360 Quake | QUAKE_API_KEY | 가입 즉시 | 인증서 검색 |
| 鹰图 Hunter | HUNTER_API_KEY | 가입 즉시 | 인증서 검색 |
| VirusTotal | VIRUSTOTAL_KEY | 무료 500회/일 | 해석 이력, 서브도메인 열거 |
| CDN | 식별 | 전용 우회 |
|---|
| Cloudflare | ✅ | 비프록시 포트 직접 연결, CrimeFlare 데이터베이스, direct 서브도메인 |
| 텐센트 EdgeOne | ✅ | 네트워크 계층 차단 식별, CVM 대역 특징, 인증서 동기화 메커니즘 |
| 알리바바 클라우드 CDN/DCDN | ✅ | 원본 Host 차이, ECS 대역, OSS/FC 판단 |
| AWS CloudFront | ✅ | S3 Bucket 원본, ALB 도메인, AWS IP 대역 필터링 |
| Akamai | ✅ | SureRoute 테스트 대상, Ghost 디버그 헤더, Staging 네트워크 |
| Azure CDN/Front Door | ✅ | Azure VM 도메인, health probe 유출 |
| Fastly | ✅ | Anycast 특징, X-Served-By 유출, Shield 지역 |
| Imperva/Incapsula | ✅ | 원본 Host 미검증, X-Iinfo 유출 |
| Sucuri WAF | ✅ | 비표준 포트 직접 연결, 과거 DNS 높은 유출률 |
| 화웨이 클라우드 CDN | ✅ | X-HW-Via 디버그 헤더, ECS 대역 |
| 왕수 CDN | ✅ | 통신사 대역 특징, 과거 DNS |
| 바이두 클라우드 CDN | ✅ | BCH/BOS 원본, 높은 유출률 |
| CDN77 / KeyCDN / StackPath | ✅ | 범용 방법 |
| Vercel / Netlify | ✅ | 범용 방법 |
| 加速乐 / 云盾 / 安全宝 | ✅ | 범용 방법 |
| 기타 / 미지의 CDN | ✅ | 범용 폴백 프로세스: CDN 유형 자동 식별 → 비표준 포트 스캔 → 프로토콜 계층 우회 → EDNS 우회 → 공간 검색 엔진 교차 검증 |
| Windows | Linux / macOS |
|---|
| DNS 조회 | nslookup | nslookup / dig / host |
| HTTP 요청 | curl (Git Bash) | curl |
| SSL 인증서 | openssl (Git Bash) | openssl |
| WHOIS | WebFetch 대체 | whois |
| Python | python | python3 |
| 임시 파일 | $env:TEMP | /tmp |
