 0xredash/cve-2026-0300
Palo Alto PAN-OS User-ID 포털의 인증되지 않은 치명적인 버퍼 오버플로 RCE인 CVE-2026-0300에 대한 권고 및 기술 분석으로, 영향을 받는 버전, 완화 조치, 탐지 지침을 포함합니다.

User-ID™ 인증 포털(캡티브 포털)의 버퍼 오버플로 — 실제 환경에서 활발히 악용됨


PAN-OS의 User-ID 인증 포털에 존재하는 치명적인 버퍼 오버플로 취약점(CWE-787)은 비인증 공격자가 특수하게 조작된 패킷을 전송하여 root 권한으로 원격 코드 실행을 달성할 수 있게 합니다.
CVE ID: CVE-2026-0300
CVSS 4.0 점수: 9.3 (치명적)
긴급도: 최고
| PAN-OS 브랜치 | 영향을 받는 버전 | 수정 버전 (예상) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (5월 13일) |
| 11.2 | 특정 핫픽스 미만 전체 | 다수 (5월 13–28일) |
| 11.1 | 특정 핫픽스 미만 전체 | 다수 (5월 13–28일) |
| 10.2 | 특정 핫픽스 미만 전체 | 다수 (5월 13–28일) |
영향 없음: Cloud NGFW, Prisma Access, Panorama (대부분의 구성에서)
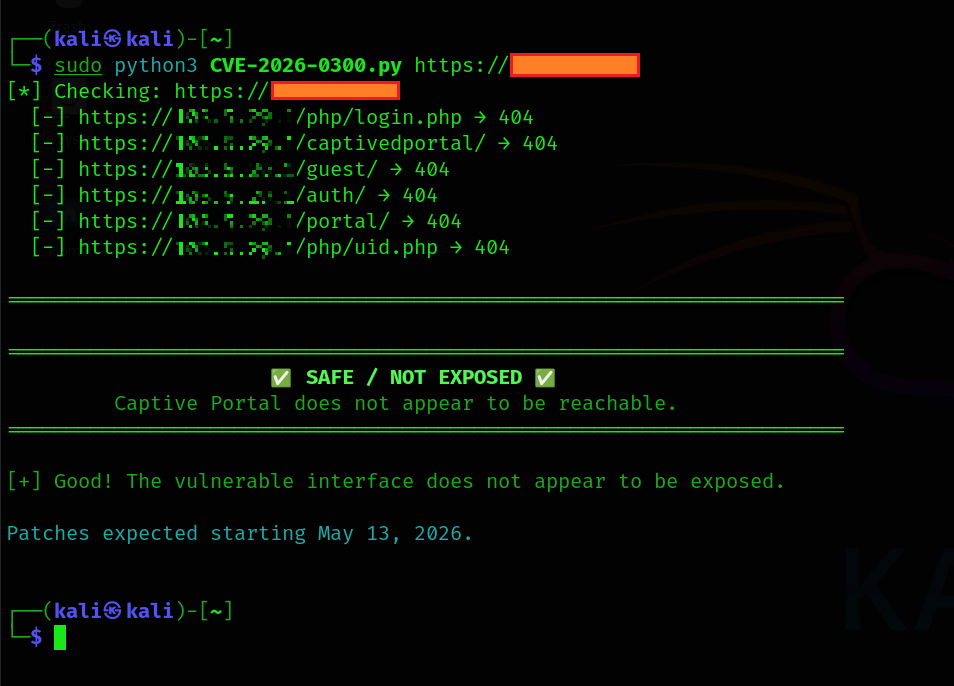
악용 조건: User-ID 인증 포털이 활성화되어 있어야 하며 신뢰할 수 없는 네트워크(예: 인터넷에 노출된 경우)에서 접근 가능해야 합니다.
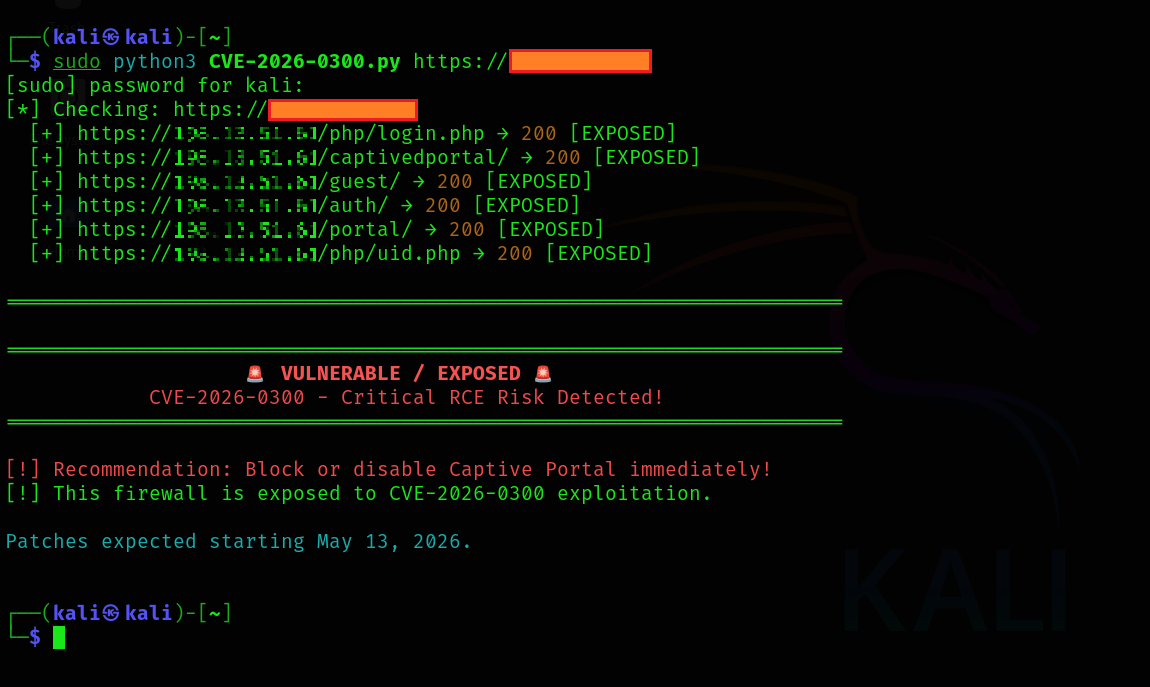
실제 환경에서 활발히 악용됨 (2026년 5월 6일 기준).
노출된 User-ID 포털을 대상으로 한 제한적인 실제 공격이 관찰되었습니다.
패치는 2026년 5월 13일부터 순차적으로 배포됩니다.
/php/login.php 또는 캡티브 포털 엔드포인트로 향하는 비정상적인 트래픽을 찾으십시오.안전 유지 — 오늘 방화벽 노출을 검토하세요.
최종 업데이트: 2026년 5월 6일

