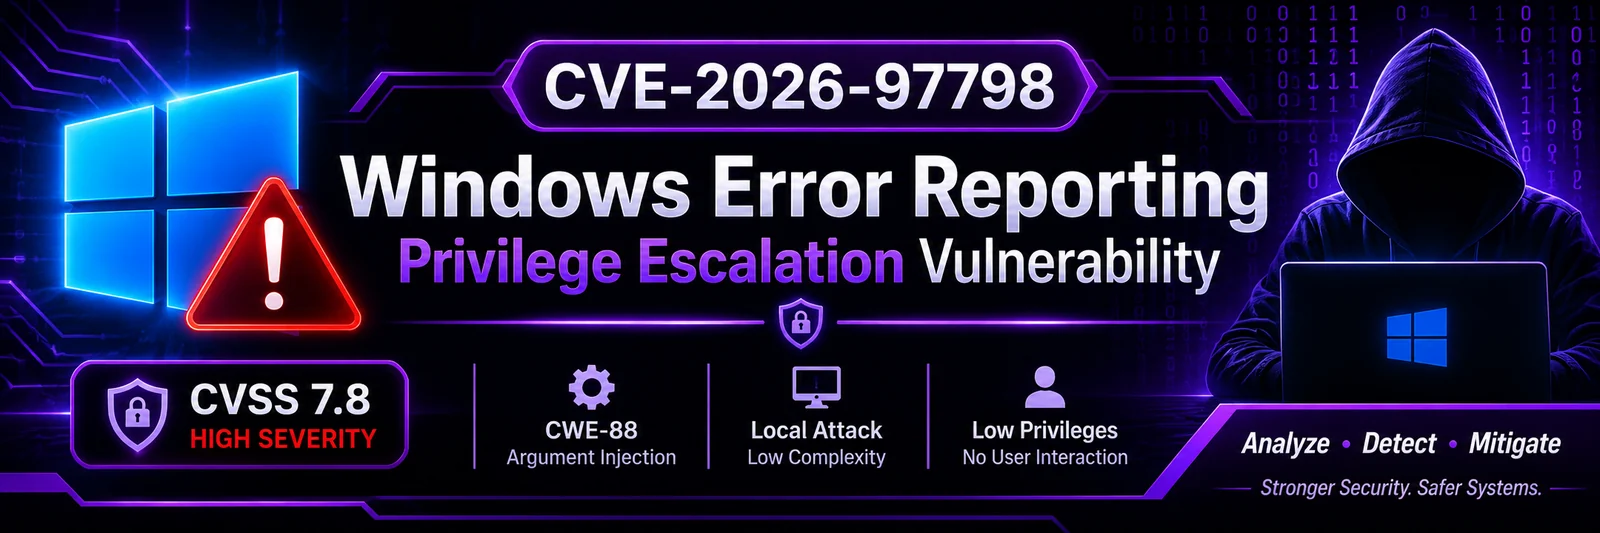
 0xblackash/cve-2026-97798
Windows 오류 보고(WER)의 인수 주입 권한 상승 취약점인 CVE-2026-97798을 문서화하며, 영향을 받는 빌드, 탐지 스크립트, 그리고 해결 지침을 다룹니다.



CVE-2026-97798은 Windows 오류 보고(WER) 서비스의 취약점으로, 명령 내 인수 구분 기호의 부적절한 중화, 일반적으로 인수 주입(Argument Injection) 으로 알려진 문제입니다.
이 취약점을 통해 권한이 부여된 로컬 공격자가 영향을 받는 Windows 시스템에서 권한을 상승시킬 수 있습니다.
이 저장소는 해당 취약점, 기술적 분류, 잠재적 보안 영향, 영향을 받는 Windows 버전, 방어적 조사 및 완화 권장 사항을 문서화합니다.
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-97798 |
| 공급업체 | Microsoft |
| 구성 요소 | Windows 오류 보고 |
| 취약점 유형 | 인수 주입 |
| CWE | CWE-88 |
| 공격 벡터 | 로컬 |
| 공격 복잡도 | 낮음 |
| 필요한 권한 | 낮음 |
| 사용자 상호 작용 | 없음 |
| 범위 | 변경되지 않음 |
| CVSS 버전 | 3.1 |
| CVSS 점수 | 7.8 |
| 심각도 | 높음 |
| 게시 날짜 | 2026년 10월 13일 |
성공적인 악용은 잠재적으로 다음과 같은 결과를 초래할 수 있습니다:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — 명령 내 인자 구분자의 부적절한 중화('인자 주입')
인자 주입은 애플리케이션이 인자를 적절히 분리하거나 검증하지 않고 명령을 구성할 때 발생합니다.
이로 인해 신뢰할 수 없는 입력이 다른 프로세스가 명령줄 매개변수를 해석하는 방식에 영향을 미칠 수 있습니다.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
이 예시는 안전하지 않은 프로그래밍 패턴을 보여줍니다. 이는 CVE-2026-97798에 대한 익스플로잇이 아닙니다.
다음 Windows 제품 분기가 취약점 기록에서 확인되었습니다.
| 운영 체제 | 수정 빌드 이전 영향 버전 |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
중요: 표시된 버전은 분기별 수정 임계값입니다. 해당 누적 업데이트 및 서비스 상태는 Microsoft의 공식 권고를 통해 확인하십시오.
다음 명령은 관리자가 Windows 시스템 정보를 검사하는 데 도움이 될 수 있습니다.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
이 명령들은 기본적인 방어적 점검을 수행합니다. 취약점을 익스플로잇하거나 시스템의 취약 여부를 독립적으로 입증하지는 않습니다.
권장되는 방어 조치:
Microsoft Security Response Center — CVE-2026-97798
이 저장소는 방어적 취약점 연구를 중심으로 구성되어 있습니다.
| 단계 | 활동 |
|---|---|
| 01 | CVE 식별 |
| 02 | 취약점 분류 |
| 03 | 영향받는 버전 분석 |
| 04 | 근본 원인 연구 |
| 05 | 방어적 시스템 점검 |
| 06 | 패치 검증 |
| 07 | 보안 문서화 |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
이 저장소는 교육 목적, 사이버보안 연구, 취약점 인식 제고, 그리고 승인된 방어적 보안 평가만을 위해 제공됩니다.
모든 테스트는 격리된 실험실 환경 또는 명시적 승인을 받은 시스템에서만 수행해야 합니다.
작성자는 이 저장소에서 제공하는 정보의 오용에 대해 책임지지 않습니다.
🔐 사이버보안 연구 | 취약점 분석 | 방어적 보안
취약점을 이해하고, 보안을 강화하고, 시스템을 보호하세요.
