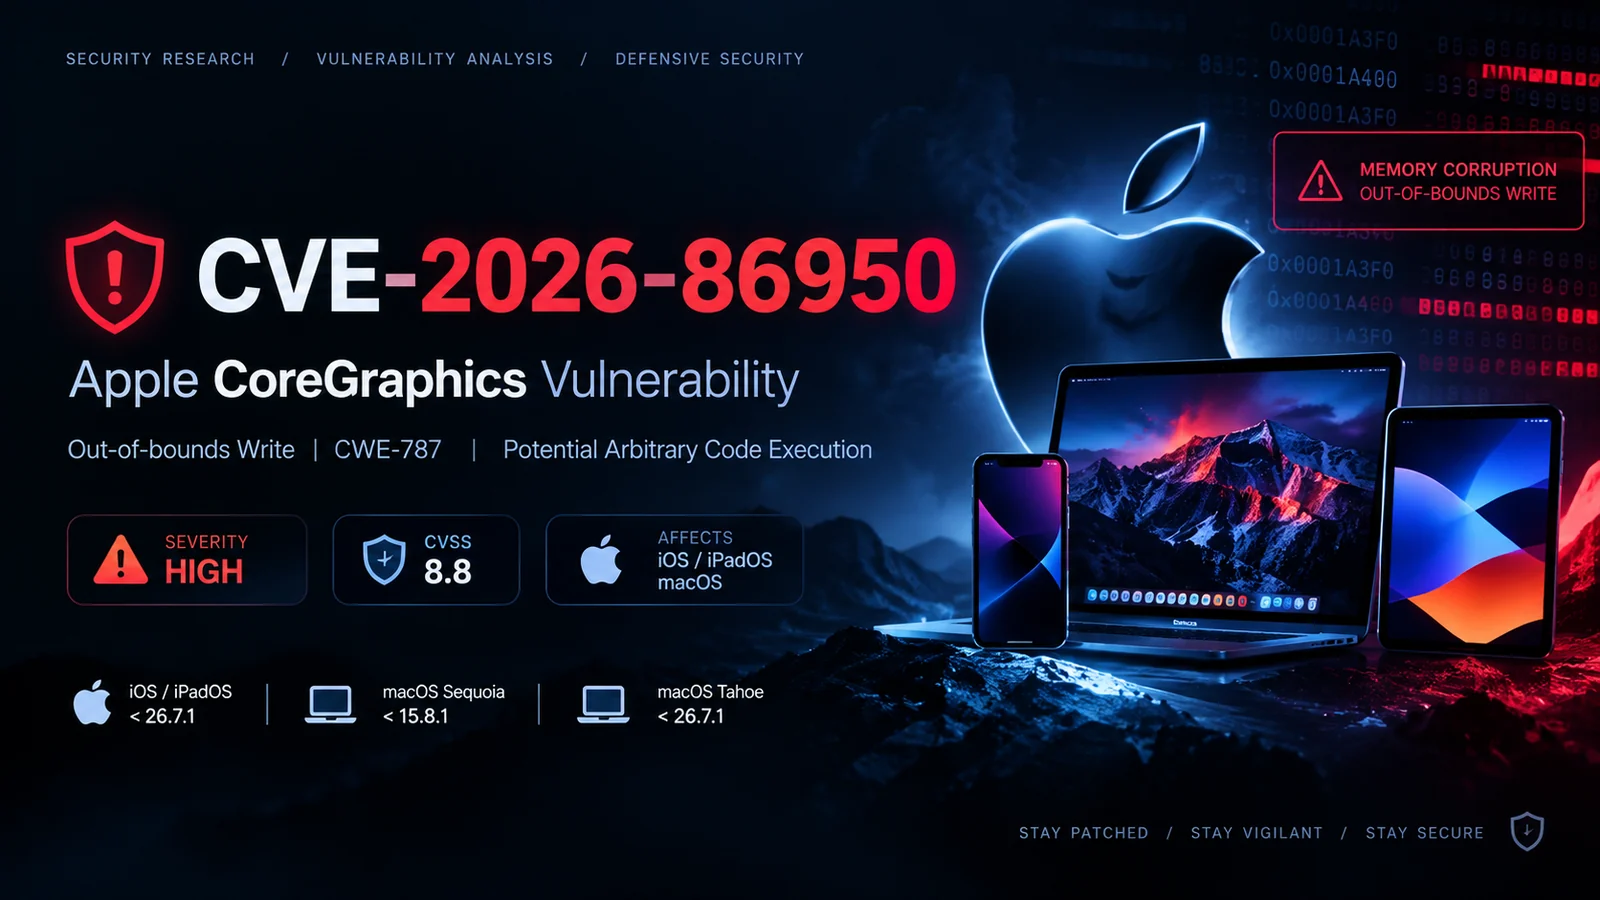
 0xblackash/cve-2026-86950
CVE-2026-86950에 대한 방어적 연구 문서로, Apple CoreGraphics의 범위를 벗어난 쓰기(out-of-bounds write) 취약점을 다루며, 취약점 분류(triage), 영향을 받는 버전, 탐지, 패치 지침을 포함합니다.

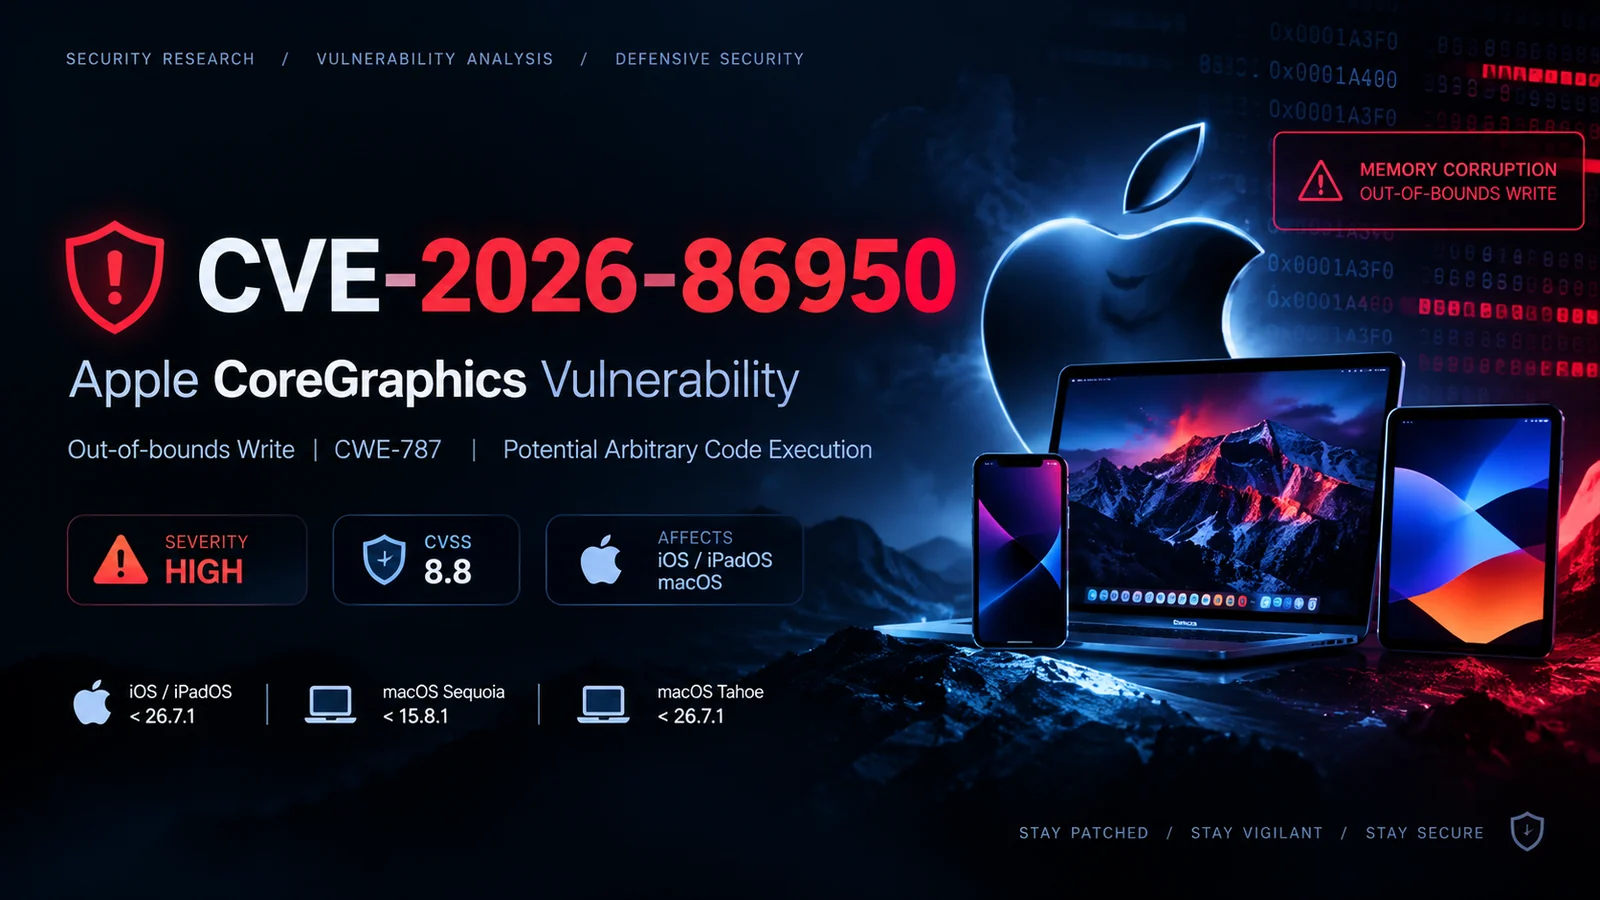

🔬 방어적 보안 연구 • 취약점 분석 • 탐지
CVE-2026-86950은 Apple의 CoreGraphics 구성 요소에 영향을 미치는 고위험 취약점입니다.
이 취약점은 범위를 벗어난 쓰기(out-of-bounds write, CWE-787) 로 분류되며, 취약한 시스템이 특수하게 조작된 콘텐츠를 처리할 때 메모리 손상 및 임의 코드 실행을 초래할 수 있습니다.
⚠️ 보안 공지
이 저장소는 승인된 보안 연구, 취약점 평가, 탐지 및 방어적 분석 목적으로만 사용해야 합니다.
| 속성 | 세부 정보 |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 구성 요소 | Apple CoreGraphics |
| 🐛 취약점 유형 | CWE-787 — 범위를 벗어난 쓰기 |
| 🔥 심각도 | 높음 |
| 📊 CVSS | 8.8 |
| 🌐 공격 벡터 | 네트워크 |
| 👤 필요 권한 | 없음 |
| 🖱️ 사용자 상호작용 | 필요 |
| 💥 잠재적 영향 | 코드 실행 / 메모리 손상 |
| 🎯 악용 상태 | 표적 악용 보고됨 |
이 취약점은 취약한 CoreGraphics 구현을 포함하는 특정 버전의 Apple 운영 체제에 영향을 미칩니다.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 평가를 수행하기 전에 버전 번호를 Apple의 최신 보안 권고와 대조하여 확인해야 합니다.
이 취약점은 다음에 해당합니다:
CWE-787
Out-of-bounds Write
개념적으로, 범위를 벗어난 쓰기는 소프트웨어가 객체나 버퍼에 할당된 메모리 영역 밖에 데이터를 쓸 때 발생합니다.
단순화된 표현:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
주변 메모리 레이아웃과 특정 결함의 악용 가능성에 따라, 메모리 손상 취약점은 심각한 보안 결과를 초래할 수 있습니다.
잠재적인 보안 결과는 다음과 같습니다:
실제 영향은 취약한 실행 경로, 영향을 받는 프로세스, 완화 조치, 그리고 악성 콘텐츠가 대상 시스템에 도달하는 방식에 따라 달라집니다.
방어적 평가를 위해서는 먼저 설치된 운영 체제 버전을 확인하십시오.
sw_vers
예시:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
다음 경로로 이동하십시오:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
그런 다음 설치된 버전을 Apple의 보안 업데이트 정보와 비교하십시오.
주요 완화 조치는 영향을 받는 Apple 기기를 보안 수정 릴리스로 업데이트하는 것입니다.
1. 🔎 영향을 받는 기기 식별
2. 📋 설치된 OS 버전 확인
3. 🔐 Apple의 보안 업데이트 적용
4. 🔄 필요한 경우 재부팅
5. 🧪 패치된 버전 확인
6. 📊 엔드포인트의 의심스러운 활동 모니터링
조직은 신뢰할 수 없는 파일이나 콘텐츠를 처리하는 시스템을 우선적으로 관리해야 합니다.
이 프로젝트는 의도적으로 비파괴적 취약점 연구에 초점을 맞춥니다.
권장 워크플로:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
실험실 연구의 경우, 가능하면 격리된 기기나 가상화된 테스트 환경을 사용하십시오.
| 범주 | 등급 |
|---|---|
| 🔥 심각도 | 높음 |
| 🌐 원격 공격 가능성 | 잠재적으로 적용 가능 |
| 👤 인증 | CVSS 벡터에 따르면 필요하지 않음 |
| 🖱️ 사용자 상호작용 | 필요 |
| 💻 기밀성 | 높은 영향 |
| ✏️ 무결성 | 높은 영향 |
| 📴 가용성 | 높은 영향 |
[ ] 환경 내 Apple 기기 식별
[ ] OS/빌드 버전 수집
[ ] 수정된 버전 미만의 시스템 식별
[ ] 인터넷에 노출된 / 고가치 엔드포인트 우선순위 지정
[ ] Apple의 보안 업데이트 배포
[ ] 패치 배포 성공 여부 확인
[ ] 엔드포인트 텔레메트리 검토
[ ] 의심스러운 충돌 또는 문서 처리 이벤트 조사
[ ] 교정 상태 기록
이 저장소는 다음 용도로 사용할 수 있습니다:
실제 시스템에 대한 무기화된 악용 제공은 의도적으로 배제합니다.
이 프로젝트는 다음 목적으로만 사용해야 합니다:
승인된 보안 테스트, 방어적 연구, 교육 및 취약점 평가.
명시적 승인 없이 이 저장소의 연구 자료를 사용하여 시스템을 공격하지 마십시오.
유지 관리자는 여기에 제공된 정보의 오용에 대해 책임지지 않습니다.
🔎 NIST National Vulnerability Database
CVE-2026-86950🍎 Apple Security Releases
🛡️ CISA Known Exploited Vulnerabilities Catalog
┌─────────────────────────────────────┐
│       CVE-2026-86950 Research       │
├─────────────────────────────────────┤
│ Status       │ 🟠 Research / Review │
│ Severity     │ 🔴 HIGH              │
│ Analysis     │ 🔬 Defensive         │
│ Exploitation │ 🚫 Not provided      │
└─────────────────────────────────────┘
패치를 유지하세요. 경계를 늦추지 마세요. 안전을 지키세요. 🔐
