CVE-2026-76461에 대한 연구 저장소로, Cisco Secure Email Gateway의 치명적인 SQL 인젝션으로 인한 root RCE에 관한 탐지 규칙, 완화 지침, 랩 검증을 포함합니다.
치명적 SQL 인젝션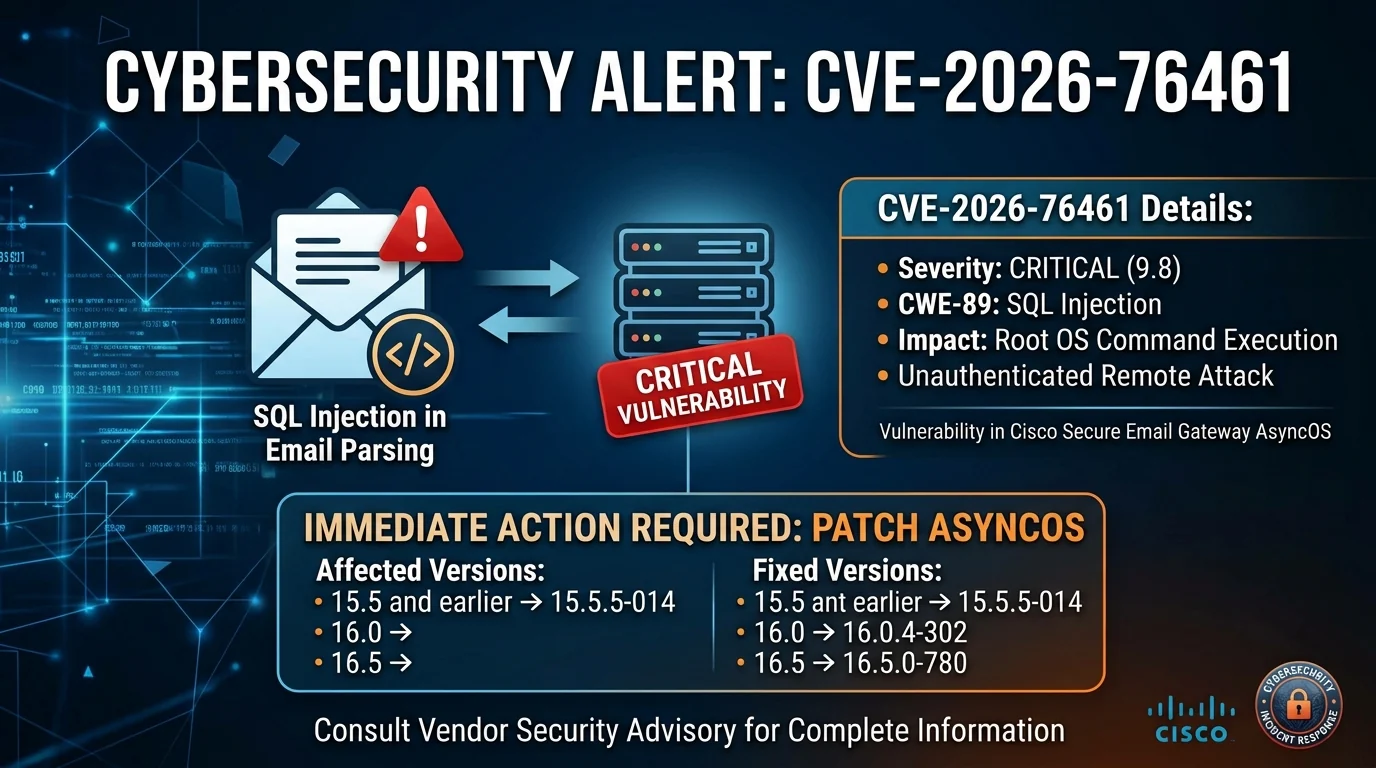


Cisco Secure Email Gateway의 이메일 파싱 로직에 존재하는 치명적이고 원격에서 악용 가능한 SQL 인젝션 취약점으로, root 권한으로 임의 명령 실행까지 이어질 수 있습니다.
CVE-2026-76461은 Cisco AsyncOS Software for Cisco Secure Email Gateway에 영향을 미치는 치명적인 SQL 인젝션 취약점입니다.
이 취약점은 이메일 파싱 로직의 불충분한 검증으로 인해 존재합니다.
인증되지 않은 원격 공격자는 악성 SQL 문을 포함한 특수하게 조작된 이메일을 영향을 받는 게이트웨이로 전송할 수 있습니다. 악용에 성공하면 임의 SQL 실행이 가능하며, 궁극적으로 기반 운영체제에서 root 권한으로 명령 실행까지 이어질 수 있습니다.
Cisco는 이 취약점이 실제 환경에서 활발히 악용되고 있음을 확인했습니다.
심각도: 치명적 — 즉각적인 조치 권장.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| 항목 | 세부 정보 |
|---|---|
| CVE | CVE-2026-76461 |
| 공급업체 | Cisco |
| 제품 | Cisco Secure Email Gateway |
| 소프트웨어 | Cisco AsyncOS |
| 취약점 유형 | SQL 인젝션 |
| CWE | CWE-89 |
| CVSS | 9.8 치명적 |
| 공격 벡터 | 네트워크 |
| 공격 복잡도 | 낮음 |
| 필요 권한 | 없음 |
| 사용자 상호작용 | 없음 |
| 범위 | 변경되지 않음 |
| 기밀성 | 높음 |
| 무결성 | 높음 |
| 가용성 | 높음 |
| 인증 | 불필요 |
| 영향 | root 명령 실행 |
| 악용 여부 | 활발한 악용 보고됨 |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
이 취약점의 중요한 특징은 공격 표면이 관리 인터페이스에 대한 접근을 요구하지 않고 이메일 처리 경로 자체라는 점입니다.
공격자는 다음이 필요하지 않습니다:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
근본적인 요건은 악의적으로 조작된 이메일을 영향을 받는 게이트웨이로 전달할 수 있는 능력입니다.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
게이트웨이가 성공적으로 침해되면 심각한 결과를 초래할 수 있습니다:
악용이 root 권한으로 이어질 수 있으므로, 침해 후 조사는 영향을 받는 어플라이언스에 저장된 로그에만 의존해서는 안 됩니다.
Cisco는 2026년 9월에 활발한 악용을 보고했습니다.
이 취약점은 CISA Known Exploited Vulnerabilities (KEV) 카탈로그에도 추가되었습니다.
따라서 영향을 받는 Cisco Secure Email Gateway를 운영하는 조직은 이를 일상적인 패치 이벤트가 아닌 긴급 대응 사안으로 취급해야 합니다.
Cisco는 어플라이언스의 mail_logs에서 의심스러운 SQL 문을 검토할 것을 권장합니다.
특히 중요한 탐지 패턴은 다음과 같습니다:
COPY.*TO PROGRAM
관리자는 Cisco ESA CLI를 사용하여 메일 로그를 조사할 수 있습니다:
grep -i "COPY.*TO PROGRAM" [mail_logs]
일치하는 항목이 있으면 잠재적인 악성 활동 지표로 조사해야 합니다.
조사를 영향을 받는 어플라이언스로 제한하지 마십시오.
검토 대상:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
다음을 찾으십시오:
Unexpected outbound connections
Unexpected downloads
Unexpected uploads
Suspicious external IP addresses
Unexpected configuration changes
Unknown processes
Unexpected authentication activity
Cisco는 root 접근 권한을 가진 공격자가 침해된 장치에서 증거를 제거하거나 은폐할 수 있다고 경고했습니다.
보안 수정이 포함된 Cisco 소프트웨어 릴리스를 설치하십시오.
| Cisco AsyncOS 브랜치 | 최초 수정 릴리스 |
|---|---|
| 15.5 and earlier | 15.5.5-0141 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
배포 전에 항상 Cisco의 최신 보안 권고를 확인하여 정확한 수정 릴리스를 검증하십시오.
잠재적으로 침해된 어플라이언스를 패치하는 것이 침해되지 않았다는 것을 자동으로 증명하지는 않습니다.
권장 워크플로:
Identify Version
      │
      ▼
Determine Exposure
      │
      ▼
Review mail_logs
      │
      ▼
Review External Network Logs
      │
      ▼
Check for IoCs
      │
      ▼
Patch / Rebuild
      │
      ▼
Rotate Credentials
      │
      ▼
Rotate Cryptographic Material
      │
      ▼
Monitor
가능한 경우:
이 저장소는 승인된 보안 연구, 방어적 검증, 통제된 실험실 환경을 위한 것입니다.
권장 실험실 아키텍처:
┌─────────────────────┐
│    Research Host    │
│                     │
│  Analysis / Tools   │
└──────────┬──────────┘
           │
           │ Isolated Network
           ▼
┌─────────────────────┐
│   Test Environment  │
│                     │
│ Cisco SEG / AsyncOS │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│   Log Collection    │
│                     │
│ SIEM / PCAP / IDS   │
└─────────────────────┘