 0xblackash/cve-2026-72018
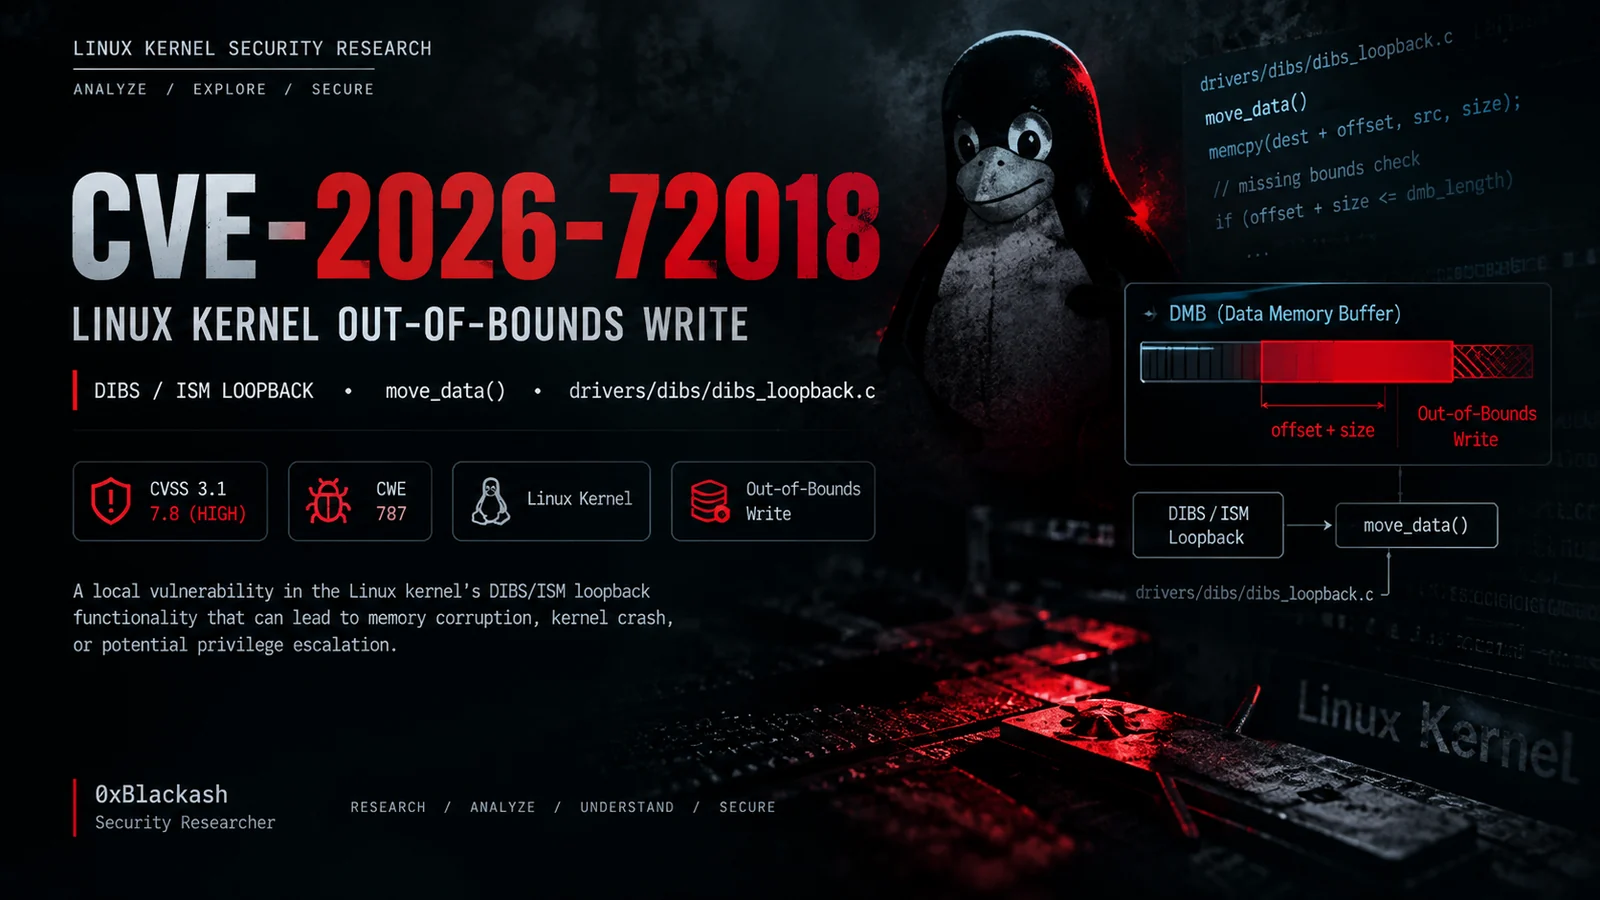
CVE-2026-72018에 대한 기술 분석으로, DIBS/ISM 루프백에서 발생하는 Linux 커널의 범위를 벗어난 쓰기(out-of-bounds write) 취약점을 다루며, 근본 원인, 영향을 받는 버전, 탐지 및 완화 방안을 포함합니다.

Linux 커널 • DIBS 루프백 • 범위 초과 쓰기
CVE-2026-72018에 대한 보안 연구 및 기술 분석.
01 — 개요CVE-2026-72018은 DIBS/ISM 루프백 기능에 영향을 미치는 Linux 커널 범위 초과 쓰기(out-of-bounds write) 취약점입니다.
이 취약점은 등록된 DMB(Data Memory Buffer) 로 전송되는 데이터의 처리와 관련이 있습니다.
영향을 받는 구현은 메모리 작업을 수행하기 전에 제공된 오프셋, 전송 크기, 그리고 실제 DMB 경계 사이의 관계를 적절히 검증하지 않습니다.
| 속성 | 값 |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — 범위 초과 쓰기 |
| CVSS v3.1 | 7.8 — 높음 |
| 공격 벡터 | 로컬 |
| 필요 권한 | 낮음 |
| 사용자 상호작용 | 없음 |
| 기밀성 | 높음 |
| 무결성 | 높음 |
| 가용성 | 높음 |
| 구성 요소 | Linux 커널 |
| 영역 | DIBS / ISM 루프백 |
02 — 기술 요약취약한 코드 경로는 다음을 포함합니다:
drivers/dibs/dibs_loopback.c
그리고:
move_data()
함수입니다.
개념적으로, 문제가 되는 작업은 다음과 같이 표현할 수 있습니다:
memcpy(destination + offset, source, size);
유지되어야 하는 보안 경계는 다음과 같습니다:
offset + size <= DMB_length
이 관계가 올바르게 강제되지 않으면, 결과적인 메모리 작업이 유효한 DMB 영역을 넘어 확장될 수 있습니다.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — 근본 원인근본적인 문제는 대상 DMB로 데이터를 복사하기 전에 경계 검증이 불충분하다는 것입니다.
안전한 구현은 다음을 보장해야 합니다:
offset <= dmb_length
그리고:
size <= dmb_length - offset
복사를 수행하기 전에 말입니다.
두 번째 검사에 뺄셈을 사용하면 공격자가 제어하는 정수 값을 다룰 때 다음과 같은 정수 오버플로 스타일의 비교를 피할 수 있습니다:
offset + size <= dmb_length
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
이러한 검사 후에만 메모리 작업이 진행되어야 합니다.
04 — 보안 영향커널 공간에서의 범위 초과 쓰기는 잠재적으로 다음을 초래할 수 있습니다:
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
실제 악용 가능성과 영향은 커널 구성, 메모리 레이아웃, 도달 가능한 코드 경로, 완화 기법, 그리고 시스템 구성에 따라 달라집니다.
중요: CVSS는 취약점의 잠재적 심각도를 설명할 뿐, 그 자체로 동작하는 권한 상승 또는 코드 실행 익스플로잇을 입증하지는 않습니다.
05 — 영향받는 코드drivers/
└── dibs/
└── dibs_loopback.c
관련 함수:
move_data()
이 취약점은 다음 사이의 상호작용을 포함합니다:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — 영향받는 버전Linux 배포판은 보안 수정을 백포트할 수 있으므로, 테스트 중인 커널 배포판에 대해 항상 상태를 확인하십시오.
보고된 영향받는 범위는 다음을 포함합니다:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
보고된 수정된 버전은 다음을 포함합니다:
6.12.97
6.18.40
7.1.5
개발 브랜치는 서로 다른 리비전 지점에서 수정 사항을 포함할 수 있습니다.
uname -r
추가 정보:
uname -a
배포판별 패키지 정보:
cat /etc/os-release
07 — 랩 검증이 저장소는 승인된 보안 연구 및 방어적 테스트를 위한 것입니다.
권장 워크플로:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
소스 코드 분석:
grep -R "move_data" drivers/dibs/ 2>/dev/null
사용 가능한 정확한 명령은 커널 소스와 배포판 구성에 따라 달라집니다.
08 — 연구 방법론유용한 분석 워크플로는 다음과 같습니다:
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — 방어적 분석잠재적으로 영향을 받는 시스템을 조사할 때:
uname -r
cat /etc/os-release
업스트림 커널 버전에만 의존하지 말고, Linux 배포판에서 제공하는 보안 권고를 사용하십시오.
배포판에서 제공하는 보안 업데이트를 설치하십시오.
실행 중인 커널은 재부팅할 때까지 현재 로드된 커널 이미지를 계속 사용합니다.
10 — 탐지 아이디어보안 팀은 영향을 받는 서브시스템과 관련된 비정상적인 커널 동작을 모니터링할 수 있습니다.
잠재적 지표는 다음을 포함합니다:
• Unexpected kernel crashes
• Kernel Oops / BUG reports
• Memory corruption warnings
• Abnormal SMC-D / ISM activity
• Unexpected local processes interacting with the subsystem
• Repeated failures around DIBS operations
예시:
dmesg -T | grep -Ei \
"oops|bug|general protection|page fault|memory corruption|dibs|ism"
이것은 CVE-2026-72018에 대한 확정적인 탐지 규칙이 아니며, 방어적 조사를 위한 출발점일 뿐입니다.
11 — 완화주요 완화책은 적절한 보안 수정이 포함된 커널 버전을 설치하는 것입니다.
권장 프로세스:
Check version
     ↓
Check vendor advisory
     ↓
Install patched kernel
     ↓
Reboot
     ↓
Verify running kernel
     ↓
Document remediation
재부팅 후:
uname -r
12 — 참고 자료최신 영향받는 및 수정된 패키지 정보는 공식 벤더/커널 권고를 참조하십시오.
13 — 면책 조항이 저장소는 교육 목적, 취약점 연구, 방어적 보안 분석, 그리고 승인된 테스트 전용입니다.
소유하지 않았거나 평가에 대한 명시적 허가를 받지 않은 시스템에 대해 테스트하지 마십시오.
CVE의 존재가 특정 시스템이 악용 가능하다는 것을 자동으로 의미하지는 않습니다. 악용 가능성은 구성, 커널 버전, 완화 기법, 권한, 그리고 도달 가능한 기능에 따라 달라집니다.
14 — 작성자0xBlackash
────────────────────────────
Security Research
Linux Kernel Analysis
CTF • Reverse Engineering
Cybersecurity
Research. Analyze. Understand. Secure.
0xBlackash // CVE-2026-72018
