 0xblackash/cve-2026-60004
CVE-2026-60004

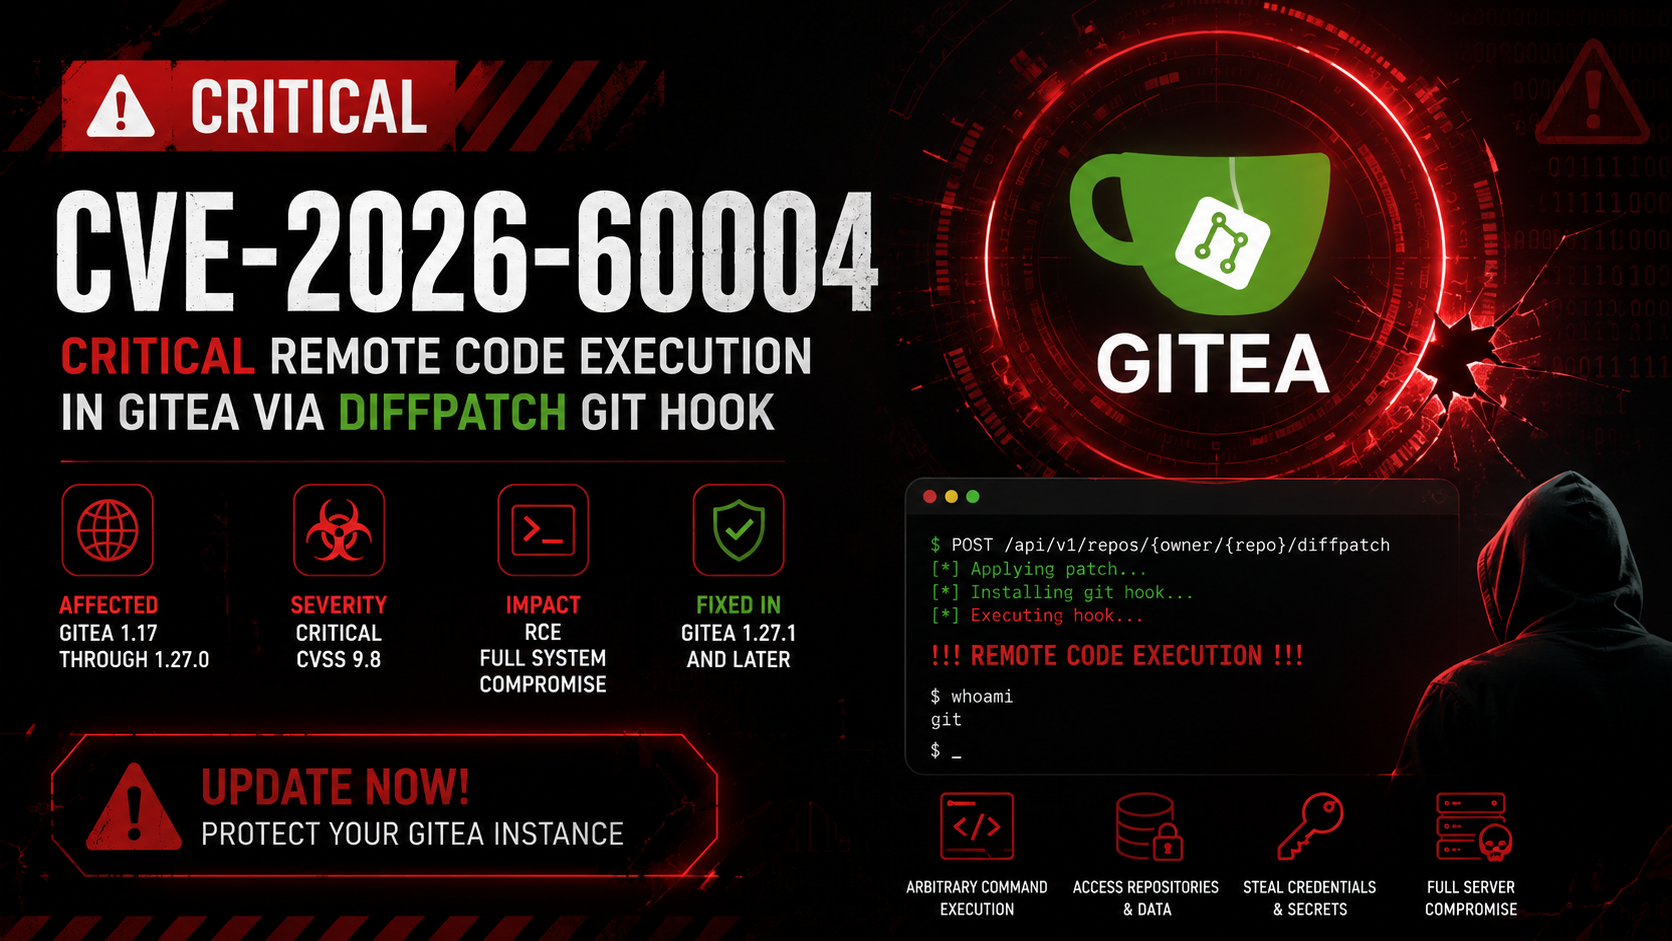
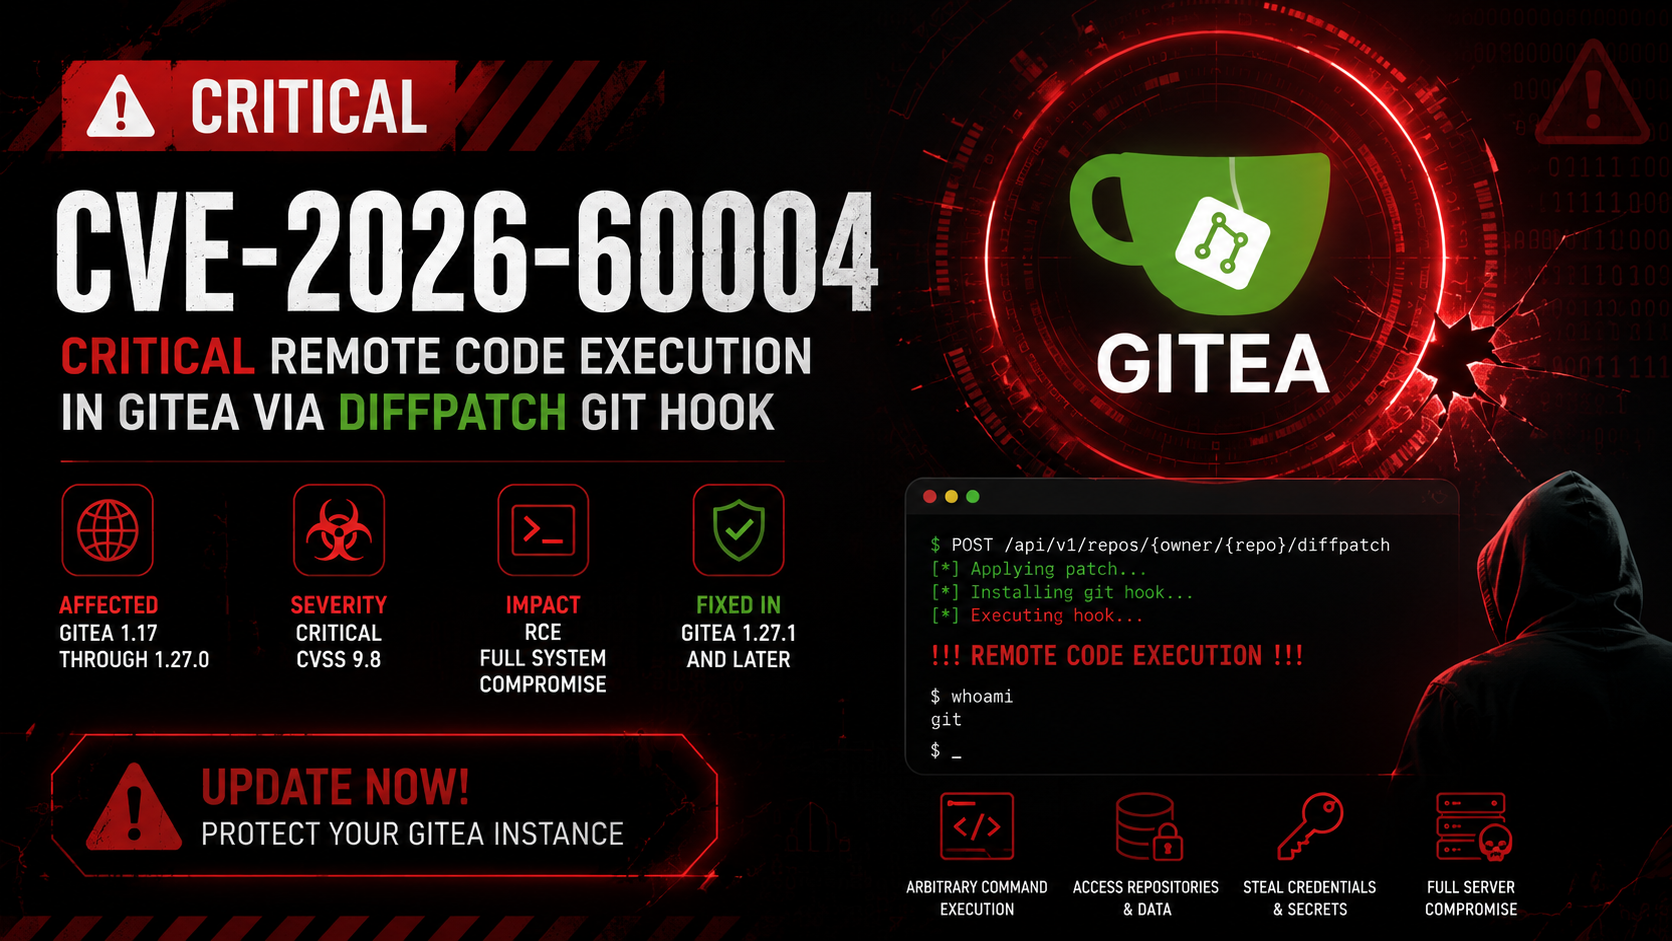
diffpatch Git 훅을 통한 치명적 원격 코드 실행

Git 훅 실행을 악용하여 diffpatch API 엔드포인트를 통해 임의 명령 실행을 허용하는 치명적인 원격 코드 실행(RCE) 취약점입니다.
CVE-2026-60004는 Gitea에 영향을 미치는 치명적인 원격 코드 실행(RCE) 취약점입니다. 이 결함은 diffpatch 엔드포인트 구현에 존재하며, 특수하게 조작된 패치가 패치 적용 중 Git의 훅(hook) 메커니즘을 악용할 수 있습니다.
성공적으로 악용하면 저장소 쓰기 권한이 있는 인증된 공격자가 Gitea 서비스 권한으로 Gitea 서버에서 임의 명령을 실행할 수 있습니다.
| 지표 | 값 |
|---|---|
| CVE | CVE-2026-60004 |
| 심각도 | 🔴 치명적 |
| CVSS v3.1 | 9.8 |
| 공격 경로 | 네트워크 |
| 필요한 권한 | 낮음 (저장소 쓰기 권한) |
| 사용자 상호 작용 | 없음 |
| 영향 | 원격 코드 실행 |
Gitea 1.27.1
이 취약점은 POST /api/v1/repos/{owner}/{repo}/diffpatch 엔드포인트에서 발생합니다.
악성 패치는 패치 처리 중 생성된 임시 저장소에 Git 훅을 삽입할 수 있습니다. 이후 Git이 저장소 작업을 실행하면 주입된 훅이 자동으로 실행되어 서버에서 임의 명령 실행으로 이어집니다.
공격자는 일반적으로 다음이 필요합니다:
⚠️ 공개 사용자 등록이 활성화된 인스턴스는 위험이 훨씬 더 높습니다.
성공적으로 악용될 경우 공격자는 다음을 수행할 수 있습니다:
Attacker
    │
    ▼
Craft malicious diff patch
    │
    ▼
POST /api/v1/repos/.../diffpatch
    │
    ▼
Git applies patch
    │
    ▼
Malicious Git Hook installed
    │
    ▼
Git executes hook
    │
    ▼
Arbitrary Command Execution
Internet
      │
      ▼
Authenticated User
      │
      ▼
diffpatch API
      │
      ▼
Temporary Git Repository
      │
      ▼
Git Hook Execution
      │
      ▼
Remote Code Execution
즉시:
diffpatch 요청을 모니터링하세요.조사자는 다음을 찾아봐야 합니다:
/diffpatch에 대한 비정상적인 API 호출| 범주 | 평가 |
|---|---|
| 악용 가능성 | 🔴 매우 높음 |
| 영향 | 🔴 치명적 |
| 복잡도 | 🟢 낮음 |
| 공개 노출 | 🟠 높음 |
| 패치 사용 가능 여부 | ✅ 예 |
| 속성 | 값 |
|---|---|
| CWE | Git 훅을 통한 코드 실행 통제 부재 |
| 구성 요소 | diffpatch API |
| 악용 방식 | 원격 |
| 인증 | 필요 |
| RCE | ✅ 예 |
| 공개 PoC | ✅ 사용 가능 |
✔ 즉시 업그레이드하세요.
✔ API 로그를 모니터링하세요.
✔ 저장소 권한을 제한하세요.
✔ 사용하지 않는 등록 기능을 비활성화하세요.
✔ 침해가 의심되면 비밀 정보를 교체하세요.
✔ Git 훅 무결성을 지속적으로 모니터링하세요.
이 저장소는 교육, 방어 및 연구 목적으로만 제공됩니다.
여기에 포함된 정보는 보안 전문가가 취약점을 이해하고, 탐지하며, 완화하는 데 도움을 주기 위한 것입니다. 명시적 승인 없이 이 정보를 시스템에 사용하지 마십시오.
⭐ 최신 보안 권고를 확인하고 소프트웨어를 패치된 상태로 유지하세요.
