
 0xblackash/cve-2026-50656
CVE-2026-50656

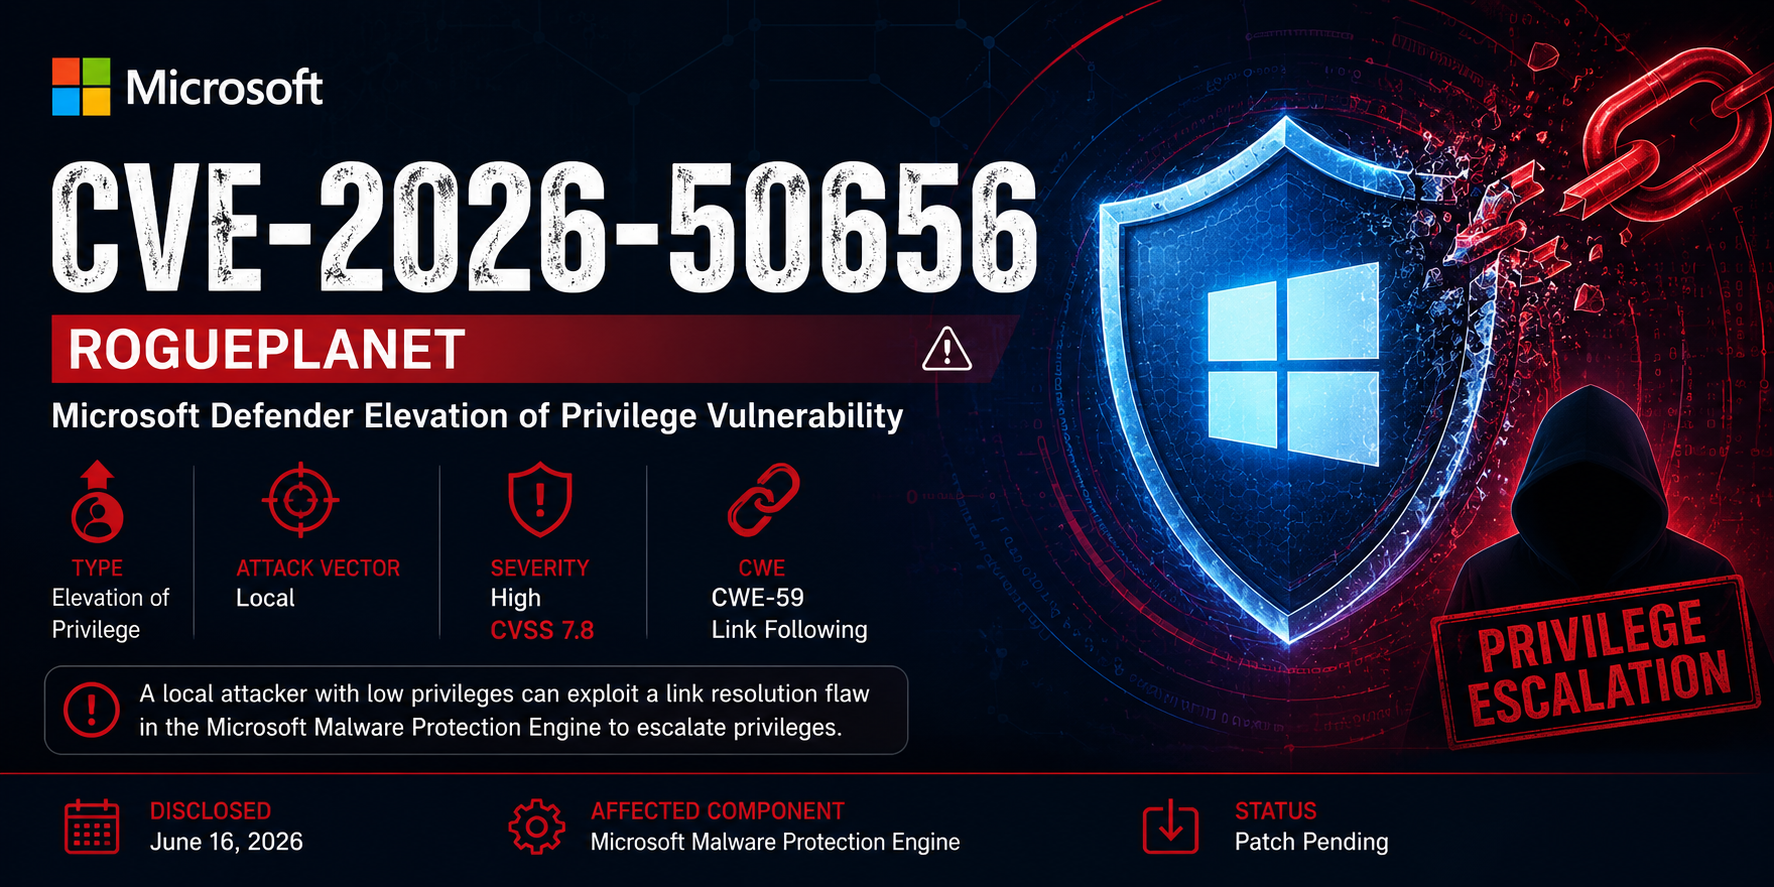


⚠️ 교육 및 방어적 보안 연구 전용
CVE-2026-50656은 Microsoft Defender에서 사용되는 Microsoft 맬웨어 보호 엔진에 영향을 미치는 고위험 권한 상승(EoP) 취약점입니다.
RoguePlanet으로 공개적으로 알려진 이 취약점은 **부적절한 링크 확인 문제(CWE-59)**에서 비롯되며, 영향을 받는 Windows 시스템에서 낮은 권한의 로컬 공격자가 권한을 상승시킬 수 있습니다.
| 속성 | 값 |
|---|---|
| CVE | CVE-2026-50656 |
| 공급업체 | Microsoft |
| 제품 | Microsoft 맬웨어 보호 엔진 |
| 취약점 유형 | 권한 상승 |
| CWE | CWE-59 |
| CVSS v3.1 | 7.8 (높음) |
| 공격 벡터 | 로컬 |
| 사용자 상호 작용 | 없음 |
| 공개 여부 | 예 |
| 공개 PoC | 예 |
성공적인 악용 시 공격자는 다음을 수행할 수 있습니다:
AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
| 지표 | 값 |
|---|---|
| 공격 벡터 | 로컬 |
| 공격 복잡성 | 낮음 |
| 필요한 권한 | 낮음 |
| 사용자 상호 작용 | 없음 |
| 기밀성 | 높음 |
| 무결성 | 높음 |
| 가용성 | 높음 |
이 취약점은 다음과 같이 분류됩니다:
CWE-59
Improper Link Resolution Before File Access
(Link Following)
이 유형의 취약점은 권한 있는 프로세스가 다음을 사용하여 리디렉션될 수 있는 파일 시스템 개체와 상호 작용할 때 발생합니다:
잘못된 검증으로 인해 권한 있는 작업이 공격자가 제어하는 위치로 리디렉션될 수 있습니다.
Microsoft Malware Protection Engine
mpengine.dll
다음에서 사용됩니다:
Low Privileged User
        │
        ▼
Create Link/Junction/Reparse Point
        │
        ▼
Trigger Defender Engine Operation
        │
        ▼
Privileged File Access
        │
        ▼
Privilege Escalation
        │
        ▼
SYSTEM-Level Impact
다음을 모니터링하세요:
Unexpected privilege escalation events
Defender engine anomalies
Suspicious reparse point creation
Symbolic link abuse
잠재적 탐지 지표:
DeviceFileEvents
| where ActionType contains "FileCreated"
| where FileName endswith ".lnk"
PowerShell:
Get-ChildItem -Path C:\ -Recurse -Force |
Where-Object {
    $_.Attributes -match "ReparsePoint"
}
공식 보안 업데이트가 배포될 때까지:
로컬 로그온 권한이 있는 사용자 수를 줄입니다.
다음을 감시하세요:
Microsoft 보안 업데이트가 출시되면 즉시 설치합니다.
| 검사 항목 | 상태 |
|---|---|
| Microsoft Defender 설치됨 | ✅ |
| 맬웨어 엔진 버전 확인됨 | ✅ |
| 최신 보안 업데이트 설치됨 | ✅ |
| EDR 활성화됨 | ✅ |
| 변조 보호 활성화됨 | ✅ |
| 재분석 지점 모니터링 활성화됨 | ✅ |
| 기술 | ID |
|---|---|
| 권한 상승 악용 | T1068 |
| 권한 상승 제어 메커니즘 남용 | T1548 |
| 파일 및 디렉터리 검색 | T1083 |
| 시스템 정보 검색 | T1082 |
| 범주 | 위험 |
|---|---|
| 엔터프라이즈 워크스테이션 | 높음 |
| 공유 시스템 | 높음 |
| VDI 환경 | 중간 |
| 서버 | 높음 |
| 관리형 엔드포인트 | 중간 |
mpengine.dll
MsMpEng.exe
다음에 대한 예기치 않은 액세스:
C:\Windows\System32\
dir /AL /S
dir /A:L
이 저장소는 다음 목적으로 제공됩니다:
무단 액세스, 악용 또는 공격적 활동을 위한 것이 아닙니다.
CVE-2026-50656 — RoguePlanet
