
 0xblackash/cve-2026-101767
Oracle E-Business Suite Application Object Library의 심각한 비인증 RCE 취약점인 CVE-2026-101767에 대한 권고 및 기술 연구 분석으로, CVSS 세부 정보와 영향을 받는 버전을 포함합니다.

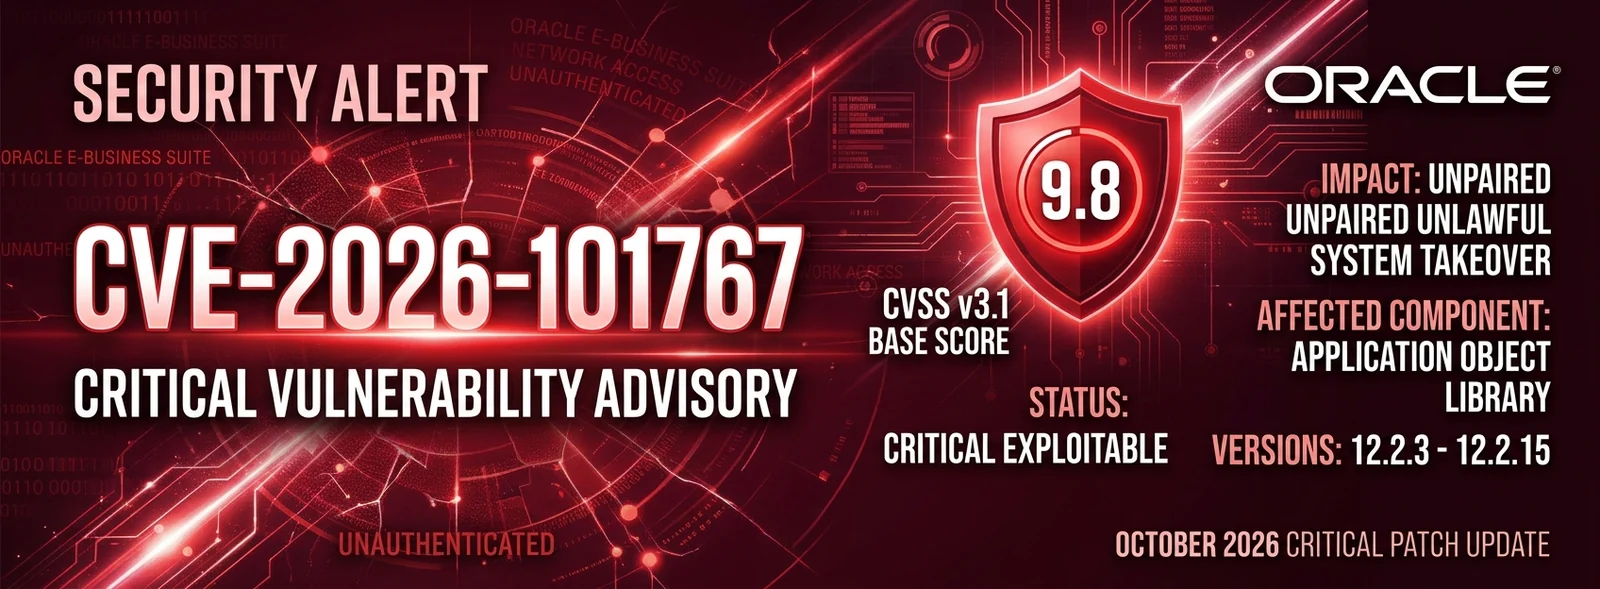


**Oracle October 2026 Critical Patch Update (CPU)**에서 공개된 Oracle E-Business Suite(Oracle Application Object Library)의 치명적인 인증되지 않은 원격 취약점인 CVE-2026-101767에 대한 권고 및 연구 분석입니다.
CVE-2026-101767CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H이 취약점은 다음 버전의 Oracle E-Business Suite를 실행하는 모든 배포 환경에 영향을 미칩니다:
| 제품 | 구성 요소 | 영향받는 버전 |
|---|---|---|
| Oracle E-Business Suite | Application Object Library | 12.2.3 – 12.2.15 |
CVE-2026-101767은 HTTP를 통한 네트워크 접근 권한을 가진 인증되지 않은 공격자가 Oracle Application Object Library를 침해할 수 있도록 허용합니다.
N)L)N)N)C:H/I:H/A:H)성공적인 익스플로잇은 기반 애플리케이션 서버의 완전한 침해를 초래할 수 있으며, 임의 코드 실행, 민감한 데이터 추출 또는 지속적인 백도어 설치가 가능해집니다.
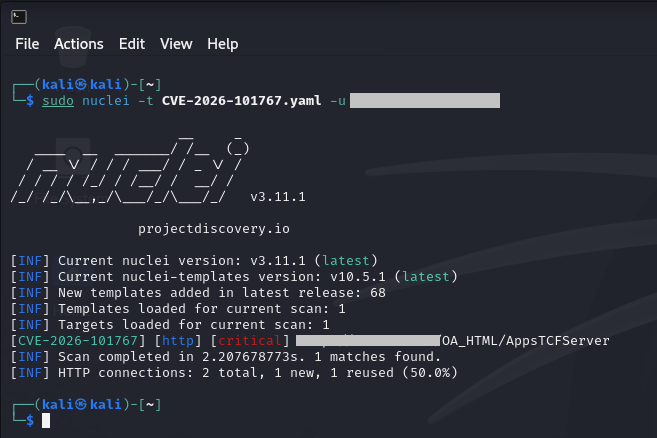
(선택 사항: 여기에 탐지 쿼리, YARA 규칙 또는 취약점 스캐닝 지침을 삽입하세요)
# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"
이 저장소는 교육 및 연구 목적으로만 제공됩니다. 작성자는 이 문서에 포함된 정보나 자료의 오용에 대해 책임지지 않습니다.
