New releaseJul 24, 2026
prismor v1.34.1
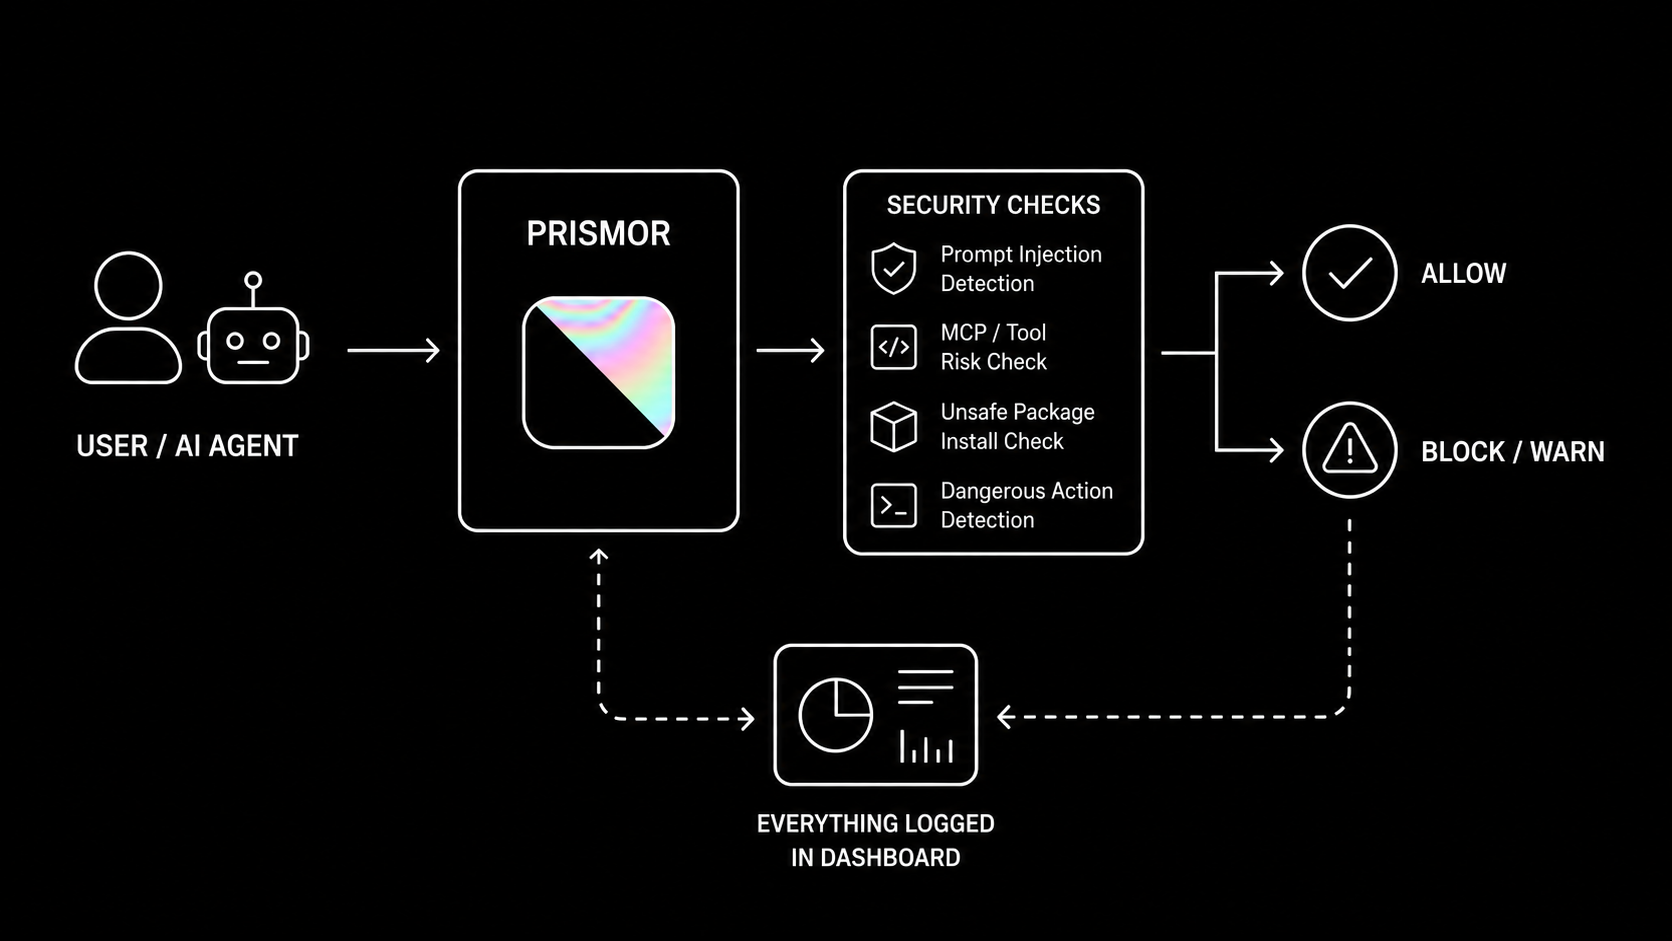
AI 에이전트를 위한 런타임 방화벽으로, 악의적인 도구 호출이 실행되기 전에 차단합니다. 위험한 명령, 비밀 유출, 프롬프트 인젝션을 탐지합니다. Claude Code, Codex 및 프레임워크 SDK용.
Prismor



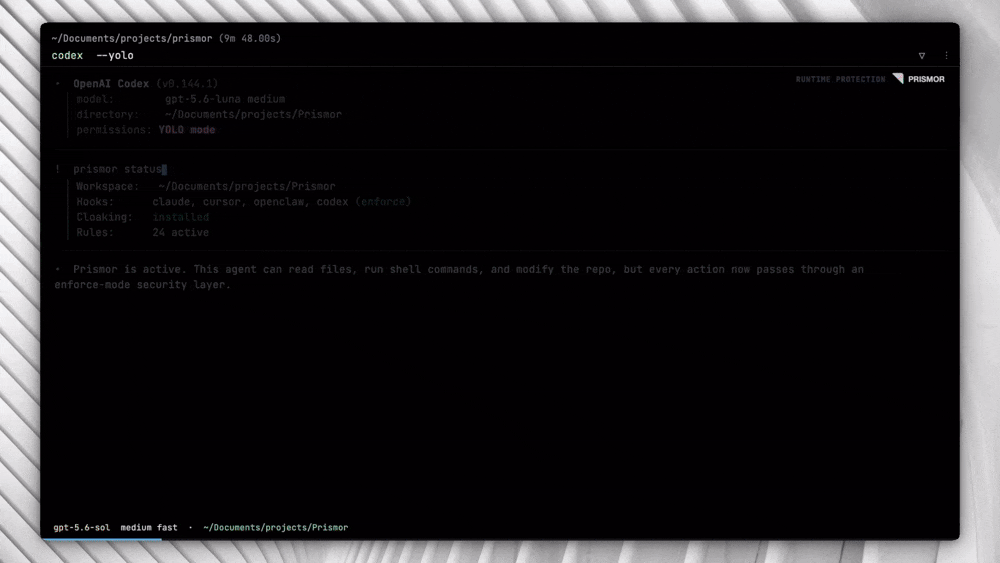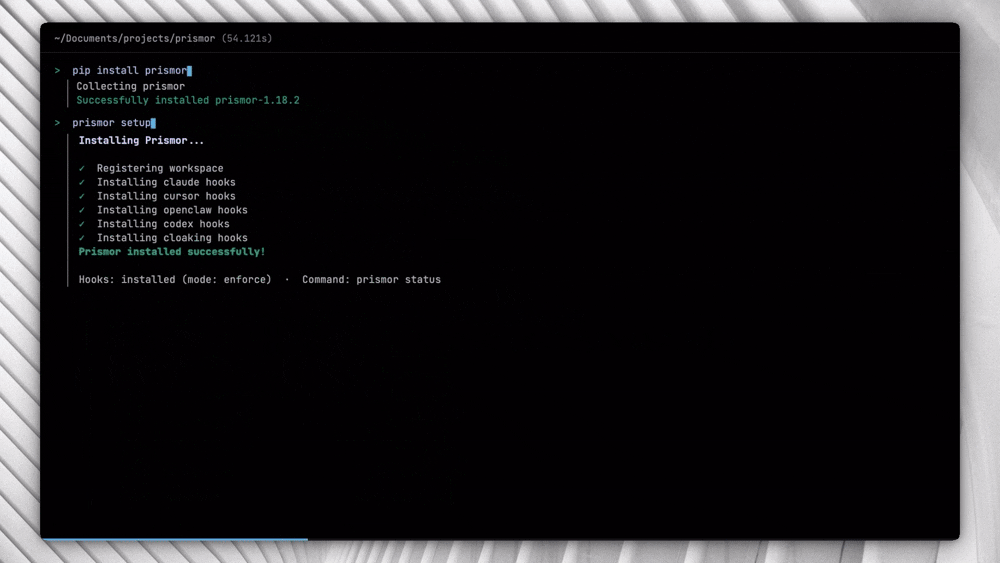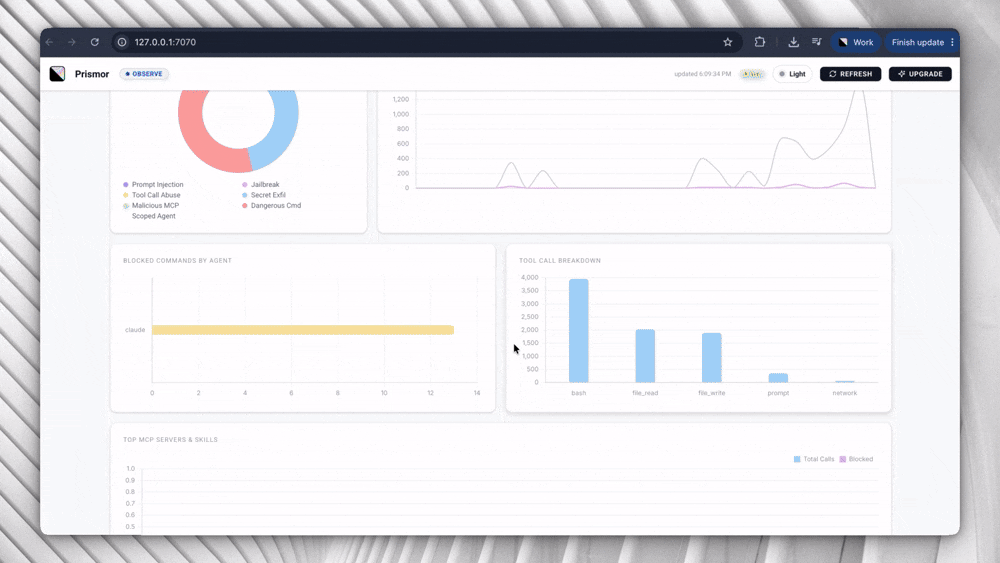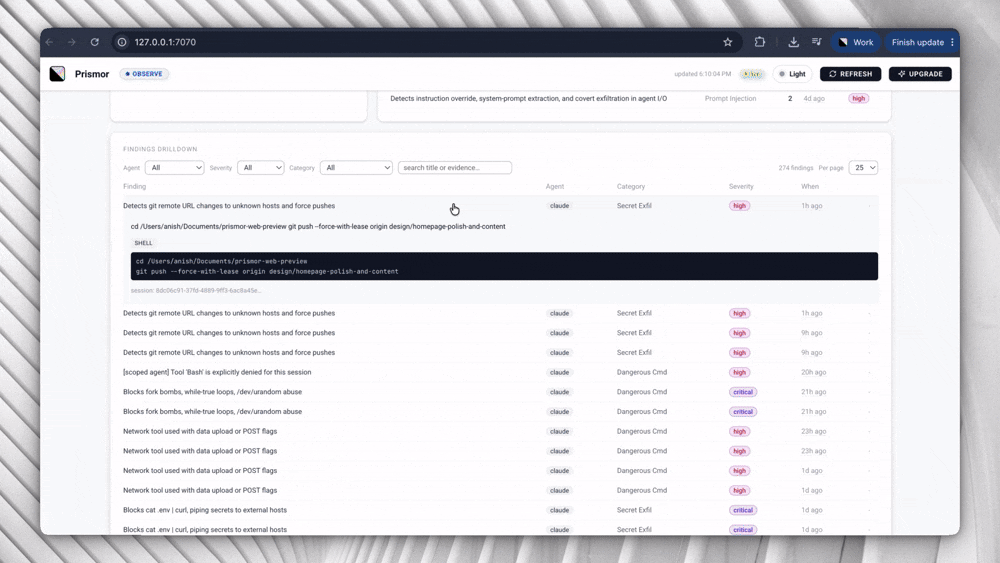
Claude Code, Codex, Langchain 및 기타 AI 에이전트 프레임워크/하네스를 위한 런타임 보안.
Prismor는 사용자 자신의 정책에 따라 고도로 커스터마이즈할 수 있습니다. 관찰 또는 강제 모드를 통해 로컬 셀프서브 대시보드에서 에이전트 활동을 확인하세요웹사이트 • Skill로 온보딩


그 외 Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider 등 — 전체 지원 매트릭스는 AGENT_INTEGRATIONS.md를 참조하세요
문제점
AI 에이전트는 셸 명령을 실행하고, 파일을 읽고 쓰며, 자격 증명에 접근하고, 외부 API를 호출합니다. 이들은 이를 자율적으로, 종종 여러 단계에 걸쳐, 제한된 체크포인트만으로 수행합니다.
이로 인해 기존 보안 도구가 대비하도록 설계되지 않은 위험이 발생합니다:
- 프롬프트 인젝션 - 파일, 이슈 또는 웹 페이지의 악성 콘텐츠가 작업 도중 에이전트를 다른 방향으로 유도할 수 있습니다
- 의도치 않은 파괴적 행위 - 에이전트가 지시를 잘못 해석하여 되돌릴 수 없는 작업을 실행합니다
- 비밀 정보 유출 - 에이전트가 디버깅 작업의 일환으로
.env또는 자격 증명 파일을 읽고 그 내용을 외부로 전송합니다 - 가시성 및 아이덴티티 부재 - 에이전트가 서브에이전트를 생성할 수 있으며 최종 사용자에게 완전한 가시성을 제공하지 못합니다
- 권한 상승 - 에이전트가 권한 오류를 해결하기 위해 sudoers, CI 파이프라인 또는 파일 권한을 수정합니다
- 의존성 조작 - 에이전트가 주입된 입력의 지시에 따라 패키지를 설치하거나 재작성합니다
- 공급망 위험 - 에이전트가 코드 속도를 최적화하는 과정에서 취약하거나 0-day 패키지를 설치합니다
표준 OS 수준 및 엔드포인트 보안 도구는 커널과 파일 시스템을 모니터링합니다. 하지만 AI를 사용 가능하게 만들기 위한 컨텍스트가 부족합니다
빠른 시작 (30초)
---```bash pip install prismor prismor setup
Skill, curl, git-clone 대안, 그리고 PEP 668 시스템과 시크릿 은닉 설정에 대해서는 [전체 설치 가이드](https://github.com/prismorsec/prismor/blob/main/docs/installation.md)를 참고하세요.
---
## 기능<a name="capabilities" />