
NetAlertX v26.9.0
중앙 집중식 네트워크 가시성 및 지속적인 자산 탐색. 분산 네트워크 전반에서 장치를 모니터링하고, 변경 사항을 탐지하며, 인식을 유지합니다.


NetAlertX - 네트워크 가시성 및 자산 인텔리전스 프레임워크
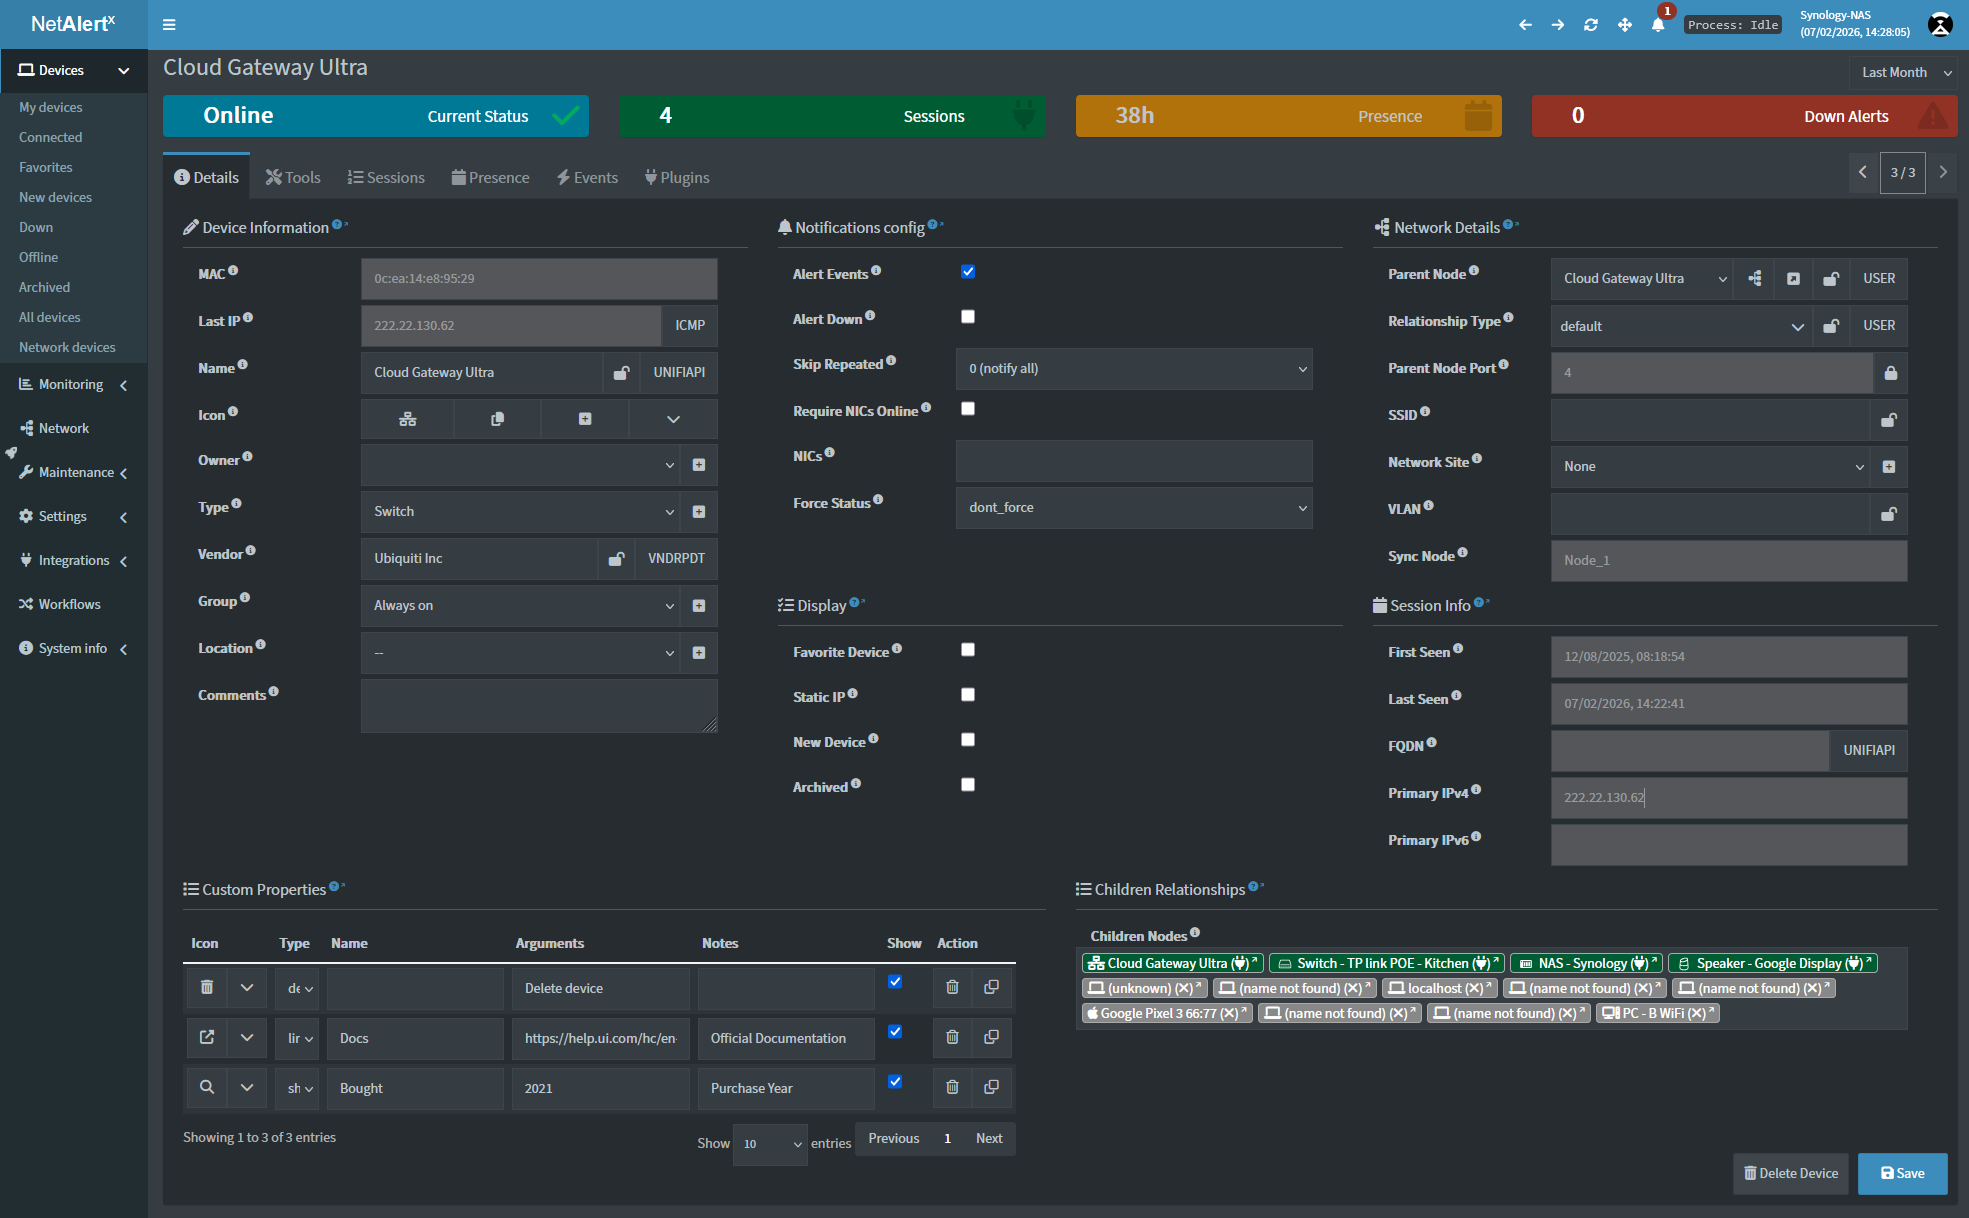
![main][main]
📷 더 많은 스크린샷을 보려면 클릭하세요
| ![Main screen][main] | ![device_details 1][device_details] | ![Screen network][network] |
|---|---|---|
| ![presence][presence] | ![maintenance][maintenance] | ![settings][settings] |
| ![sync_hub][sync_hub] | ![report1][report1] | ![device_nmap][device_nmap] |
더 많은 GIF와 스크린샷을 보려면 https://netalertx.com/을 방문하세요 📷.
NetAlertX는 홈랩, IT 팀, MSP 및 분산 환경을 위한 네트워크 가시성 및 자산 인텔리전스 플랫폼입니다. 단일 인터페이스에서 원격 사이트, VLAN, 지사 및 분할된 네트워크 전반에 걸쳐 중앙 집중식 네트워크 가시성과 지속적인 자산 검색을 제공합니다.
NetAlertX는 연결된 장치에 대한 실시간 정보 소스를 제공하여 섀도 IT 및 무단 하드웨어를 식별하고, 규정 준수 이니셔티브를 지원하며, 분산된 고객 환경 전반에서 운영 워크플로를 자동화합니다.
NetAlertX를 사용하여 섀도 IT, 무단 하드웨어, IPAM 드리프트 및 서비스 팀에 중요한 기타 변경 사항을 발견하세요. 멀티 사이트 동기화, 보고, 워크플로 및 웹훅을 통해 전체 NMS 또는 SIEM의 오버헤드 없이 MSP가 문제를 사전에 파악할 수 있도록 지원합니다.
목차
빠른 시작
[!WARNING] 중요: 이전 설치를 업그레이드하는 경우 자세한 지침은 마이그레이션 가이드를 참조하세요. 설치된 버전에 맞는 마이그레이션 시나리오를 선택할 수 있도록 버전별로 나열되어 있습니다.
Docker로 NetAlertX를 몇 초 만에 시작하세요:
docker run -d \
  --network=host \
  --restart unless-stopped \
  --cap-add=NET_RAW \
  --cap-add=NET_ADMIN \
  --cap-add=NET_BIND_SERVICE \
  -v /local_data_dir:/data \
  -v /etc/localtime:/etc/localtime:ro \
  --tmpfs /tmp:uid=20211,gid=20211,mode=1700 \
  -e PORT=20211 \
  -e APP_CONF_OVERRIDE='{"GRAPHQL_PORT":"20214"}' \
  ghcr.io/netalertx/netalertx:latest
참고: /local_data_dir에는 config 및 db 폴더가 포함되어야 합니다.
소스 저장소에서 직접 컨테이너화된 인스턴스를 배포하려면 다음 BASH 시퀀스를 실행하세요:
git clone https://github.com/netalertx/NetAlertX.git
cd NetAlertX
docker compose up --force-recreate --build
# 사용자 정의하려면: docker-compose.yaml을 편집하고 마지막 명령을 다시 실행하세요
구성에 도움이 필요하신가요? 사용 가이드 또는 전체 문서를 확인하세요.
Home Assistant 사용자: NetAlertX를 추가하려면 여기를 클릭하세요
다른 설치 방법은 설치 문서를 확인하세요.
|| Docker 가이드 || 릴리스 || 문서 || 플러그인 || 웹사이트
기능
검색 및 자산 인텔리전스
무단 자산 검색, 연결 상태 변경 및 IP 주소 관리(IPAM) 드리프트에 대한 지속적인 모니터링. 검색 및 스캔 방법에는 arp-scan, Pi-hole - DB 가져오기, Pi-hole - DHCP 임대 가져오기, 일반 DHCP 임대 가져오기, UNIFI 컨트롤러 가져오기, SNMP 지원 라우터 가져오기가 포함됩니다. 사용 가능한 플러그인의 전체 목록은 플러그인 문서를 확인하세요.
알림 게이트웨이
Apprise를 통한 Telegram을 포함하여 80개 이상의 서비스에 알림을 보내거나, 기본 Pushsafer, Pushover 또는 NTFY 퍼블리셔를 사용하세요.
통합 및 플러그인
데이터 및 장치 변경 사항을 Home Assistant에 공급하고, API 엔드포인트를 읽거나, 웹훅을 사용하여 사용자 정의 자동화 흐름을 설정하세요. 또한 플러그인 시스템을 사용하여 15분 만에 자체 스캐너를 구축할 수 있습니다.
워크플로
워크플로 모듈은 장치 분류 및 정리 정책을 시행하여 IT 거버넌스를 자동화합니다. 새로 검색된 장치를 특정 네트워크 노드에 할당하거나, 특정 공급업체의 장치를 자동 그룹화하거나, 온라인으로 감지된 장치의 보관을 해제하거나, 장치를 자동으로 삭제해야 하는 경우, 이 모듈은 필요에 맞게 자동화를 조정할 수 있는 유연성을 제공합니다.
MSP 및 멀티 사이트 모니터링
NetAlertX는 VLAN 및 지사를 위한 Sync Nodes를 통해 원격 사이트 및 격리된 환경 전반에 걸쳐 중앙 집중식 모니터링을 지원하여 여러 네트워크에 걸친 자산의 통합 가시성을 제공합니다. NOC 스타일 월보드 대시보드, Prometheus 메트릭 내보내기, 장치 거버넌스를 위한 워크플로 자동화, 확장 가능한 네트워크 운영을 위한 중앙 집중식 경고를 갖춘 분산 검색을 지원합니다.
문서
여기에서 모든 문서를 살펴보거나 아래의 특정 설치 옵션으로 이동하세요.
지원 브라우저: Chrome, Firefox
보안 및 개인정보 보호
NetAlertX는 로컬 네트워크를 스캔하고 연결된 장치에 대한 메타데이터를 저장할 수 있습니다. 기본적으로 모든 데이터는 로컬에 저장됩니다. 알림이나 통합을 명시적으로 구성하지 않는 한 외부 서비스로 정보가 전송되지 않습니다.
규정 준수 및 강화:
- 인증이 있는 리버스 프록시 뒤에서 실행하세요
- 방화벽을 사용하여 웹 UI에 대한 액세스를 제한하세요
- 보안 패치를 위해 정기적으로 최신 버전으로 업데이트하세요
- 리버스 프록시를 통한 역할 기반 액세스 제어(RBAC): 안전한 대시보드 액세스를 위해 기존 SSO/ID 공급자와 통합하세요.
자세한 내용은 보안 모범 사례를 참조하세요.
MSP, NOC 및 분산 네트워크를 위해 설계됨
NetAlertX는 VLAN, 지사, 고객 환경, 격리된 네트워크 및 원격 사이트 전반에 걸쳐 중앙 집중식 모니터링을 지원합니다.
Sync Nodes를 사용하면 분산 수집기가 장치 인벤토리 및 네트워크 가시성 데이터를 중앙 허브로 안전하게 전송하여 모든 위치에서 통합 모니터링, 경고 및 자산 추적을 가능하게 합니다.
이를 통해 MSP와 NOC는 직접 액세스나 중앙 집중식 스캔 인프라 없이도 여러 독립 네트워크에 대한 단일 운영 뷰를 얻을 수 있습니다.
일반적인 배포에는 MSP 월보드, NOC 대시보드, 멀티 사이트 인벤토리 모니터링 및 원격 사무실 검색이 포함됩니다.
FAQ
Q: VLAN 또는 원격 서브넷을 모니터링하려면 어떻게 해야 하나요?
A: 컨테이너에 적절한 네트워크 액세스 권한이 있는지 확인하세요(예: Linux에서 --network host 사용). 또한 UI에서 스캔 방법이 올바르게 구성되었는지 확인하세요.
Q: 고가용성을 위한 권장 배포 방식은 무엇인가요? A: 데이터베이스 무결성을 위해 영구 볼륨 마운트와 함께 Docker를 통해 배포하고, 안전한 액세스를 위해 리버스 프록시 뒤에서 실행하는 것을 권장합니다.
Q: 인터넷으로 데이터를 전송하나요? A: 아니요. 클라우드 기반 알림을 설정하지 않는 한 모든 스캔과 데이터는 로컬에 유지됩니다.
Q: Docker 없이 사용할 수 있나요? A: 베어 메탈 설치 가이드에 따라 자체 하드웨어에 직접 애플리케이션을 설치할 수 있습니다.
Q: 데이터는 어디에 저장되나요?
A: /data/config 및 /data/db 폴더에 저장됩니다. 이 폴더를 정기적으로 백업하세요.
문제 해결 팁
- 일부 스캐너(예: ARP)는 다른 서브넷의 장치를 감지하지 못할 수 있습니다. 해결 방법은 원격 네트워크 가이드를 참조하세요.
- Wi-Fi 전용 네트워크는 정확한 감지를 위해 대체 스캐너가 필요할 수 있습니다.
- 대규모 네트워크에서는 스팸을 방지하기 위해 알림 제한이 필요할 수 있습니다.
- 일부 시스템에서는 저수준 스캔을 위해 상승된 권한(예:
CAP_NET_RAW)이 필요할 수 있습니다.
최신 버그 보고 및 해결 방법은 GitHub Issues를 확인하고 공식 문서를 참조하세요.
기타 사항
새로운 소식 알림 받기
새 릴리스, 사용할 수 있는 새로운 기능 및 호환성 중단 변경 사항에 대한 알림을 받으세요.
![Follow and star][follow_star]