

New releaseJul 22, 2026
kubescape v4.0.11
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.





Kubescape

개발부터 런타임까지 아우르는 포괄적인 Kubernetes 보안
Kubescape는 전체 개발 및 배포 라이프사이클에 걸쳐 좌에서 우로 포괄적인 보안 범위를 제공하는 오픈소스 Kubernetes 보안 플랫폼입니다. Kubernetes 환경을 위한 강력한 보호를 보장하기 위해 하드닝, 구성 관리(posture management), 런타임 보안 기능을 제공합니다.
Kubescape는 ARMO에 의해 만들어졌으며, Cloud Native Computing Foundation (CNCF) 인큐베이팅 프로젝트입니다.
저희가 Kubescape를 계속 개발하고 개선하기를 원하신다면 저장소에 스타 ⭐를 눌러주세요!
📑 목차
✨ 기능
| 기능 | 설명 |
|---|---|
| 🔍 잘못된 구성 스캐닝 | NSA-CISA, MITRE ATT&CK®, CIS Benchmarks에 대해 클러스터, YAML 파일, Helm 차트를 스캔 |
| 🐳 이미지 취약점 스캐닝 | Grype를 사용하여 컨테이너 이미지의 CVE 탐지 |
| 🩹 이미지 패칭 | Copacetic을 사용하여 취약한 이미지를 자동으로 패치 |
| 🔧 자동 교정 | Kubernetes 매니페스트의 잘못된 구성을 자동으로 수정 |
| 🛡️ 어드미션 컨트롤 | Validating Admission Policies (VAP)로 보안 정책을 적용 |
| 📊 런타임 보안 | Inspektor Gadget을 통한 eBPF 기반 런타임 모니터링 |
| 🤖 AI 통합 | AI 어시스턴트 통합을 위한 MCP 서버 |
🎬 데모
🚀 빠른 시작
1. Kubescape 설치
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 더 많은 옵션(Homebrew, Krew, Windows 등)은 설치를 참조하세요.
2. 첫 스캔 실행
# Scan your current cluster
kubescape scan

# Scan a specific YAML file or directory
kubescape scan /path/to/manifests/

# Scan a container image for vulnerabilities
kubescape scan image nginx:latest
3. 결과 살펴보기
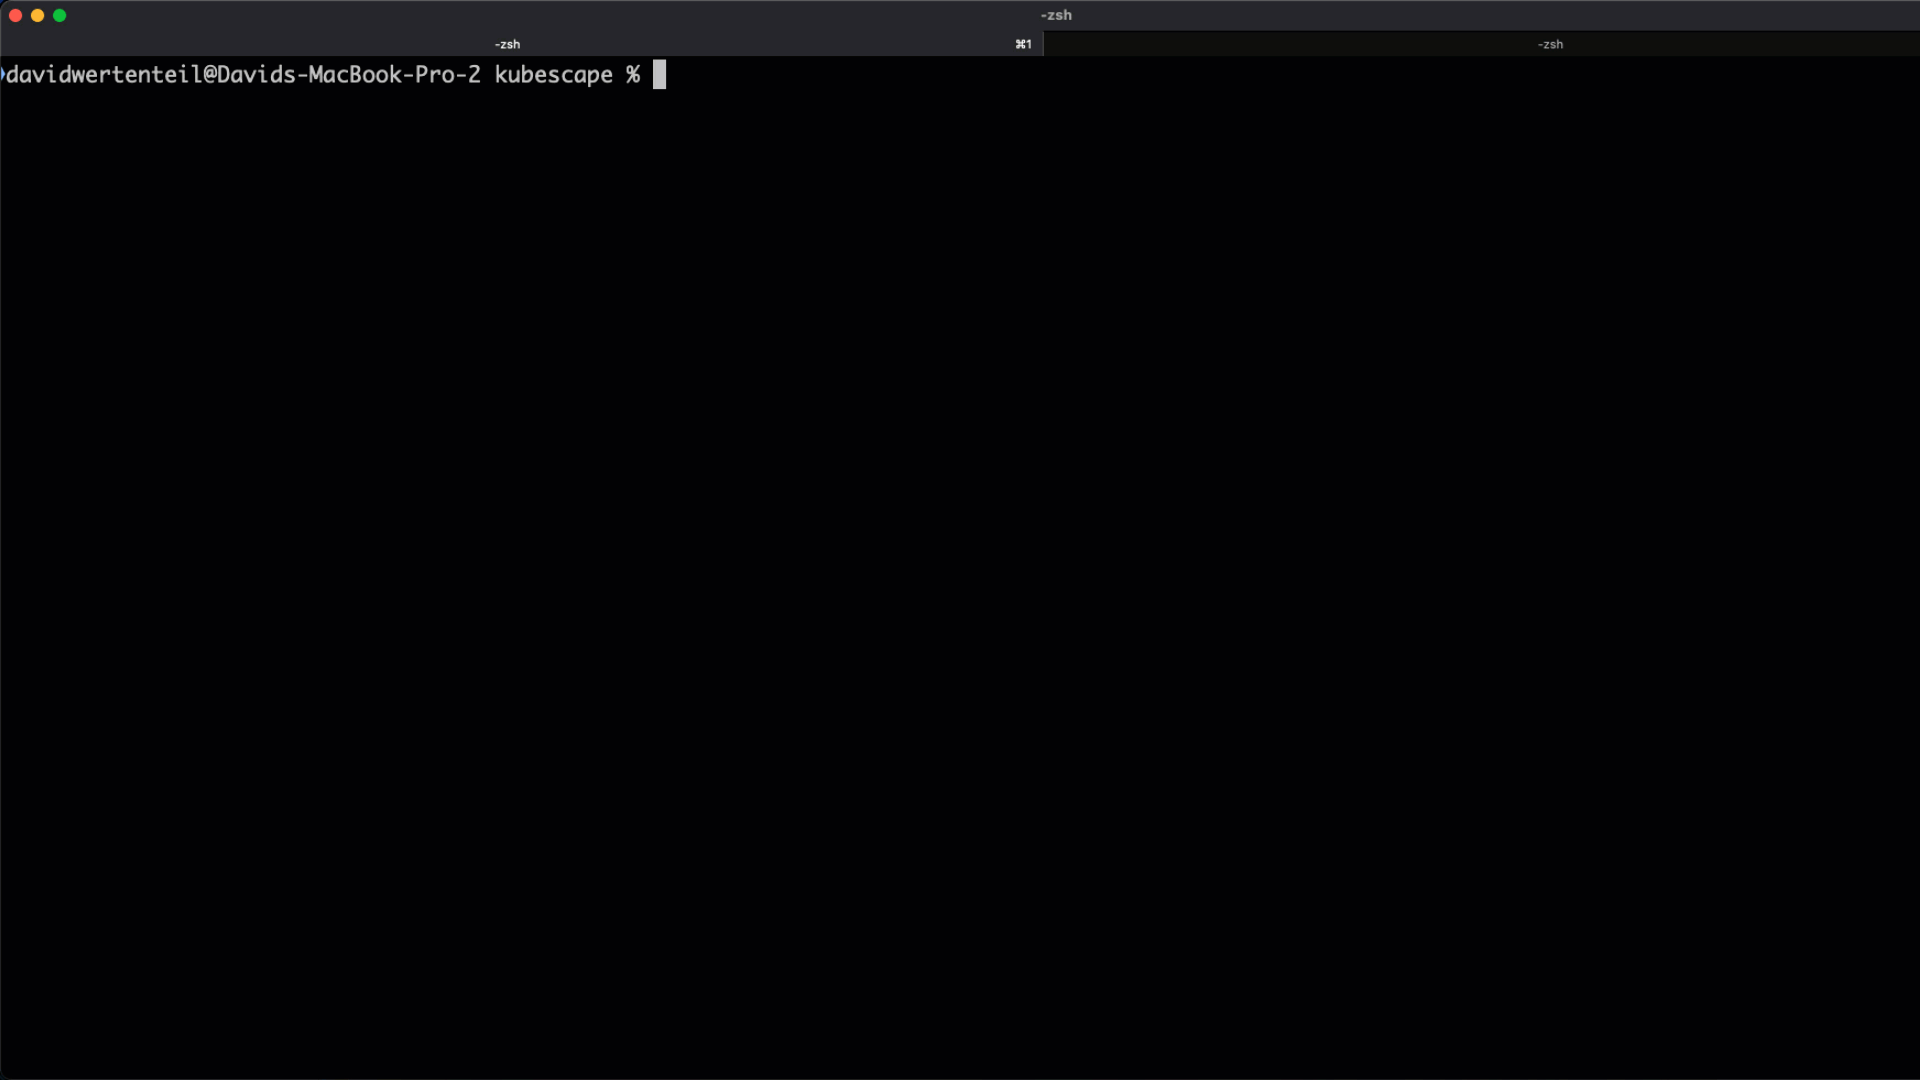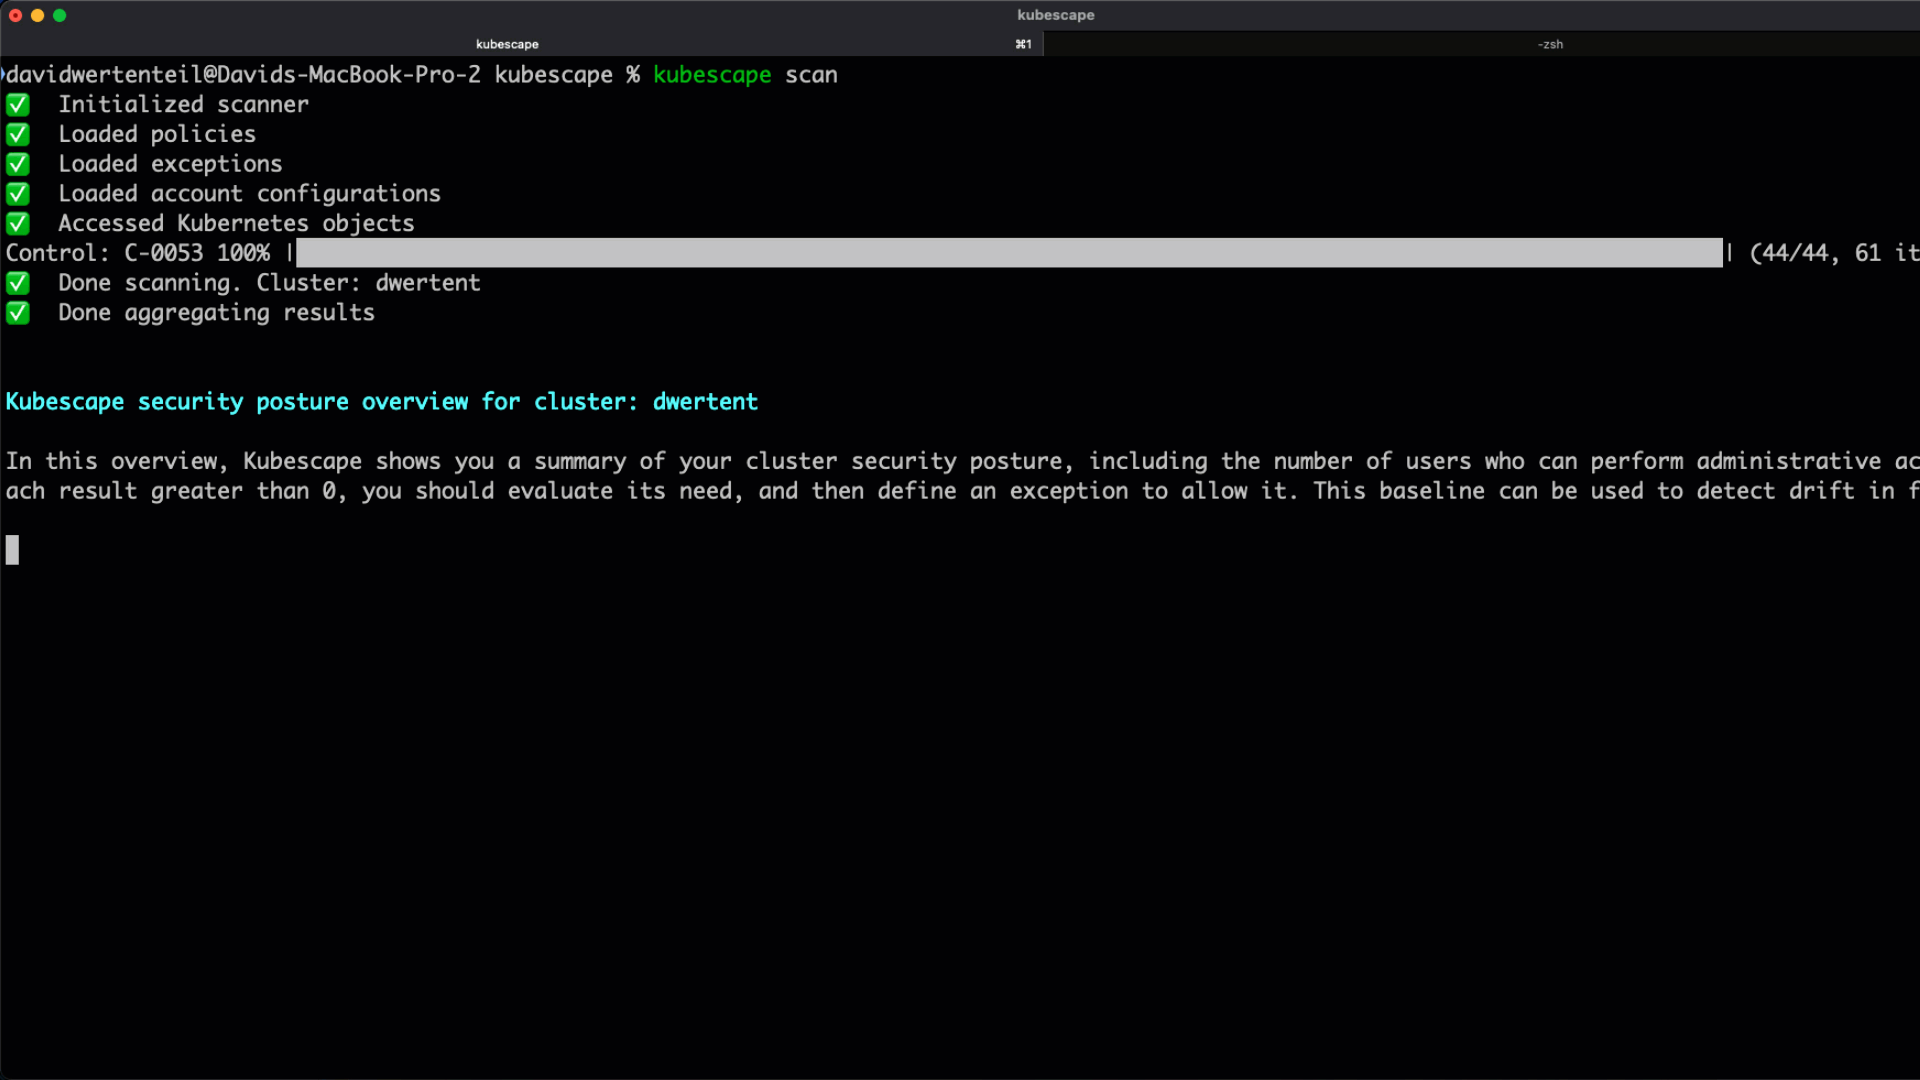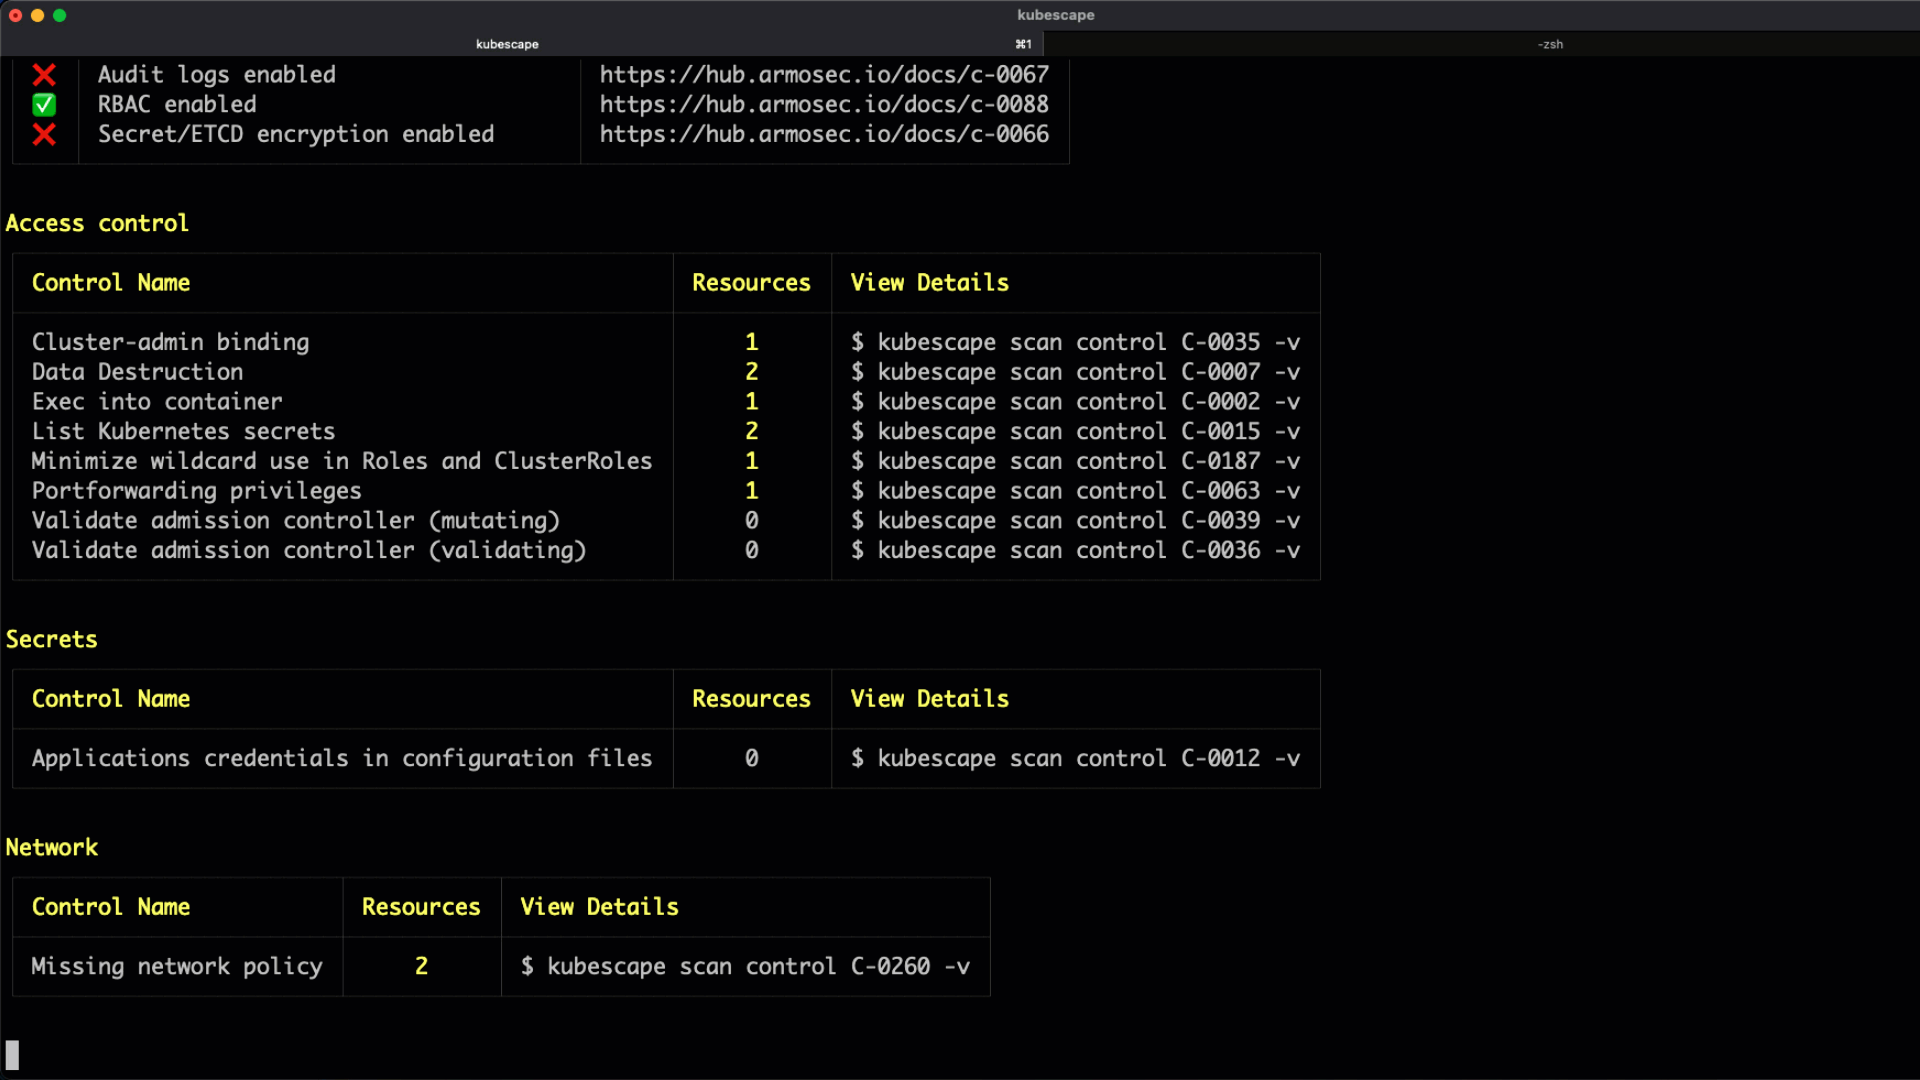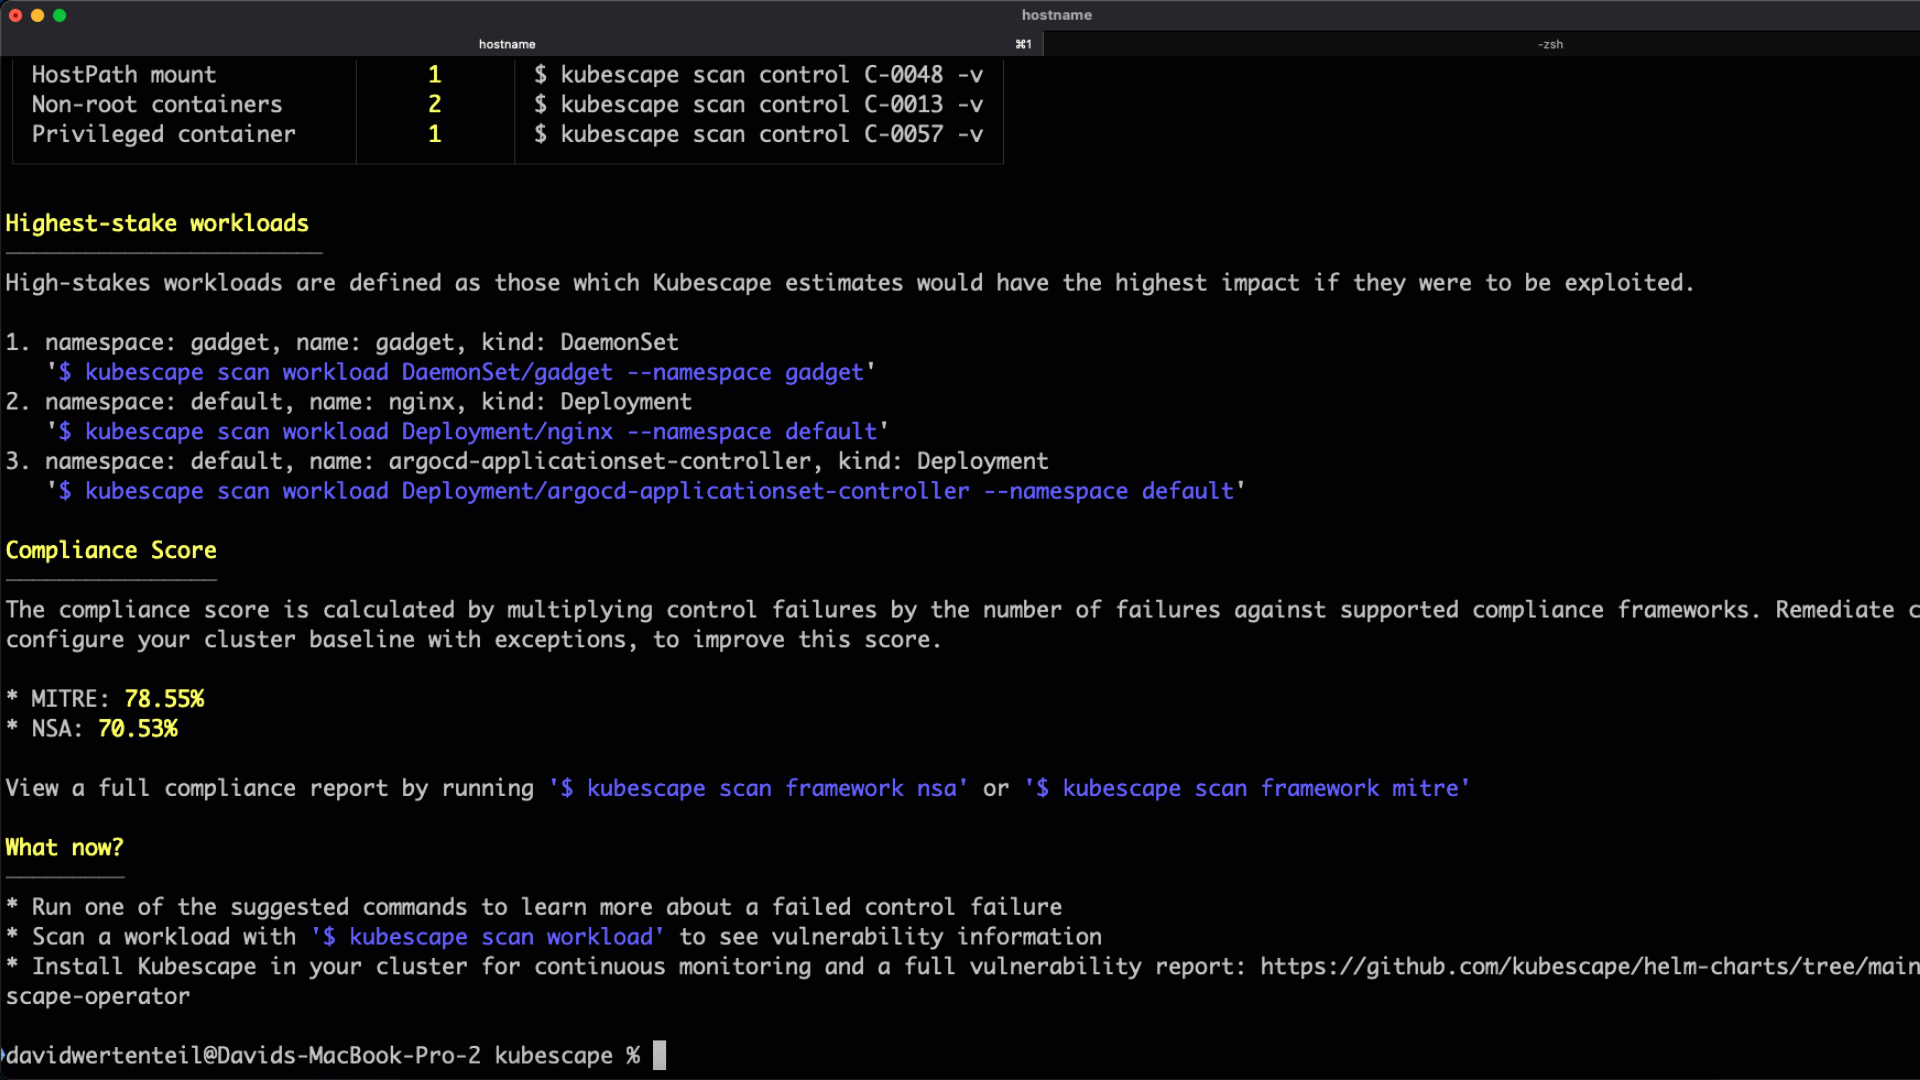
Kubescape는 다음과 같은 상세한 보안 구성 개요를 제공합니다:
- 컨트롤 플레인 보안 상태
- 접근 제어 위험
- 워크로드 잘못된 구성
- 네트워크 정책 공백
- 컴플라이언스 점수 (MITRE, NSA)
📦 설치
한 줄 설치 (Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
패키지 관리자
| 플랫폼 | 명령어 |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
🛠️ CLI 명령어
Kubescape는 다음과 같은 명령어를 갖춘 포괄적인 CLI를 제공합니다:
| 명령어 | 설명 |
|---|---|
kubescape scan | 클러스터, 파일 또는 이미지의 보안 문제 스캔 |
kubescape scan image | 컨테이너 이미지의 취약점 스캔 |
kubescape fix | 매니페스트 파일의 잘못된 구성을 자동 수정하거나, 클러스터 스캔에 대한 수정 사항을 출력 |
kubescape patch | 취약점을 수정하기 위해 컨테이너 이미지 패치 |
kubescape list | 사용 가능한 프레임워크와 컨트롤 목록 표시 |
kubescape download | 오프라인/에어갭 사용을 위한 아티팩트 다운로드 |
kubescape config | 캐시된 구성 관리 |
kubescape operator | 인클러스터 Kubescape 오퍼레이터와 상호작용 |
kubescape vap | Validating Admission Policies 관리 |
kubescape mcpserver | AI 어시스턴트 통합을 위한 MCP 서버 시작 |
kubescape completion | 셸 자동 완성 스크립트 생성 |
kubescape version | 버전 정보 표시 |
📖 사용 예시
스캐닝
실행 중인 클러스터 스캔
# Default scan (all frameworks)
kubescape scan

# Scan with a specific framework
kubescape scan framework nsa
kubescape scan framework mitre
kubescape scan framework cis-v1.23-t1.0.1

# Scan a specific control
kubescape scan control C-0005 -v
파일 및 저장소 스캔
# Scan local YAML files
kubescape scan /path/to/manifests/

# Scan a Helm chart
kubescape scan /path/to/helm/chart/

# Scan a Git repository
kubescape scan https://github.com/kubescape/kubescape

# Scan with Kustomize
kubescape scan /path/to/kustomize/directory/
스캔 옵션
# Include/exclude namespaces
kubescape scan --include-namespaces production,staging
kubescape scan --exclude-namespaces kube-system,kube-public

# Use alternative kubeconfig
kubescape scan --kubeconfig /path/to/kubeconfig

# Set compliance threshold (exit code 1 if below threshold).
# Score thresholds apply to the framework/control subcommands and to
# --view resource|control.
kubescape scan framework nsa --compliance-threshold 80
kubescape scan --view resource --compliance-threshold 80

# Set severity threshold
kubescape scan --severity-threshold high
보고서 메타데이터 보호
# Hide sensitive metadata using deterministic pseudonymization
kubescape scan --hide

# Set exactly one master key before encrypting and decrypting (at least 16 characters)
export KUBESCAPE_MASTER_KEY="your-secure-passphrase"

# Encrypt sensitive metadata into a JSON report
kubescape scan --encrypt --format json --output encrypted-report.json