
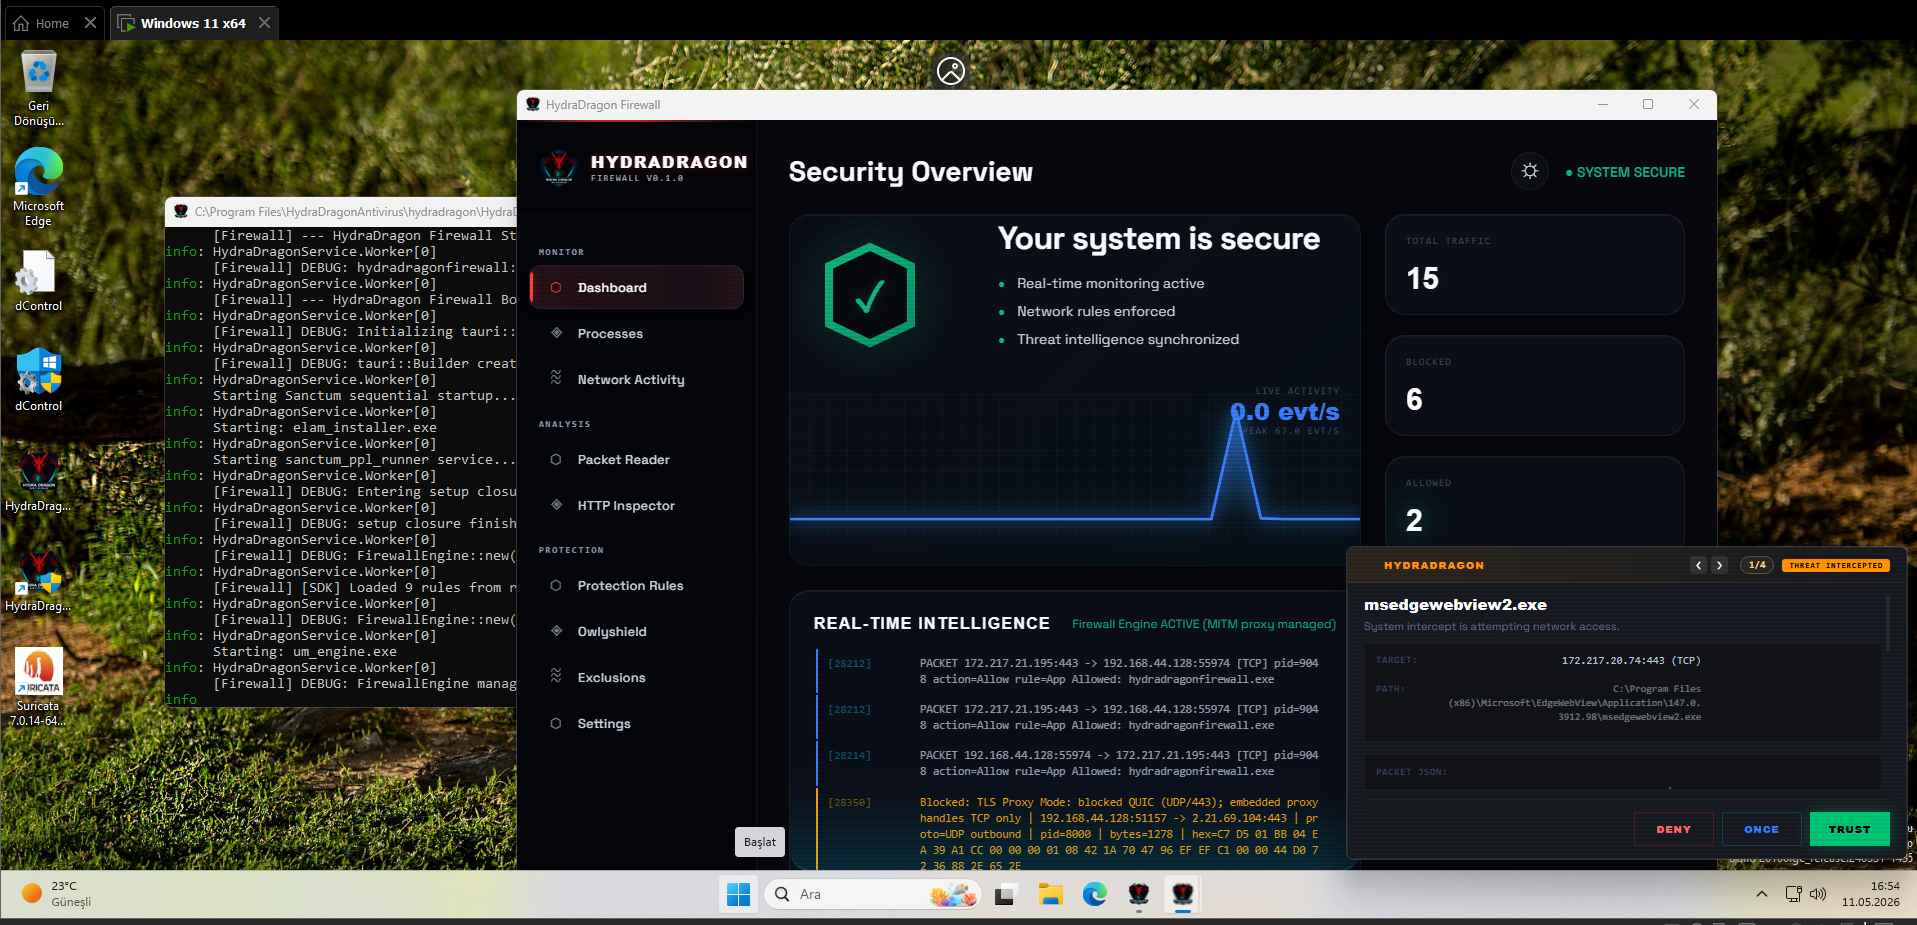
HydraDragonAntivirus openedr-demo
동적 및 정적 분석과 Windows용 안티바이러스 실시간 악성코드 분석(Real Time Malware Analysis with Antivirus for Windows)을 포함하며, 오픈소스 XDR(3개의 EDR 프로젝트), ClamAV, YARA-X, 머신러닝 AI, 행동 분석, Unpacker, Deobfuscator, Decompiler, 웹사이트 시그니처, Ghidra, Suricata, Sigma, 커널, 하이퍼바이저 기반 보호 및 상상 그 이상의 기능을 제공합니다.
Hydra Dragon Antivirus
경고: 여기의 문서는 매우 오래되었지만 참고용으로 유지합니다.
OpenEDR, MBRFilter, Sanctum 등을 제외한 디렉터리는 성능을 위해 완전히 폐기되었습니다.
📚 자세한 문서, 아키텍처 다이어그램, 구성 요소 가이드는 프로젝트 위키를 방문하세요.
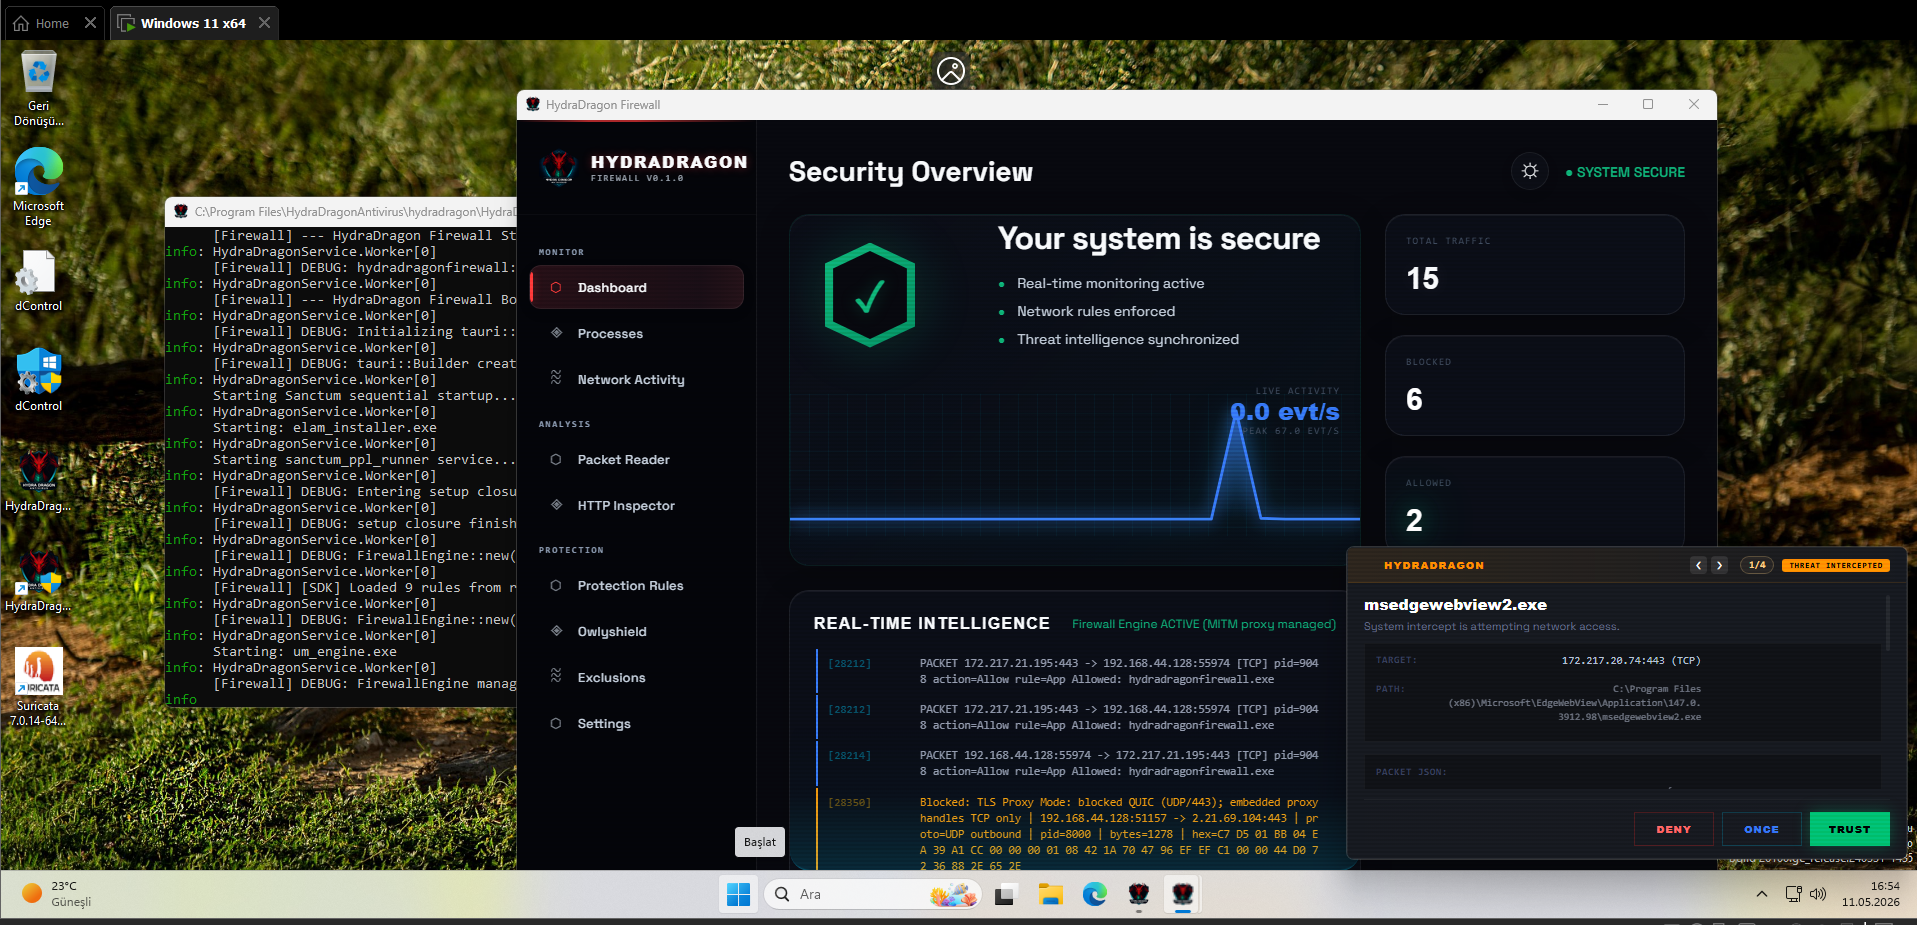
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
경고: 활발한 개발 진행 중
이 프로젝트는 프로덕션에 사용할 준비가 되지 않았습니다. 호환성을 깨뜨리는 변경, 버그, 불완전한 기능이 발생할 수 있습니다.
⚠️ 주의: 이 저장소는 엄격히 전문 악성코드 분석가와 보안 연구자를 위한 것입니다. 안전하게 다루기 위해 전문 지식이 필요한 저수준 시스템 구성 요소와 실험적 보안 드라이버를 포함하고 있습니다.
[!CAUTION]
🛑 사용자 책임 및 보호 조치의 한계
HydraDragon은 자동화된 악성 위협으로부터 보호하도록 설계되었으며, 사람의 실수나 의도적인 시스템 수정을 방지하지 않습니다.
- 수동 삭제: 이 안티바이러스는
rd C: /s /q와 같은 명령을 실행하거나 자신의 파일을 수동으로 삭제하는 것을 막지 않습니다. 만약 귀하(관리자)가 명시적으로 무언가를 삭제하고 있다면, 이는 악성코드의 침입이 아닌 실제 사용자의 실수로 인식합니다. 이 시스템은 의도적인 관리자 결정을 간섭 없이 허용하도록 설계되었습니다.- 드라이버/시스템 오구성: 이 소프트웨어는 호환되지 않는 드라이버의 수동 설치나 잘못된 시스템 설정을 방지하지 않습니다. 수동 레지스트리 편집이나 드라이버 실험으로 인해 발생하는 "Inaccessible Boot Device" 또는 기타 시스템 오류는 악성코드 동작으로 간주되지 않으며 차단되지 않습니다.
- 실험적 특성: 이 실험적 소프트웨어를 사용하여 발생하는 모든 데이터 손실이나 시스템 불안정에 대한 책임은 귀하에게 있습니다. 항상 가상 머신(VM)에서 먼저 테스트하십시오.
POC
-
📺 개념 증명(POC) 영상: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
-
데모: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
1인 프로젝트
- HydraDragon은 주로 한 명의 개발자가 만든 3년간의 독립적인 오픈소스 안티바이러스/EDR 프로젝트입니다.
TODO
- 프로젝트에 HydraDragonIDE 추가 (정적 분석기).
- Npcap은 실제로 오픈소스가 아니므로 제거하고 커스텀 Suricata 빌드로 교체.
프로젝트 기능 소개
- 약 한 달 전에 이렇게 말했습니다: 참고: 이 프로젝트는 생각보다 훨씬 복잡해졌기 때문에, 전문 테스트에 참여하는 최초의 오픈소스 안티바이러스가 되기 위해 AV-Test에 참여하려고 Android로 전환했습니다: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- 그런 다음 이 업데이트: 최고의 시그니처만 사용하고 Owlyshield + OpenEDR + 방화벽만으로 동적 분석 기반 안티바이러스를 대거 제거할 계획이었습니다. 왜냐하면 현실에서는 무거운 시그니처 없이 실시간 보호에 집중해야 하기 때문입니다.
- 그래서 이것은 다시 매우 복잡한 작업이 될 것입니다. 나에게 행운을 빕니다.
PC 호환성
-
플랫폼 지원: 이 프로젝트는 x86-64 Windows 전용입니다. aarch64 및 기타 아키텍처는 지원되지 않습니다.
-
이 설치 프로그램은 깨끗하거나 새로 포맷된 Windows PC에서 사용하도록 설계되었습니다.
-
최상의 결과를 얻으려면 필요한 타사 구성 요소가 이미 수동으로 설치되지 않은 시스템에만 HydraDragon Antivirus를 설치하십시오.
중요 공지
다음 프로그램 중 하나라도 PC에 이미 설치되어 있는 경우 이 설치 프로그램을 실행하지 마십시오:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR 또는 관련 EDR 구성 요소
이러한 구성 요소가 이미 설치된 시스템에 HydraDragon Antivirus를 설치하면 버전 충돌, 경로 문제, 서비스 충돌 또는 예기치 않은 설치 프로그램 동작이 발생할 수 있습니다.
권장 사용법
다음 환경에서 이 설치 프로그램을 사용하십시오:
- 새 Windows 설치
- 깨끗한 테스트 머신
- 가상 머신
- 기존 안티바이러스 엔진 종속성이 없는 PC
필요한 구성 요소가 이미 설치되어 있는 경우, 먼저 제거하거나 HydraDragon Antivirus를 설치하기 전에 깨끗한 Windows 환경을 사용하십시오.
중요 사항 및 제한
프로젝트 범위
HydraDragon은 현재 활발하고 실험적인 개발 중인 로컬 안티바이러스(Xcitium 클라우드 제외) 프로젝트입니다.
- 시스템에서 로컬로 작동합니다.
- 연구, 학습, 악성코드 분석 실험을 위한 것입니다.
이 프로젝트는 일상적인 주 안티바이러스 솔루션을 대체하는 것을 목표로 하지 않습니다.
탐지 철학
- 오탐이 발생할 수 있습니다.
- 시스템은 머신이 깨끗한 상태(감염 후가 아님)라고 가정합니다.
- 이 프로젝트는 속도보다 심층 분석을 우선시합니다.
- 목표는 빠르지만 얕은 탐지보다 장기적인 탐지 개선입니다.
- 이것은 프로젝트가 99% 탐지율을 달성한다는 의미가 아닙니다 — 개발 철학만을 반영합니다.
- 이 안티바이러스는 최고의 시그니처뿐만 아니라 거의 모든 새로운 시그니처를 사용합니다. 그래서 무겁습니다.
- 업데이트: 탐지 철학이 크게 변경되어 99%의 매우 느린 탐지 대신 90%의 즉각적인 탐지를 선호합니다
실험적 상태
- 이것은 매우 실험적인 프로젝트입니다.
- 초기 버전의 일부 아키텍처 결정은 최적이 아니었고 안정성에 영향을 미쳤습니다.
- 프로젝트는 활발히 개선되고 다듬어지고 있습니다.
- 주의해서 사용하십시오.
알려진 제한 사항
- 2 GB보다 큰 파일은 스캐너에서 건너뛰며 스캔되지 않습니다. 건너뛴 파일을 깨끗한 것으로 취급하지 마십시오.
- Transparent TLS Proxy/Inspector는 인증서 설치 동의가 활성화된 경우 로컬 HydraDragon Firewall CA 인증서를 설치할 수 있습니다. 방화벽 GUI에서 수동으로 추가/제거할 수 있으며, 제거 프로그램은 최선의 노력으로 이를 제거합니다.
샘플 탐지 정책
-
매우 오래된 악성코드 샘플은 탐지되지 않을 수 있습니다.
-
시그니처 폐기 참조: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
부팅 중요 필터:
MBRFilter는 이제 SERVICE_BOOT_START (0) UpperFilter로 구성됩니다. 이는 디스크 스택이 초기화되는 첫 순간부터 마스터 부트 레코드가 보호되도록 하여 부트킷 및 Petya 스타일 랜섬웨어에 대한 하드웨어 수준의 저항을 제공합니다. -
정크 또는 완전히 알 수 없는 데이터로 보이는 파일은 의도적으로 무시될 수 있습니다.
-
PE 헤더가 제거되면 일부 탐지 엔진은 더 이상 파일을 플래그하지 않을 수 있습니다.
-
YARA 탐지는 규칙 로직에 따라 여전히 트리거될 수 있습니다 (예: 파일 유형을 확인하지 않는 규칙).
예:
PE 헤더가 제거된 샘플: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
원본 샘플: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326
설치 및 사용 참고 사항
[!IMPORTANT] OpenEDR 긴 경로 문제: OpenEDR은 Windows의 기본 260자 경로 제한을 초과하는 깊게 중첩된 디렉터리 구조를 포함합니다. 복제하거나 빌드하기 전에 다음을 실행하십시오:
git config --global core.longpaths true이것 없이는 OpenEDR 구성 요소를 복제하거나 빌드하면 경로 관련 오류로 실패합니다.
- 설치 프로세스는 완전히 자동화되지 않았습니다. Npcap, 드라이버, 방화벽 구성 요소 및 기타 일부 종속성은 설정 중 수동 승인이 필요할 수 있습니다.
- 자동 제거 프로그램에 문제가 발생한 경우 ELAM 드라이버를 수동으로 제거해야 합니다. 레지스트리 정리 단계는 **제거 가이드**를 참조하십시오.
- 설정 중 일시적인 ClamAV 업데이트 오류는 안전하게 무시할 수 있습니다.
- 드라이버 설치가 실패하면 Secure Boot를 비활성화하고 다시 시도하십시오.
- 일부 보호 기능이 활성화된 것처럼 보이더라도 안티바이러스 인터페이스가 완전히 로드될 때까지 기다리는 것이 좋습니다
- ELAM은 테스트 서명 모드에서 자동 시작할 수 없으므로, 드라이버가 악용을 통해 실행되는 것을 방지하기 위해 안티바이러스에 지연 시작을 사용합니다. (참고: 모든 드라이버는 서명되어야 합니다. WDK 테스트 서명은 일반 개발에는 허용되지만 ELAM 드라이버에는 충분하지 않습니다).
- Sanctum
cert.ps1/sign.bat/build.rs해시 루프는 개발 및 CI 테스트 아티팩트 프로세스 전용입니다. 실제 프로덕션에서는 로컬 자체 서명sanctum.pfx, 샘플 PFX 비밀번호, 테스트 서명/디버그 모드 부팅 설정 또는 CI 생성 ELAM 해시와 함께sanctum.sys를 배포하지 마십시오. 프로덕션 드라이버 릴리스는 보호된 릴리스 서명 파이프라인과 Microsoft Partner Center / Hardware Dev Center 서명을 사용해야 합니다. ELAM의 경우 이 로컬 자체 서명 루프 대신 HLK/WHCP 패키지 제출 경로를 사용하십시오. Sanctum 서명 노트를 참조하십시오. - 안티바이러스가 완전히 작동하도록 하려면 Memory Integrity를 비활성화해야 합니다. 참조: https://github.com/adrianyy/kernelhook/issues/1
프로세스 보호 및 오케스트레이션
- 통합 오케스트레이션:
HydraDragonController는 전체 보안 스택의 마스터 오케스트레이터 역할을 합니다. C++ AV 엔진, Python EDR 코어, Sanctum PPL Runner의 수명 주기를 관리합니다. - 보호된 런처: 안티바이러스 런처 자체가 보호됩니다. 관리자가 수동으로 종료할 수 있지만, 드라이버가 모든 종료 요청의 출처를 검증하므로 악성코드는 종료할 수 없습니다.
- 수동 제어: GUI를 수동으로 닫아도 백그라운드 보안 엔진은 계속 활성 상태로 유지됩니다.
격리 디렉터리
C:\ProgramData\HydraDragonQuarantine