
isms-builder v1.37.0
자체 호스팅 정보 보안 관리 시스템 — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
셀프 호스팅 정보보안 경영시스템 — 오픈 소스, 클라우드 불필요



📖 Wiki — Docker 이미지 사용 & 환경 변수, 아키텍처 & 모듈, FAQ, 기여하기 (DE/EN)
⚠️ 보안 경고: 악성코드를 유포하는 가짜 저장소 및 복제본
ISMS Builder에는 패키징된 "릴리스", 설치 프로그램, 다운로드 가능한 ZIP 파일이 없습니다 — 유일한 정당한 소스는 이 저장소이며, GitHub에서 일반 소스 코드로 직접 복제하거나 다운로드한 것입니다. 이 프로젝트를 사칭하는 최소 하나의 악성 저장소를 인지하고 있습니다 (가짜 README, 스크린샷으로 위장한 ZIP으로 연결되는 가짜 "다운로드" 버튼, Windows 악성코드 로더 포함 —
.cmd→.exe→ Lua-DLL 페이로드 체인). 이 저장소 외의 다른 곳에서 "isms_builder" ZIP/설치 프로그램/exe를 다운로드하거나 실행하지 마십시오. 이 프로젝트를 사칭하는 의심스러운 저장소나 사이트를 발견하면 이슈 또는 토론을 열어 알려주시면 신고할 수 있습니다.
상태: 활발한 개발 중 — 아직 완성된 제품이 아닙니다. 핵심 모듈은 기능하며 사용 중이지만, 일부 기능은 미완성이며 플랫폼은 여전히 성장하고 있습니다. 기여, 피드백, 실제 환경에서의 테스트를 매우 환영합니다 — 바로 그것이 이 프로젝트가 오픈 소스로 공개된 이유입니다.
🛡️ 관련 프로젝트: NIS2 Quick-Check — 무료 독립형 NIS2 자가 점검 (10개 영역 × 5개 질문, 27개 EU 회원국 전체, 24개 EU 공식 언어 전체). 브라우저에서 완전히 실행되며, 백엔드도 설치도 필요 없습니다. ISMS Builder의 일부가 아니며 사용에 필수적이지도 않습니다 — 빠른 첫 방향 설정을 위한 보조 도구일 뿐입니다.
ISMS Builder란 무엇인가?
ISMS Builder는 정보보안 경영시스템(ISMS) 관리를 위한 셀프 호스팅 웹 플랫폼입니다. ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz 및 기타 프레임워크에 대해 정책 작성부터 감사 증거까지 전체 컴플라이언스 수명주기를 다룹니다.
클라우드 없음. SaaS 요금 없음. 데이터는 귀하의 서버에 남습니다.
다섯 자릿수 벤더 계약 없이 실제 ISMS 도구가 필요한 중소기업, IT 팀, 컨설턴트를 위해 설계되었습니다.
의도된 사용 및 범위
이 프로젝트는 한 명의 ISMS 실무자를 위한 실무 도구로 시작하여 그곳에서 성장했습니다. 이것이 오픈 소스인 이유는 그 작업이 다른 사람들에게 유용할 수 있기 때문이며 — 위장한 상용 제품이기 때문이 아닙니다. 이 점을 명확히 밝히는 것이 이 프로젝트가 귀하의 상황에 맞는지 판단하는 데 도움이 됩니다.
무엇을 위해 만들어졌는가. 경영시스템의 문서 — 정책, 위험, 자산, 통제, 증거 — 를 작성하고 유지하는 소규모 ISMS 팀 — 종종 한 명, 때로는 소수 — 입니다. 계정이 필요한 사람의 수는 적게 유지될 것으로 예상됩니다. 많은 대상에게 도달하는 것은 계정 없이도 작동합니다: 정책 확인은 토큰 기반 링크로 전송되므로, 수신자는 로그인 없이 문서를 읽고 확인하며, 어떤 사용자 목록에도 나타나지 않습니다.
귀하에게 기대하는 것. ISMS Builder는 셀프 호스팅이며, 그로부터 따르는 모든 것은 귀하의 몫입니다: 배포, TLS, 하드닝, 백업, 업데이트, 접근 제어, 그리고 그 안에 저장하는 모든 것에 대한 데이터 보호 의무. 이 프로젝트는 합리적인 기본 구성을 제공하며, 관리형 서비스가 아닙니다.
무엇이 아닌가. 호스팅 SaaS 제공, 상용 지원 계약, 서비스 수준 협약은 없습니다. 멀티테넌트 호스팅 제품이 아닙니다. 어떤 표준에 대해서도 귀하를 인증하지 않으며, 법률 자문이 아닙니다 — 작업을 조직하고 증명하는 데 도움을 주지만, 평가는 여전히 귀하와 귀하의 감사자의 몫입니다.
누가 유지 관리하는가. 한 사람이 본업과 병행하여 유지 관리합니다. 이슈와 토론은 읽고 답변하며, 보통 며칠 이내입니다; 보안 보고는 우선 처리됩니다. 기능 요청은 환영하며 로드맵을 실제로 형성하지만, 제한된 저녁 시간을 두고 경쟁합니다. 귀하의 조직이 고정된 일정이나 보장된 응답에 의존한다면, 상용 벤더가 정직한 권장 사항입니다 — 그것이 이 프로젝트를 피할 이유가 아니라, 현실적으로 계획할 이유일 뿐입니다.
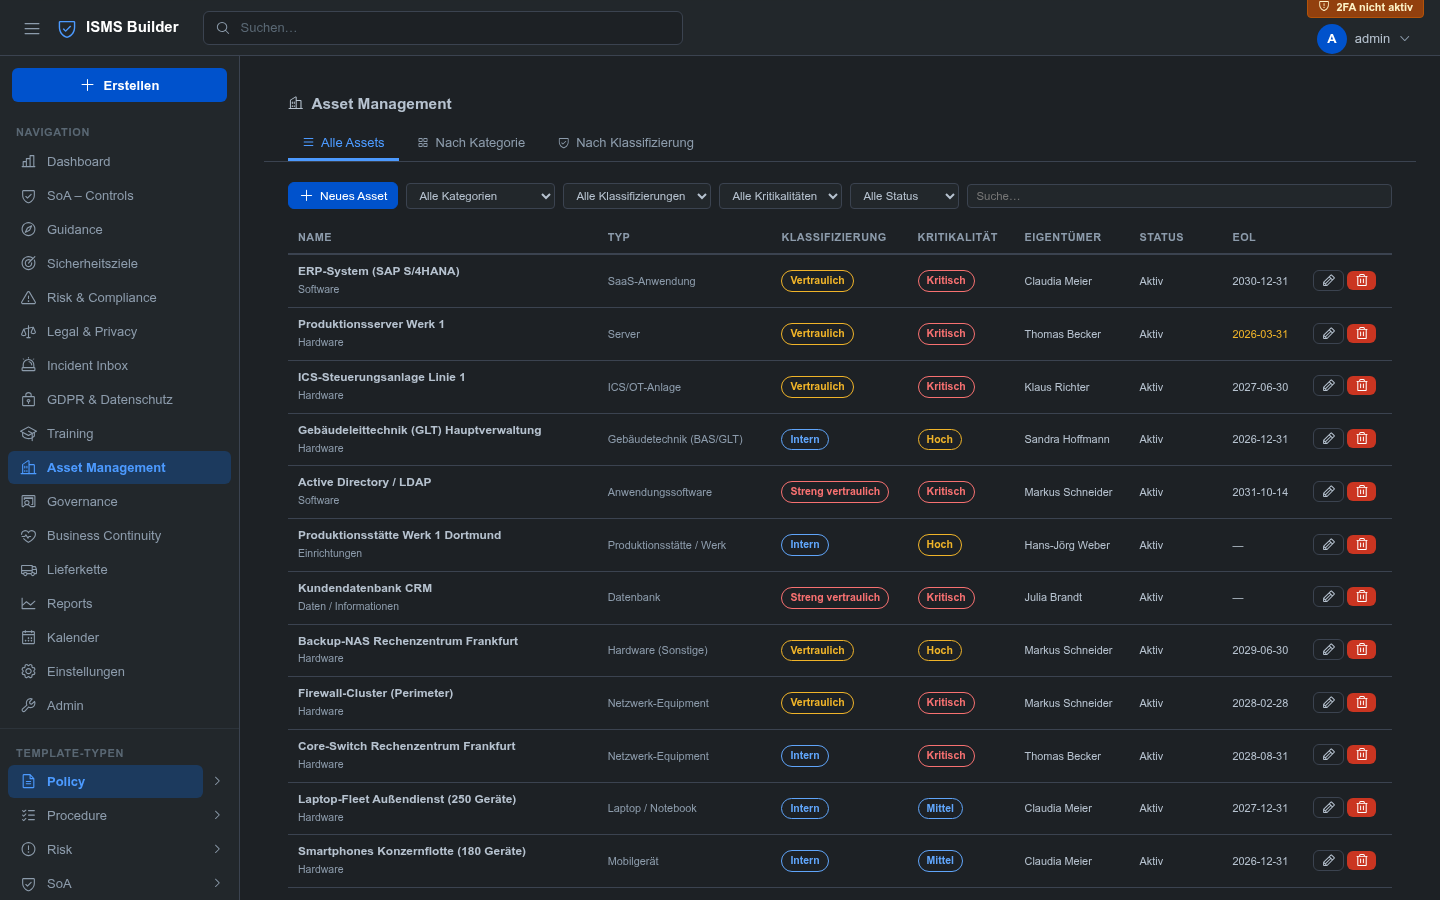
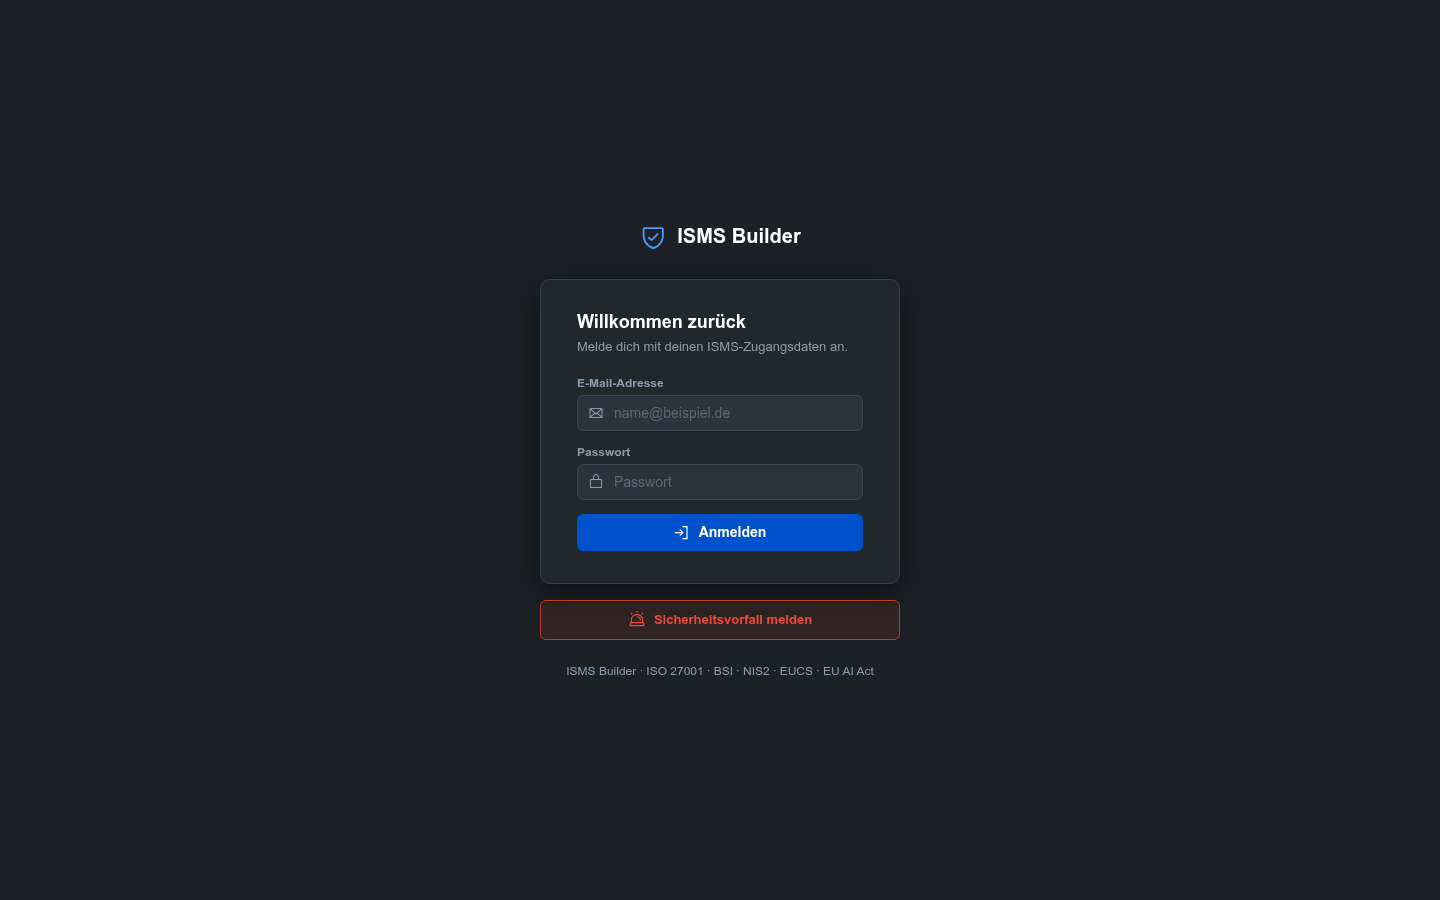
스크린샷
| 로그인 | 대시보드 |
|---|---|
 |  |
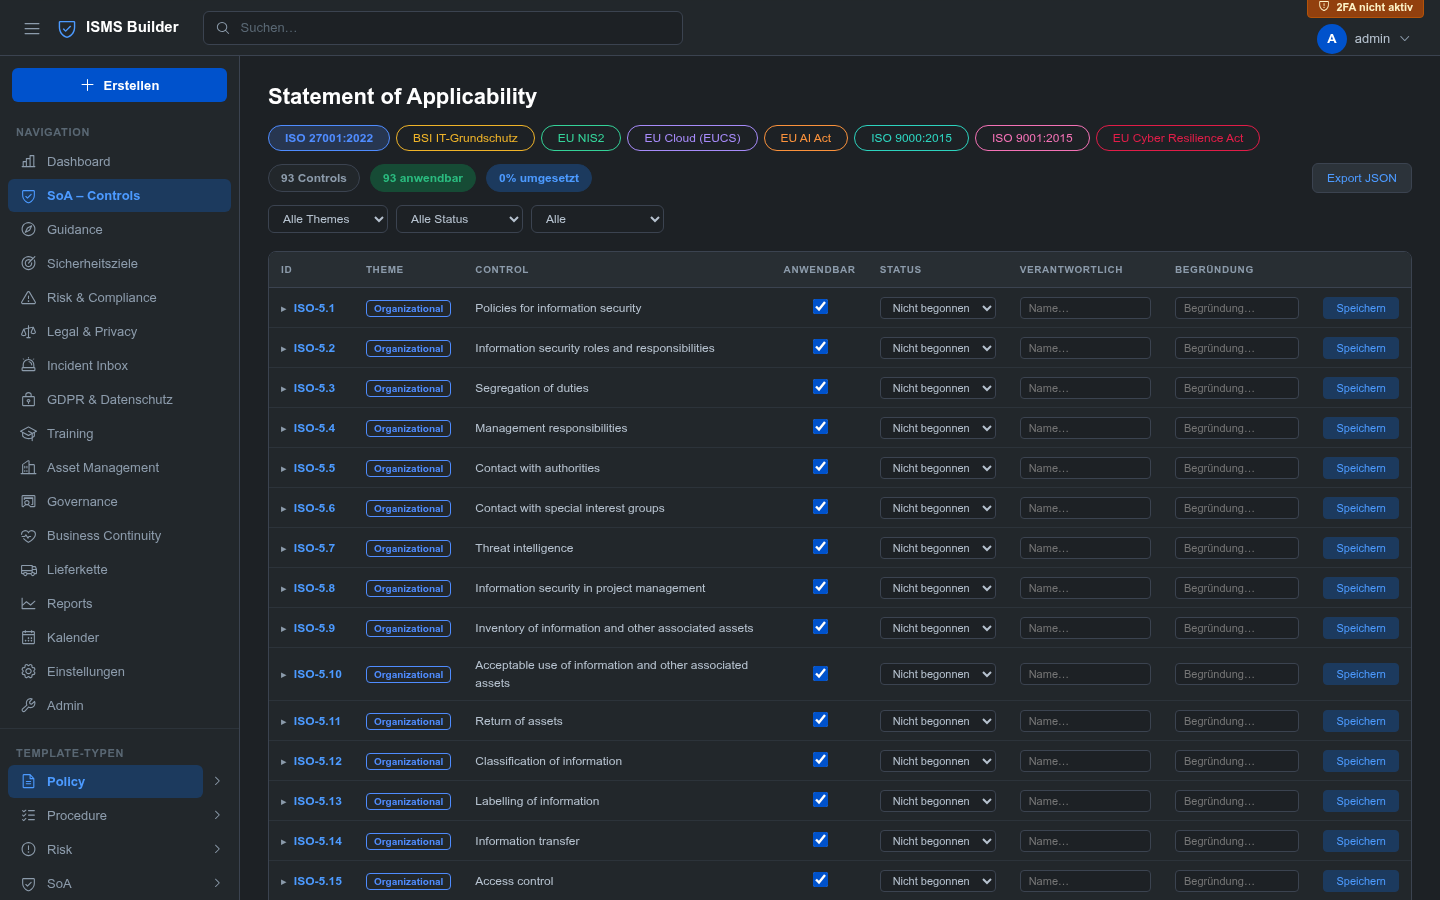
| 적용 선언서 | 위험 관리 |
|---|---|
 | |
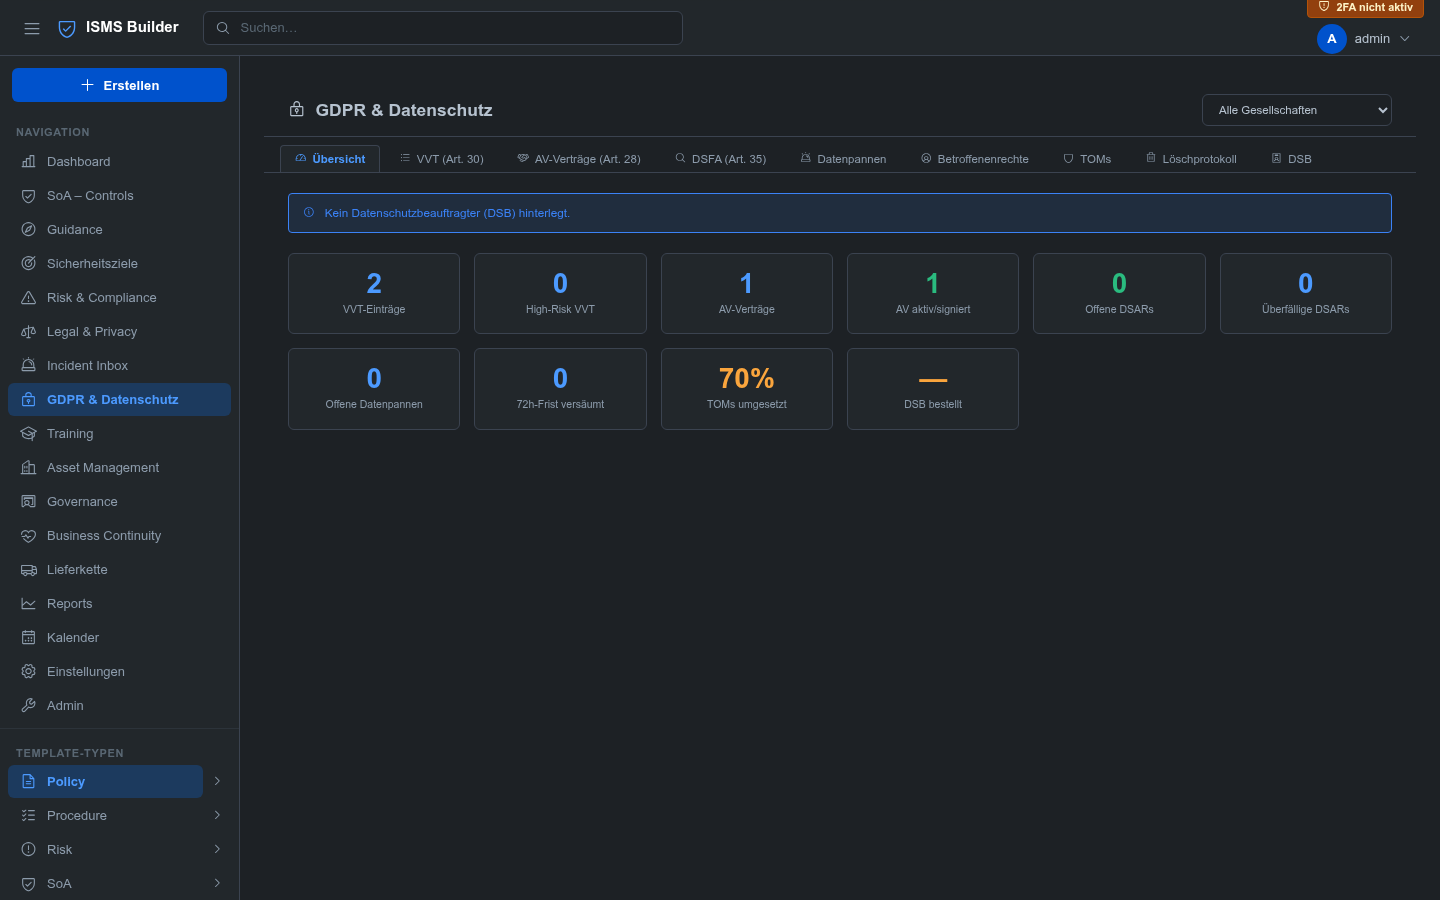
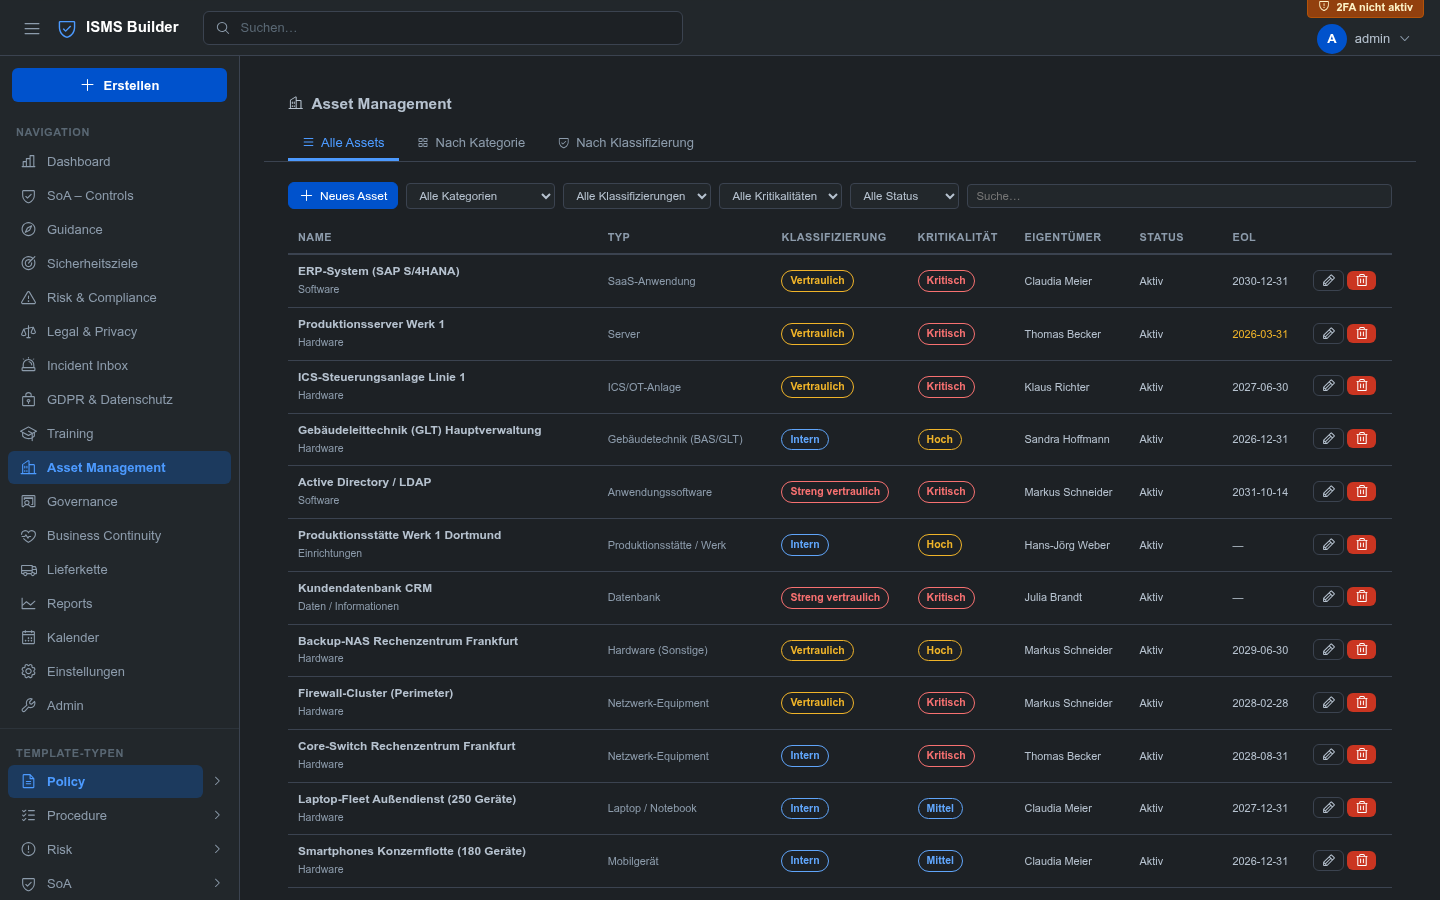
| GDPR & 데이터 보호 | 자산 관리 |
|---|---|
 |  |
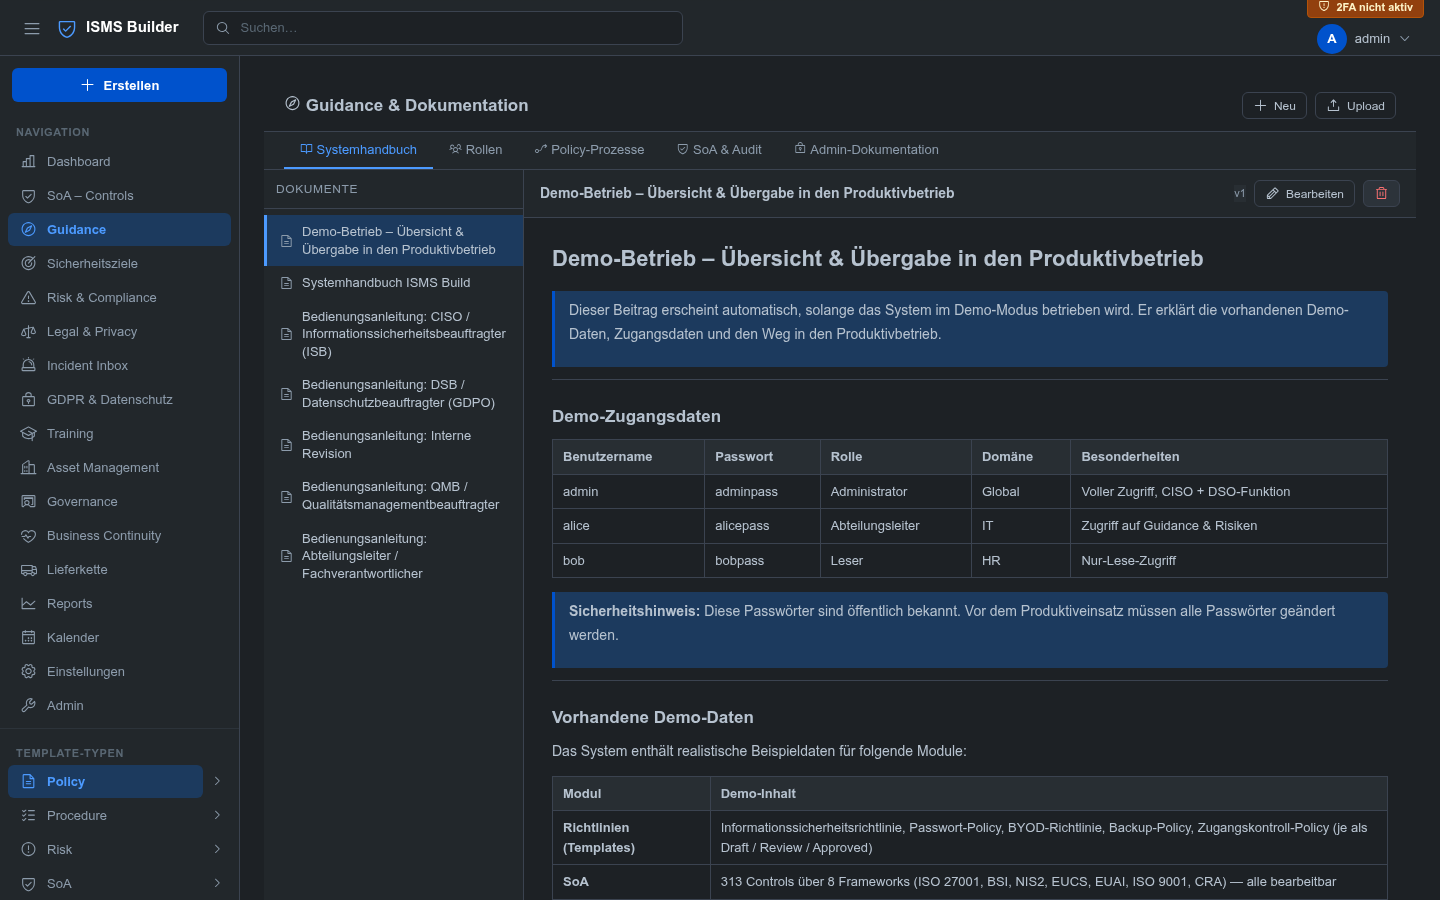
| 지침 & 문서화 | 보고서 |
|---|---|
 | 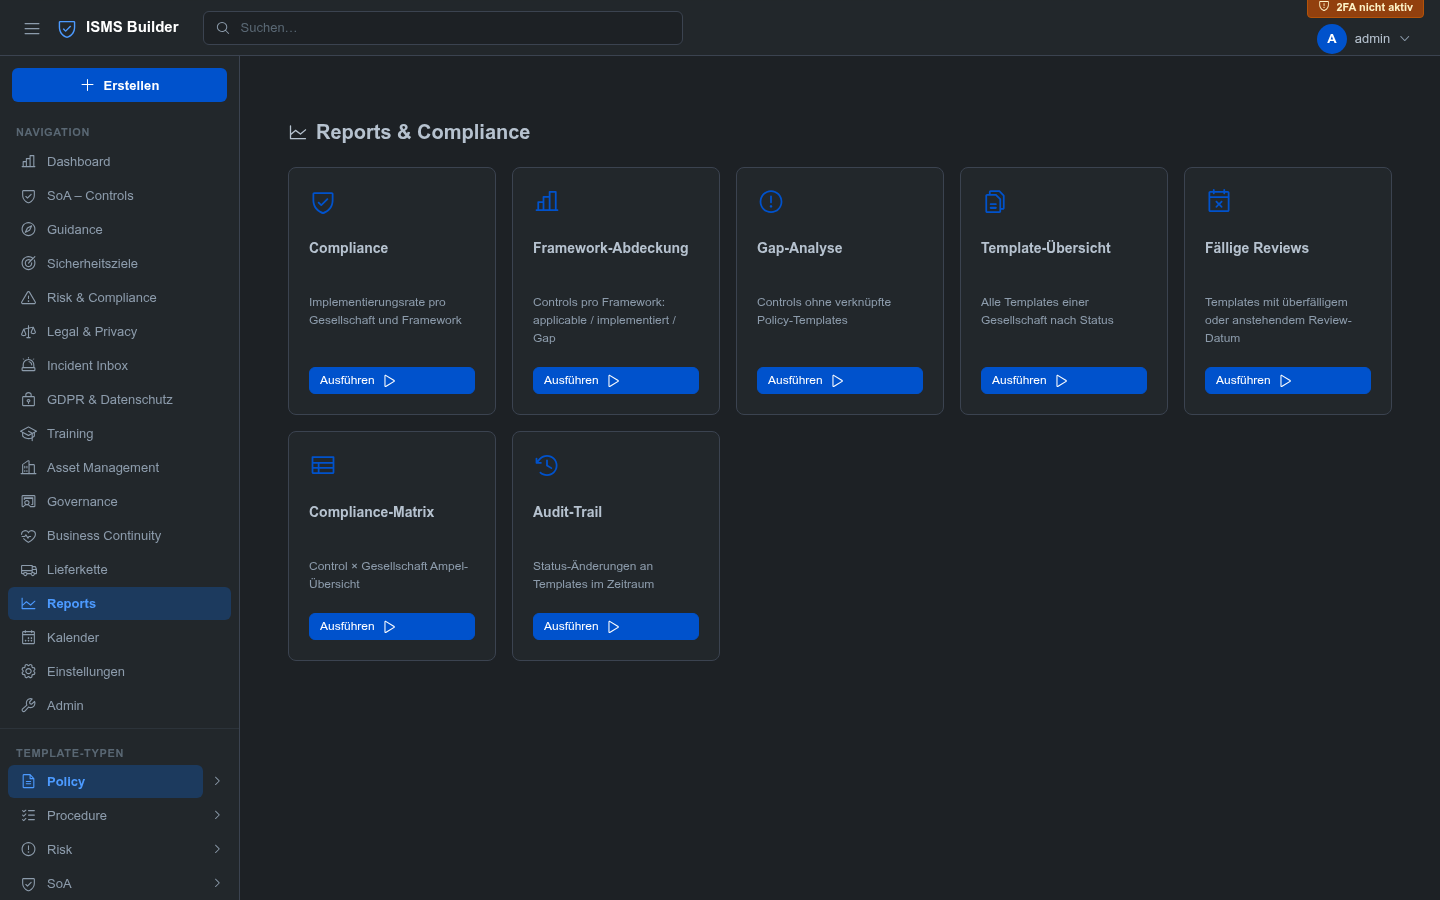 |
npm start를 실행하고https://localhost:3000을 열어 전체 데모 데이터셋을 로컬에서 살펴보십시오.
기능 개요
| 모듈 | 설명 | 표준 |
|---|---|---|
| 정책 관리 | 템플릿 CRUD, 버전 관리, 수명주기 (초안 → 검토 → 승인 → 보관), 공간 계층, 첨부 파일 | ISO 27001 §5 |
| 적용 선언서 | 8개 프레임워크에 걸친 313개 통제, 인라인 편집, 격차 분석, 교차 매핑 | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| 위험 관리 | 위험 등록부, 처리 계획, 감사자 역할 | ISO 27001 §6.1 |
| 보안 목표 | 진행률 표시줄이 있는 KPI 추적, 캘린더 통합 | ISO 27001 §6.2 |
| GDPR & 개인정보 보호 | VVT, AV 계약, DSFA, TOM, DSAR 대기열, 72시간 타이머, 이메일 알림이 있는 삭제 로그 | DSGVO Art. 13–35 |
| 자산 관리 | 자산 등록부, 편집 가능한 자산 유형, 종속성 상속이 있는 보호 목표 (CIA + 신뢰성), 분류 등급, EoL 추적 | ISO 27001 A.5.9–5.12 |
| BCM / BCP | 비즈니스 영향 분석, 연속성 계획, 훈련 | ISO 27001 A.5.29–5.30 / NIS2 |
| 교육 기록 | 교육 카탈로그, 이수 추적, 수료증 업로드 | ISO 27001 A.6.3 |
| 공급업체 관리 | 벤더 등록부, 감사 일정, 위험 평가 | ISO 27001 A.5.19–5.22 |
| 법률 & 계약 | 계약, NDA, 개인정보 처리방침, 만료 캘린더 | |
| 사고 인박스 | CISO 인박스 + 공개 신고 양식 (로그인 불필요) | NIS2 / BSI |
| 거버넌스 | 경영 검토, 조치 추적 | ISO 27001 §9.3 |
| 보고서 | 컴플라이언스 매트릭스 (통제 × 엔터티), 격차 보고서, 검토 주기, CSV 내보내기 | |
| 감사 발견사항 | 발견사항 등록부 (IST→SOLL→위험→권고), 조치 계획, 심각도/상태 추적, FIND-YYYY-NNNN 참조 | ISO 27001 §9.2 |
| 추적성 | 모든 레코드가 SoA 통제 + 정책 문서에 연결 — 양방향 | |
| 시맨틱 검색 | Ollama (nomic-embed-text)를 통한 로컬 AI 검색, 키워드 폴백 포함 | |
| 멀티 엔터티 | 기업 구조 트리, 통제 및 정책에 대한 엔터티별 적용 가능성 | |
| 다국어 UI & 데모 데이터 | 전체 UI 및 데모 콘텐츠가 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL로 제공; 관리자가 사용 가능 언어 제어 |
⚠ 중요: ISO 통제는 관리자가 수동으로 설치해야 합니다
ISO 27001:2022, ISO 9000:2015, ISO 9001:2015는 국제표준화기구 (ISO, © ISO)가 발행한 저작권 보호 표준입니다. 통제 정의 (제목, 설명, 요구사항 텍스트)는 이 소프트웨어에 포함되지 않으며 유효한 ISO 라이선스 없이 재배포되어서는 안 됩니다.
실제로 이것이 의미하는 바: ISO 27001, ISO 9000, ISO 9001용 SoA 모듈은 통제 콘텐츠 없이 제공됩니다. 관리자는 이 프레임워크를 사용하기 전에 통제를 수동으로 가져와야 합니다:
- iso.org 또는 공인 국가 기관에서 표준의 라이선스 사본을 취득합니다
- 통제 정의가 담긴 JSON 파일을 준비합니다 (형식은
scripts/import-iso-controls.sh에 문서화됨) - 가져오기 스크립트를 실행합니다: ```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
- ISMS Builder 서버를 재시작합니다
기본 제공 프레임워크(ISO 라이선스 불필요): BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA는 공개적으로 이용 가능한 EU 법률 및 독일 연방 간행물을 기반으로 하며 완전히 사전 설치되어 있습니다.
해당 표준에 대한 유효한 라이선스 없이 ISO 프레임워크 모듈을 운영하는 것은 전적으로 운영자의 책임입니다. ISMS Builder 프로젝트와 그 기여자는 ISO 보호 콘텐츠의 무허가 사용에 대해 어떠한 책임도 지지 않습니다.
빠른 시작```bash
git clone https://github.com/coolstartnow/isms-builder.git cd isms-builder npm install cp .env.example .env # set JWT_SECRET to a long random string npm start # http://localhost:3000
**`[email protected]` / `adminpass`**로 로그인합니다. 첫 로그인 시 **데모 데이터 언어**(🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL)를 선택하거나 빈 시스템으로 시작하라는 메시지가 표시됩니다. 로그인 후 즉시 admin 비밀번호를 변경하세요.