
joro v1.12.0
협업형 웹 익스플로잇 프레임워크.
Joro
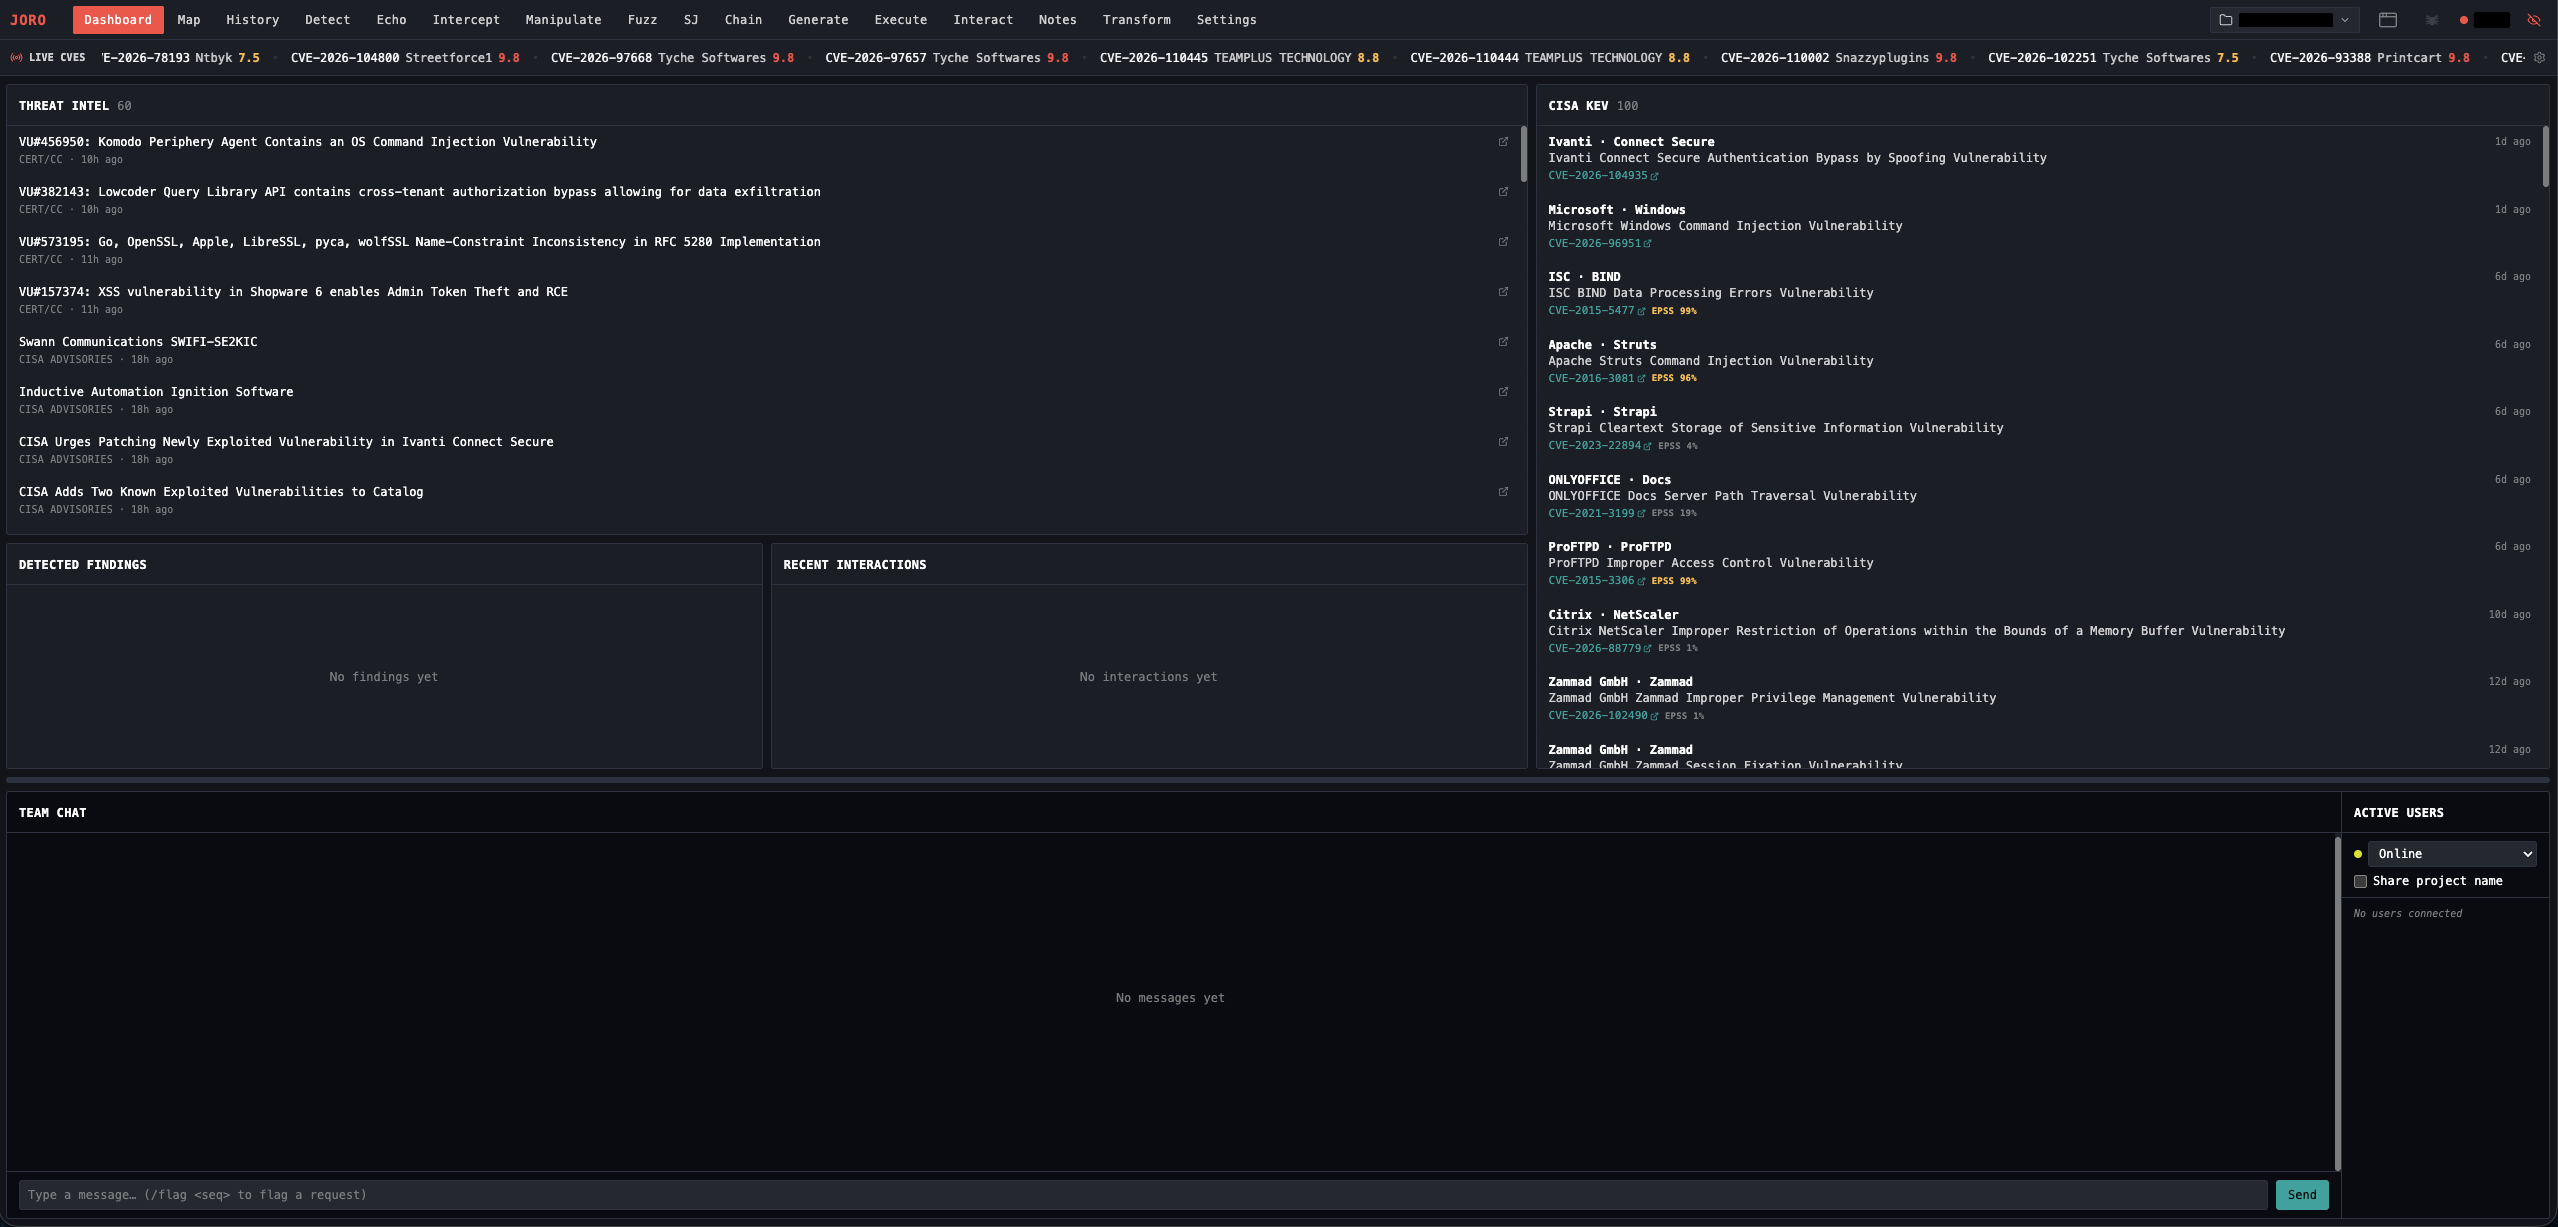
공격적 보안 전문가를 위한 웹 익스플로잇 프레임워크입니다. 인터셉팅 프록시, 블라인드 취약점 탐지, 웹 셸 생성, C2 통합, 협업 도구를 임베디드 웹 UI와 함께 단일 바이너리에 담았습니다.
경고: 이 도구는 승인된 침투 테스트 및 보안 연구 전용입니다. Joro는 자신이 소유한 시스템이나 테스트에 대한 명시적 서면 허가를 받은 시스템에만 사용해야 합니다. 컴퓨터 시스템에 대한 무단 접근은 불법입니다. Bishop Fox는 이 도구로 인해 발생하는 오용이나 손해에 대해 어떠한 책임도 지지 않습니다. 책임감 있게 사용하십시오.
기능
Joro는 웹 애플리케이션 engagement를 처음부터 끝까지 아우릅니다: 요청과 응답을 보고 편집하는 인터셉팅 프록시, 사이트 맵과 검색 가능한 히스토리, 퍼저, 캡처된 트래픽에서 시크릿과 잘못된 구성을 드러내는 패시브 스캐닝, 블라인드 취약점을 위한 아웃오브밴드 리스너, 웹 셸 생성 및 실행, Sliver 및 Mythic C2 통합, 그리고 다른 운영자와 함께 engagement를 진행하기 위한 팀 서버를 제공합니다. 작업 내용은 휴대 가능한 프로젝트 파일에 저장되며, Go 플러그인을 통해 Linux 및 macOS 사용자가 부족한 기능을 추가할 수 있습니다.
설치
Releases에서 바이너리를 받은 다음, 위키의 설치 안내와 빠른 시작 가이드를 참고하십시오.
도움말
더 많은 정보:
- 위키를 확인하십시오
- 미해결 이슈를 검토하거나 직접 생성하십시오.
- 기여 방법에 대한 정보는 CONTRIBUTING.md를 참고하십시오.
- 자세한 개발자 문서는 CLAUDE.md를 참고하십시오.
- 보안 문제 보고에 대한 정보는 SECURITY.md를 참고하십시오.
라이선스 - GPLv3
Joro는 GPLv3에 따라 라이선스가 부여되며, 일부 하위 구성 요소는 별도의 라이선스를 가질 수 있습니다. 자세한 내용은 이 프로젝트의 각 하위 디렉터리를 참고하십시오.