

syft v1.52.0
컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구 및 라이브러리
Syft
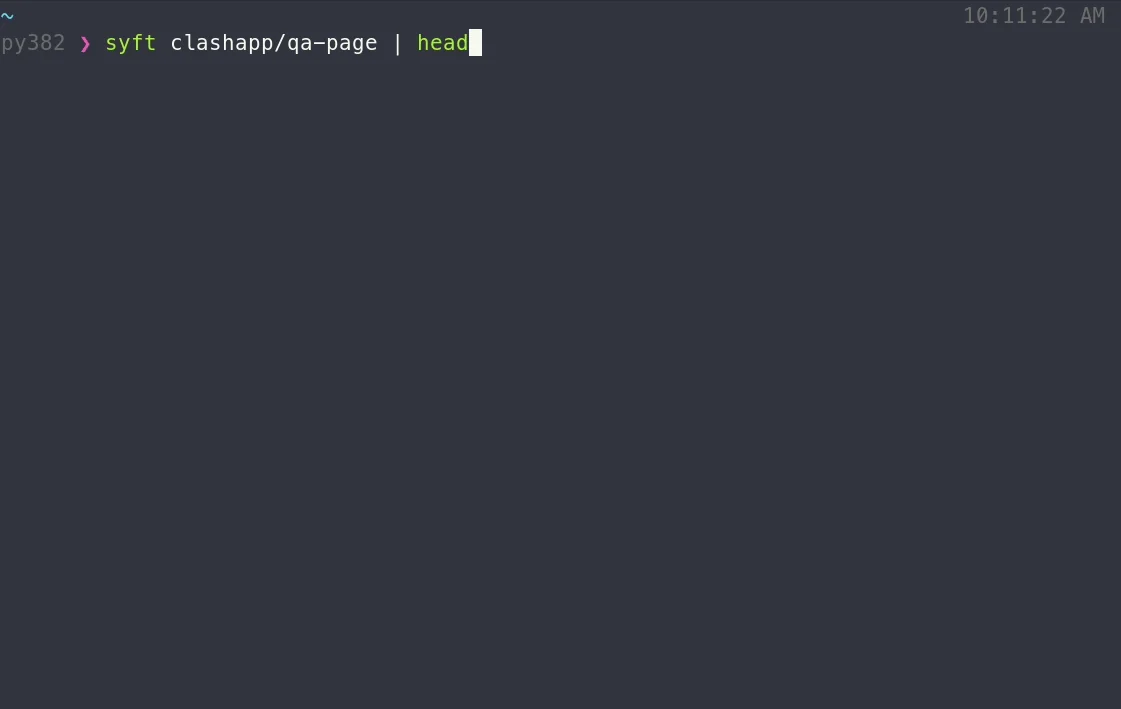
컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구이자 Go 라이브러리입니다. Grype와 같은 스캐너와 함께 사용하면 취약점 탐지에 탁월합니다.



기능
- 컨테이너 이미지, 파일시스템, 아카이브에 대한 SBOM을 생성합니다 (지원되는 스캔 대상의 전체 목록은 문서를 참조하세요)
- 수십 가지의 패키징 생태계를 지원합니다 (예: Alpine (apk), Debian (dpkg), RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET 및 더 많은 것들)
- OCI, Docker, Singularity 및 더 많은 이미지 형식을 지원합니다
- 취약점 스캔을 위해 Grype와 원활하게 연동됩니다
- 다양한 출력 형식 (CycloneDX, SPDX, Syft JSON 및 더 많은 것들)을 지원하며, SBOM 형식 간 변환 기능도 포함합니다
- in-toto 명세를 사용하여 서명된 SBOM 증명을 생성합니다
[!TIP] Syft가 처음이신가요? 시작 가이드에서 자세한 안내를 확인하세요!
설치
가장 빠르게 시작하는 방법:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Homebrew, Docker, Scoop, Chocolatey, Nix 등 Syft를 설치하는 더 많은 방법은 설치 문서를 참조하세요!
기본 사용법
컨테이너 이미지나 디렉터리 내의 패키지를 확인합니다:
# 컨테이너 이미지
syft alpine:latest

# 디렉터리
syft ./my-project
SBOM을 얻으려면 하나 이상의 출력 형식을 지정합니다:
# SBOM을 stdout으로 출력
syft <image> -o cyclonedx-json

# 여러 SBOM을 파일로 출력
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
로컬 containers-storage 이미지
Linux에서 syft는 명시적으로 요청할 경우 로컬 containers-storage 저장소(예: Buildah 또는 Podman으로 빌드된)의 이미지를 스캔할 수 있습니다. 일반 이미지 참조는 이 저장소를 조회하지 않습니다:
syft --from containers-storage localhost/myimage:latest

# rootless 저장소는 빌더의 사용자 네임스페이스 내부에서 읽어야 합니다
podman unshare syft --from containers-storage localhost/myimage:latest
이 기능은 Linux 릴리스 바이너리에 포함되어 있습니다. 소스에서 빌드할 때는 -tags containers_image_openpgp,exclude_graphdriver_btrfs를 추가하세요.
[!TIP] 모든 기능과 역량을 살펴보려면 시작 가이드를 확인하세요.
기여
버그를 발견하거나 새로운 기능을 원하시면 이슈를 제출하여 이 도구들을 더 나은 도구로 만드는 데 도움을 주시기 바랍니다. 코드 기여에 관심이 있으시면 기여 개요와 개발자 전용 문서를 확인하세요.
Syft 개발은 Anchore의 후원을 받으며, Apache-2.0 라이선스에 따라 배포됩니다.
Syft 로고는 Anchore가 제작하였으며 CC BY 4.0
 라이선스에 따라 사용됩니다.
Syft 또는 Grype에 대한 상용 지원 옵션은 Anchore에 문의하시기 바랍니다.
함께 이야기해요!
Syft 팀은 정기적으로 온라인 커뮤니티 미팅을 개최합니다. 토론 주제를 가지고 누구나 참여하실 수 있습니다.