#1

 sqrtrev/cve-2021-1965
CVE-2021-1965에 대한 개념 증명 익스플로잇으로, Android의 MBSSID 파싱에서 발생하는 WiFi 제로 클릭 RCE로, 버퍼 오버플로우와 기기 재부팅을 유발합니다.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
이 프레임워크는 기존의 오픈소스 도구 모음을 통합 패키지로 결합하여 포렌식 조사 프로세스를 자동화합니다. 무선 네트워크 트래픽을 캡처하고, 조사의 필요에 따라 캡처된 트래픽을 분석하며, 분석된 트래픽에서 디지털 증거를 추출하고 문서화할 수 있습니다.
 jawadasghar471600-dot/wi-fi-fortress-auditor
2026 Wi-Fi 보안 감사 및 WPA2 비밀번호 테스트 가이드: 모니터 모드 마스터하기
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI

 syss-research/protectimus-slim-proxmark3
취약한 Protectimus SLIM NFC TOTP 하드웨어 토큰을 공격하기 위한 Proxmark3 Lua 스크립트
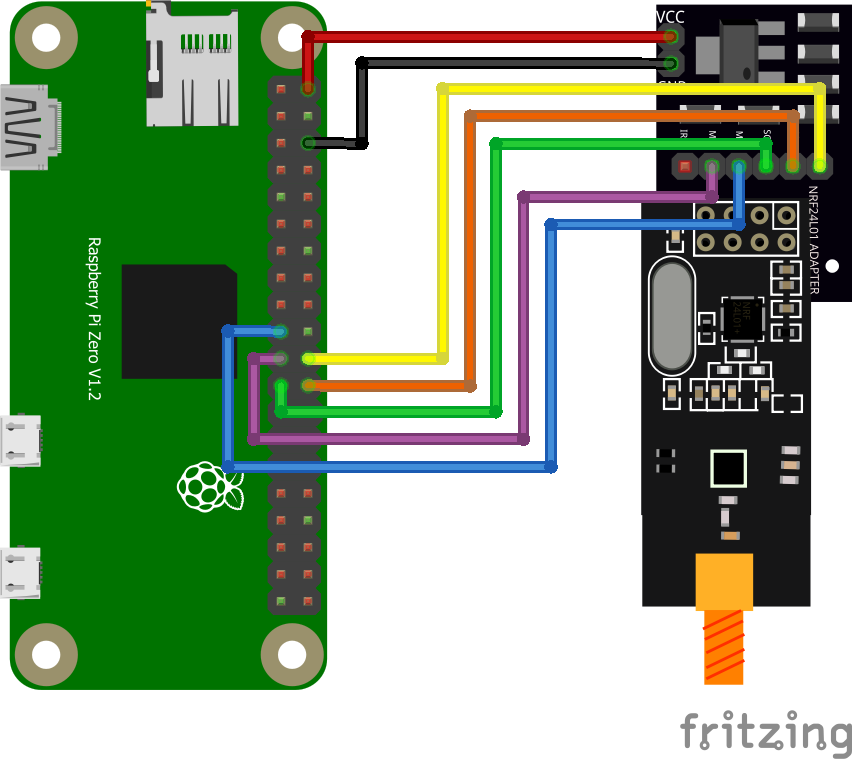 b1narygl1tch/zerojack
MouseJack 키스트로크 주입 공격을 수행하는 도구입니다.
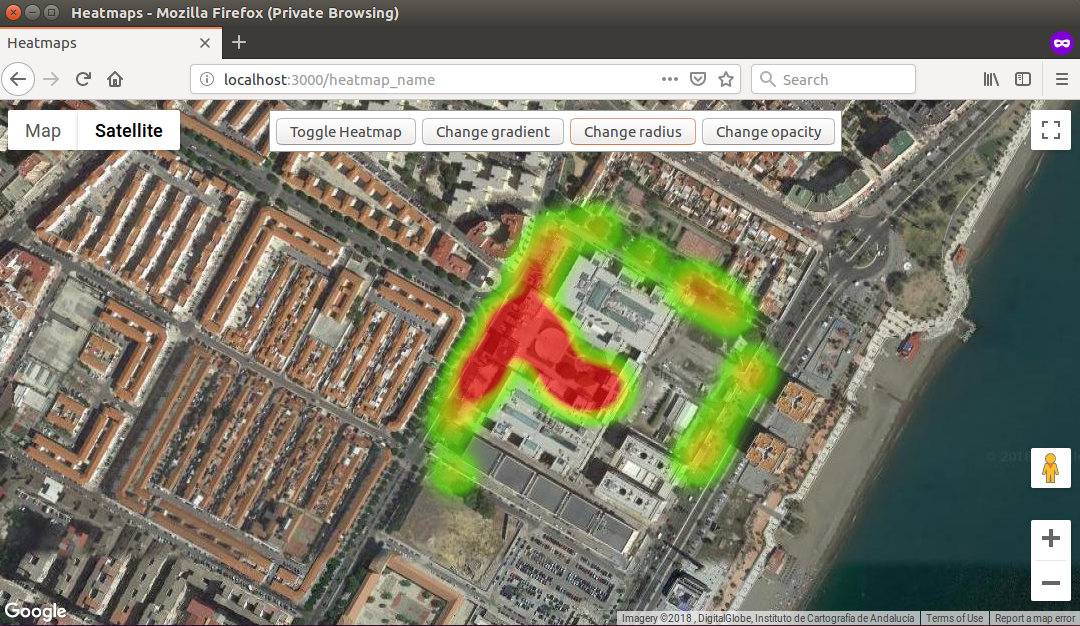 t1gr3s/airo-heat
T1GR3$ 팀의 Cybercamp 2018 해커톤 저장소
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap을 하나의 CLI로 · 25개 모듈 · SQLite 세션 · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
CVE-2026-0073에 대한 Python 개념 증명(PoC)으로, ADB 데몬의 인증서 검증 로직 결함을 악용하여 Android 기기에서 무선 ADB TLS 상호 인증을 우회합니다.
 sgxgsx/blueborne-cve-2017-1000251
리눅스 커널 4.13.1 미만 - 블루투스 버퍼 오버플로우(PoC) BlueBorne - 개념 증명 - 비무장/비무기화 - 서비스 거부(충돌) 전용
 ynwarcs/cve-2023-23388
CVE-2023-23388용 POC (Windows 10/11 bthserv 서비스의 LPE)
 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2용 역설계된 BLE 프로토콜로, GATT 레이아웃, AES-128-CBC 암호화 명령 프레임, 인증 핸드셰이크 및 대체 컴패니언 앱 개발을 위한 건강 데이터 동기화를 문서화합니다.
 esperto-input/esperto-wiimote
고급 Wiimote 리매핑 소프트웨어
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜에서 발견된 세 가지 인증되지 않은 취약점: 임의 파일 쓰기, 임의 파일 읽기, 평문 WiFi 자격 증명 노출. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.
 tonixtoolkitofficial-afk/esp32-blue-ducky
Android 스마트폰과 자동으로 페어링하고 스크립트된 키 입력을 주입하기 위해 Bluetooth HID 키보드를 에뮬레이션하는 ESP32 펌웨어로, 승인된 보안 테스트용입니다.
 mahmoud-sadder/airstrike
AirStrike는 통합된 웹 기반 인터페이스를 통해 Wi-Fi 침투 테스트를 간소화하고 강화하도록 설계된 고급 무선 보안 평가 프레임워크입니다.