#1

 adamlaurie/rfidiot
RFID/NFC 태그 및 리더기를 탐색하기 위한 Python 라이브러리 및 도구: 지원되는 ACG 시리얼 하드웨어를 읽고, 쓰고, 복제하고, 분석하여 연구 및 보안 테스트에 활용할 수 있습니다.
 permissionlesstech/bitchat
블루투스 메시 채팅, IRC 분위기
 veteranop/trackem
패시브 장치 추적기 (Android)TrackEm Mobile은 OSINT, 레드팀 작전 및 무선 연구를 위해 설계된 실시간 패시브 Wi-Fi + Bluetooth LE 프로브 요청 스캐너입니다. Wi-Fi 네트워크 이름을 능동적으로 브로드캐스트하는 클라이언트…
 quarkslab/conf-presentations
Quarkslab 컨퍼런스 발표
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini는 다재다능한 비접촉식 스마트카드 에뮬레이터 (NFC/RFID)입니다.
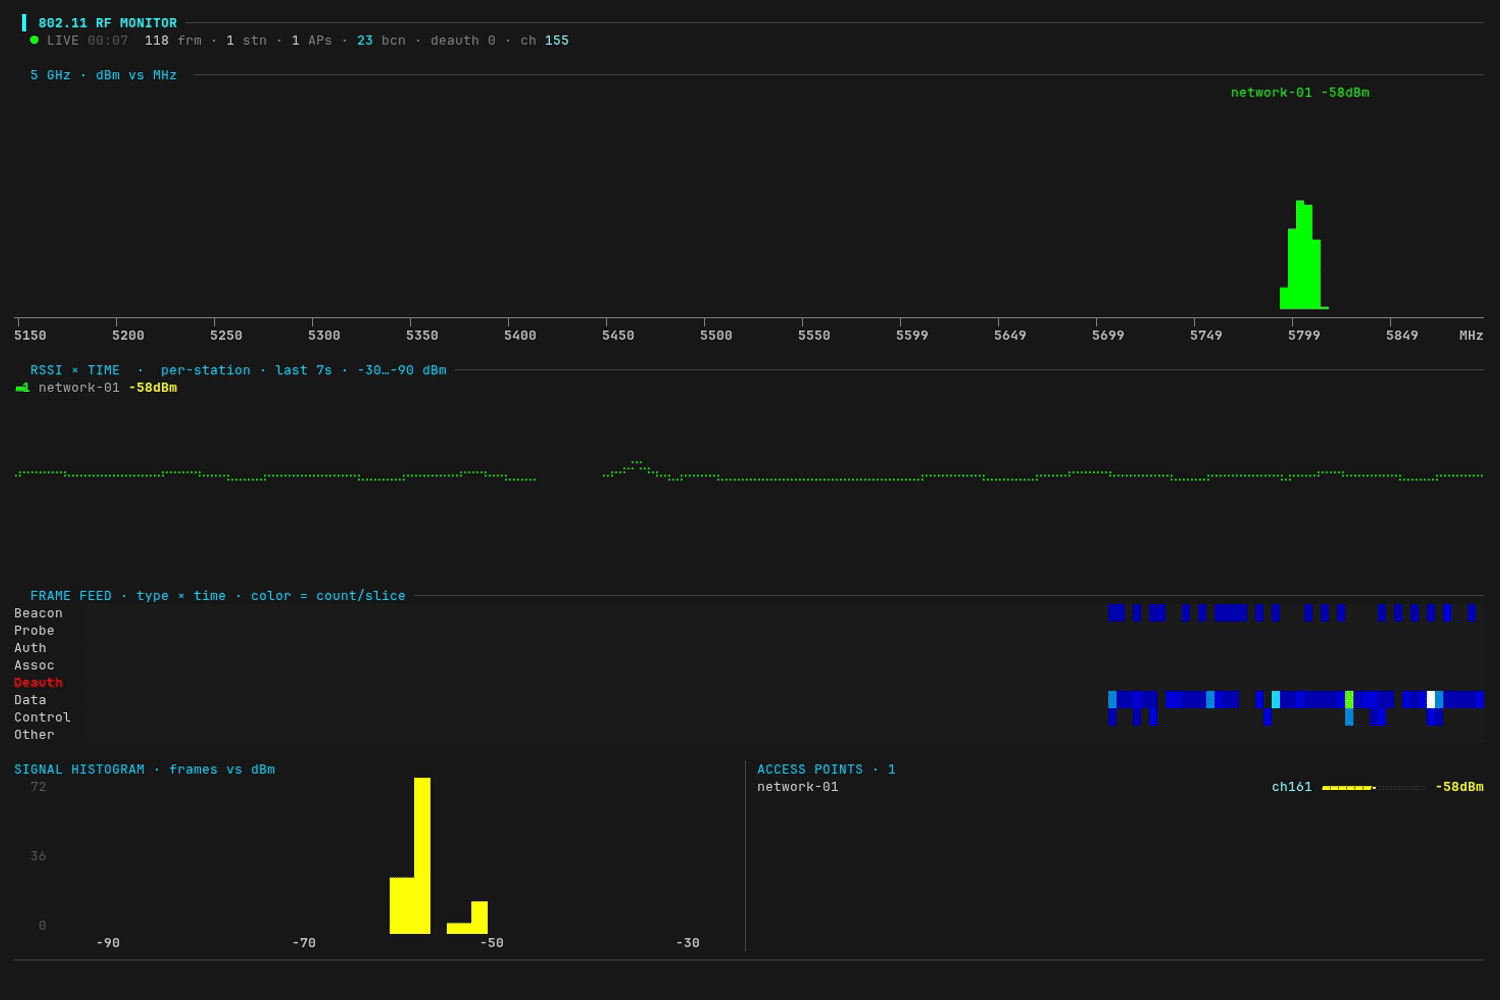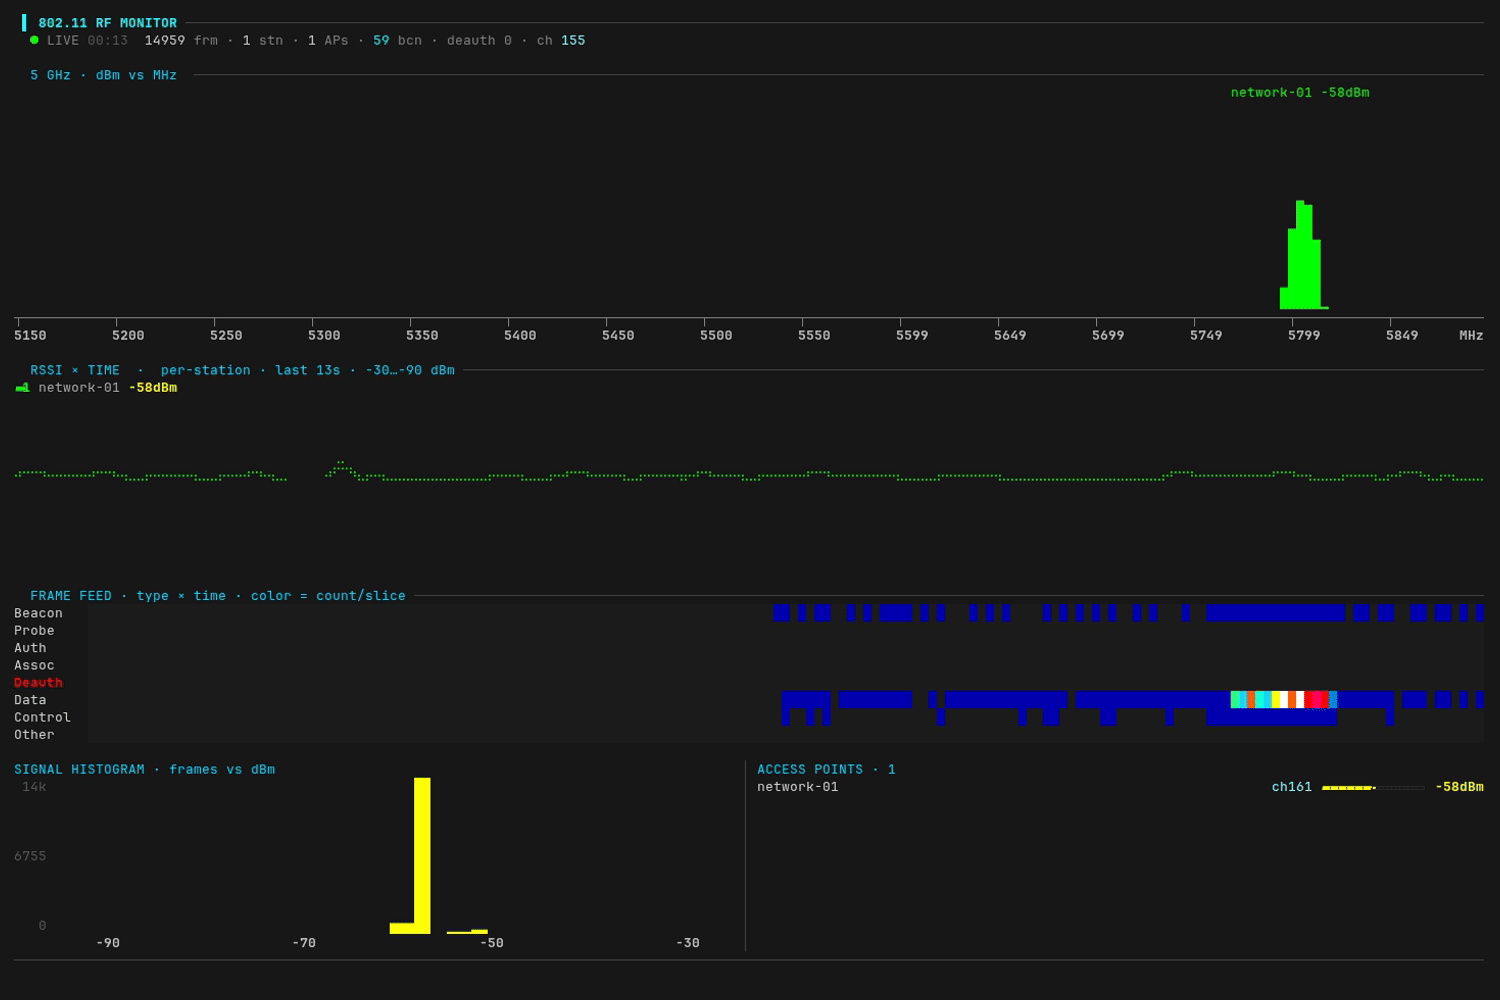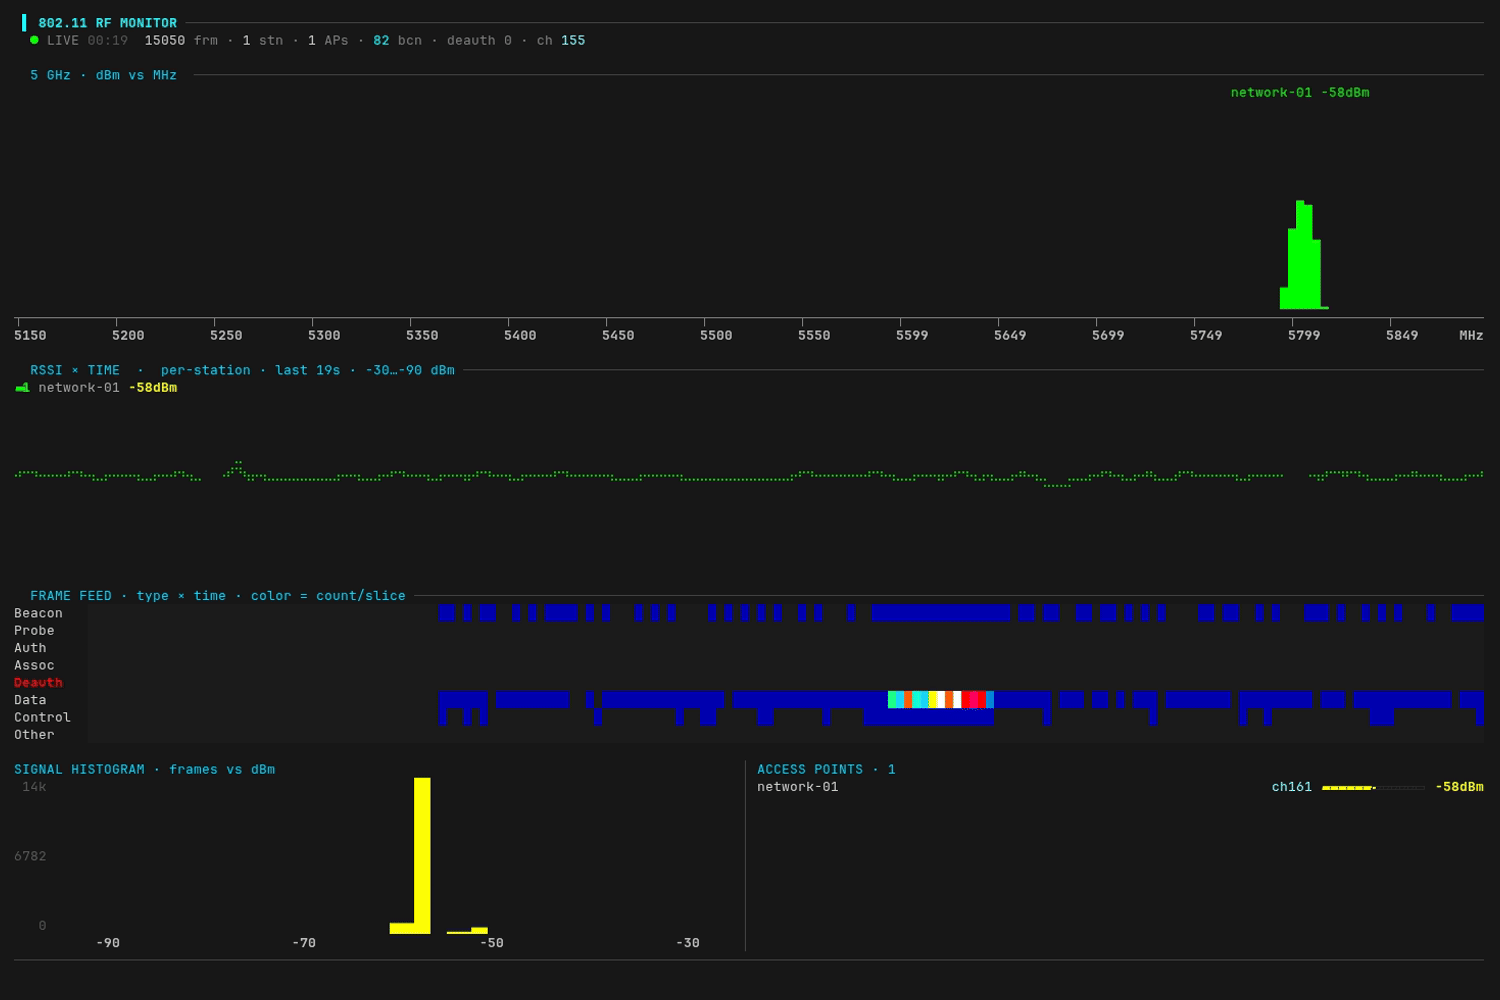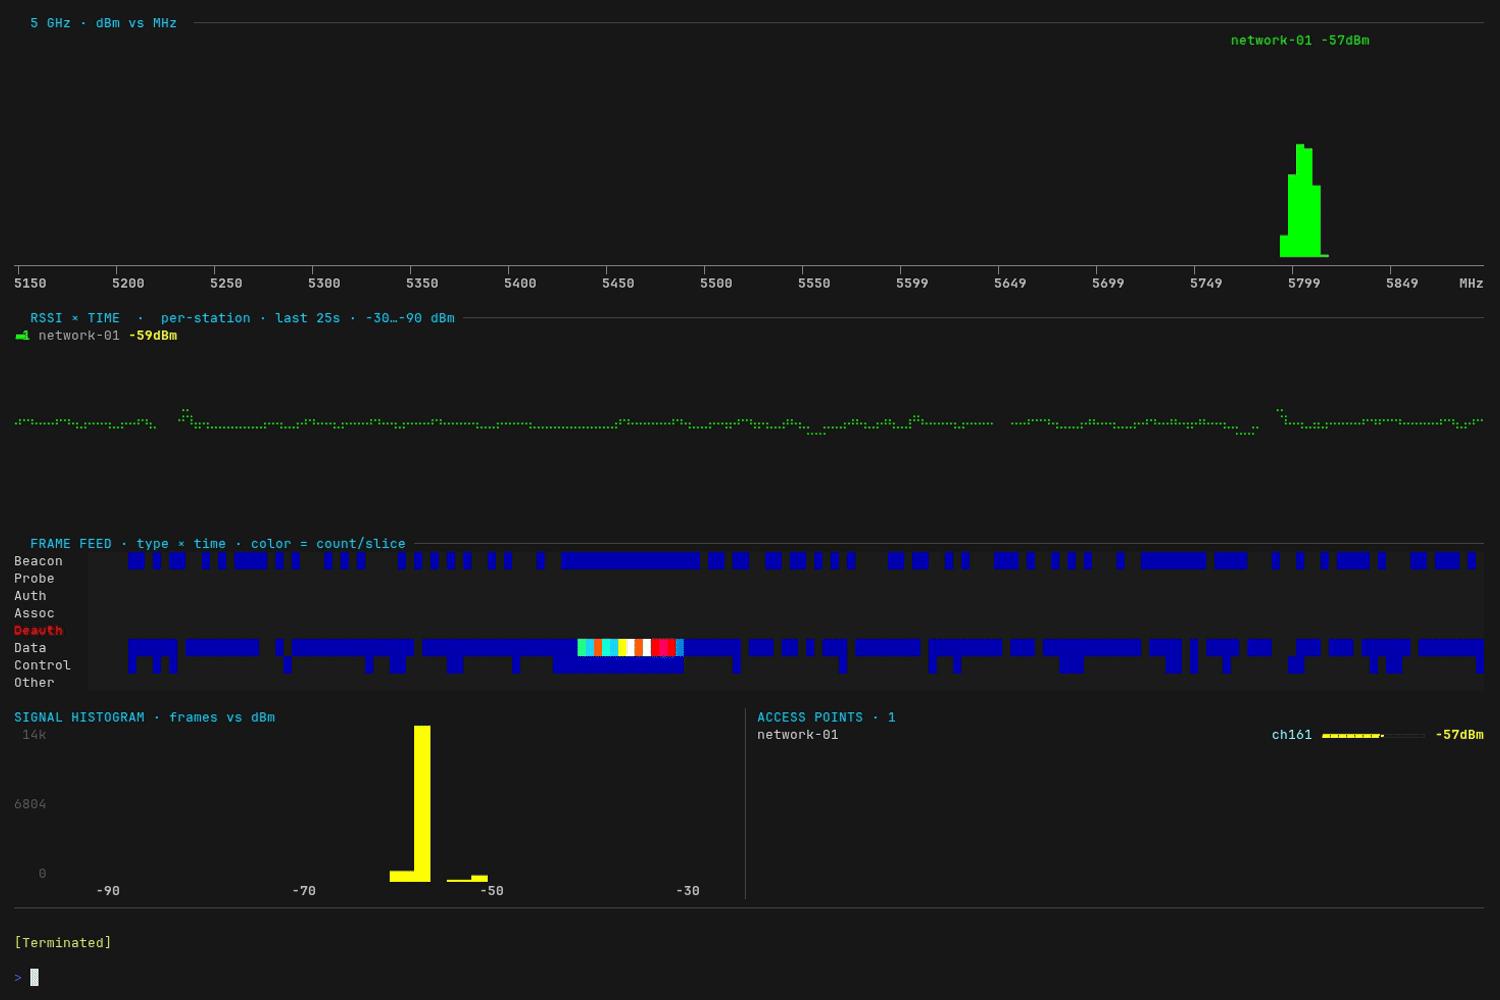 yeet-src/airtop
무선 전파를 위한 htop — 터미널에서 실시간 802.11(Wi-Fi) RF 대시보드
 whad-team/whad-client
무선 해킹 장치와 상호작용하기 위한 프로토콜 클라이언트 및 CLI 프레임워크로, 보안 연구자들이 무선 프로토콜 실험을 탐색, 테스트, 자동화할 수 있게 해줍니다.
 oxasploits/oxasploits
Marshall Whittaker/oxagast로 귀속된 CVE를 위해 제가 작성한 여러 익스플로잇과 도구
 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 p1sec/qcsuper
QCSuper는 Qualcomm 기반 휴대폰 및 모뎀과 통신하는 도구로, 무엇보다도 원시 2G/3G/4G 무선 프레임을 캡처할 수 있게 해줍니다.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.

 v33ru/awesome-connected-things-sec
모든 연결된 사물을 위한 엄선된 보안 리소스 목록
 librepods-org/librepods
Apple 생태계로부터 해방된 AirPods
 i-am-shodan/usbarmyknife
USB Army Knife – 침투 테스터와 레드 팀을 위한 궁극의 근접 접근 도구
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.