
 #1

 raw-packet/raw-packet
Raw-packet Project
 dougives/wisp
802.11 클라이언트를 대량으로 자동 deauth하는 스크립트 및 하드웨어 키트. 나중의 악의적인 용도를 위해 패킷을 캡처합니다.
 the-girl-who-lived/cve-2020-11539
Tata Sonata Smartband의 부적절한 접근 제어
 p0cl4bs/wifi-pumpkin-deprecated
더 이상 사용되지 않음, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 insecurityofthings/jackit
MouseJack 취약점을 위한 익스플로잇 도구로, nRF24L01 무선 동글을 통해 키 입력 주입 및 마우스 하이재킹을 가능하게 합니다. 여러 Microsoft 및 Logitech 장치를 지원하며 Duckyscript 페이로드 통합을 제공합니다.
 staz0t/hashcatch
주변 WiFi 네트워크의 핸드셰이크를 자동으로 캡처합니다
 tylous/auto_eap
EAP 네트워크에 대한 자동화된 무차별 대입 로그인 공격
 0x13enny/kr00k
CVE-2019-15126 kr00k 취약점의 PoC
 adi0x90/attifyos
Attify OS - IoT 기기 침투 테스트를 위한 배포판
 hexway/r00kie-kr00kie
CVE-2019-15126 kr00k 취약점에 대한 PoC 익스플로잇
 s4vitar/eviltrust
템플릿 선택 및 2FA 기능을 갖춘 Rogue AP 자동 배포에 이상적인 도구입니다. 유선 연결이 필요하지 않습니다.
 jmalinen/hostap
w1.fi hostap.git의 클론입니다 - 참고: 이곳은 주요 개발 위치가 아니며 이 저장소에 대한 풀 리퀘스트는 무시됩니다. 메일링 리스트 및 이 프로젝트에 기여하는 방법에 대한 자세한 내용은 업스트림 프로젝트 http://w1.fi/ 를 참조하세요.
 idkwim/cve-2020-0022
BlueFrag(CVE-2020-0022) Android Bluetooth 힙 오버플로 실험, GDB 크래시 분석 및 memcpy 익스플로잇 시도를 문서화한 연구 저장소입니다.
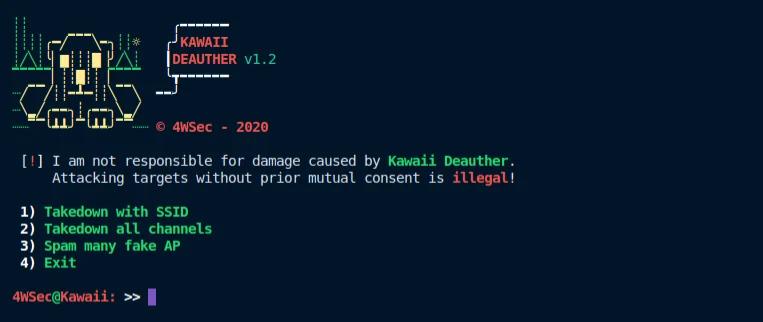 drau6/kawaiideauther
클라이언트와 라우터의 인증을 해제하고 mdk3와 macchanger를 사용해 가짜 액세스 포인트를 대량으로 생성하는 무선 보안 테스트용 셸 기반 WiFi 침투 테스트 툴킷입니다.
 bishopfox/rickmote
Rickmote Controller: Google Chromecast를 사용하여 TV 하이재킹
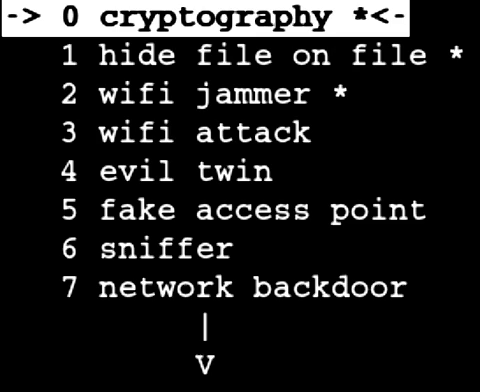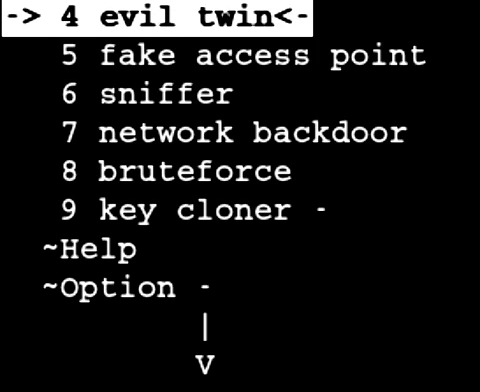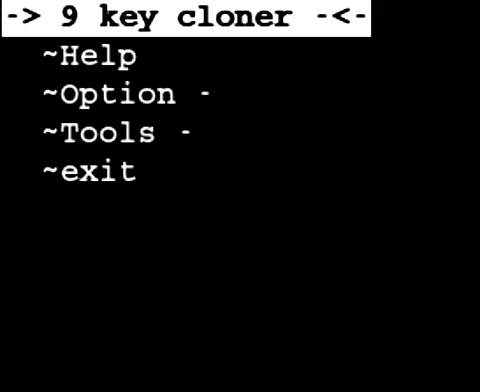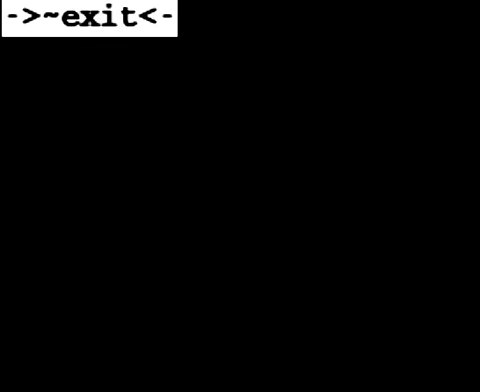 marcrowproject/bramble
Bramble은 해킹용 오픈 소스 스위트입니다.
 pulkin/esp8266-injection-example
ESP8266 IC의 패킷 주입/스니퍼 기능을 시연하기 위한 예제 프로젝트입니다.









