
 #1


 amirasaiyad/ble-tpms
CVE-2024-39081. 블루투스 통신을 통한 BLE TPMS 데이터 조작.
 avishekdhakal/cve-2023-45866_exploits
Mi A2 Lite 및 Realme 2 pro에서 테스트된 익스플로잇
 fj016/cve-2024-41992-poc
CVE-2024-41992에 대한 PoC (WiFi-TestSuite-DUT를 실행하는 장치에서의 원격 코드 실행)
 xen0bit/fwbt
Bluetooth Low-Energy를 통한 Firewalla 상호 작용 및 CVE-2024-40892 / CVE-2024-40893 악용을 위한 개념 증명(PoC) 코드
 seemoo-lab/internalblue
Broadcom 및 Cypress 칩용 블루투스 실험 프레임워크
 uthrasri/system_bt_cve-2024-0030
 ynwarcs/cve-2023-23388
CVE-2023-23388용 POC (Windows 10/11 bthserv 서비스의 LPE)
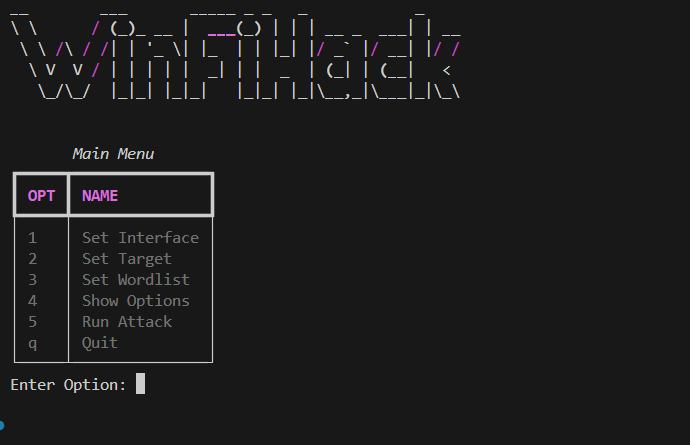 morpheuslord/winfihack
윈도우 Wi-Fi 무차별 대입 유틸리티로, 매우 오래된 방법이지만 외부 종속성 없이도 여전히 작동합니다.
 phuchaudeveloper/badblue
CVE-2024-21306 BadBlue 구현 (DuckyScript 사용)
 sgxgsx/blueborne-cve-2017-1000251
리눅스 커널 4.13.1 미만 - 블루투스 버퍼 오버플로우(PoC) BlueBorne - 개념 증명 - 비무장/비무기화 - 서비스 거부(충돌) 전용
 cisnarfu/bluepop
CVE-2023-45866에 대한 Bluetooth Classic HID 주입 악용 코드로, 취약한 BlueZ 기반 Linux 시스템에 대해 인증되지 않은 키 입력 주입을 가능하게 합니다.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
Android Wi-Fi 취약점 CVE-2021-0466에 대한 익스플로잇으로, 보안 테스트 및 검증을 위해 frameworks/opt/net/wifi 구성 요소를 대상으로 합니다.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi 프레임워크 패치 for CVE-2021-0390, Wi-Fi 서브시스템의 원격 코드 실행 취약점을 해결합니다.
 uthrasri/system_connectivity_wificond_cve-2021-0392
Android의 wificond 시스템 서비스를 대상으로 하는 CVE-2021-0392 익스플로잇으로, 연결(connectivity) 취약점을 통해 권한 상승을 수행합니다.
 chapoly1305/cve-2023-46870
# CVE-2023-46870 상세 분석 및 개념 증명 Nordic Semiconductor nRF Sniffer for Bluetooth LE의 안전하지 않은 파일 권한으로 인한 로컬 권한 상승 취약점에 대한 상세 분석 및 개념 증명으로, 재현 단계와 완화 방법을…
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
이 저장소에는 Qualcomm 기기에서 식별된 취약점인 CVE-2023-33105에 대한 익스플로잇 코드가 포함되어 있습니다. 이 익스플로잇은 잘못된 트랜잭션 시퀀스 번호가 포함된 다수의 개방형 인증 프레임을 전송하여 대상 액세스 포인트(AP)에 서비스 거부(DoS)…









