
 #1
Tools for auditing, testing, and securing Wi-Fi, Bluetooth, and RFID systems.
Kitploit 추천

 diegovargasj/cve-2025-32407
CVE-2025-32407에 대한 개념 증명 익스플로잇: Galaxy Watch용 Samsung Internet의 TLS 인증서 검증 우회로 HTTPS 트래픽에 대한 중간자 공격을 가능하게 합니다.
 yash-chandna/cve-2024-34463
CVE-2024-34463에 대한 개념 증명 익스플로잇으로, BPL Smart Weighing Scale PWS-01-BT의 Bluetooth 보안 취약점을 대상으로 합니다. BLE 스캐너 및 Python 기반 공격 스크립트를 포함합니다.
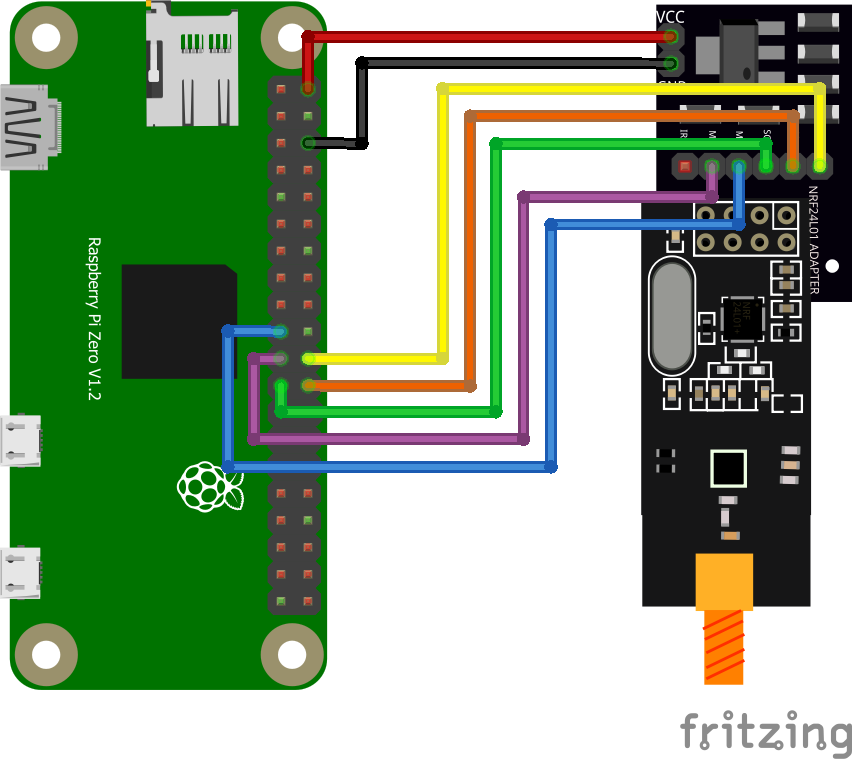 b1narygl1tch/zerojack
MouseJack 키스트로크 주입 공격을 수행하는 도구입니다.
 moften/cve-2025-24271
AirPlay 취약점으로 Apple 기기에서 민감한 정보가 노출됩니다
 vanhoefm/fragattacks
Wi-Fi 클라이언트와 액세스 포인트를 위한 자동화된 취약성 테스터로, 프레임 주입, 혼합 모드 테스트, 패킷 캡처 분석을 통해 FragAttacks 단편화/집성 결함을 탐지합니다.
 domienschepers/wifi-framework
Wi-Fi Framework for creating proof-of-concepts, automated experiments, test suites, fuzzers, and more.
 alainx277/cve-2025-24797
Meshtastic 버퍼 오버플로 취약점 - CVE-2025-24797
 themalwareguardian/cve-2021-27289
CVE-2021-27289: Ksix Zigbee 기기에서 재생 보호 우회
 v3ilsm1th/cve-2023-45866_wip
승인된 테스트를 위해 취약한 Android, iOS, macOS 및 Linux 장치에서 DuckyScript를 통해 키 입력을 주입하여 CVE-2023-45866을 악용하는 Bluetooth 키보드를 시뮬레이션합니다.
 v3ilsm1th/cve-2024-53027-wip
CVE-2024-53027에 대한 개념 증명(PoC)으로, Qualcomm WLAN 칩셋에 영향을 미치는 Wi-Fi 비콘 Country IE 서비스 거부(DoS) 취약점입니다. 테스트 및 완화 지침을 위한 교육용 스크립트를 포함합니다.
 v3ilsm1th/cve-2025-27840-wip
CVE-2025-27840에 대한 작업 진행 중인 PoC로, 문서화되지 않은 HCI 명령을 통해 메모리 접근 및 기기 제어를 가능하게 하는 ESP32 블루투스 취약점입니다.
 demining/bluetooth-attacks-cve-2025-27840
Bitcoin Cryptanalysis: ESP32 마이크로컨트롤러의 CVE-2025-27840 취약점이 Wi-Fi 및 Bluetooth를 통해 수십억 개의 IoT 기기를 위험에 빠뜨립니다
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125에 대한 타겟 참조 자료로, 영향을 받는 구성 요소에 초점을 맞춘 코드 및 문서와 함께 Android BlueDroid Bluetooth 취약점에 관한 내용입니다.
 abhijithaj/dorset_smartlock_vulnerability
이 저장소는 Dorset_SmartLock_vulnerability에 대한 것입니다. CVE-2025-25650은 MITRE가 제안한 것으로, 아직 확인되지 않았습니다.
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 및 블루투스를 사용하여 악용된 장치의 지리적 위치(GeoLocation) 확인
 nfc-tools/libnfc
플랫폼 독립적인 근거리 무선 통신(NFC) 라이브러리
 toffeenutt/cve-2022-47522-poc
CVE-2022-47522에 대한 개념 증명 악용으로, 비인증 공격 및 MAC 주소 스푸핑을 통한 Wi-Fi 프레임 가로채기를 시연하여 HTTP 및 ICMP 응답을 캡처합니다.
 adrmxr/kithack
해킹 도구 팩 & 백도어 생성기.








