#1

 p0cl4bs/wifipumpkin3
강력한 가짜 액세스 포인트 공격 프레임워크
 mrprogrammer2938/black-tool
도구를 설치하고 시작 공격 , black-tool v5.5.5 ! ⬛
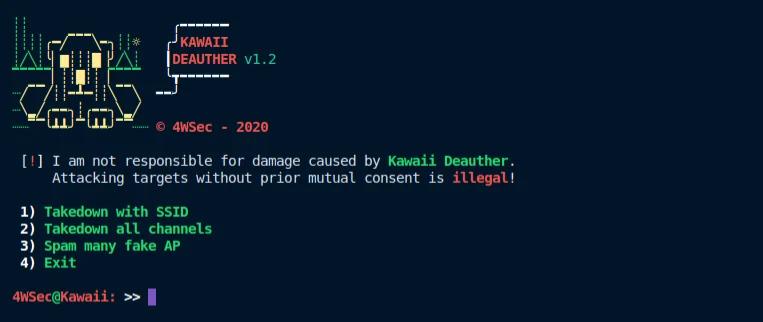 drau6/kawaiideauther
클라이언트와 라우터의 인증을 해제하고 mdk3와 macchanger를 사용해 가짜 액세스 포인트를 대량으로 생성하는 무선 보안 테스트용 셸 기반 WiFi 침투 테스트 툴킷입니다.
 tmpertor/raven-storm
L3/L4/L7, ARP, WiFi 및 Bluetooth 공격 모듈과 분산 공격 조정을 위한 서버 모드를 갖춘 Python DDoS 및 스트레스 테스트 툴킷입니다.
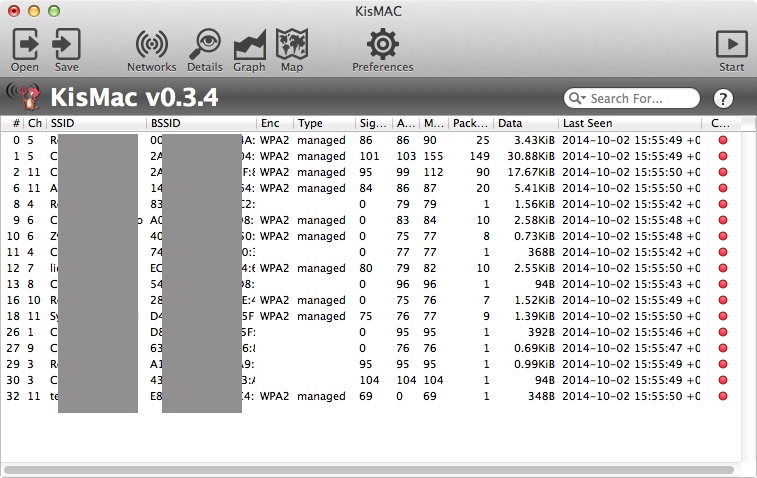 agnidia/kismac2
KisMAC은 Mac OS X용 무료 오픈 소스 무선 스터블링 및 보안 도구입니다.
 virtualabs/btlejuice
Bluetooth Smart 기기와 모바일 앱 간의 GATT 트래픽을 웹 기반 가로채기 프록시를 통해 가로채고, 재생하고, 수정하는 BLE 중간자(Man-in-the-Middle) 프레임워크입니다.
 iceman1001/proxmark3
[더 이상 사용되지 않음] Iceman 포크, proxmark3에 관심이 있다면 가장 완전히 멋진 포크입니다.
 vabold/ds-wireless-communication-remote-code-execution
클라이언트의 게임에 임의 코드를 주입합니다.
 oblique/create_ap
[유지보수 안 됨] 이 스크립트는 NAT 또는 브리지(Bridged) 방식의 WiFi 액세스 포인트를 생성합니다.
 fusion1110/ebpf-hid_guard
eBPF를 사용하는 Linux 커널 공간 HID 주입 공격 탐지기. USB 및 블루투스 HID 장치의 비정상적인 키스트로크 타이밍을 모니터링하고 공격이 완료되기 전에 악성 장치를 자동으로 언바인드합니다.
 iot-ptv/iot-pt-v1
IoT 기기 Pentesting을 위한 가상 환경
 priyankvadaliya/hack-captive-portal
이 스크립트는 공공 Wi-Fi 네트워크의 캡티브 포털을 통과하는 데 도움을 줍니다. 이미 캡티브 포털에 연결되어 인증된 누군가로부터 IP와 MAC을 가로챕니다.
 evilsocket/bleah
이 저장소는 더 이상 사용되지 않습니다. 이 도구가 bettercap의 BLE 모듈로 이전되었으니 bettercap을 사용해 주십시오.