
 #1

 logesh-git001/cve-2025-48593
"단 하나의 악성 패킷이 당신의 기기를 장악할 수 있습니다." — Android Security Team, 2025년 11월
 niranjangaire1995/cve-2025-46018-csc-pay-mobile-app-payment-authentication-bypass
CVE-2025-46018 공개: CSC Pay 모바일 앱 v2.19.4의 Bluetooth 기반 결제 우회 취약점"
 penthertz/cve-2025-36911-exploit
자체 장비 테스트를 위한 Python 기반 CVE-2025-36911 취약점 익스플로잇
 moften/cve-2025-24271
AirPlay 취약점으로 Apple 기기에서 민감한 정보가 노출됩니다
 0n1con3/fluxer
FluxER - Termux 내부에서 Fluxion 도구를 설치하고 실행하는 bash 스크립트입니다. WPA/WPA2 감사 및 MITM 감사를 수행하는 데 사용되는 무선 보안 감사 도구입니다.

 redr0nin/cve-2024-38143
Windows WLAN AutoConfig 서비스 권한 상승 취약점
 badrrx/wifi-spiderweb
USB 드라이브에서 실행되는 OpenWrt 라우터용 능동적 사이버 방어 및 허니팟 시스템.
 yash-chandna/cve-2024-34463
CVE-2024-34463에 대한 개념 증명 익스플로잇으로, BPL Smart Weighing Scale PWS-01-BT의 Bluetooth 보안 취약점을 대상으로 합니다. BLE 스캐너 및 Python 기반 공격 스크립트를 포함합니다.
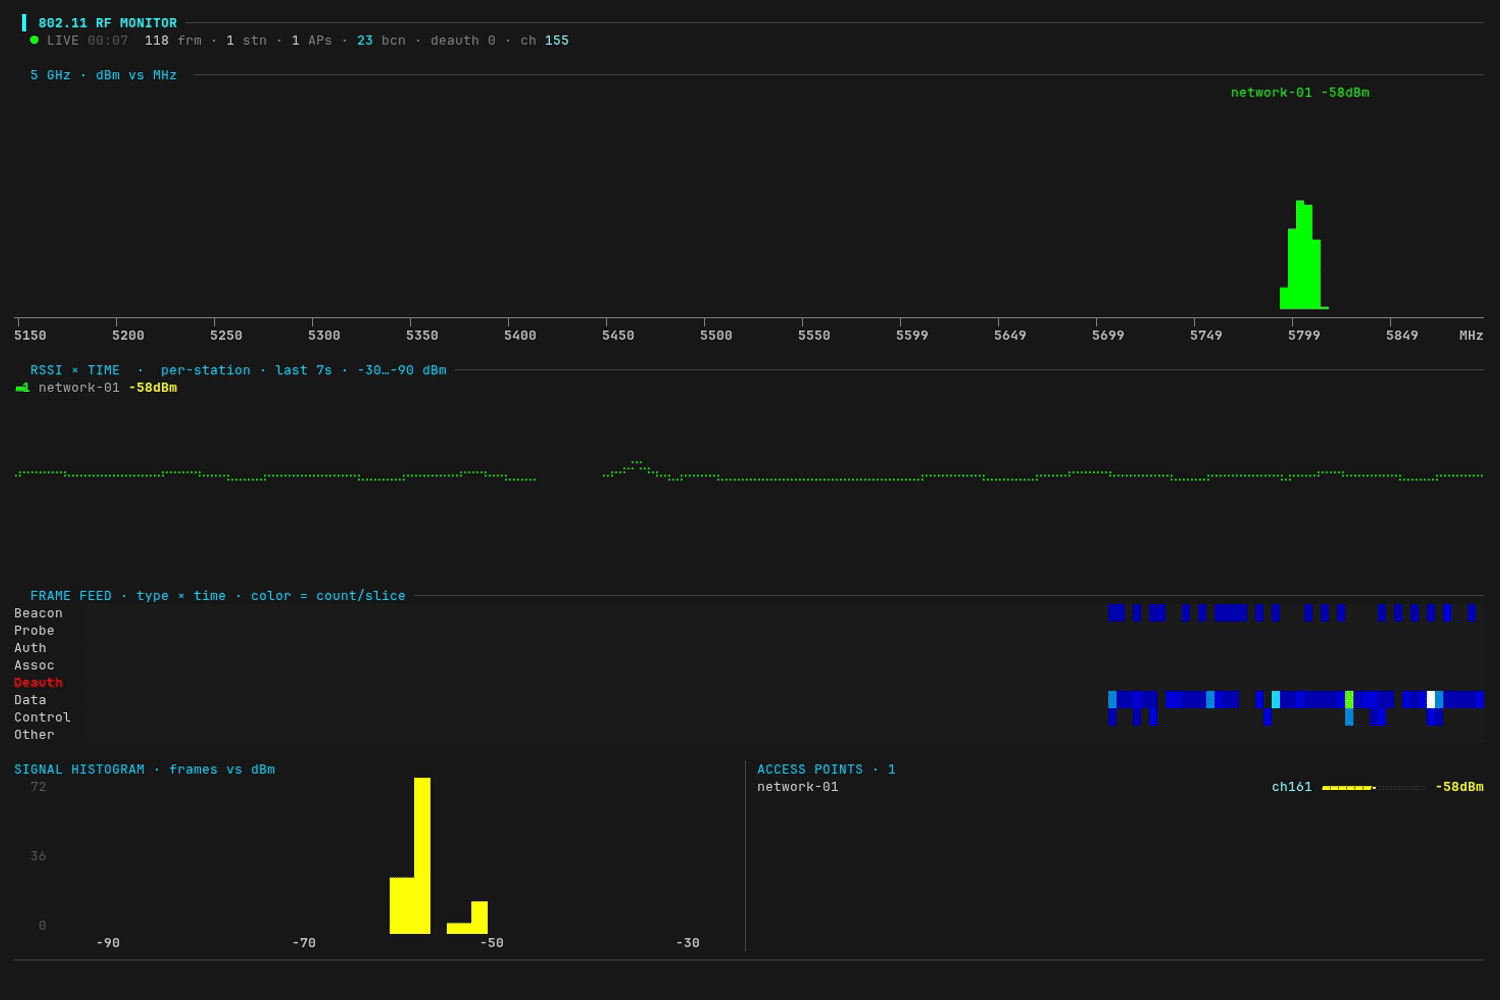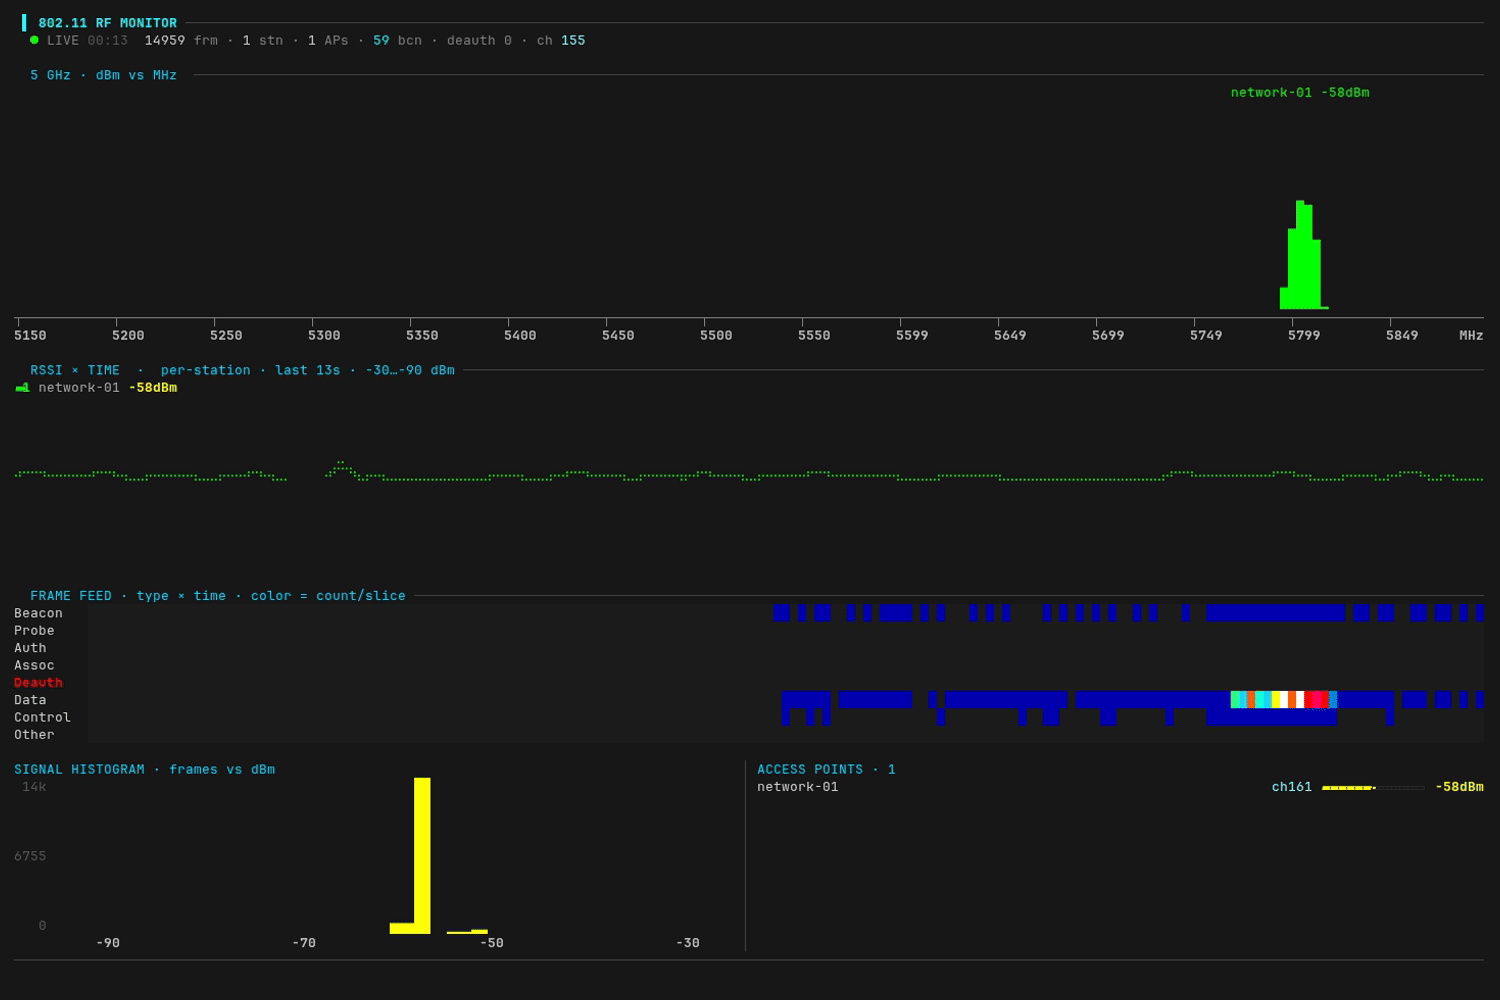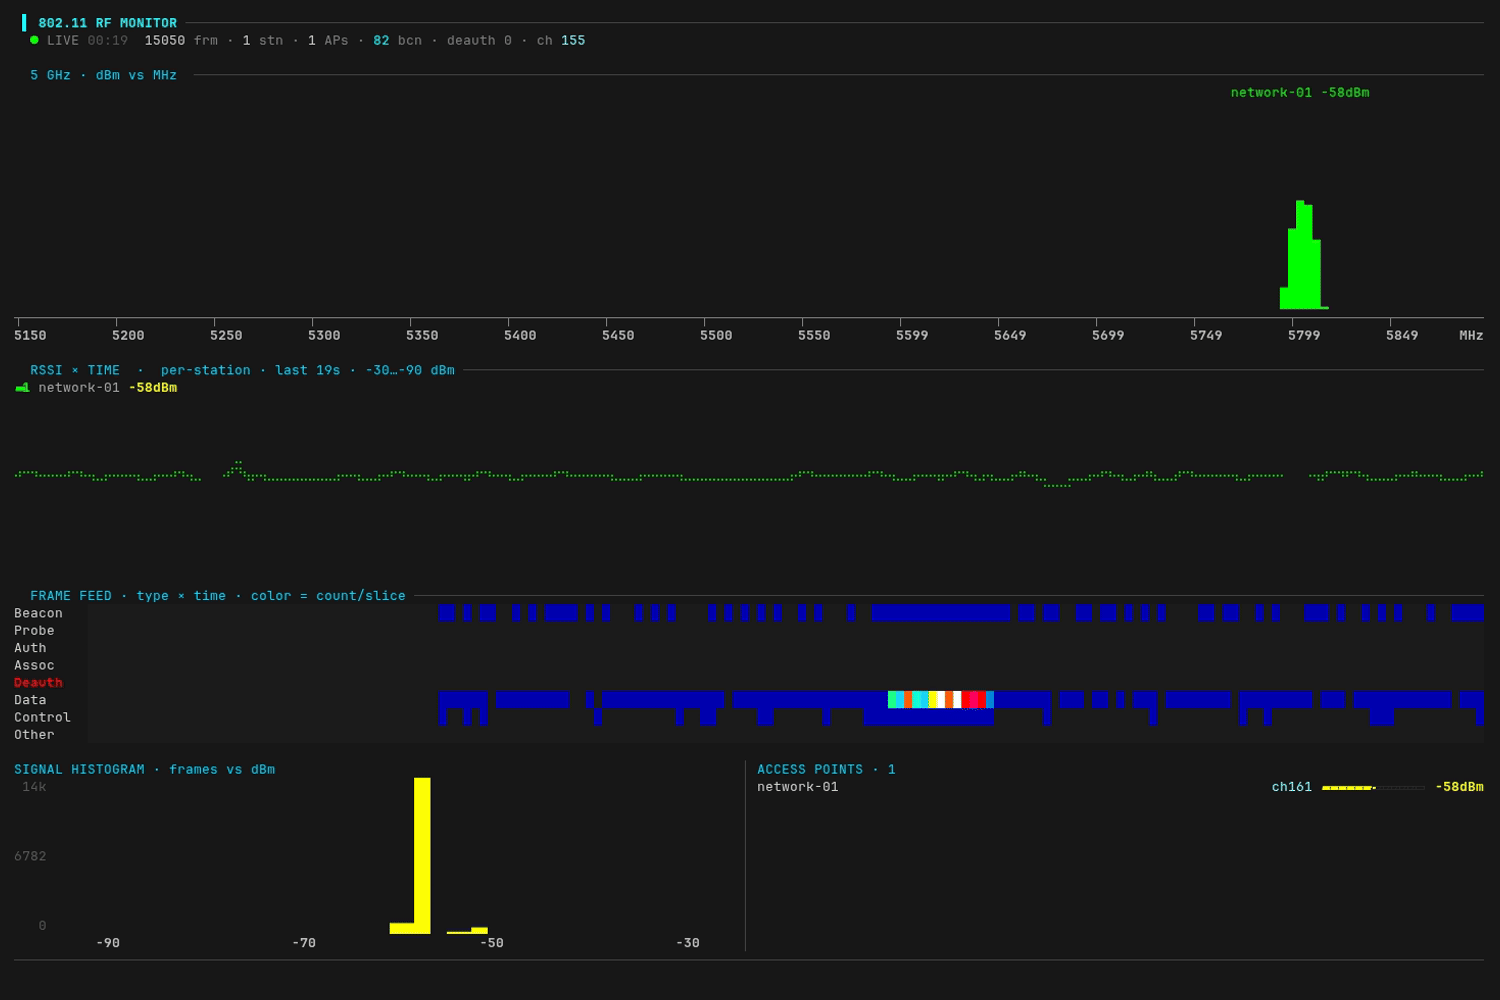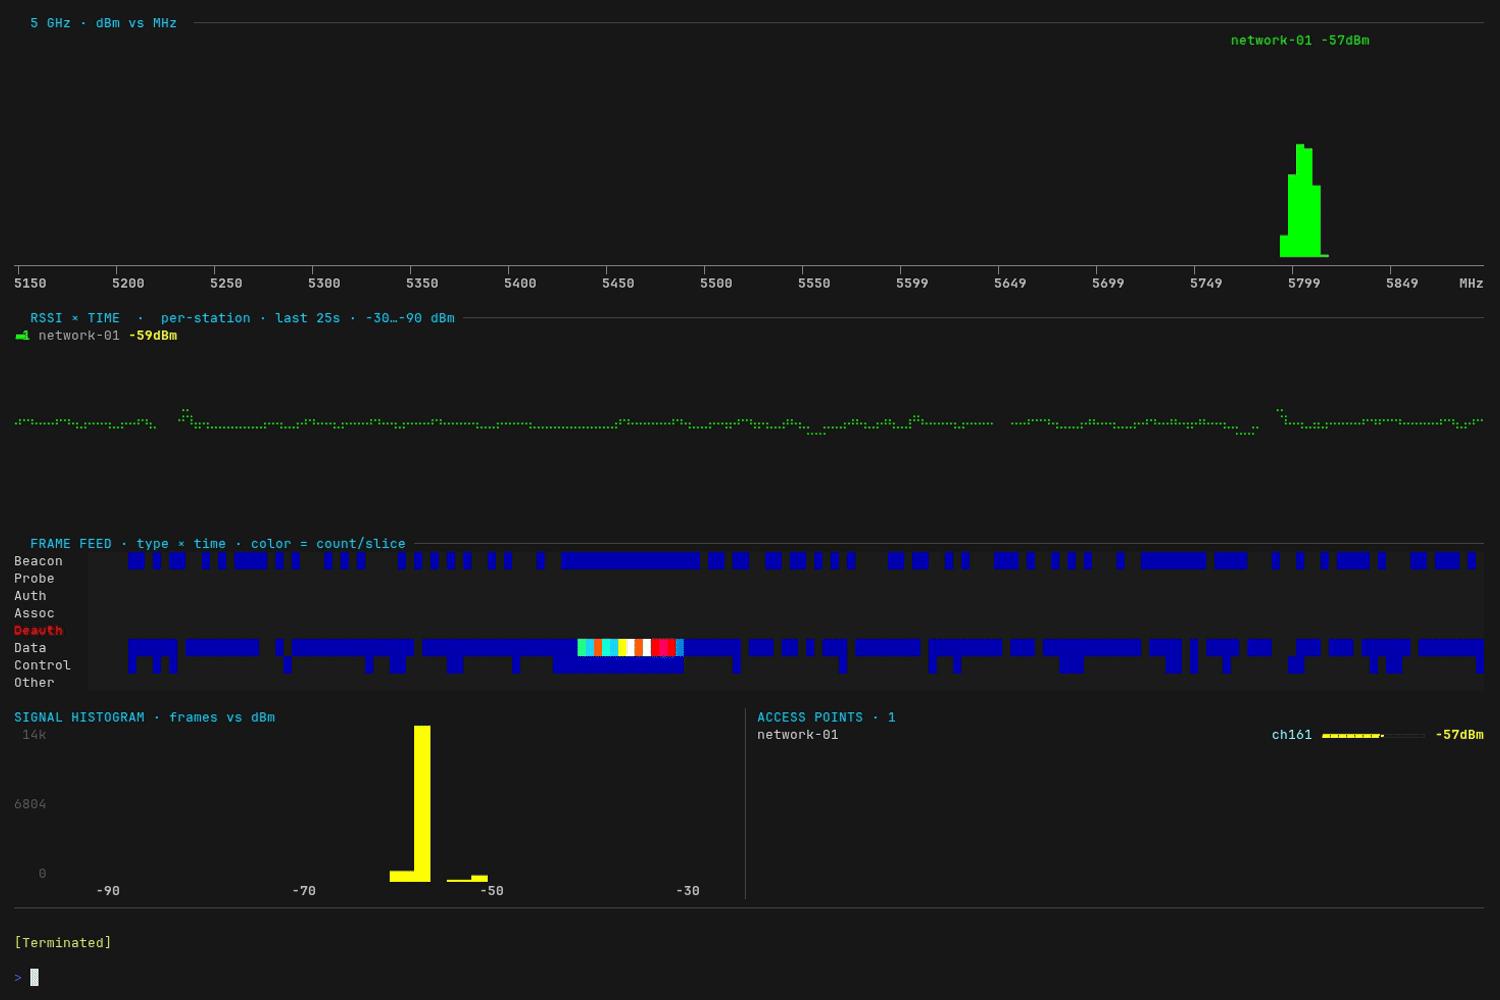 yeet-src/airtop
무선 전파를 위한 htop — 터미널에서 실시간 802.11(Wi-Fi) RF 대시보드
 esperto-input/esperto-wiimote
고급 Wiimote 리매핑 소프트웨어
 mahmoud-sadder/airstrike
AirStrike는 통합된 웹 기반 인터페이스를 통해 Wi-Fi 침투 테스트를 간소화하고 강화하도록 설계된 고급 무선 보안 평가 프레임워크입니다.
 takistmr/cve-2024-20137
MediaTek SoC MT6890, MT7622, MT7915, MT7916, MT7981, MT7986의 wlan 드라이버 취약점을 익스플로잇하기 위한 Python 코드
 kevinmitchell-oswp-cissp/cve-2023-52709-poc
PoC for 2023-52709 - TI 블루투스 스택이 해결 가능한 랜덤 개인 주소(RPA)를 생성하지 못하여 이미 본딩된 피어 장치에 대한 DoS로 이어질 수 있습니다.
 xchwarze/frieren
Frieren은 라우터 및 단일 보드 컴퓨터(SBC)에서 사용하도록 설계된 마이크로 프레임워크입니다. 이 프레임워크는 가볍고 효율적이며 다양한 하드웨어 프로젝트에 쉽게 통합할 수 있도록 구축되었습니다.
 ktauchathuranga/cve-2025-70994
수동 RF 신호 분석기 for EV1527 고정 코드 프로토콜, Yadea T5 무선 키리스 엔트리 시스템에서 CVE-2025-70994 재전송 취약점을 시연합니다. ESP8266/CC1101용 PoC 코드 포함.
 lachlan2k/cve-2023-35803
Aerohive HiveOS/Extreme Networks IQ Engine의 인증되지 않은 버퍼 오버플로우인 CVE-2023-35803에 대한 PoC 익스플로잇으로, ARM 기반 무선 액세스 포인트에서 원격 코드 실행을 가능하게 합니다.









