
 #1
Tools for auditing, testing, and securing Wi-Fi, Bluetooth, and RFID systems.
Kitploit 추천

 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 취약점의 완전 공개 익스플로잇 (Pixel 3 XL에서 테스트됨)
 moften/cve-2025-24271
AirPlay 취약점으로 Apple 기기에서 민감한 정보가 노출됩니다
 keldnorman/cve-2024-0230-blue
CVE-2024-0230 블루투스의 PoC를 위한 보조 스크립트
 itseclab-hsel/cve-2022-24611
Z-Wave S0-No-More 공격에 관한 세부 정보
 ravss/bluetooth-crash-cve-2017-0785
조작된 SDP 검색 요청을 보내 Android 4.0+ 장치의 블루투스 모듈을 충돌시켜 경계를 벗어난 메모리 액세스 및 서비스 거부를 유발하는 CVE-2017-0785용 익스플로잇 스크립트.
 alt3kx/cve-2004-2549
Nortel 무선 LAN 액세스 포인트 2200 시리즈 - 서비스 거부
 butterflyhack/cve-2019-10207
CVE-2019-10207용 PoC
 mastercode112/upgraded_bluebourne-cve-2017-0785-
BlueBourne CVE-2017-0785를 python3로 업그레이드한 버전
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 대시캠의 로컬 WiFi 제어 프로토콜에서 발견된 세 가지 인증되지 않은 취약점: 임의 파일 쓰기, 임의 파일 읽기, 평문 WiFi 자격 증명 노출. CVE-2026-101053, CVE-2026-101054, CVE-2026-101055.
 kh4sh3i/cve-2025-34152
Shenzhen Aitemi M300 Wi-Fi 중계기에서 인증되지 않은 원격 코드 실행을 위한 Go 기반 PoC 익스플로잇입니다. 스캐너를 포함하며 장치를 재부팅하지 않습니다.
 bttea/cve-2018-14714-rce-exploit
ASUS wifi 라우터 RCE 취약점
 amibhai/spoofed
권한이 부여된 보안 감사를 위한 전문가급 완전 비동기 Python 네트워크 스푸핑 제품군입니다. 완전한 IPv4/IPv6 가로채기, 802.11 무선 공격, LLMNR/NBT-NS 포이즈닝, 그리고 변조 방지 감사 로깅을 갖춘 대화형 TUI를 제공합니다.
 k0r0pt/project-tauro
라우터 WiFi 키 복구/크래킹 도구, 한 가지 반전이 있다.
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
이 저장소에는 Qualcomm 기기에서 식별된 취약점인 CVE-2023-33105에 대한 익스플로잇 코드가 포함되어 있습니다. 이 익스플로잇은 잘못된 트랜잭션 시퀀스 번호가 포함된 다수의 개방형 인증 프레임을 전송하여 대상 액세스 포인트(AP)에 서비스 거부(DoS)…
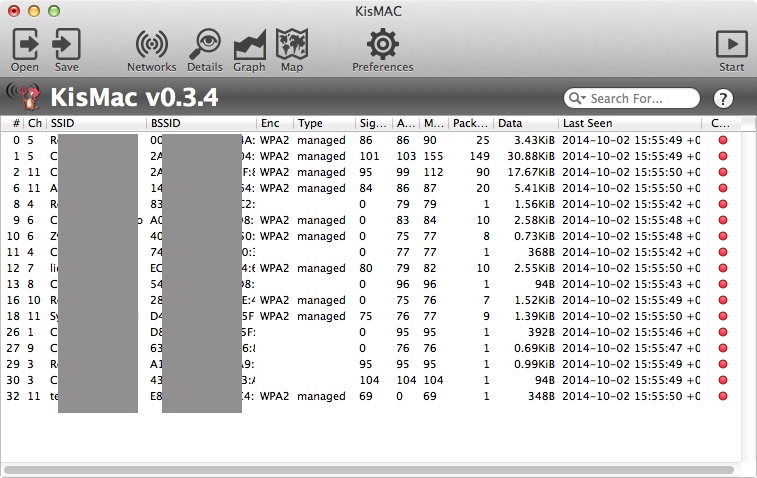 agnidia/kismac2
KisMAC은 Mac OS X용 무료 오픈 소스 무선 스터블링 및 보안 도구입니다.
 tmpertor/raven-storm
L3/L4/L7, ARP, WiFi 및 Bluetooth 공격 모듈과 분산 공격 조정을 위한 서버 모드를 갖춘 Python DDoS 및 스트레스 테스트 툴킷입니다.
 speedyfriend433/cve-2026-84636-poc
CVE-2026-84636 개념 증명, WiFi SSID 정보 노출








