#1

 nanopathi/system_bt_aosp10_r33_cve-2021-0431
# Android 블루투스 스택(Fluoride) AOSP 10 r33 소스 코드, CVE-2021-0431 블루투스 취약점 연구 및 익스플로잇 관련
 yash-chandna/cve-2024-34463
CVE-2024-34463에 대한 개념 증명 익스플로잇으로, BPL Smart Weighing Scale PWS-01-BT의 Bluetooth 보안 취약점을 대상으로 합니다. BLE 스캐너 및 Python 기반 공격 스크립트를 포함합니다.
 uthrasri/system_connectivity_wificond_cve-2021-0392
Android의 wificond 시스템 서비스를 대상으로 하는 CVE-2021-0392 익스플로잇으로, 연결(connectivity) 취약점을 통해 권한 상승을 수행합니다.

 nanopathi/system_bt_aosp10_r33_cve-2020-0471
Android 블루투스 스택(Fluoride)과 CVE-2020-0471에 대한 개념 증명 익스플로잇을 포함하여, AOSP 10에서 취약점 분석 및 익스플로잇 테스트를 가능하게 합니다.
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 익스플로잇으로, Android NFC 스택 취약점을 대상으로 하여 조작된 NFC 패킷을 통해 로컬 권한 상승을 가능하게 합니다.
 dybrkr/wifi_leak
CVE-2018-4084에 대한 개념 증명 익스플로잇으로, macOS High Sierra에서 WiFi 자격 증명 누출 취약점을 이용하여 평문 Wi-Fi 비밀번호를 가로채는 방법을 보여줍니다.
 cisnarfu/bluepop
CVE-2023-45866에 대한 Bluetooth Classic HID 주입 악용 코드로, 취약한 BlueZ 기반 Linux 시스템에 대해 인증되지 않은 키 입력 주입을 가능하게 합니다.
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
CVE-2021-0589를 해결하는 패치된 Android 블루투스 스택(AOSP10)으로, AOSP 및 Linux용 빌드 지침이 포함되어 있습니다.
 chapoly1305/cve-2023-46870
# CVE-2023-46870 상세 분석 및 개념 증명 Nordic Semiconductor nRF Sniffer for Bluetooth LE의 안전하지 않은 파일 권한으로 인한 로컬 권한 상승 취약점에 대한 상세 분석 및 개념 증명으로, 재현 단계와 완화 방법을…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125에 대한 타겟 참조 자료로, 영향을 받는 구성 요소에 초점을 맞춘 코드 및 문서와 함께 Android BlueDroid Bluetooth 취약점에 관한 내용입니다.
 oblique/create_ap
[유지보수 안 됨] 이 스크립트는 NAT 또는 브리지(Bridged) 방식의 WiFi 액세스 포인트를 생성합니다.
 zalexdev/wpair-app
WPair는 Google Fast Pair 프로토콜의 CVE-2025-36911(예: WhisperPair) 취약점을 시연하는 방어적 보안 연구 도구입니다. 이 취약점은 전 세계 수백만 개의 Bluetooth 오디오 기기에 영향을 미치며, 사용자 동의 없이 무단…
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 Android 정보 유출 취약점
 nonamecoder/cve-2022-27254
혼다의 원격 키리스 엔트리 시스템에 대한 RF 재전송 공격을 시연하는 개념 증명 (CVE-2022-27254)입니다. 신호 캡처 및 재전송을 위해 HackRF One과 GNU Radio를 사용합니다.
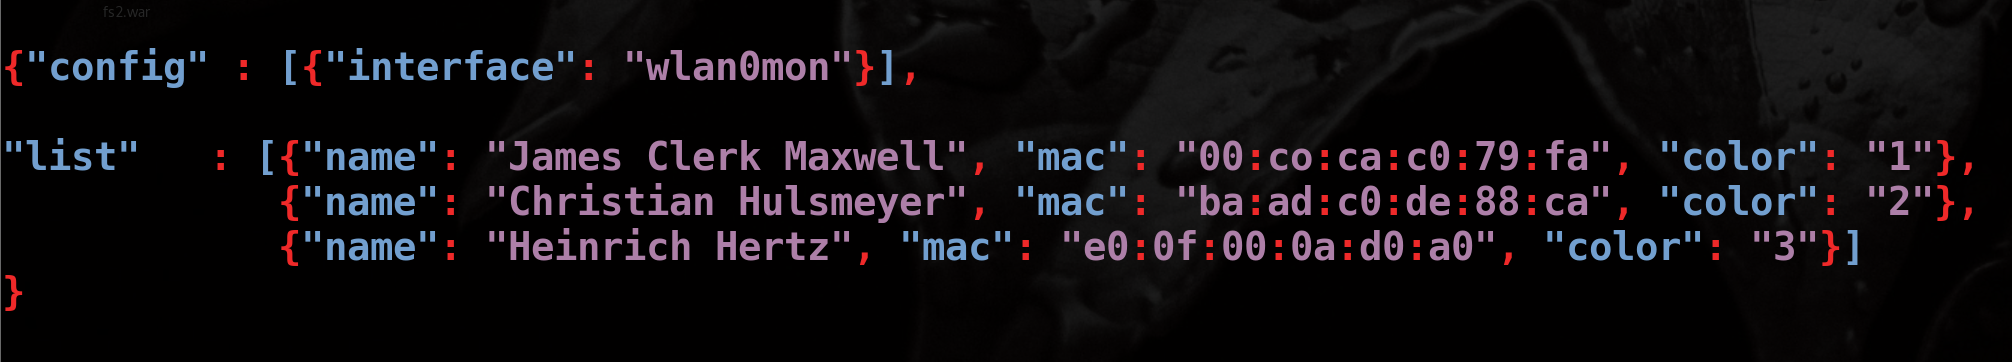 hkm/whoishere.py
WIFI 클라이언트 탐지 - 무선 프로브 요청을 수행하는 장치에 이름을 할당하여 사람을 식별합니다.
 ymsniper/whisper_bully
3단계 Bluetooth BDADDR 추출, Fast Pair 장치에 대한 DoS 및 하이재킹; CVE-2025-36911 범위 밖의 패치되지 않은 프리미티브 (Ubertooth 불필요)