
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089에 대한 Shell PoC로, WordPress Events Manager 플러그인(<= 7.4.0.1)의 인증되지 않은 반사형 XSS 취약점입니다. 플러그인을 핑거프린팅하고 header_format 반사를 테스트합니다.
 danreis20/pentest-lab-metasploitable2
격리된 네트워크의 pentest 실습실: nmap/nikto를 이용한 열거 및 Metasploitable2의 수동 익스플로잇(vsFTPd 백도어 CVE-2011-2523, bindshell)과 완전한 기술 보고서.
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
Grafana 플러그인 ID를 열거하고 취약한 인스턴스에서 /etc/passwd 또는 win.ini를 읽어 CVE-2021-43798 디렉터리 트래버설을 테스트하는 Bash 기반 스캐너입니다.
 fauxrougee/smartscanner-source
C++17과 Qt 6로 구축된 웹 취약점 스캐너로, GUI, CLI, 구성 가능한 크롤링, JSON 보고서 기능을 갖추고 있습니다. 교육 목적으로 재구성되었습니다.
 mycode83/godirb
빠르고 사용하기 쉬운 Go로 작성된 디렉터리 브루트포서입니다.
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 testardou/cve-2026-65540
Popup for CF7 with Sweet Alert <= 1.6.5 - 크로스 사이트 요청 위조
 diegoarias008/cve-2026-20079-checker
CVE-2026-20079 Cisco FMC 인증 우회 동작을 인증되지 않은 세션과 csm_processes 세션 응답을 비교하여 검증하는 읽기 전용 Python 검사기입니다.
 talha1112/fyp
데스크톱 기반 보안 팀용 취약점 평가 도구 — 웹 앱 및 네트워크를 스캔하고, CVE를 탐지하며, 익스플로잇을 매핑하고, 위험도를 자동 평가하며, 상세 보고서를 생성합니다. Electron, React, Node.js 및 Python으로 구축되었습니다.
 bishopfox/cve-2026-19490-check
Citrix NetScaler SAML 인증 우회 CVE-2026-19490을 안전하게 탐지
 yeee3642/edu-recon
교육 부문 인가 정찰 및 트리아지 오케스트레이터(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, 시크릿/API 키 유출, XSS, wp2shell)와 웹 제어 패널
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 yora1928/cve-2026-15748
Scans WordPress Forminator for CVE-2026-15748 unauthenticated RCE. Detects vulnerable sites, crawls forms, extracts nonces, runs safe upload…
 foxvr-sudo/bug-bounty-arsenal-v.3
풀스택 플랫폼으로, 탐지기 기반 엔진, 비동기 Celery 워커, 그리고 발견 사항을 분류하고 증거를 내보내기 위한 React 대시보드를 갖춘 인가된 웹 애플리케이션 보안 스캐닝을 지원합니다.
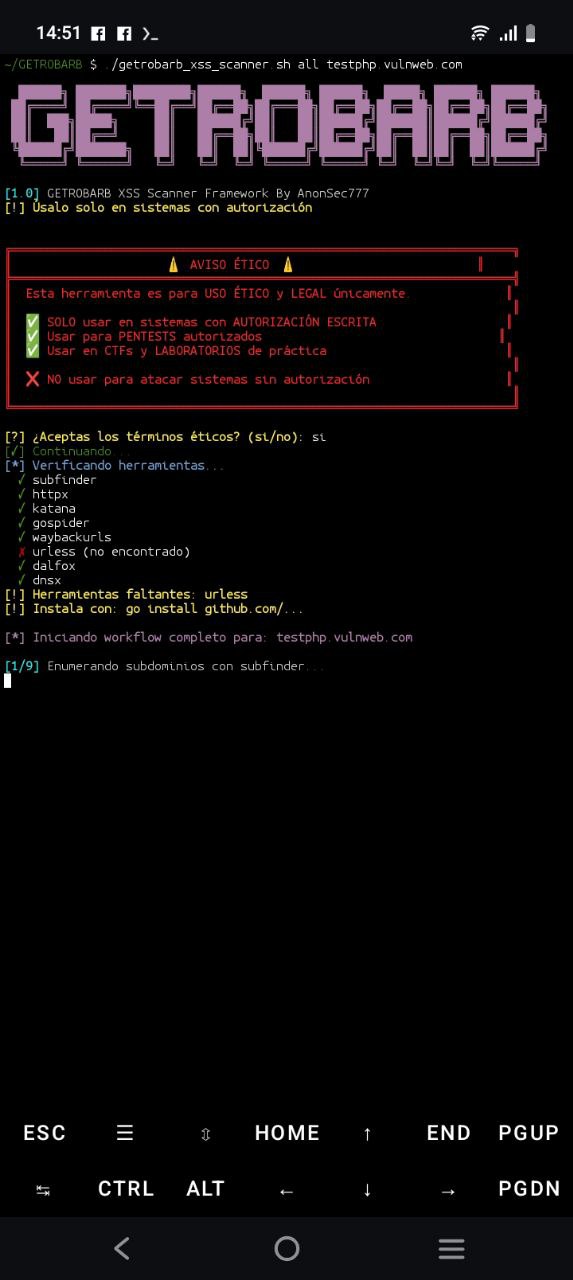 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 bugcrowd/hunt
패시브 Burp/ZAP 스캐닝을 통해 인젝션, SSRF, 경로 탐색, IDOR 및 SSTI와 일반적으로 연관된 파라미터를 플래그로 표시하고, 수동 테스트 방법론도 체계화합니다.
 azmisyahrul/prismsec
AI 기반 모의 침투 테스트를 위해 nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap을 래핑하는 안전하고 모듈식 MCP 서버








