
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 0xwhoknows/cve-2025-29927
비동기 Python 스캐너로, aiohttp, 연결 풀링, 캐싱, 청크 단위 결과 저장을 통해 URL 목록을 처리하여 Next.js 앱에서 CVE-2025-29927을 탐지합니다.
 lfillaz/cve-2024-2997
이 도구는 웹사이트의 잠재적 경로에 대한 포괄적인 목록을 검사하여 취약점을 신속하게 식별하는 데 도움을 주므로 보안 평가에 유용합니다.
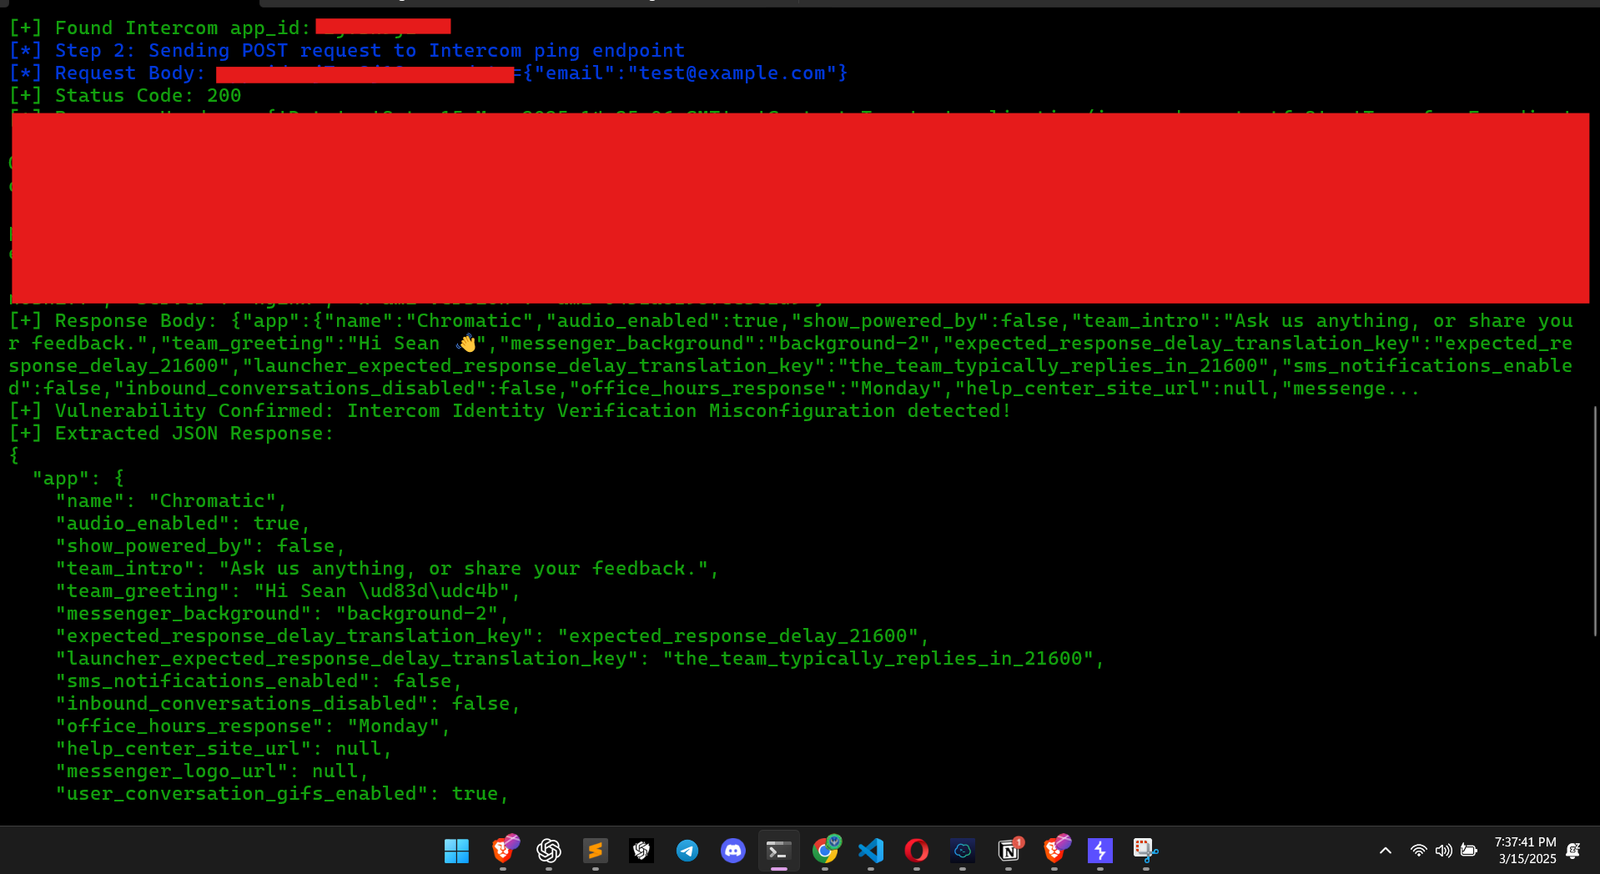 muhammadwaseem29/intercom-exploit
Intercom 위젯에 신원 확인(Identity Verification)이 설정되어 있지 않아, 공격자가 사용자를 사칭하여 해당 사용자의 채팅 기록에 접근할 수 있습니다. 참조:
 momika233/loxs-optimized
자동화된 XSS/CSP 우회 페이로드 테스트와 일괄 SQL 인젝션 탐지에 중점을 둔 웹 취약점 스캐너로, SQLMap을 사용하여 악용 가능한 URL만 보고합니다.
 rootharpy/cve-2025-25163-nuclei-template
이 저장소는 WordPress용 Plugin A/B Image Optimizer에서 경로 탐색 취약점(CVE-2025-25163)을 탐지하도록 특별히 설계된 Nuclei 템플릿을 제공합니다. 이 취약점은 심각한 보안 위험을 초래하여 민감한 서버 파일에 대한 무단…
 redhuntlabs/log4jhunt
Log4Shell(CVE-2021-44228) 취약점을 위한 자동화된 신뢰할 수 있는 스캐너입니다.
 malwareman007/scanner-and-patcher
웹 취약점 스캐너 및 패처
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - 인증되지 않은 SQL 인젝션
 kostas-pa/lfitester
로컬 파일 포함(Local File Inclusion) 취약점을 탐지하고 악용하는 Python3 도구로, 크롤링, 경로 순회 및 필터 우회 페이로드, 그리고 로그 포이즈닝 또는 PHP 래퍼를 통한 자동 리버스 셸 기능을 제공합니다.
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
 babydessy/cve-2024-27954
CVE-2024-27954에 대한 Nuclei 템플릿 및 탐지 쿼리로, 최대 버전 3.92.0까지의 WP Automatic WordPress 플러그인에 존재하는 경로 탐색 및 SSRF 취약점입니다.
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server 취약점 테스트 도구 | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , CVE-2024-38473…
 dzonerzy/gowapt
Go 웹 애플리케이션 침투 테스트
 graysignal/cve-2024-38856-apacheofbiz
Apache OFBiz 18.12.15 이전 버전에 영향을 미치는 CVE-2024-38856 익스플로잇
 chaitin/xray
一款长亭自研的完善的安全评估工具,支持常见 web 安全问题扫描和自定义 poc | 使用之前务必先阅读文档
 robotshell/magicrecon
MagicRecon은 목표의 리콘 및 데이터 수집 프로세스를 최대화하고 일반적인 취약점을 찾아내며, 얻은 결과를 디렉토리와 다양한 형식으로 체계적으로 저장하는 강력한 셸 스크립트입니다.
 cappricio-securities/cgi-printenv
CGI Print ENV 정보 유출
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - 정보 공개








