
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
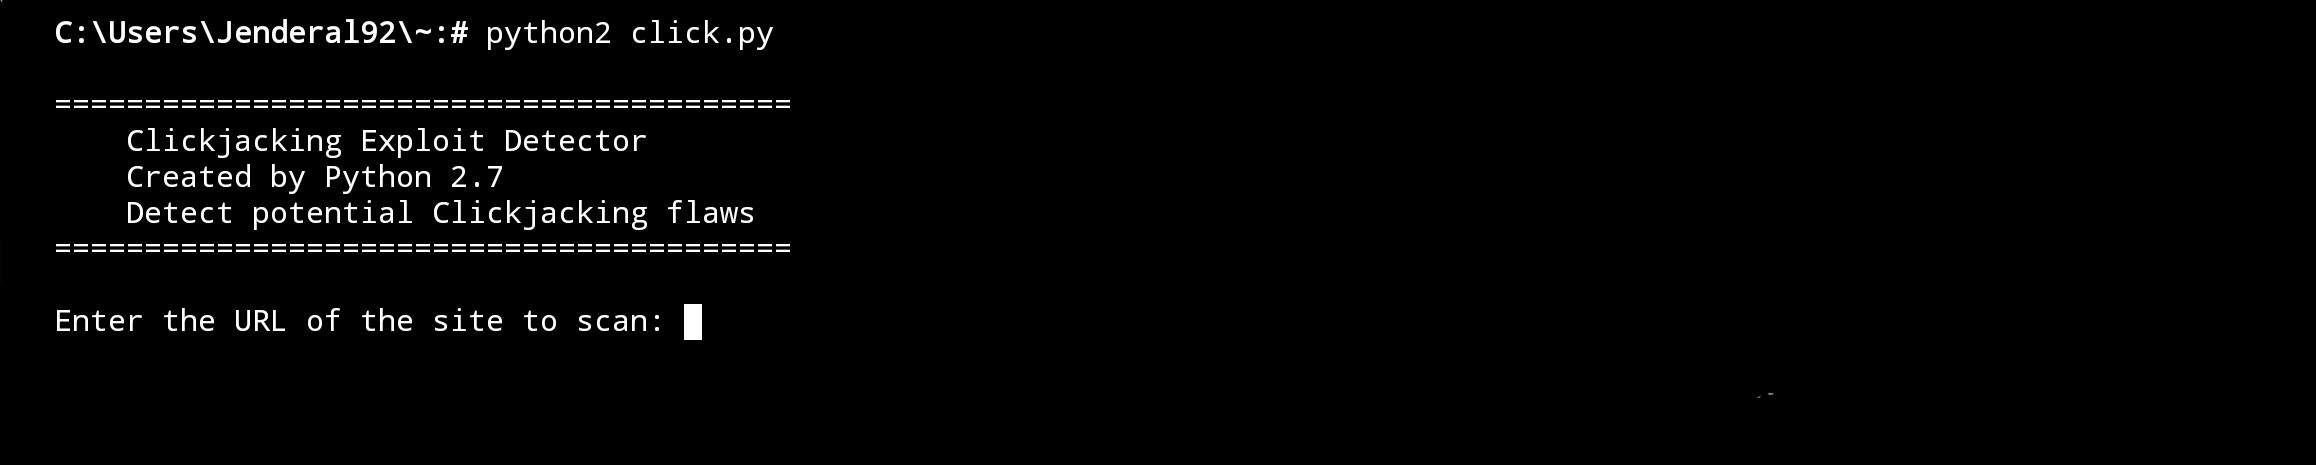
 jenderal92/clickjacking-exploit-detector
클릭재킹 악용 탐지기는 웹 페이지 스캔 기술을 사용하여 잠재적인 취약점을 식별하고 해당 요소에 대한 분석을 제공합니다.
 strobelpierre/cve-2026-9082
핑거프린팅, 버전 탐지, 엔드포인트 프로빙을 통해 페이로드를 전송하지 않고 CVE-2026-9082(PostgreSQL SQL 인젝션)에 취약한 Drupal 설치를 탐지하는 반수동적 스캐너입니다.
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Vehicle Service Management System 1.0의 로그인 패널에 있는 Mechanic List Section을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Vehicle Service Management System 1.0의 로그인 패널에 있는 서비스 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널에 있는 사용자 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(Stored XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널 설정 섹션을 통해 저장형 교차 사이트 스크립팅(XSS) 취약점이 존재합니다.
 ashrafzaryouh/cve-2026-20131
CVE-2026-20131에 대한 안전한 탐지 도구로, Cisco Secure Firewall Management Center의 인증 전 Java 역직렬화 RCE 취약점을 대상으로 하며, FMC 핑거프린팅과 버전 배너 검사를 제공합니다.
 capture0x/xss-loader
Xss 페이로드 생성기 ~ Xss 스캐너 ~ Xss Dork Finder
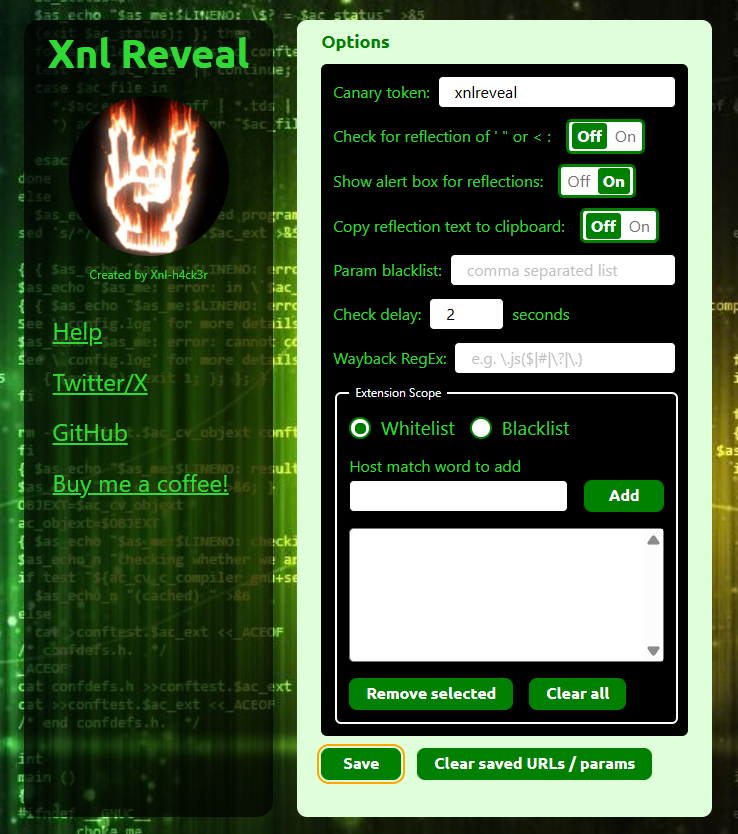 xnl-h4ck3r/xnlreveal
반사된 쿼리 매개변수에 대한 경고를 표시하고, 현재 경로의 Wayback 아카이브 링크를 표시하며, 숨겨진 요소를 표시하고 비활성화된 요소를 활성화하는 Chrome/Firefox 브라우저 확장 프로그램입니다.
 arachni/arachni
웹 애플리케이션 보안 스캐너 프레임워크
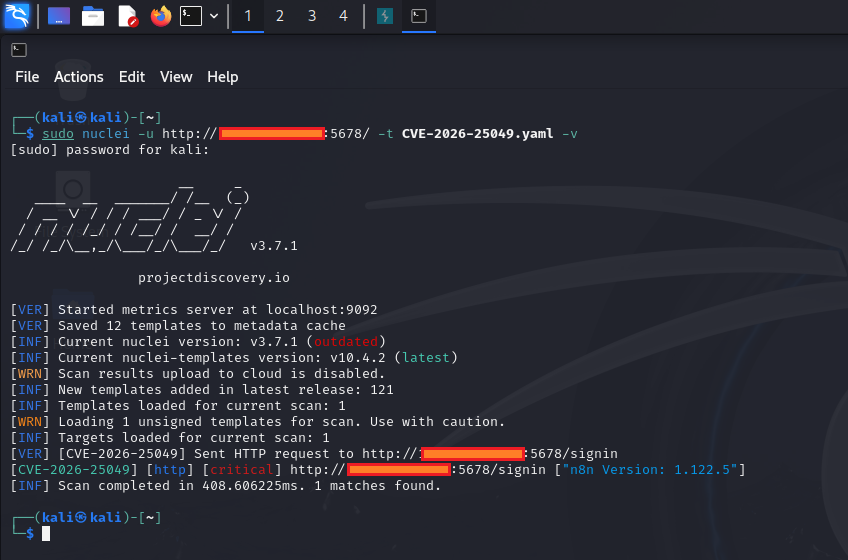 ashrafzaryouh/cve-2026-25049
CVE-2026-25049에 대한 권고 및 검증 노트로, n8n의 /rest/settings 엔드포인트에서 발생하는 인증되지 않은 정보 노출 취약점이며, 영향, 영향을 받는 버전, 완화 방안을 다룹니다.
 enablesecurity/wafw00f
정상 및 악성 요청에 대한 HTTP 응답을 분석하여 200개 이상의 WAF 제품을 식별 및 탐지하는 자동화된 웹 애플리케이션 방화벽 핑거프린팅 도구입니다.
 zedeq/wp-cve-2025-4322---scan
CVE-2025-4322 취약점 식별 스캐너
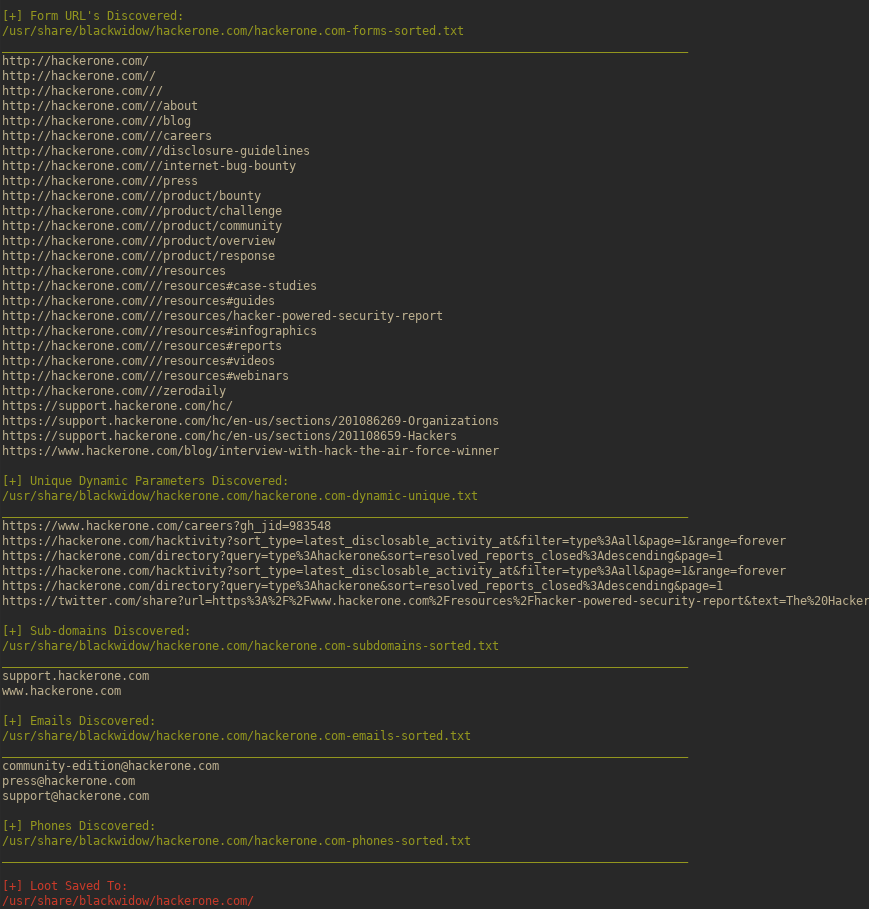 1n3/blackwidow
OWASP 취약점을 대상 웹사이트에서 수집하고 퍼징하기 위한 Python 기반 웹 애플리케이션 스캐너입니다.
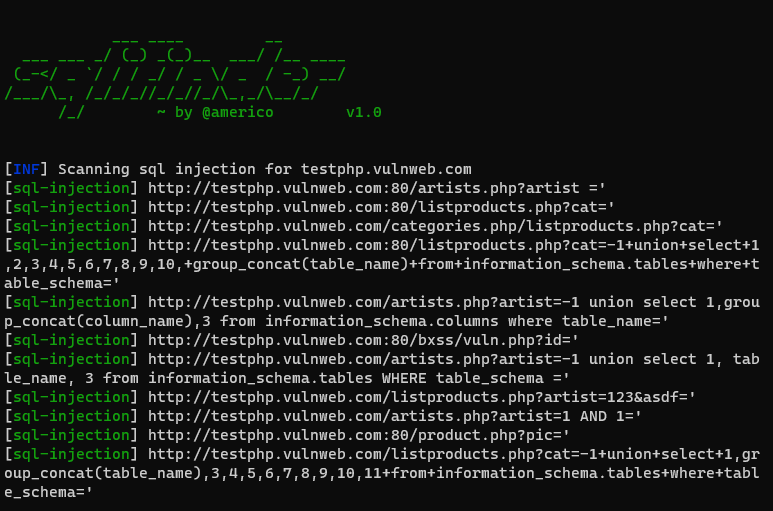 americo/sqlifinder
SQL 인젝션 취약점 스캐너 (Python 제작)
 erev0s/vampi
보안 테스트를 위한 OWASP 상위 10대 취약점이 포함된 취약한 REST API
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.








