
 #1

 capivara-research/cve-2026-120218
CVE-2026-120218에 대한 분석 및 안전한 PoC로, xml-stylesheet XSLT 처리 명령을 통해 TypeMill의 SVG 새니타이저에서 발생하는 저장형 XSS이며, 소스 검사기와 수정 세부 정보를 포함합니다.
 llcforge/cve-2026-120993
Docker-based PoC lab reproducing CVE-2026-120993, an nginx stream SSL NULL pointer dereference DoS triggered by PROXY protocol v2 headers lacking SNI…
 im0xfay/cve-2026-121684
CVE-2026-121684에 대한 PoC 및 실습 환경: 인증 없이 Soledad WordPress 테마의 shortcode-allowlist 우회 및 경로 순회 LFI를 통해 RCE에 이르는 취약점으로, 스캔, 익스플로잇, 웹셸 체인 모드를 제공합니다.
 llcforge/cve-2026-121810
CVE-2026-121810에 대한 Docker 기반 개념 증명(PoC)으로, worker_connections 고갈로 인해 발생하는 nginx HTTP/3(QUIC) use-after-free 취약점이며, Python QUIC 플러드 트리거와 크래시 탐지를…
 weitek/nginx2root
nginx의 CVE-2026-123007, -123634, -123633, -121810 및 -113425 취약점 노출 여부를 안전하게 외부에서 검사합니다. 익스플로잇 없이 핸드셰이크, fingerprint, 구성 분석만 수행합니다.
 josueportillo/nginx2root-scanner
nginx2root nginx CVE(CVE-2026-123007, -123634, -123633, -121810, -113425) 및 연쇄 SCTP 커널 LPE를 탐지 전용으로 스캔하는 웹 스캐너
 defexnn/defex-ngnix
PoC: nginx 1.31.8 HTTP/2 연결 send-window 누수 (CVE-2026-123007)
 im0xfay/cve-2026-123007
nginx HTTP/2 RCE 취약점 CVE-2026-123007 및 CVE-2026-123633에 대한 근본 원인 분석, 재현 실험실, PoC 도구로, 저비용 오라클과 익스플로잇 가능성 한계를 포함합니다.
 mazeresearch/nginx-h2-probe
CVE-2026-123007(nginx HTTP/2 RCE)을 위한 안전한 원격 스캐너입니다.
 0xnrg/cve-2026-123007
nginx 호스트를 대상으로 수동 버전/SETTINGS 핑거프린팅과 비파괴적 오라클 프로브를 통해 CVE-2026-123007(HTTP/2 흐름 제어 정수 언더플로)을 스캔합니다.
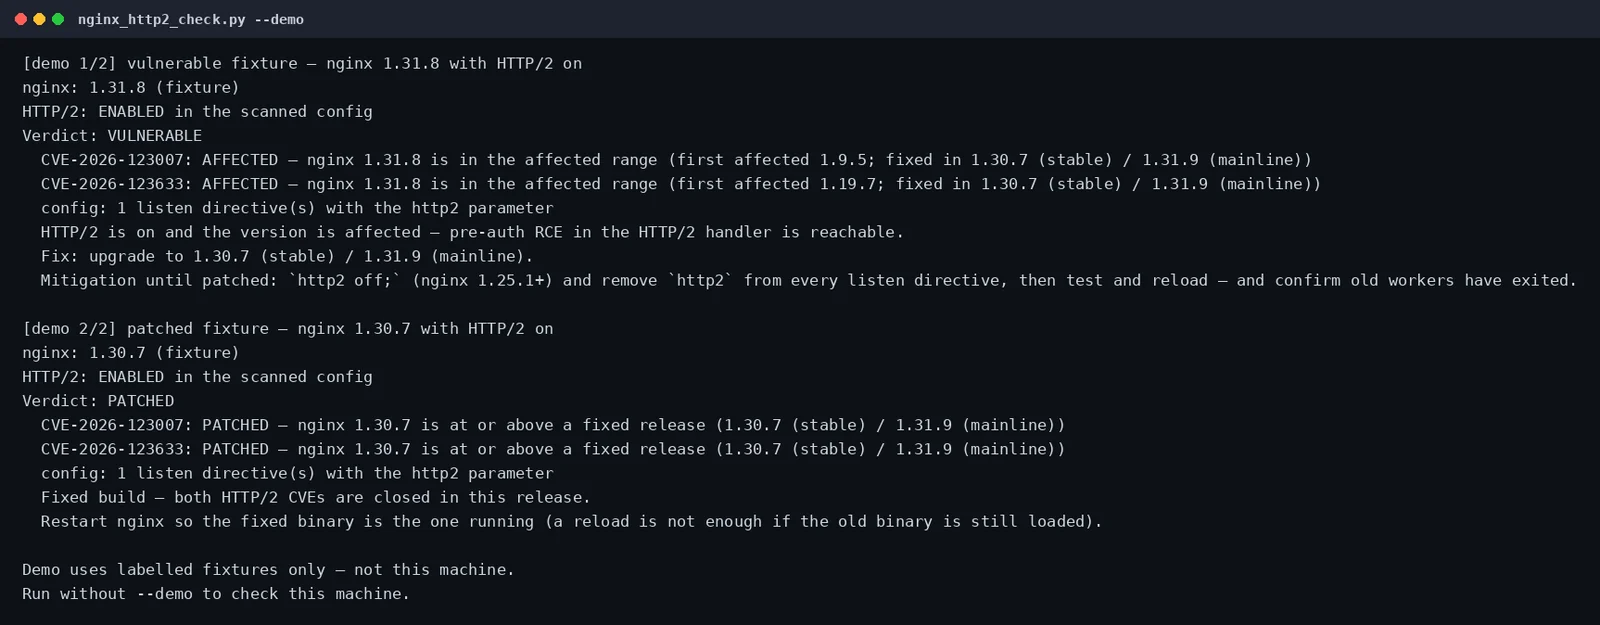 mahgal/nginx-http2-rce-check
'나는 Nginx HTTP/2 RCE에 노출되어 있나?'라는 질문에 명령 하나로 답하세요 — nginx 버전과 HTTP/2 설정을 CVE-2026-123007 / CVE-2026-123633(2026-11-18 공개, CVSS 9.2)과 대조하여 확인합니다.
 foxcornlab/nginx-scanner
nginx 및 NGINX Plus 버전을 nginx2root CVE 수정 사항과 비교 평가하고, HTTP/2, HTTP/3, resolver, 메일 프록시 및 TLS 1.3 노출 여부를 탐지하며, 로컬 설정을 감사하는 탐지 전용 트리아지 스캐너입니다. 페이로드는…
 materaj2/cve-2026-123007-scanner
F5가 2026-11-18에 공개한 두 가지 HTTP/2 메모리 손상 취약점에 대해 NGINX 서버를 핑거프린팅하는 안전하고 의존성이 없는 스캐너
 timthebeastnl/nginx2root
NGINX2Root 노출 여부를 nginx 호스트에서 점검하는 Bash 스크립트: 버전, HTTP/2, HTTP/3 및 메일 포트에 대한 외부 표면 스캔과 읽기 전용 온호스트 설정 점검, 그리고 Docker 랩을 제공합니다.
 llcforge/cve-2026-123007
CVE-2026-123007에 대한 Python PoC로, nginx HTTP/2 흐름 제어 정수 언더플로(CWE-191)를 이용해 힙 손상 및 워커 RCE를 가능하게 합니다. 버전/HTTP2 탐지와 크래시 유발 기능을 포함합니다.
 certbn/cve-2026-123158-openssh-sshd-sshhole-sshole-
Advisory and technical analysis of CVE-2026-123158, an OpenSSH sshd password authentication bypass on musl-based Linux, with root cause, reproduction…
 halilkirazkaya/cve-2026-123158
PAM 없이 musl libc Alpine 빌드에서 발생하는 OpenSSH 비밀번호 인증 우회(CVE-2026-123158)에 대한 개념 증명 스캐너 및 Docker 실습 환경입니다.
 hackspeak/cve-2026-123158
OpenSSH + musl 비밀번호 인증 우회(sshole) 검사기: 로컬 사전 조건 감사 + 원격 검증, 승인된 테스트용








