
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 ostesayed/oste-meta-scan
Nikto, ZAP, Nuclei, SkipFish 및 Wapiti를 집계하는 다중 엔진 DAST 스캐너로, 자동화된 웹 인젝션 취약점 탐지를 수행하며 통합된 JSON 및 HTML 보고서를 제공합니다.
 rxerium/rxerium-templates
@rxerium이 제로데이 및 활발히 악용되는 취약점을 위해 제작한 Nuclei 스크립트입니다.
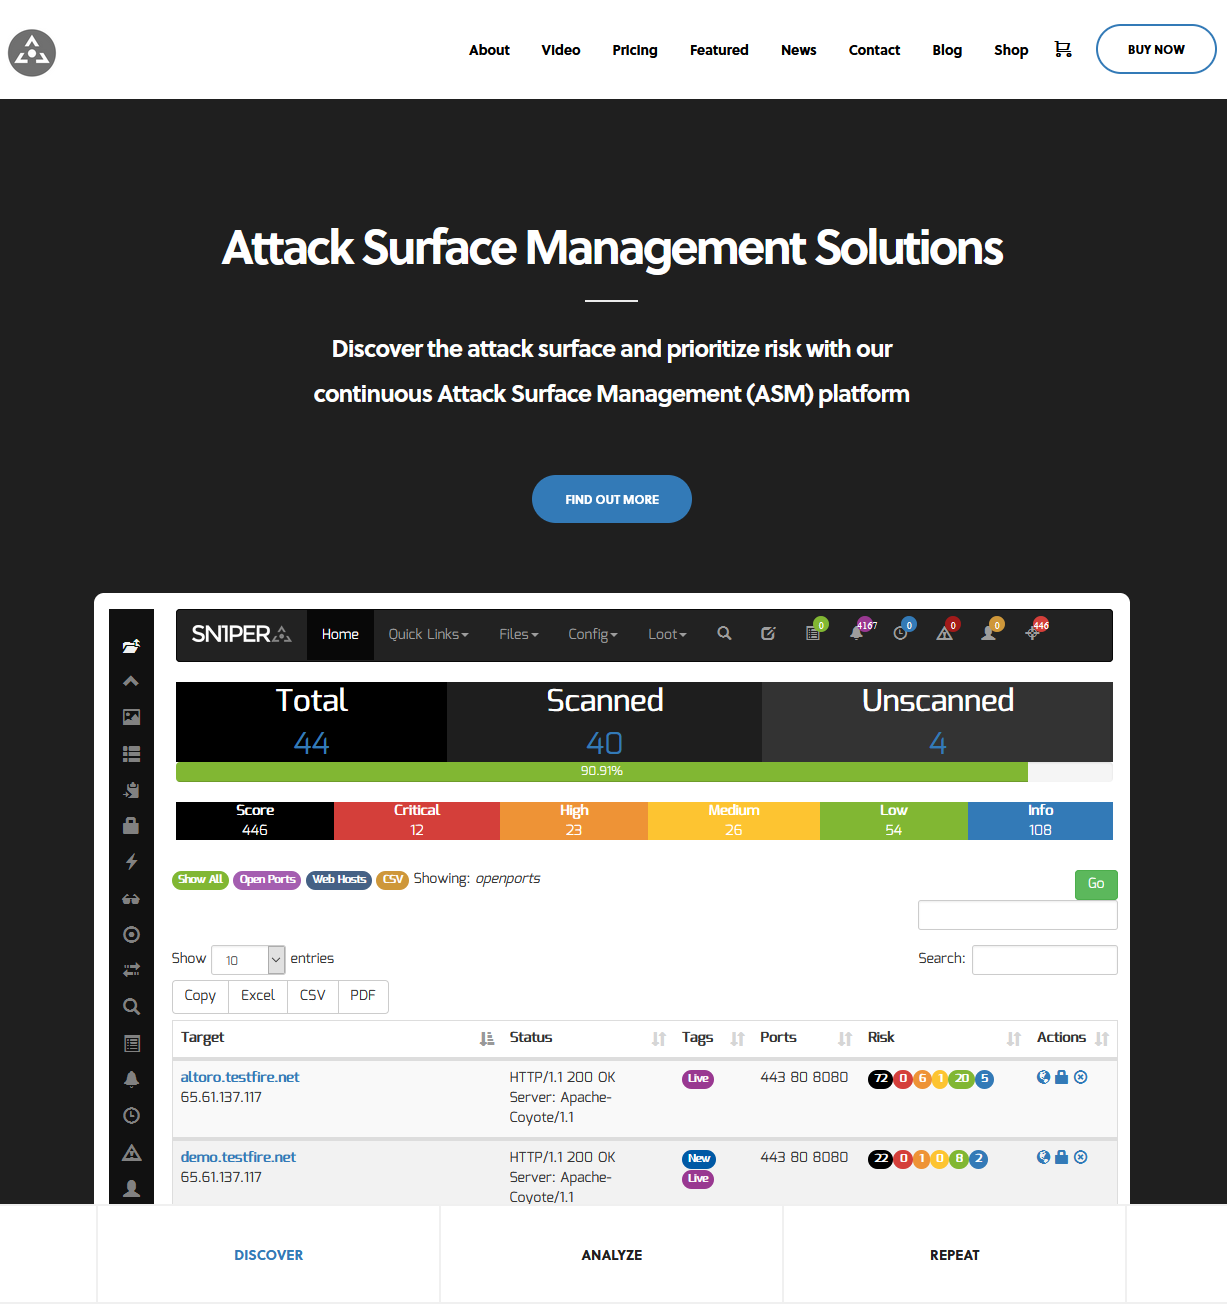 1n3/attacksurfacemanagement
지속적인 공격 표면 관리(ASM) 플랫폼을 통해 공격 표면을 발견하고 위험의 우선순위를 지정하세요 - Sn1per Professional #pentest #redteam #bugbounty
 netspi/autodirbuster
여러 IP에 대해 ffuf 스캔을 자동으로 실행하고 저장합니다
 vncert-cc/0dayex-checker
제로데이 Microsoft Exchange Server 체커 (가상 패치 체커)
 zaproxy/zap-api-rust
Rust 클라이언트 라이브러리로, OWASP ZAP API에 대한 프로그래밍 방식의 접근을 지원하여 웹 애플리케이션 보안 스캐닝, 취약점 탐지, 프록시 인터셉션 기능을 제공합니다.
 isee857/cve-2024-9047-poc
WordPress File Upload 플러그인 임의 파일 읽기 취약점 (CVE-2024-9047) 배치 탐지 스크립트
 rxerium/cve-2025-37164
CVE-2025-37164 탐지
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - 범위를 벗어난 메모리 읽기
 zer1t0/barrido
웹 애플리케이션에서 경로를 발견하는 도구
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Vehicle Service Management System 1.0의 로그인 패널에 있는 서비스 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 shield-cyber/react2shell-scanner
대상 웹 서비스에서 CVE-2025-55182 및 CVE-2025-66478의 존재를 탐지하는 스캐너.
 agampreet-singh/cve-2024-25202
PHPgurukul visitor management system 1.0에서 취약점이 발견되었습니다. 이 취약점은 문제가 있는 것으로 평가되었습니다. 이 문제의 영향을 받는 것은 search-result.php 및 search-visitor.php를 호출하는…
 0xans/cve-2024-24919
웹 애플리케이션에서 CVE-2024-24919 취약점을 CLI를 통해 스캔하며, 단일 대상 또는 워드리스트 기반의 대량 URL 스캔을 지원합니다.
 jenderal92/cve-2026-49049
대규모 취약점 스캐너 for CVE-2026-49049 – Joomla Helix3 플러그인의 인증되지 않은 원격 코드 실행. 멀티스레드 방식으로, 실행된 PHP 페이로드와 원시 PHP 페이로드를 모두 탐지합니다.
 jenderal92/wordpress-default-password
python 2.7
 rxerium/cve-2025-58360
CVE-2025-58360에 대한 패시브 탐지
 testardou/cve-2026-65540
Popup for CF7 with Sweet Alert <= 1.6.5 - 크로스 사이트 요청 위조








