#1

 owasp/asst
OWASP ASST (자동화된 소프트웨어 보안 툴킷) | 새로운 오픈 소스 웹 보안 스캐너.
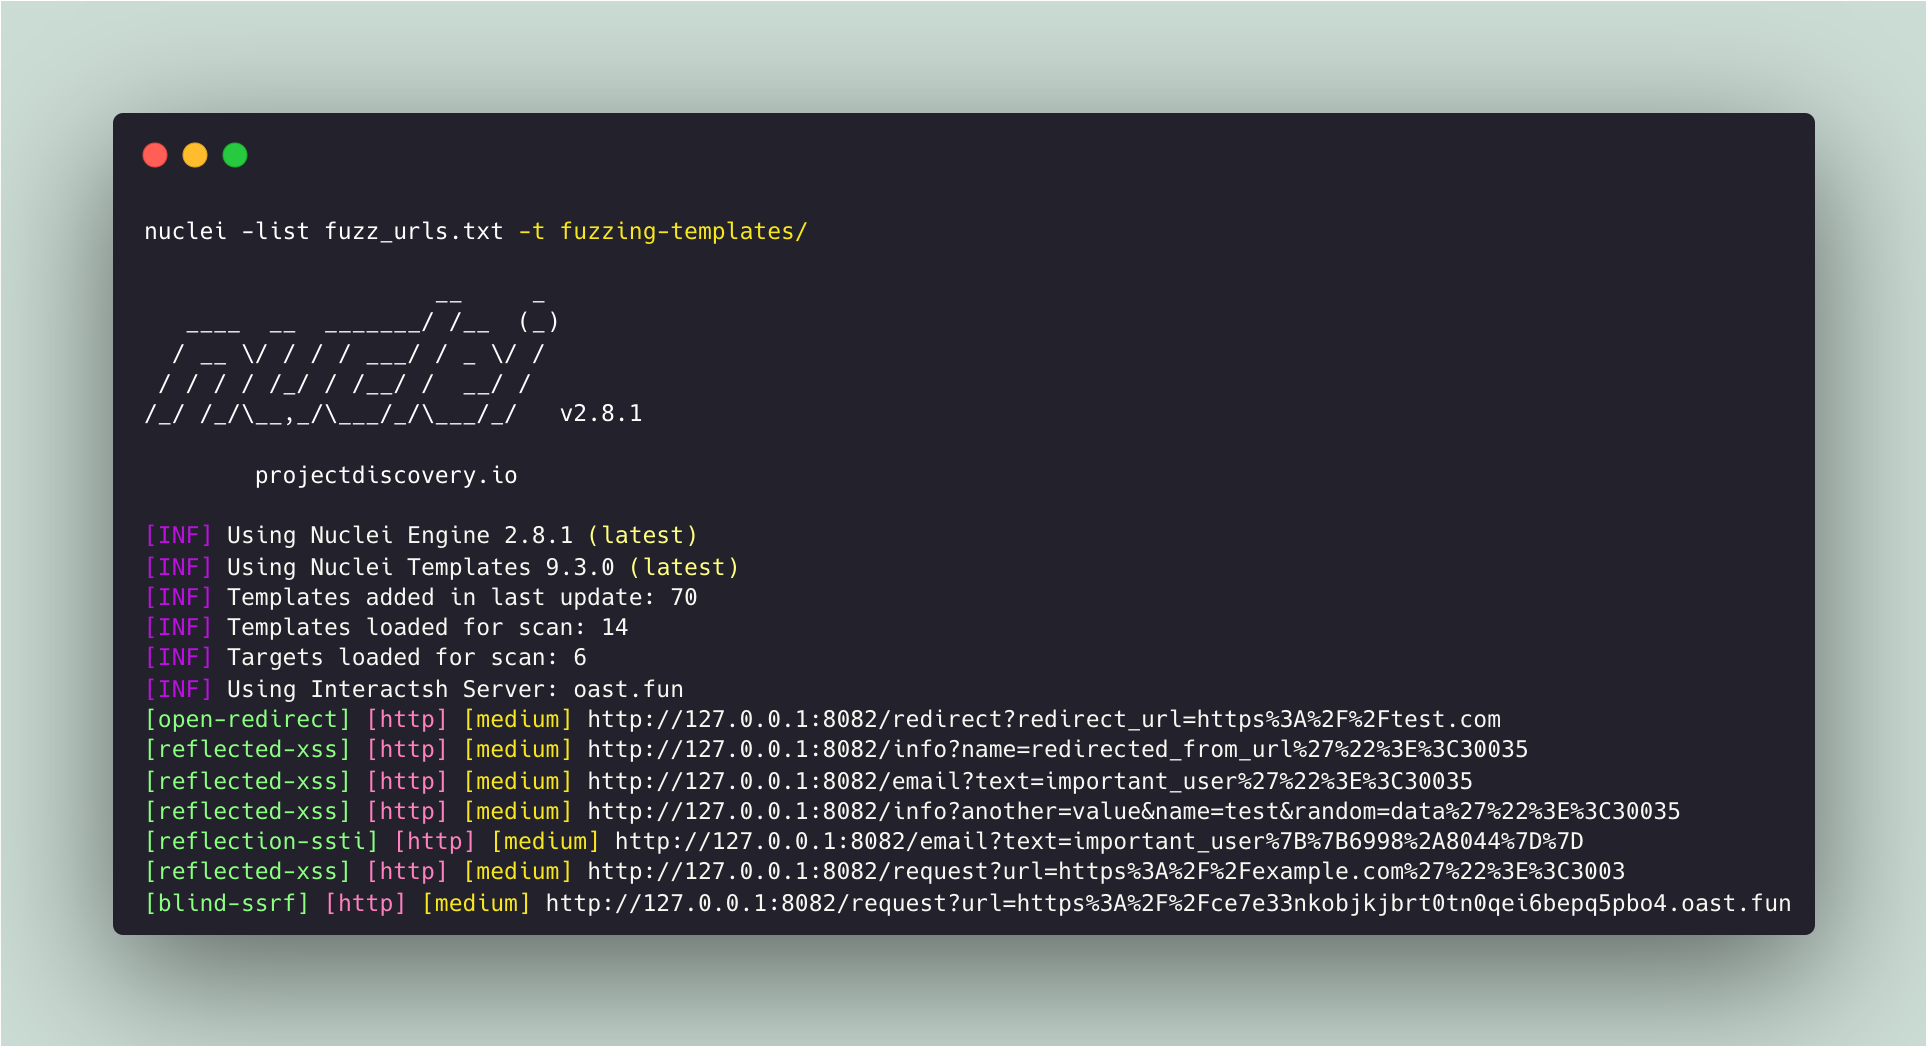 projectdiscovery/fuzzing-templates
커뮤니티가 선별한, '알려지지 않은' 보안 취약점을 찾기 위한 nuclei 템플릿 목록.
 nccgroup/webfeet
웹 필터 외부 열거 도구 (WebFEET)
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell)용 비파괴적 탐지기 — WordPress 사전 인증 XSS 반사 프리미티브
 yahoo/gryffin
Gryffin은 대규모 웹 보안 스캐닝 플랫폼입니다.
 stamparm/dsxs
Damn Small XSS Scanner
 rastating/joomlavs
블랙박스 방식의 Ruby 기반 Joomla 취약점 스캐너
 noptrix/lulzbuster
멀티스레드이며 매우 빠르고 스마트한 HTTP(S) 디렉토리 및 파일 무차별 대입 공격기, libcurl 기반 C로 작성됨
 shopify/ssllabs.rb
Qualys SSL Labs API용 Ruby 클라이언트로, 자동화된 SSL/TLS 서버 평가, 취약점 탐지(예: BEAST), 웹 서버 보안 등급 조회를 지원합니다.
 foxvr-sudo/bug-bounty-arsenal-v.3
풀스택 플랫폼으로, 탐지기 기반 엔진, 비동기 Celery 워커, 그리고 발견 사항을 분류하고 증거를 내보내기 위한 React 대시보드를 갖춘 인가된 웹 애플리케이션 보안 스캐닝을 지원합니다.
 pratham220/cve-2026-17543-php-exposure-validator
HTTP 헤더 및 비파괴적 로그인 폼 프로브를 통해 PHP CVE-2026-17543 노출을 검증하는 안전한 PowerShell 검증기
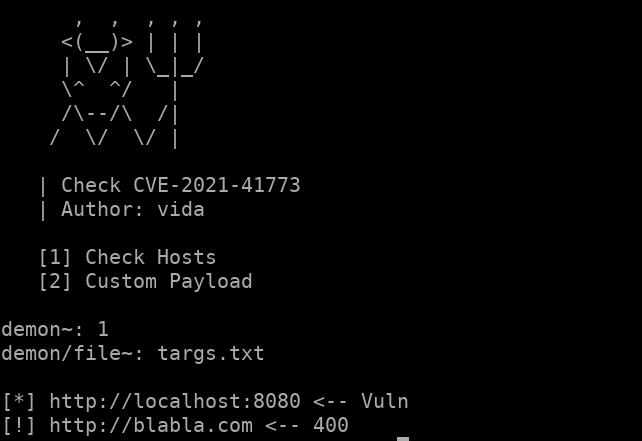 vida003/scanner-cve-2021-41773
Apache 2.4.49 자동 스캐너
 melonlonmeo/cve-2025-49132
PoC - CVE-2025-49132
 d0ge/websocketturbointruder
WebSocket 메시지를 사용자 정의 Python 코드로 퍼징하기 위한 Burp Suite 확장으로, 여러 엔진, HTTP 미들웨어 라우팅, 응답 분석을 지원합니다.
 hex0user/cve-2026-1731
BeyondTrust Remote Support 및 Privileged Remote Access 서비스의 노출을 수동으로 핑거프린팅하여 익스플로잇 없이 잠재적인 CVE-2026-1731 RCE 노출을 탐지하는 Python 스캐너입니다.
 h4r5h1t/webcopilot
하위 도메인을 열거한 후 xss, sqli, open redirect, lfi, ssrf 및 rce 파라미터를 필터링하고 취약점을 스캔하는 자동화 도구입니다.
 fit2cloud/riskscanner
RiskScanner는 Cloud Custodian 및 Nuclei 엔진을 기반으로 하는 오픈소스 멀티클라우드 보안 규정 준수 스캐닝 플랫폼으로, 주요 공용(사설) 클라우드 리소스에 대한 보안 규정 준수 스캐닝과 취약점 스캐닝을 구현합니다.