
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
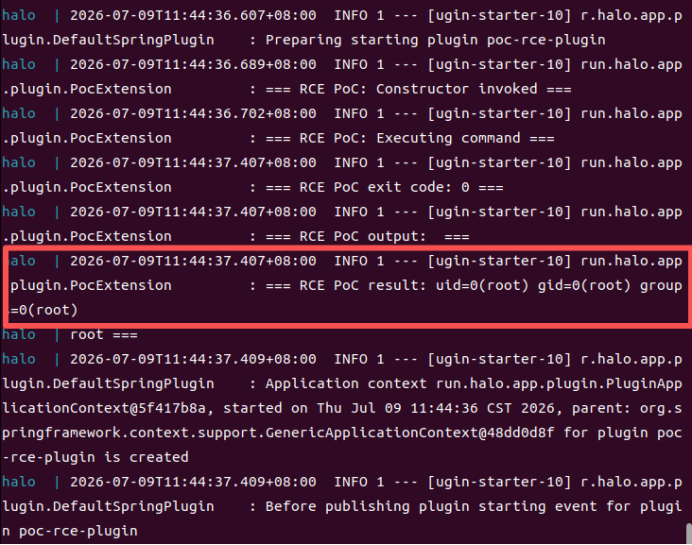
 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4에서 검증되지 않은 플러그인 URI 설치를 통한 인증된 원격 코드 실행 취약점을 시연하며, 기술 분석 및 개념 증명 익스플로잇을 포함합니다.
 wyl-cmd/cve-2017-7921-research-toolkit
FOFA를 사용하여 하이크비전(Hikvision)의 CVE-2017-7921 취약점을 신속하게 테스트하고, 로그인 계정과 비밀번호를 제공하며, json 파일을 출력합니다.
 sonnelon/cve-2025-59528-poc
CVE-2025-59528의 PoC
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
 mada0l/cve-2026-39987-poc
CVE-2026-39987(Marimo Pre-Auth RCE)용 PoC(Proof of Concept) WebSocket 클라이언트로, 승인된 보안 테스트를 위해 제작되었습니다.
 arleyna/cve-2022-38599
Teleport v3.2.2, Teleport v3.5.6-rc6 및 Teleport v3.6.3-b2에서 /user/get-role-list 웹 인터페이스를 통한 정보 유출이 발견되었습니다.
 preemware/langflow-exploit
CVE-2025-3248용 PoC: /api/v1/validate/code를 통한 Langflow < 1.3.0의 인증되지 않은 RCE
 cyb3rwitch3r/cve-2026-26119
WAC RCE - CVE-2026-26119 Windows Admin Center 인증된 RCE (WinREST/PowerShell invokeCommand 경유)
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 loaxert/cve-2025-59528-poc
HTB의 Silentium 머신에서 원격 코드 실행을 달성하는 데 사용되는 CVE-2025-59528용 PoC
 hackdwerg/cve-2021-30109
Froala 지속형 XSS
 polosss/by-poloss..-..cve-2026-15038-poc
POC 4 CVE-2026-15038
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638 스캐너 및 PoC 툴킷
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 hex0user/cve-2026-4282-scanner
CVE-2026-4282(권한 부여 코드 위조 및 권한 상승을 가능하게 하는 Keycloak SingleUseObjectProvider 격리 결함)에 대한 비침투적 버전 기반 취약점 스캐너
 jiahong-guan/log4j-shell-poc
CVE-2021-44228 취약점에 대한 개념 증명(Proof-of-Concept)입니다.
 ahmadhassan-bted/silentsniffer
전문가용 고충실도 비익명화 및 취약점 진단 프레임워크입니다. 브라우저 기반 정보 수집, 하드웨어 지문 채취, 보안 연구를 위한 제로 커플링 모듈형 아키텍처를 갖추고 있습니다.
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…








