#1
Tools for intercepting, analyzing, and modifying web traffic for security testing.
Kitploit 추천

 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
 cappricio-securities/burpflow
BurpFlow는 버그 바운티 헌터와 침투 테스터를 위한 최고의 Burp Suite 자동화 도구 중 하나로, 프록시를 통해 리콘 데이터를 로드하고 웹 애플리케이션 보안 테스트 워크플로우를 간소화하는 데 널리 사용됩니다.
 threatexpress/cs2modrewrite
Cobalt Strike 프로필을 modrewrite 스크립트로 변환합니다
 ryhanson/externalc2
Cobalt Strike External C2 서버와 통신 채널을 통합하기 위한 라이브러리
 xorrior/raven
웹소켓용 CobaltStrike 외부 C2
 secretsquirrel/bdfproxy
MITM을 통한 바이너리 패치: BackdoorFactory + mitmProxy.
 keith-amateur/cve-2022-1040
Burpsuite를 여는 번거로움을 덜어보세요...
 stolenusername/cowitness
CoWitness는 테스트 작업의 정확성과 효율성을 향상시키는 강력한 웹 애플리케이션 테스트 도구입니다. HTTP 서버와 DNS 서버를 모방할 수 있어 테스트 과정에서 완전한 응답과 유용한 통찰력을 제공합니다.
 portswigger/burp-extensions-montoya-api-examples
Burp Suite 확장 기능 샘플로, HTTP 및 프록시 핸들러, 사용자 정의 스캔 검사, Intruder 페이로드, WebSocket 처리, Collaborator 통합을 다루는 Montoya API를 보여줍니다.
 modzero/burp-responseclusterer
버프 플러그인으로, 수신된 응답을 군집화하여 개요를 보여줍니다
 v1v1/sleight
Empire HTTP(S) C2 리다이렉터 설정 스크립트
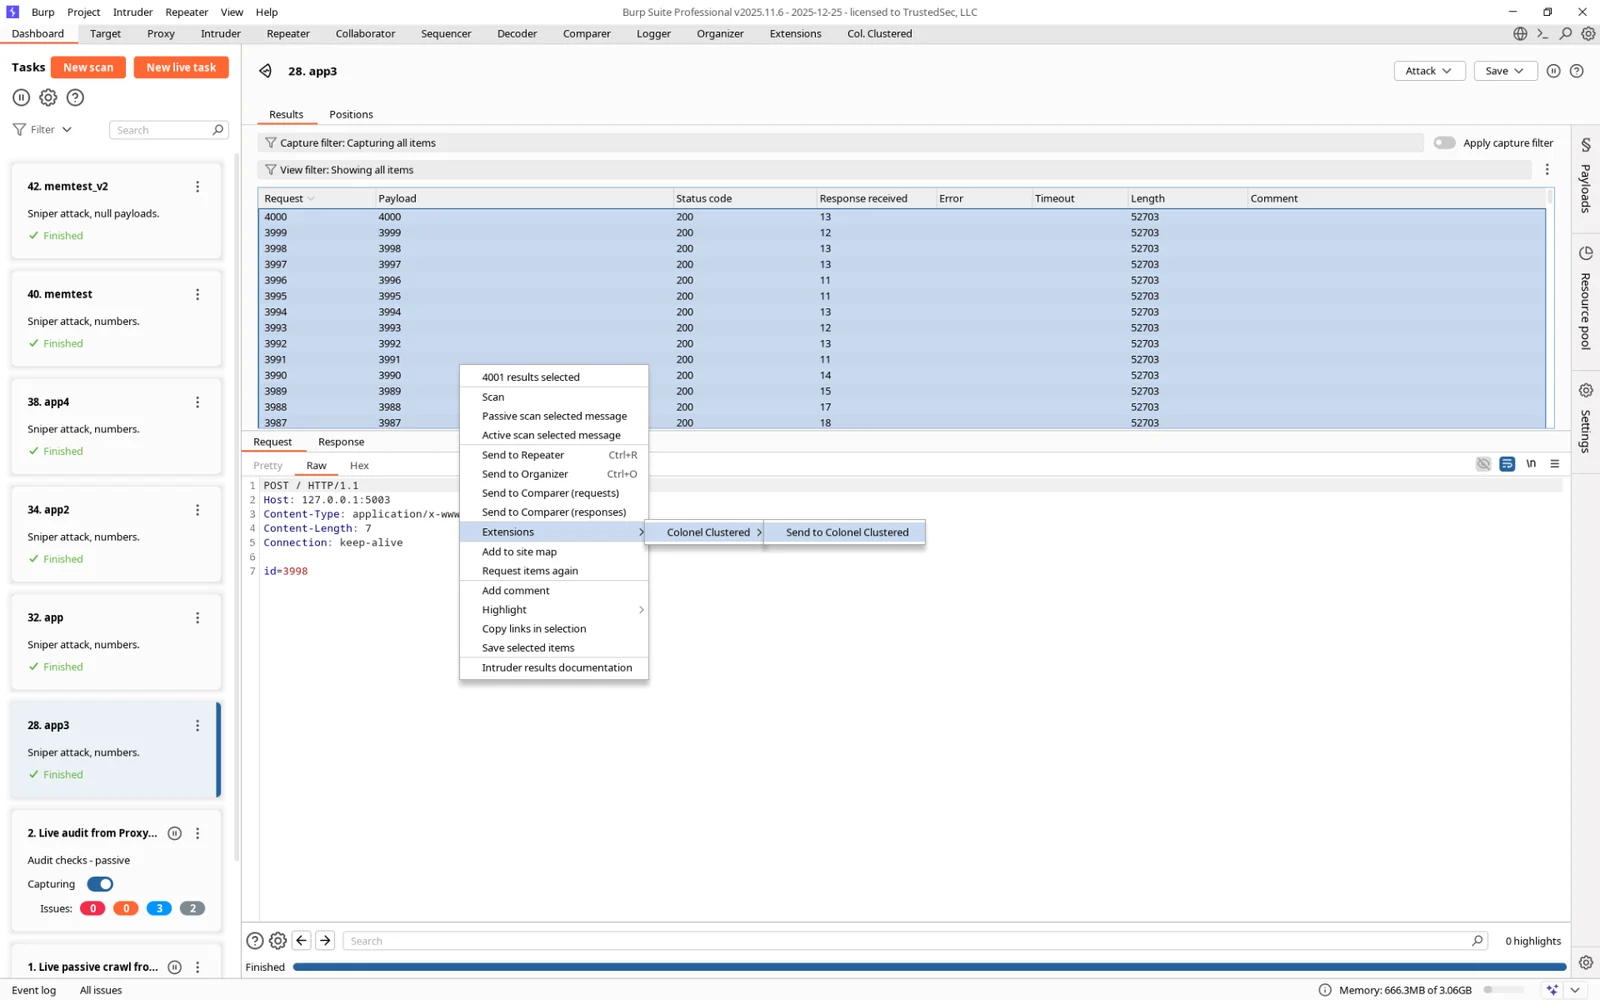 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
 zu1k/good-mitm
규칙 기반 MITM 엔진. HTTP(S) 요청 및 응답에 대한 재작성, 리다이렉션, 거부를 수행하며 JavaScript 규칙을 지원합니다.
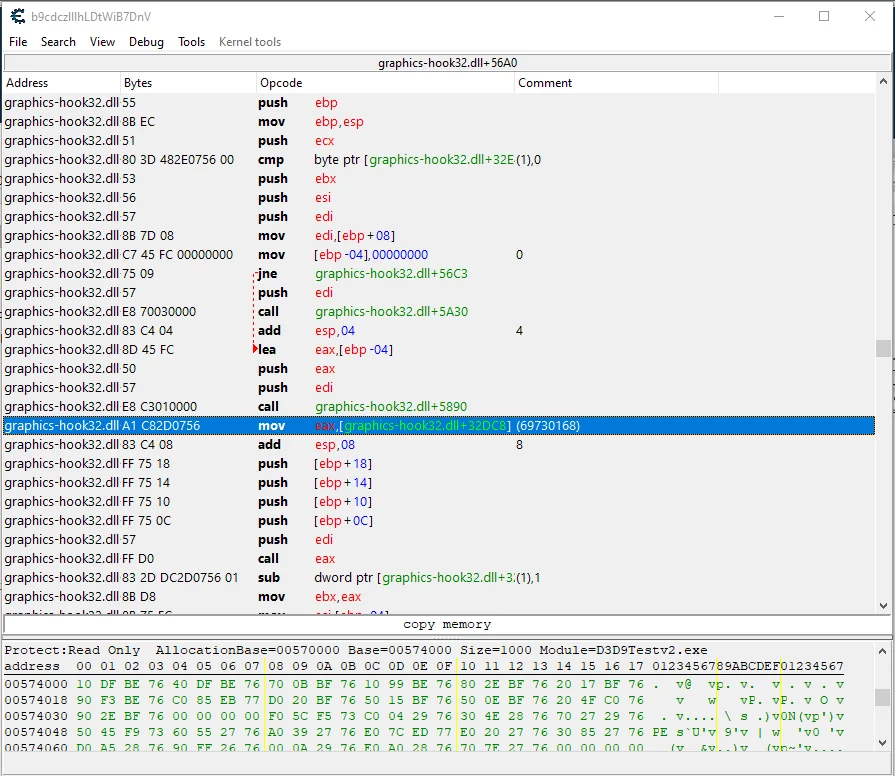 gmh5225/obs-graphics-hook32-hook
OBS의 graphics-hook32.dll에서 D3D9 Present 포인터를 후킹하여 안티치트 게임 캡처 탐지를 회피하는 스트림 방지 렌더링을 구현하는 방법을 보여줍니다.
 abraxas/ats-authproxy-prefix
Apache Traffic Server 10.2.0 - 높음 - 원격 - 권한 잔여 - authproxy 접두사
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - 높음 - 원격 - 권한 잔여 - realip PLUGIN ACL fail-open