
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 solidevil14/suricata-rule-for-detecting-cve-2025-55182
CVE‑2025‑55182 탐지
 go-appsec/toolbox
CLI 및 MCP를 통한 인간과 에이전트 간의 협업형 애플리케이션 보안 테스트
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 killaboi/stealmybitcoin-poc
Steal My Bitcoin 챌린지의 공개 릴리스
 dmontgomery40/pentest-mcp
교육 목적이 아닙니다: STDIO/HTTP/SSE를 지원하는 전문 침투 테스터를 위한 MCP 서버로, nmap, go/dirbuster, nikto, JtR, hashcat, 워드리스트 구축 등이 포함되어 있습니다.
 umarrehmansiddiqui/cve-2026-0073
Android adbd 무선 디버깅 TLS 인증 우회에 대한 개념 증명 익스플로잇으로, EC/RSA 키 유형 불일치를 이용해 인증 없이 원격 셸을 획득합니다.

 lsudoko/antibody
GitLab Duo DevSecOps 루프로, 두 번째 AI가 AI가 작성한 모든 수정 사항을 다시 공격하고, 성공한 각 우회를 CI와 프로덕션에서 재생되는 영구 항체로 저장합니다.
 affolter-engineering/xssearch
Rust 기반 XSS 스캐너로, 컨텍스트 인식 페이로드 선택, WAF 탐지 및 우회, 크롤링, 블라인드 XSS 콜백, 정적 DOM 싱크 분석 기능을 제공합니다.
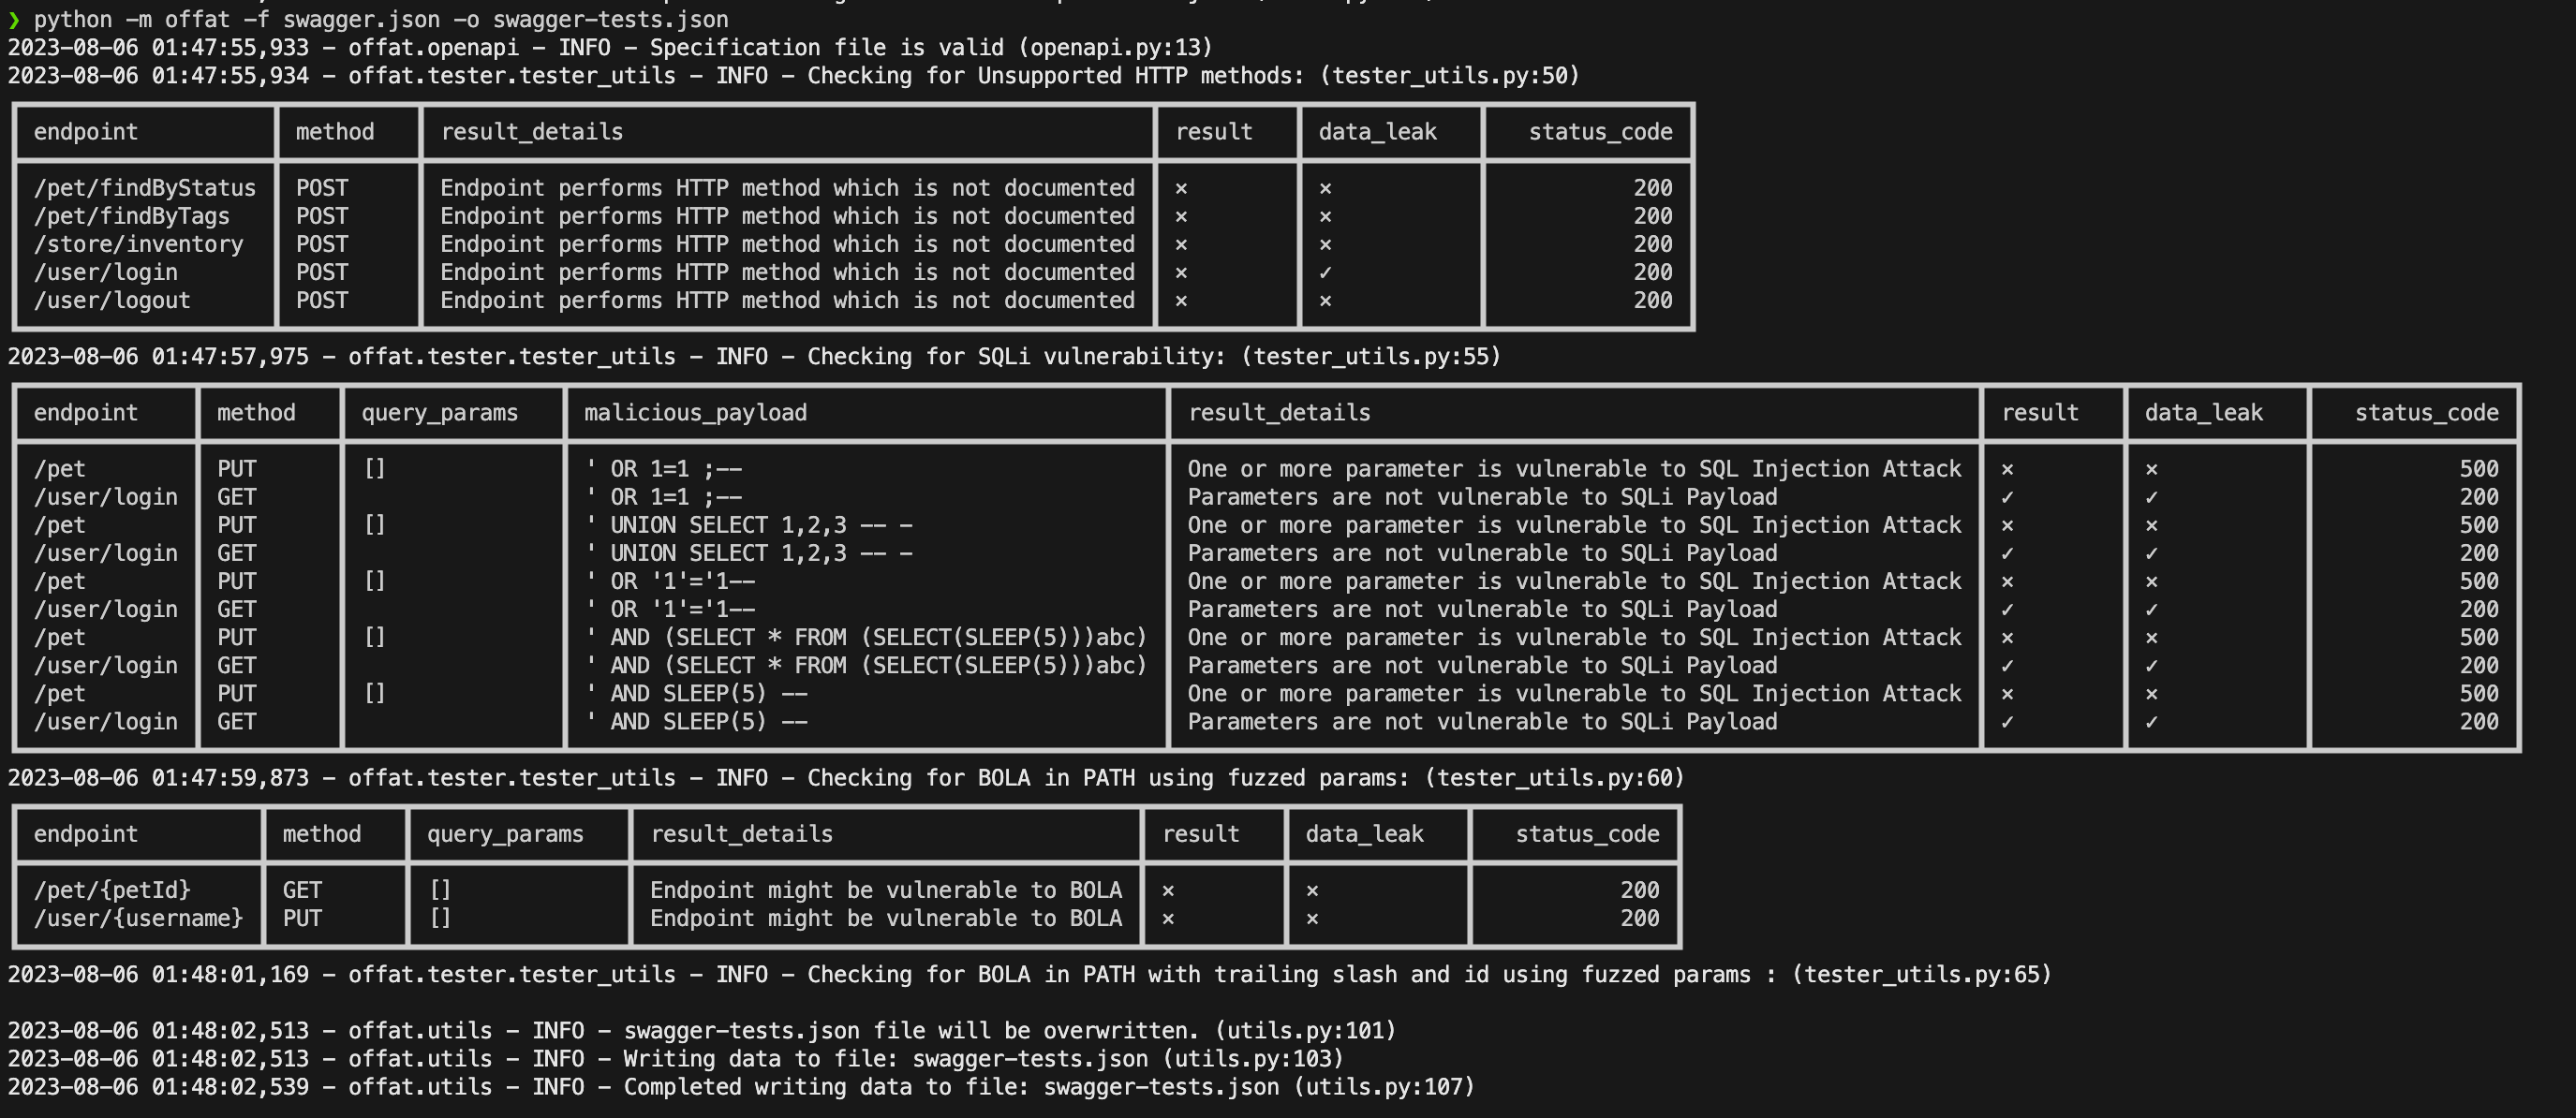 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
Parse Server의 CVE-2024-39309를 악용하는 고급 PostgreSQL 데이터베이스 열거 도구 - 보안 연구를 위한 포괄적인 SQL 인젝션 익스플로잇
 foxcornlab/thc-bloodmiami
C로 작성된 AI 챗박스 모의해킹 도구: 채팅 인터페이스에 언어 기반(SQLi/NoSQL/XSS/SSTI) 및 프롬프트 인젝션 페이로드를 발사하고, 실제로 먹히는 페이로드를 표시합니다
 abraxas/php-stale-global-uaf
PHP 8.5.11 - 치명적 - 원격 - UAF - CVE-2026-109619 PHP2Shell. Apache mod_php에서 동일 워커 치명적 백트레이스 후 INI 진단. 실험실 대 8.5.12. 권고 RCE 추정.
 abraxas/php-oom-longjmp
PHP 8.4.26 - 치명적 - 원격 - OOM longjmp - CVE-2026-109618 PHP2Shell. 인증되지 않은 청크 분할 멀티파트 요청이 Apache mod_php에서 애플리케이션 코드보다 먼저 memory_limit에 도달함. 8.4.27과…
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 portswigger/xss-cheatsheet-data
PortSwigger XSS 치트 시트를 구동하는 커뮤니티 기여 JSON 데이터셋으로, XSS 페이로드 벡터와 브라우저 지원 및 상호작용 메타데이터를 포함합니다.
 eqstlab/cve-2026-109619
PHP session.upload_progress 인증 전 RCE(PHP2Shell)에 대한 개념 증명 익스플로잇으로, 힙/ASLR 누출, 빌드별 오프셋 프로파일, 올인원 리버스 셸 핸들러를 포함합니다.
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
CrushFTP AS2 인증 우회에 대한 연구로, 인증되지 않은 관리자 액세스를 허용합니다. 교육 및 방어 목적의 PoC 스크립트, 탐지 규칙, 기술 분석을 포함합니다.








