
 #1
Tools for finding and exploiting weaknesses in Web Application Firewalls to bypass their protections.
Kitploit 추천
 blue0x1/xpath
xpath는 Nim으로 작성된 빠르고 다양한 기법을 사용하는 XPath 인젝션 스캐너입니다. 실용적 탐지, 응답 비교, 가시적 추출, 블라인드 추출에 중점을 둡니다.
 ge0rg3/requests-ip-rotator
AWS API Gateway의 대규모 IP 풀을 프록시로 활용하여 웹 스크래핑 및 무차별 대입 공격을 위한 의사 무한 IP를 생성하는 Python 라이브러리입니다.
 shinthink/cve-2026-8713
Pre-auth path traversal을 통한 임의 파일 삭제 취약점 (Avada (Fusion) Builder <= 3.15.3)으로 RCE 발생 (CVSS 9.1)
 iicaicai/cve-2026-5524-poc
CVE-2026-5524에 대한 Python 대량 익스플로잇 툴킷으로, WordPress Divi Form Builder 플러그인의 인증되지 않은 파일 업로드 RCE 취약점을 이용하며, 웹셸 업로드와 명령 실행 기능을 제공합니다.
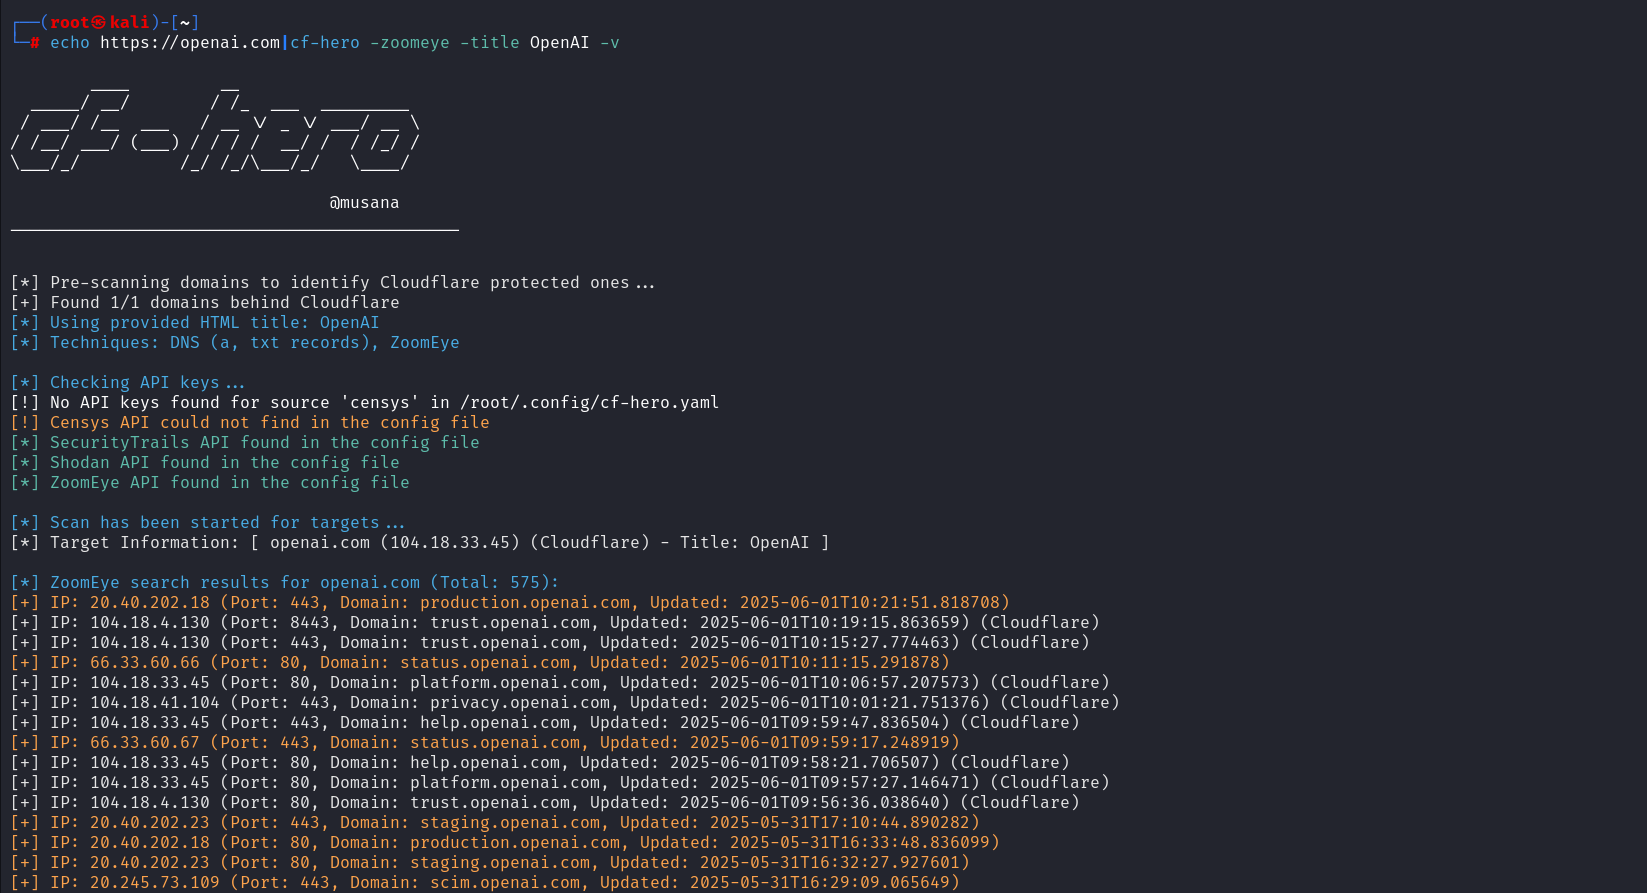 musana/cf-hero
CF-Hero는 Cloudflare로 보호되는 웹 애플리케이션의 원본 IP 주소를 발견하기 위해 여러 데이터 소스를 사용하는 정찰 도구입니다.
 devploit/nomore403
🚫 보안 연구자를 위한 고급 도구로, 스마트 기술과 적응형 요청 조작을 통해 403/40X 제한을 우회합니다. 빠름. 정밀함. 효과적.
 daytriftnewgen/cve-2026-21876
Flask, ASP.NET 및 Spring Boot 애플리케이션에서 OWASP CRS WAF의 multipart 문자 집합 우회를 시연하는 CVE-2026-21876에 대한 개념 증명 익스플로잇입니다.
 sentinelxofficial/cve-2025-55182
사전 인증 RCE 익스플로잇으로, CVE-2025-55182(React2Shell)를 대상으로 React Server Components를 공격합니다. 스캐닝, OAST 검증, WAF 우회, 명령 실행 및 파일 읽기 기능을 제공합니다.
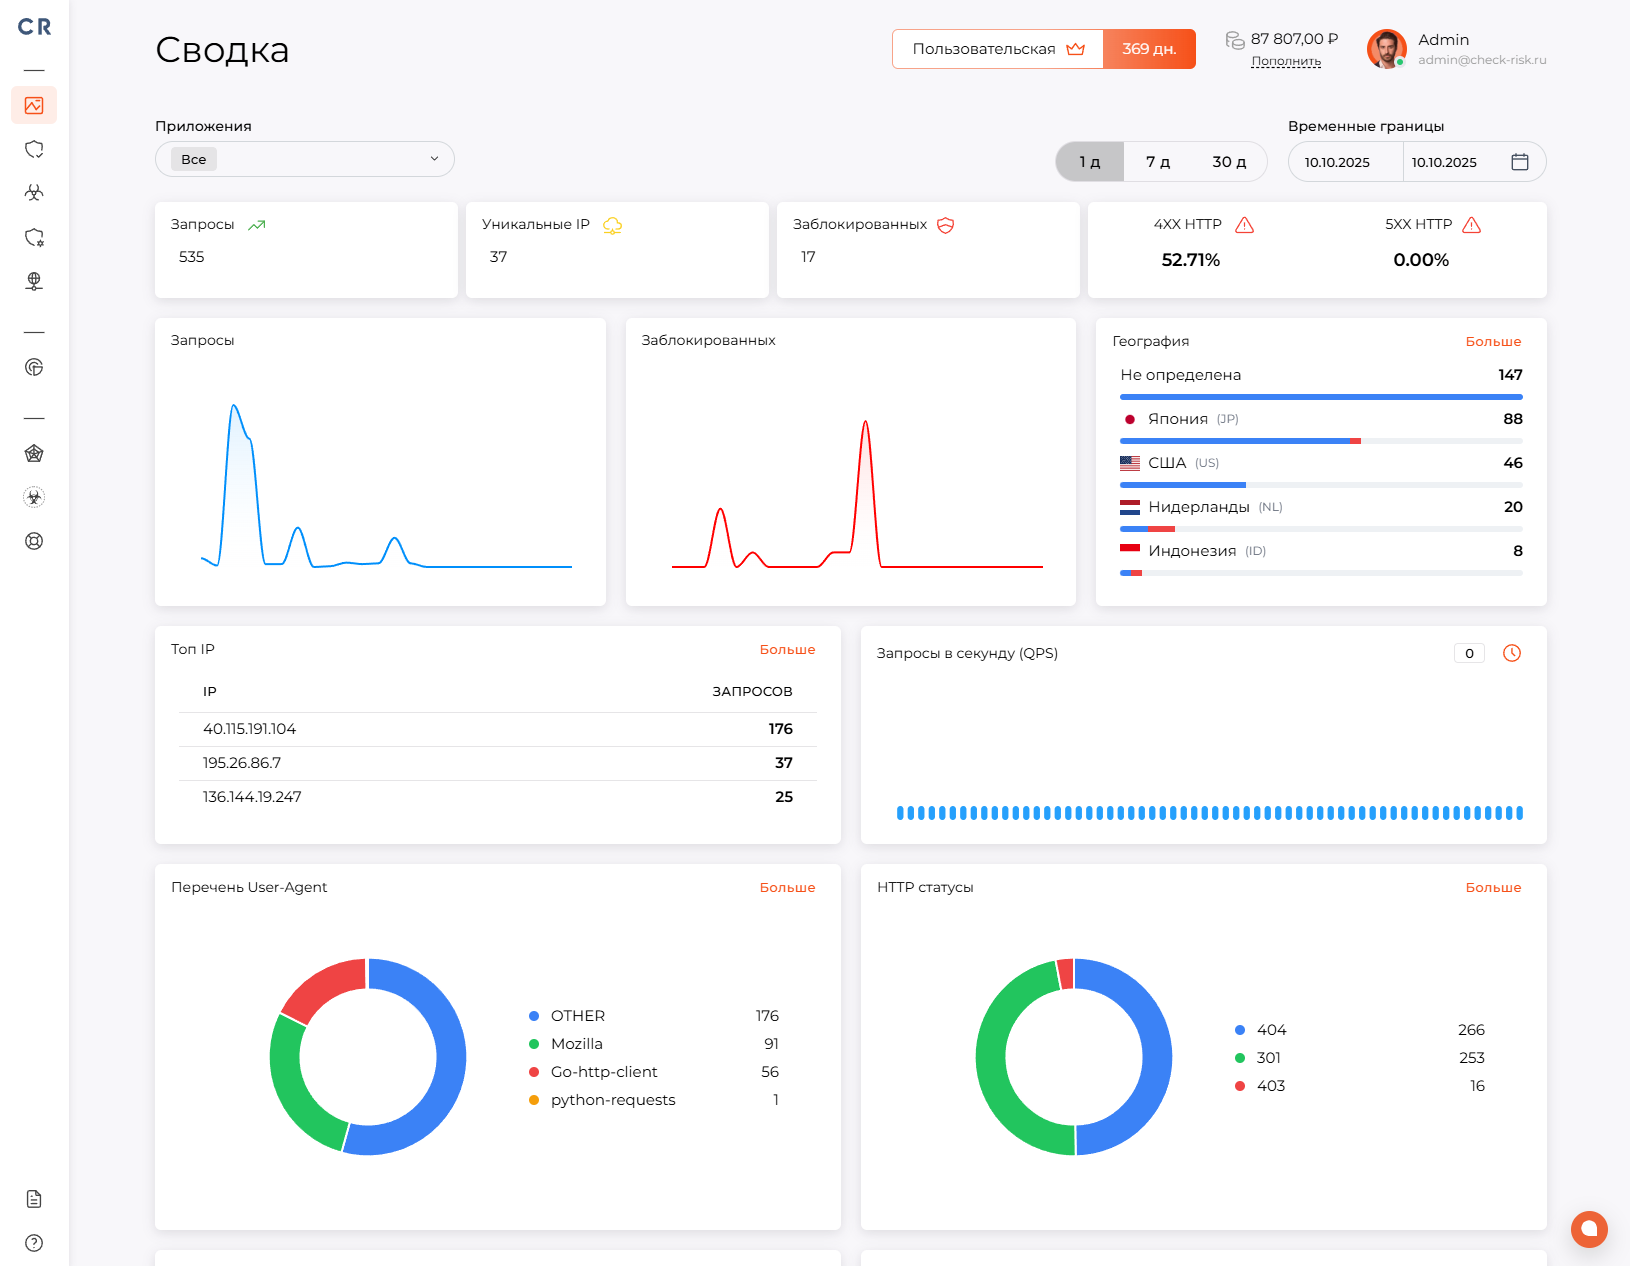
 check-risk-waf/check-risk-waf
클라우드 기반 웹 애플리케이션 방화벽(WAF)으로 SQLi, XSS, DDoS 및 봇 공격에 대한 L3/L7 보호를 제공합니다. AI 어시스턴트, 안티봇 CAPTCHA, 속도 제한, 웹 애플리케이션 및 API 보안을 위한 관리형 DNS를 갖추고 있습니다.
 volkandindar/agartha
LFI, RCE, SQLi)와 같은 인젝션 결함, 인증/권한 문제, HTTP 403 접속 위반을 식별하는 Burp Suite 확장 프로그램입니다. 동적 페이로드 생성을 지원하며(BCheck 문법 포함), Bambdas 스크립트를 자동으로 생성할 수 있습니다. 또한…
 blacklanternsecurity/trevorspray
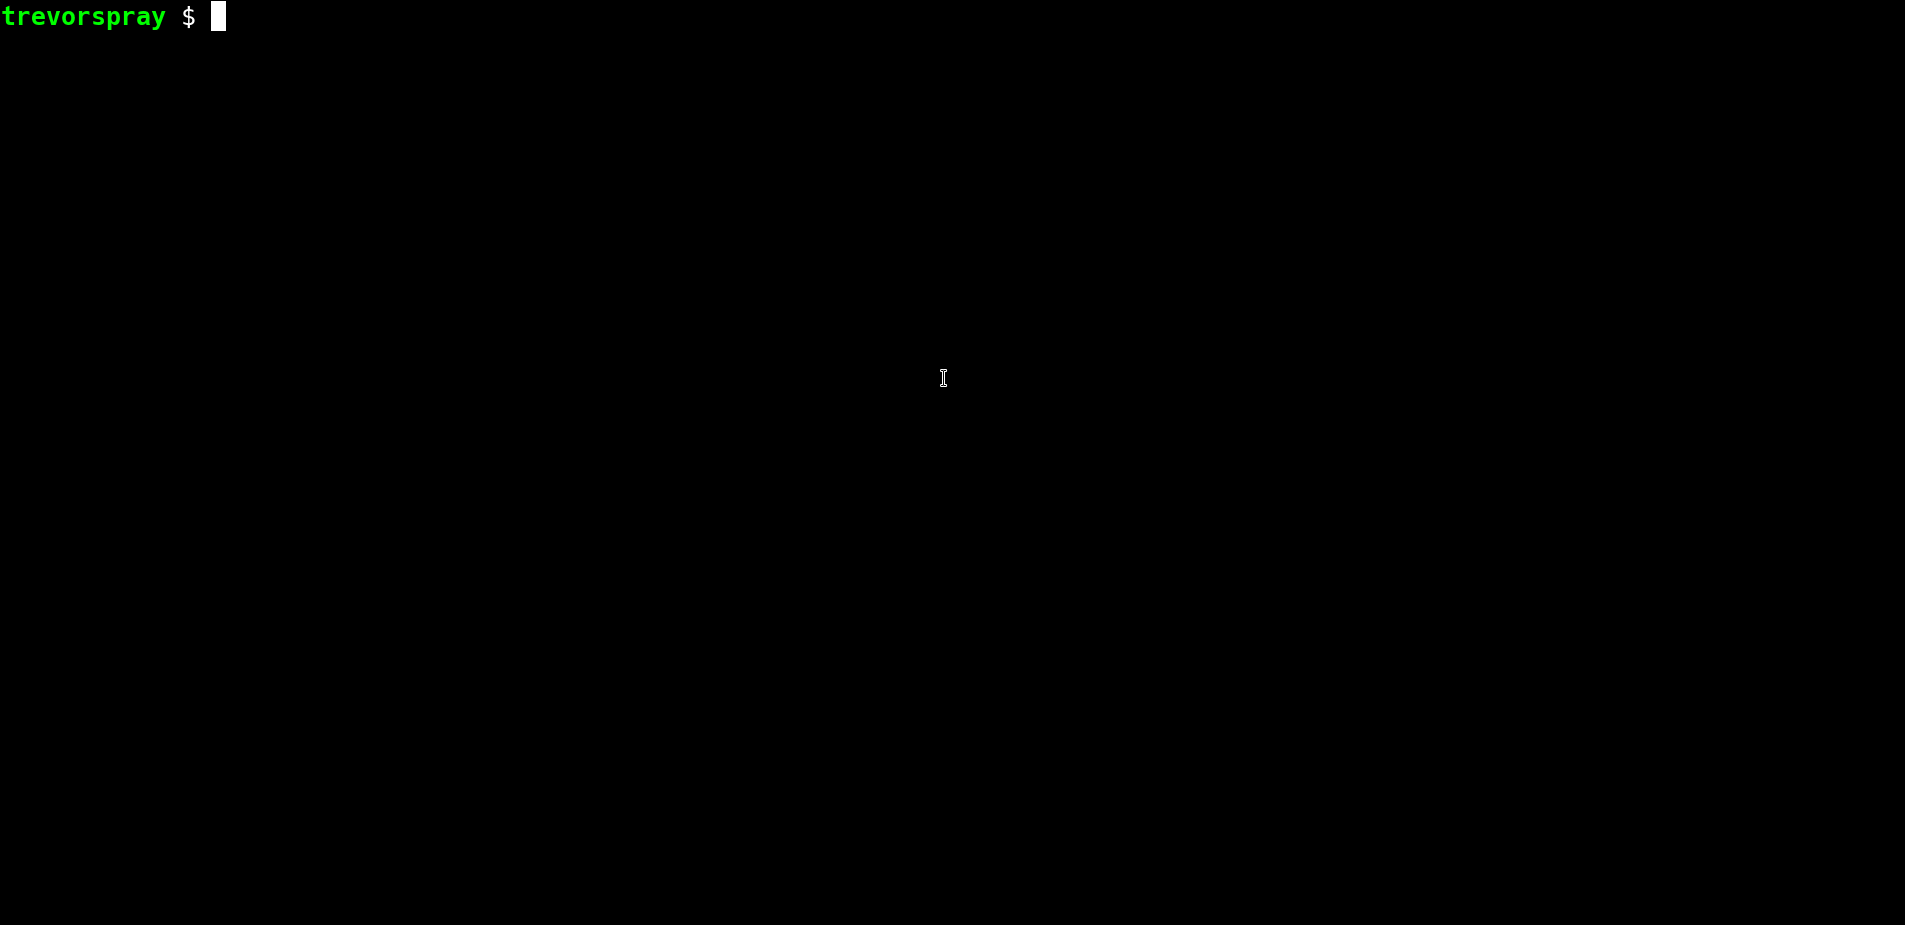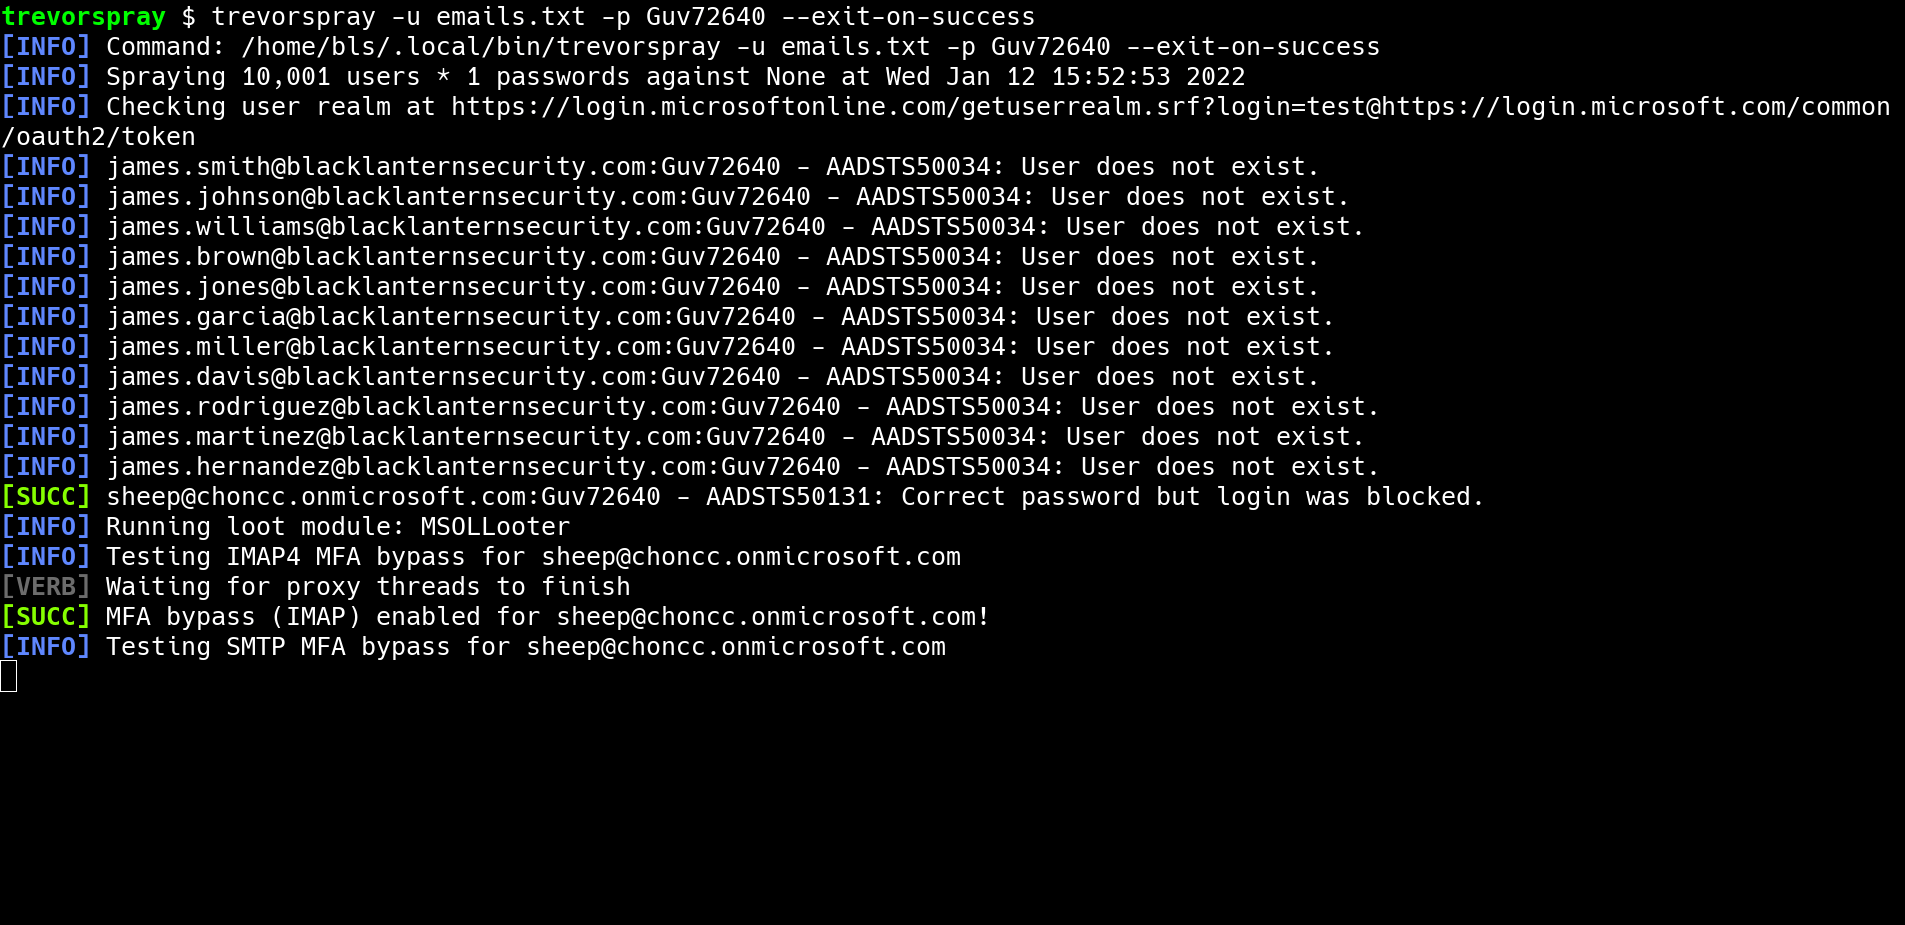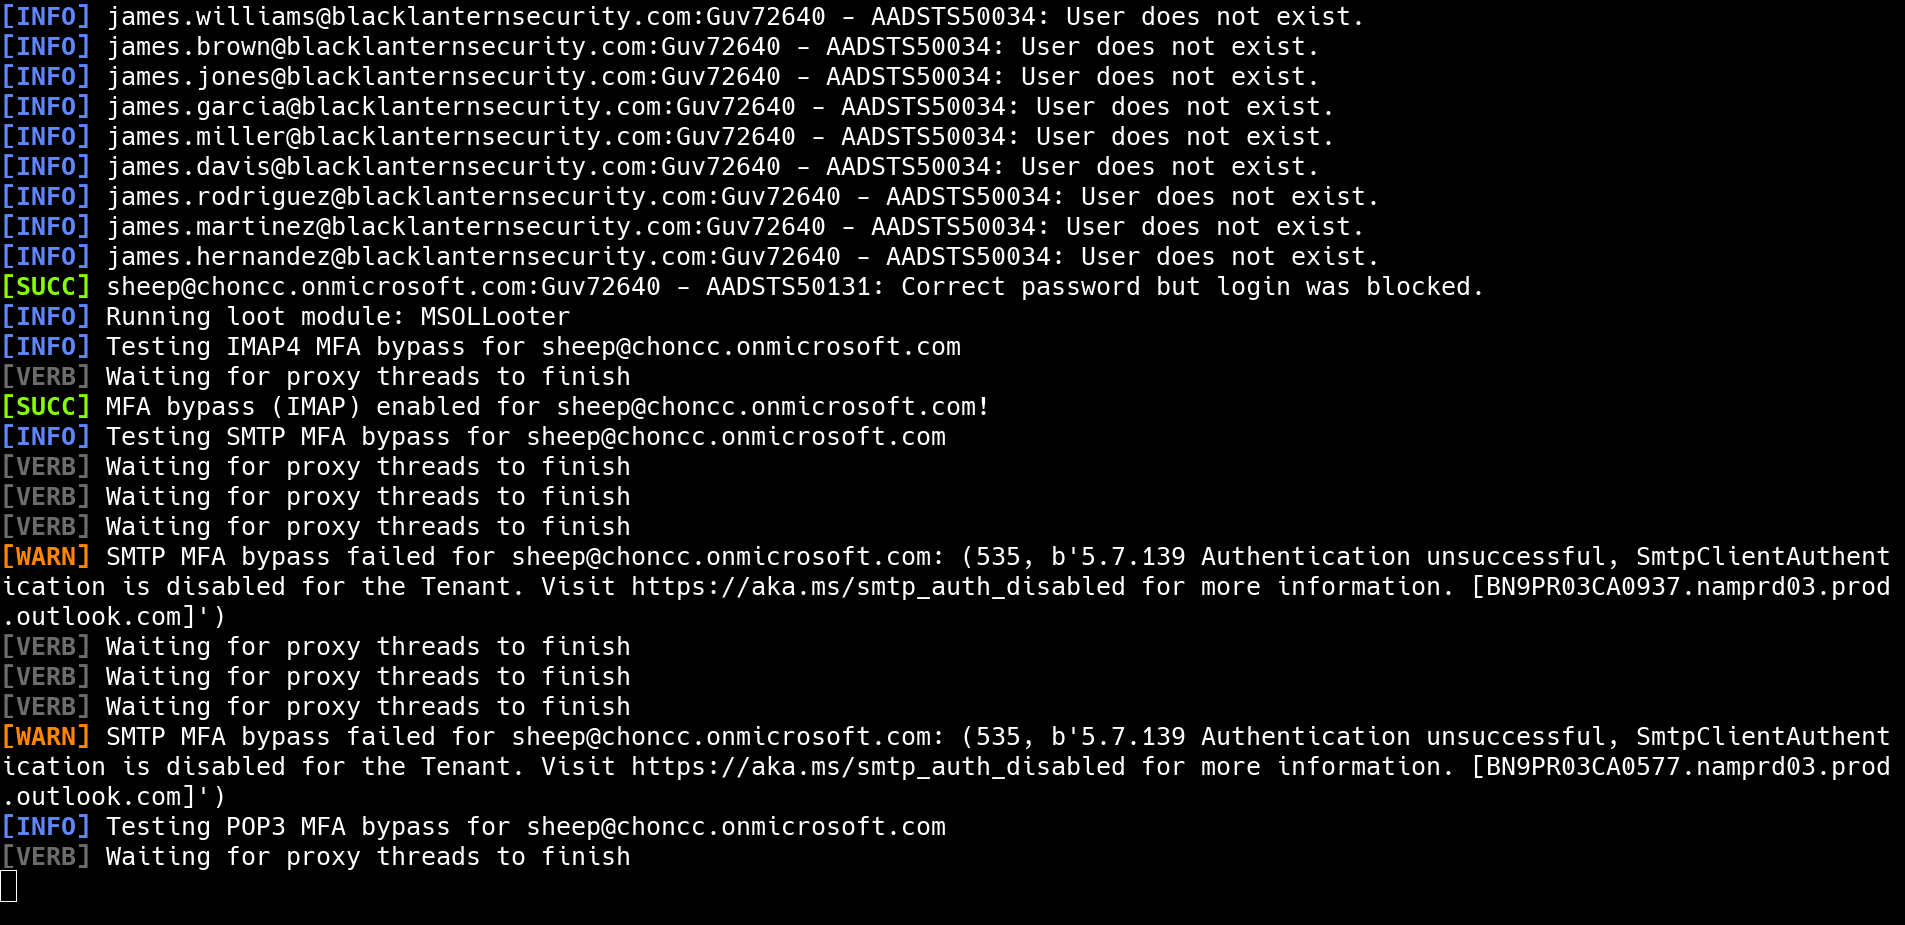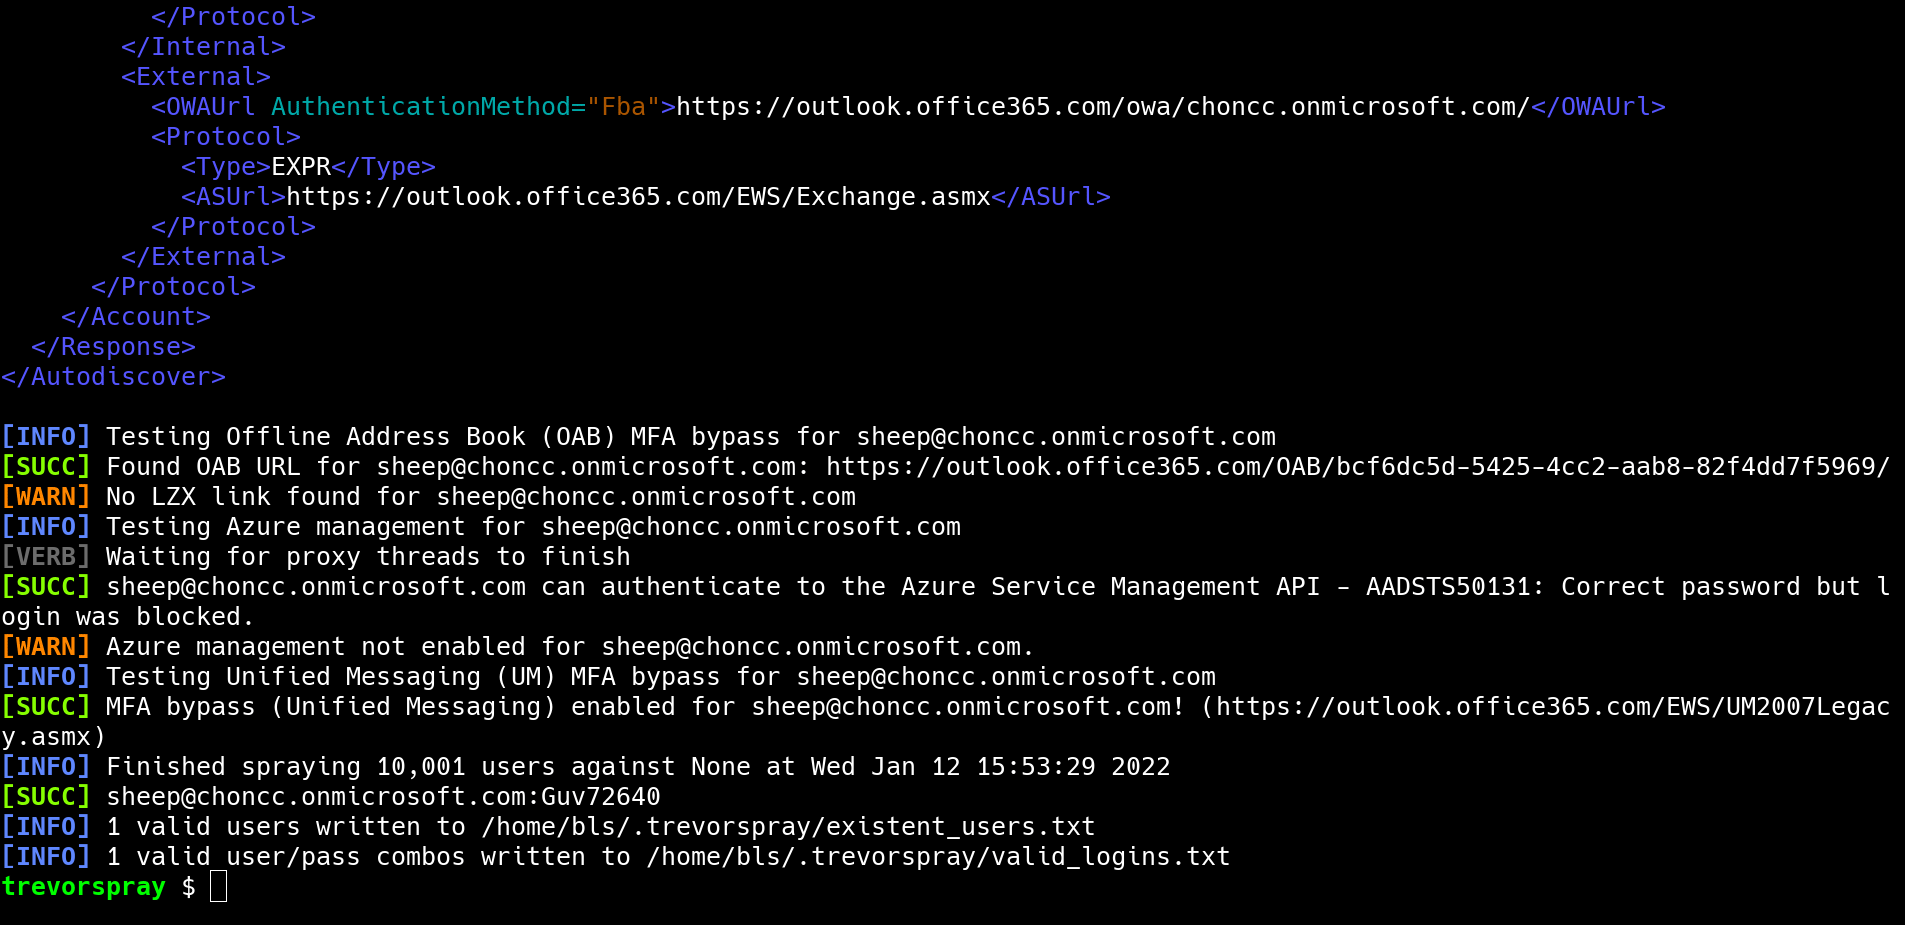
SSH 프록시 로테이션, MFA 우회, 도메인 정찰 기능을 갖춘 모듈식 비밀번호 스프레이 도구입니다. O365, ADFS, OWA, Okta, Cisco VPN을 지원합니다. 자격 증명 검증 및 전리품 추출을 자동화합니다.
 rfxn/cpanel-sessionscribe
CVE-2026-41940 (SessionScribe)에 대한 탐지, 완화 및 리버스 엔지니어링 도구: 2026-04-28에 공개된 cPanel/WHM 인증되지 않은 세션 위조 취약점. 심층 방어 능동 완화 심, ModSec 규칙 팩, 원격 프로브, 호스트 내 IOC…
 ultrafunkamsterdam/nodriver
Undetected-Chromedriver의 후속작입니다. Captcha / CloudFlare / Imperva / hCaptcha와 같은 성가신 안티 봇 시스템에 의해 일반적으로 방해받는 웹 자동화, 웹스크래핑, 봇 및 기타 창의적인 아이디어를 위한 초고속…
 0ord/magnohost-vulnerabilities-pentest
MagnoHost 및 MeteorCloud 인프라에 대한 수동 블랙박스 침투 테스트로, 노출된 MariaDB, 기본 자격 증명, CVE-2024-27102, DMARC 스푸핑 발견 사항을 문서화합니다.
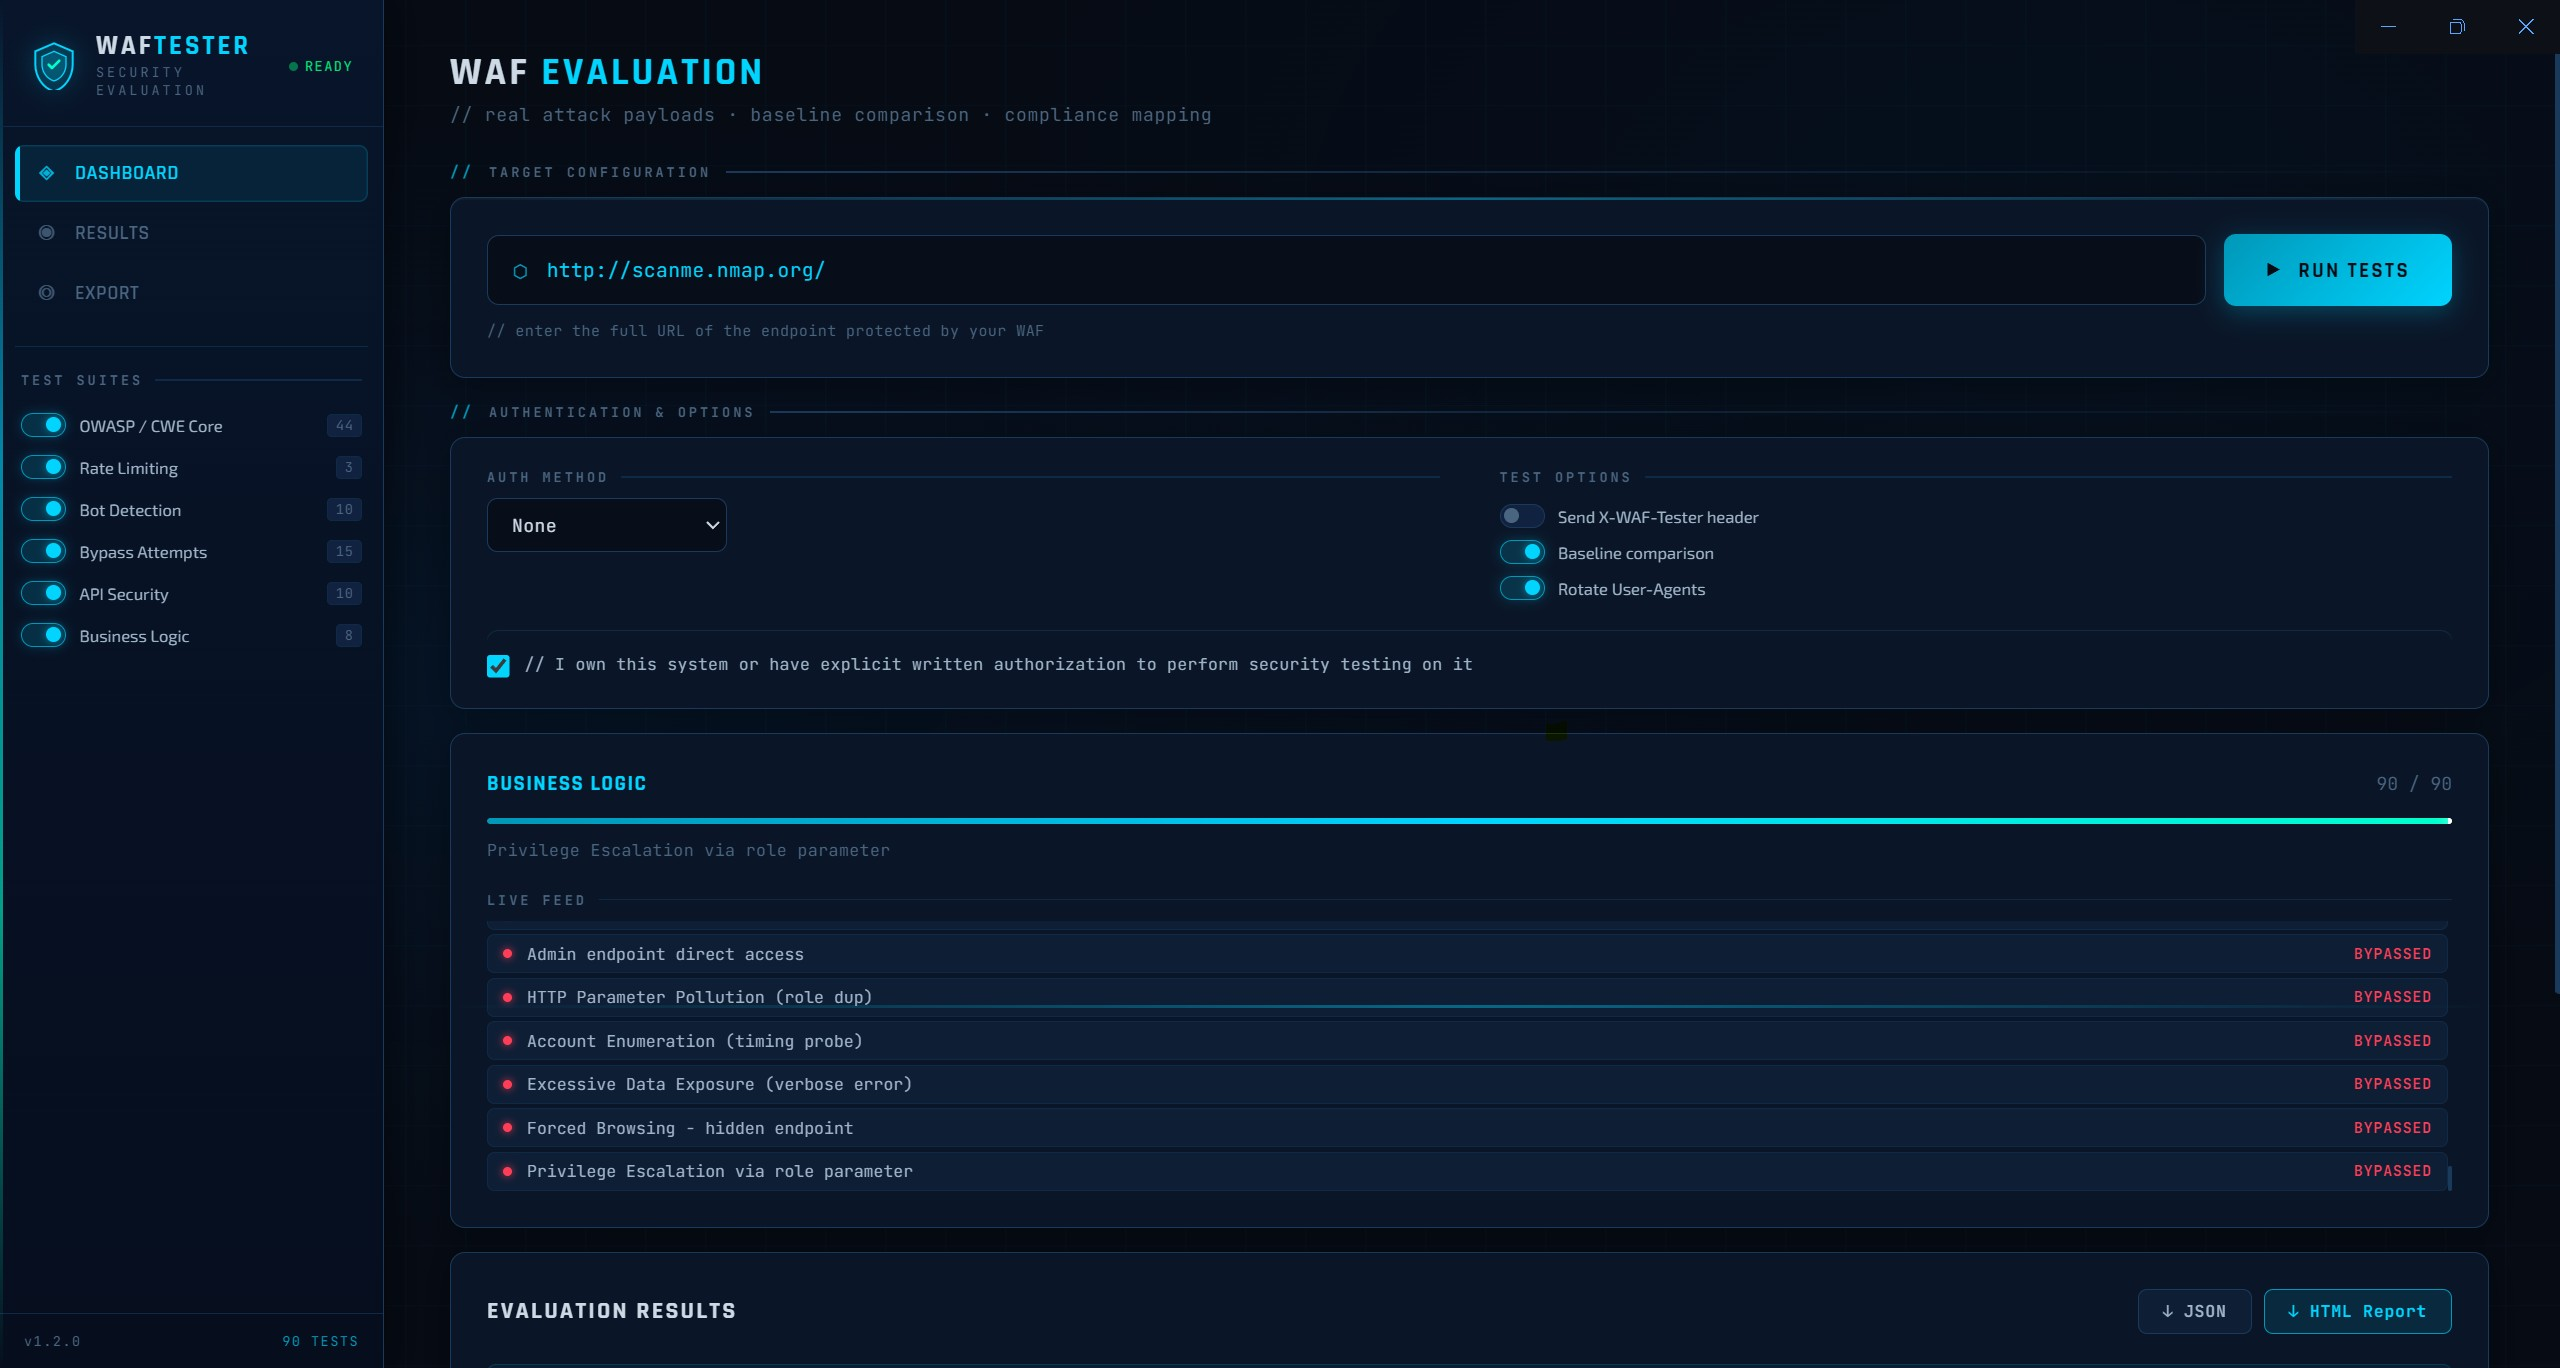 kpomin57/waf-tester
WAF 기능 테스트를 위한 프로그램
 qassam-315/cve-2026-23918-elite-auditor
엘리트 정찰 스크립트로, Apache의 HTTP/2 스택을 메모리 손상(CVE-2026-23918)에 대해 감사합니다. ALPN 프로토콜 강제 및 모노크롬 대시보드 인텔리전스 기능을 제공합니다. 블루 팀과 보안 연구자를 위해 제작되었습니다.
 capture0x/xss-loader
Xss 페이로드 생성기 ~ Xss 스캐너 ~ Xss Dork Finder








